
Sujet
Cet article explique comment rechercher des données relatives aux vulnérabilités et expositions courantes (CVE) pour les appareils dans NinjaOne.
Environnement
- NinjaOne Endpoint Management
- NinjaOne Vulnerability
Description
L'onglet « Vulnérabilités » des tableaux de bord du système, de l'organisation et des appareils regroupe les données par CVE, chaque ligne du tableau représentant un CVE unique et les appareils qui y sont associés. NinjaOne filtre les données en fonction de l'ensemble des appareils visibles par l'utilisateur qui consulte le tableau de bord ; celui-ci n'affiche donc que les chiffres relatifs à ces appareils.
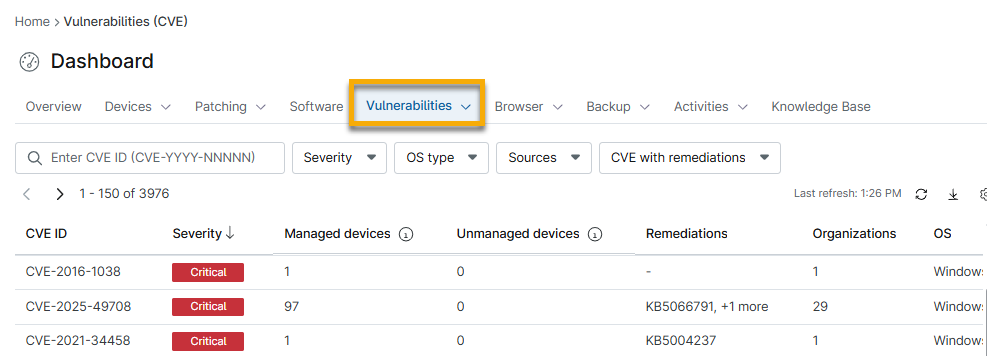
- La colonne « Correctifs » ne sera renseignée que si vous activez l’outilNinjaOnePatch dans l’application NinjaOne Vulnerability. Consultez le guide « NinjaOne Endpoint Management : Prise en main des données de vulnérabilité » pour plus de détails sur les outils de correction.
- Vous pouvez consulter et exporter les données CVE associées à un appareil non géré en cliquant sur le nombre figurant dans la colonne « Appareils non gérés ». Les appareils non gérés correspondent aux données que NinjaOne n’a pas pu associer à un appareil existant.
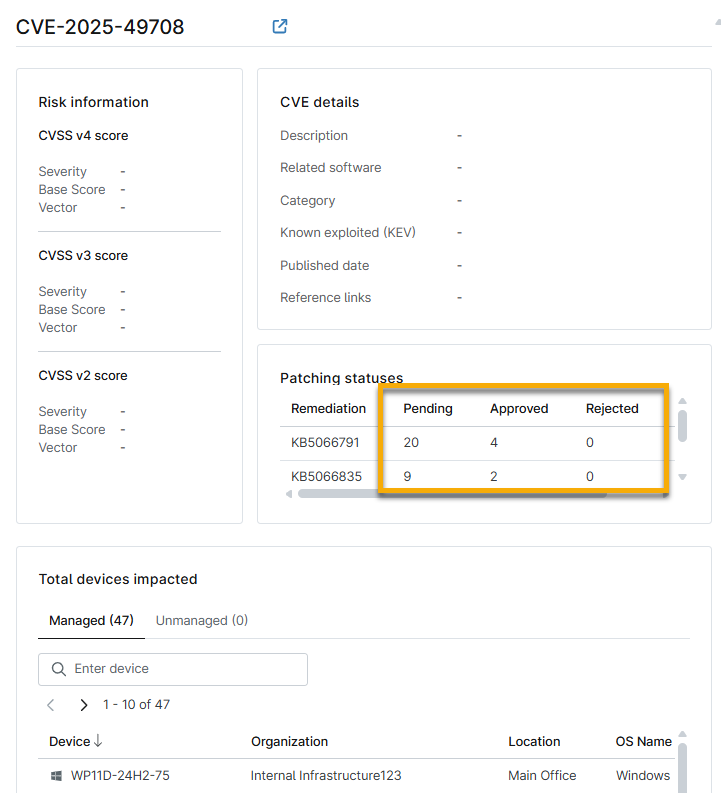
- Cliquer sur le lien hypertexte de la colonne « ID CVE » ouvre une nouvelle page fournissant des informations sur les risques, le score CVSS, les informations sur le groupe d’analyse, les sources impactées, les appareils impactés, les références, etc.
- Accédez à la correction des vulnérabilités en cliquant sur les liens hypertextes d’état dans la section « États des correctifs ». Vous serez redirigé vers le tableau des données de correctifs du système d’exploitation concerné pour prendre les mesures nécessaires.
Ressources supplémentaires
Consultez le catalogue de ressources « Gestion des vulnérabilités » pour en savoir plus sur les outils de gestion des vulnérabilités dans NinjaOne.