
Rubrique
NinjaOne a implémenté quelques ensembles d'API de base décrits dans cet article sous forme de représentations JSON. Nous travaillons à la mise à disposition d'API supplémentaires dans le cadre de futures versions.
Environnement
- Système d'exploitation Android
- NinjaOne MDM
Description
Pour en savoir plus sur l’API de gestion Android (AMAPI), veuillez consulter la documentation destinée aux développeurs Android.
- Point de terminaison de l’application Android
- Périmètre délégué
- Accords de permissions
- Gestion de la connectivité de l'appareil
- Gestion de la protection contre la réinitialisation d'usine (FRP)
- Identifiants de piste accessibles
- Messagerie personnalisée
- Toujours activé dans le Package VPN
Point de terminaison de l'application Android :
{{server}}/ws/MDM/application/Android/{packageName}Le point de terminaison ci-dessus a été créé pour récupérer les données ci-dessous.
- Afficher la liste des autorisations pour cette application (packageName), y compris celles d'exécution.
- Consulter la dernière version préliminaire et les transactions de l'application pour toute application à laquelle l'accès a été autorisé.
- Renvoie un tableau appTracks avec les données du paquet.
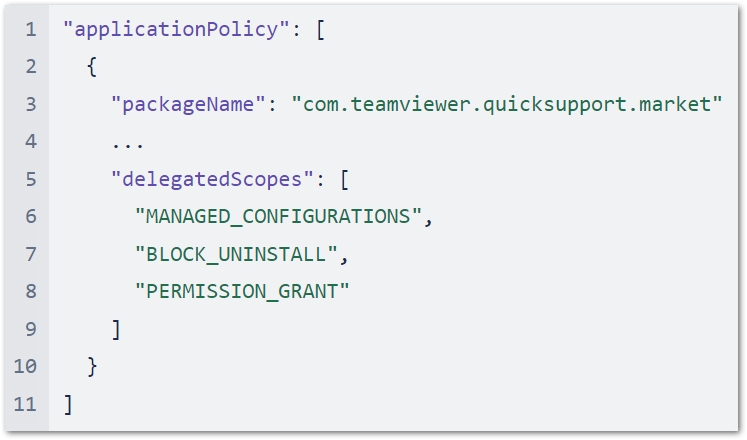
Périmètre délégué :
Définissez les champs DelegatedScope sur une application de politique Android. Ceux-ci fournissent des privilèges supplémentaires aux applications concernées. Les portées déléguées constituent une API à sélection multiple, permettant à une application dans les paramètres Policy/Applications/App de se voir attribuer une ou plusieurs portées déléguées pour bénéficier de fonctionnalités supplémentaires sur l'appareil.
Les périmètres peuvent s’appliquer à plusieurs applications, à l’exception de SECURITY_LOGS, CERT_SELECTION et NETWORK_ACTIVITY_LOGS, qui ne peuvent être délégués qu’à une seule application à la fois.
| Énumérations | |
|---|---|
DELEGATED_SCOPE_UNSPECIFIED | Aucun périmètre de délégation spécifié. |
CERT_INSTALL | Autorise l'accès à l'installation et la gestion des certificats. |
MANAGED_CONFIGURATIONS | Autorise l'accès à la gestion des configurations gérées. |
BLOCK_UNINSTALL | Autorise l'accès au blocage de la désinstallation. |
PACKAGE_ACCESS | Autorise l'accès à l'état d'accès au paquet. |
ENABLE_SYSTEM_APP | Autorise l'accès aux applications du système. |
NETWORK_ACTIVITY_LOGS | Accorde l'accès aux journaux d'activité réseau. Permet à l'application délégataire d'appeler les méthodes setNetworkLoggingEnabled, isNetworkLoggingEnabled et retrieveNetworkLogs. Cette portée peut être déléguée à une seule application au maximum. Prise en charge pour les appareils entièrement gérés sous Android 10 et versions ultérieures. Prise en charge pour un profil professionnel sous Android 12 et versions ultérieures. Lorsque la délégation est prise en charge et configurée, NETWORK_ACTIVITY_LOGS est ignoré. |
SECURITY_LOGS | Accorde l’accès aux journaux de sécurité. Permet à l’application délégataire d’appeler les méthodes setSecurityLoggingEnabled, isSecurityLoggingEnabled, retrieveSecurityLogs et retrievePreRebootSecurityLogs. Cette portée peut être déléguée à une seule application au maximum. Prise en charge sur les appareils entièrement gérés et les appareils appartenant à l’entreprise dotés d’un profil professionnel sous Android 12 et versions ultérieures. Lorsque la délégation est prise en charge et configurée, SECURITY_LOGS est ignoré. |
CERT_SELECTION | Accorde l’accès à la sélection des certificats KeyChain pour le compte des applications demandeuses. Une fois l’autorisation accordée, l’application délégataire commencera à recevoir l’appel DelegatedAdminReceiver#onChoosePrivateKeyAlias. Permet à l’application délégataire d’appeler les méthodes grantKeyPairToApp et revokeKeyPairFromApp. Une seule application au maximum peut bénéficier de cette délégation. La variable choosePrivateKeyRules doit être vide et la variable privateKeySelectionEnabled n’a aucun effet si la sélection des certificats est déléguée à une application. |
Exemple de charge utile
Accords de permissions :
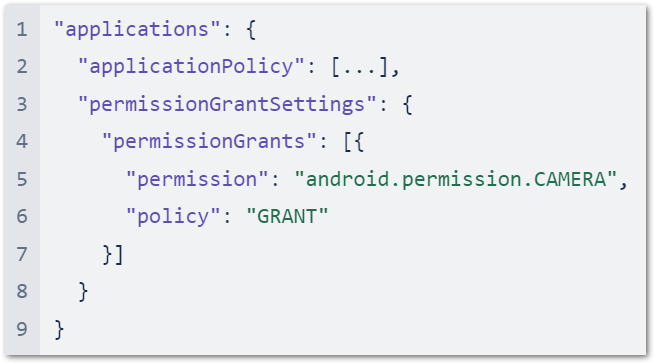
Configurez la politique d’autorisation Android et son état d’octroi pour la configuration de l’application :alluser-choice (c’est-à-dire « demander confirmation ») ou refuser.
| Méthodes | |
|---|---|
| « autorisation » | Chaîne de caractères Il s'agit de l'autorisation ou du groupe d'autorisations Android ; par exemple : android.permission. READ_CALENDARandroid.permission_group.CALENDAR. |
| « Stratégie » | énumération (Stratégie d'autorisation) Il s’agit de la stratégie d’autorisation ; par exemple : AUTORISER |
Exemple de charge utile
Gestion de la connectivité de l’appareil :
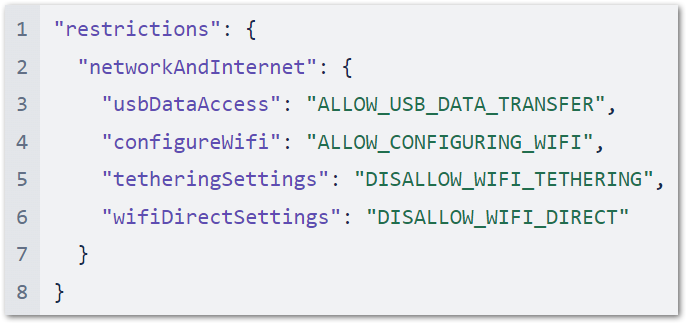
Contrôle de la connectivité de l'appareil, notamment le Wi-Fi, l'accès aux données USB, les connexions clavier/souris, etc.
| Méthodes | |
|---|---|
| « usbDataAcess » | énumération (UsbDataAccess) Cette option permet de contrôler quels fichiers et/ou données peuvent être transférés via USB sur les appareils appartenant à l’entreprise. |
| « configureWifi » | énumération (Configurer le Wi-Fi) Ce paramètre contrôle les privilèges de configuration du Wi-Fi. En fonction des options définies, l'utilisateur disposera d'un contrôle complet, limité ou nul sur la configuration des réseaux Wi-Fi. |
| « wifiDirectSettings » | énumération (WifiDirectSettings) Ce paramètre contrôle la possibilité de configurer et d’utiliser les paramètres Wi-Fi Direct. Pris en charge sur les appareils appartenant à l’entreprise fonctionnant sous Android 13 et versions ultérieures. |
| « tetheringSettings » | énumération (TetheringSettings) Ce paramètre contrôle les paramètres de partage de connexion. En fonction de la valeur définie, l’utilisateur se voit partiellement ou totalement désactivé pour l’utilisation des différentes formes de partage de connexion. |
Exemple de charge utile
Gestion de la protection contre la réinitialisation d’usine (FRP) :
La gestion de la FRP permet aux administrateurs système de saisir un compte Google spécifique qui remplace l’adresse e-mail FRP sur les appareils réinitialisés de manière non autorisée (par exemple, en mode de récupération, après un reflashage, en cas de trop nombreuses tentatives de mot de passe incorrectes, etc.). Une fois défini via une chaîne de caractères dans la section « Policy/Security » sous le titre « Compte autorisé pour la protection contre la réinitialisation d’usine », seul ce compte peut être utilisé pour déverrouiller un appareil réinitialisé.
 | Par mesure de sécurité, NinjaOne suggère que ces comptes liés ne soient pas associés à un utilisateur. |
| Méthodes | |
|---|---|
| « frpAdminEmails[] » | chaîne de caractères Adresses e-mail des administrateurs de l’appareil pour la protection contre la réinitialisation d’usine. Lorsque l’appareil est réinitialisé aux paramètres d’usine, l’un de ces administrateurs devra se connecter avec l’adresse e-mail et le mot de passe du compte Google pour déverrouiller l’appareil. Si aucun administrateur n’est spécifié, l’appareil n’offrira pas de protection contre la réinitialisation d’usine. |
Exemple de charge utile

ID de piste accessibles :
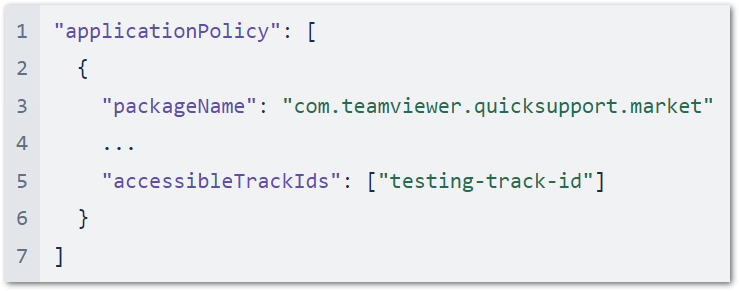
Sélectionnez l’ID de piste d’une application dans n’importe quelle politique MDM Android. La liste appTrackInfo[] incluse dans la réponse contient les éléments suivants pour les applications données :
trackId: l'identifiant unique de la piste, tiré du paramètrereleaseTrackIdde l'URL de la page de la Play Console qui affiche les informations de piste de l'application.trackAlias: nom lisible par l'utilisateur pour la piste, modifiable dans la Play Console.
Pour installer une piste fermée sur l'appareil d'un utilisateur, spécifiez les accessibleTrackIds dans la politique de son appareil.
Exemple de charge utile

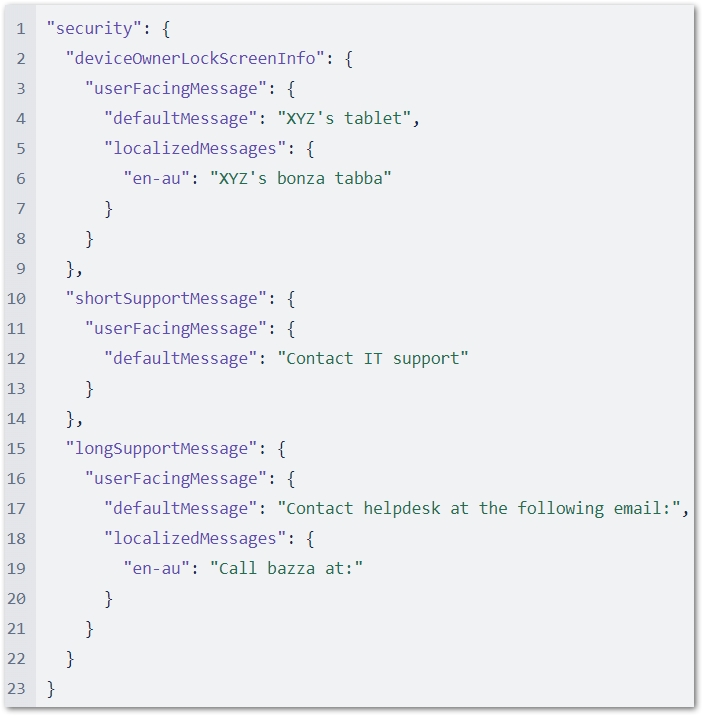
Messagerie personnalisée :
Autorise les organisations à définir un message personnalisé sur l’écran de verrouillage, ce qui peut aider les administrateurs à mieux expliquer pourquoi un élément est bloqué.
| Méthodes | |
|---|---|
| « deviceOwnerLockScreenInfo » | (UserFacingMessage): informations relatives au propriétaire de l’appareil à montrer sur l’écran de verrouillage. |
| « shortSupportMessage » | objet (UserFacingMessage) Message affiché à l'utilisateur dans l'écran des paramètres lorsqu'une fonctionnalité a été désactivée par l'administrateur. Si le message dépasse 200 caractères, il peut être tronqué. |
| « longSupportMessage » | objet (UserFacingMessage) Message affiché à l'utilisateur dans l'écran des paramètres de l'administration des appareils. |
| « localizedMessages » | table (clé : chaîne, valeur : chaîne) Une carte contenant des paires <LOCALE, message>, où « locale » est un code de langage BCP 47 bien formé, tel que « en-US », « es-ES » ou « fr ». |
| « defaultMessage » | chaîne de caractères Message par défaut affiché si aucun message localisé n’est spécifié ou si le paramètre régional de l’utilisateur ne correspond à aucun des messages localisés. Un message par défaut doit être fourni si des messages localisés sont fournis. |
Exemple de charge utile
Toujours activé dans le Package VPN:
Configurez les champs AlwaysOnVpnPackage dans une stratégie Android.
| Méthodes | |
|---|---|
| « packageName » | chaîne de caractères Nom du package de l'application VPN. |
| « lockdownEnabled » | booléen Empêche la gestion du réseau lorsque le VPN est non connecté. |
Exemple de charge utile
