
Rubrique
Cet article décrit comment intégrer l'application Okta à NinjaOne avec le langage SAML (Security Assertion Markup Language).
Environnement
- Intégrations NinjaOne
- Okta
Description
Le protocole SAML permet aux techniciens d’accéder à l’application NinjaOne via une authentification unique (SSO) auprès de leur fournisseur préféré. Le protocole SAML peut être utilisé aussi bien avec l’application web NinjaOne standard qu’avec la version personnalisée, qui prend en charge plusieurs Fournisseurs d’identité (IDP). Pour plus d’informations sur l’utilisation du protocole SAML avec NinjaOne, consultez la section « Gestion de l’authentification des identités NinjaOne : À propos du langage de balisage des assertions de sécurité (SAML) initié par l’IDP ».
Indexer
- Intégrations SAML de NinjaOne
- Configurer le SSO dans NinjaOne
- Configurer le SSO pour les utilisateurs existants
- Ressources complémentaires
Intégration SAML de NinjaOne
Prérequis
Assurez-vous que, pour chaque utilisateur SSO dans NinjaOne, il existe une adresse e-mail correspondante dans Okta.
- Si vous utilisez une URL de personnalisation, assurez-vous que les noms d’hôte de personnalisation et natifs sont tous deux spécifiés dans la configuration de l’intégration Okta. Cela garantira qu’ils sont tous deux définis comme URL du service de consommation d’assertions (ACS).
- Si vous prévoyez d’utiliser l’option de contournement de l’authentification multi-facteurs (MFA) lors de la connexion à NinjaOne :
- Configurez vos stratégies d’authentification dans Okta pour que l’authentification multifactorielle (MFA) soit effectuée lors de la connexion à Okta.
- Vous devrez configurer une propriété dans votre application Okta faisant référence à « session.amr » après avoir suivi les instructions disponibles à la page « Transmettre le contexte d’authentification dynamique | Okta Classic Engine » (lien externe). Par défaut, NinjaOne recherche un attribut SAML nommé « amr » qui doit contenir la valeur « mfa » lorsque l’utilisateur effectue l’authentification multifactorielle pour la session. NinjaOne ajoute cet attribut par défaut à l’application, qui figure dans le catalogue Okta Integration Network (OIN).
- Le contournement de l’authentification multifactorielle (MFA) ne s’appliquera qu’aux comptes ayant accédé à Okta via l’authentification multifactorielle. Si Okta ne renvoie pas l’attribut « mfa » de la référence des méthodes d’authentification (AMR), NinjaOne ne contournera pas l’authentification multifactorielle native de NinjaOne. Vérifiez votre politique d’authentification dans Okta pour vous assurer que l’authentification multifactorielle est requise pour accéder au moins à NinjaOne en consultant la page Politiques de connexion aux applications | Okta Identity Engine (lien externe). Okta Verify ne renvoie pas la valeur AMR « mfa » et nécessite une méthode d’authentification multifactorielle associée pour contourner l’authentification multifactorielle de NinjaOne.
- Si vous disposez déjà d’une configuration SSO NinjaOne avec Okta et que vous souhaitez ajouter la fonctionnalité SSO initiée par le fournisseur d’identité (IDP), vous devrez supprimer puis recréer l’application du fournisseur d’identité dans NinjaOne et Okta.
Caractéristiques prises en charge
Pour plus d’informations sur les caractéristiques répertoriées, consultez le glossaire Okta.
- SSO initié par le SP
- SSO initié par l’IDP
Configurer le SSO dans NinjaOne
Consultez la section « Sécurité de connexion : configurer le SSO dans NinjaOne » pour configurer le SSO pour votre IDP dans NinjaOne.
- Dans le champ « Quels domaines de messagerie s'authentifieront à l'aide de cette intégration ? », ajoutez les domaines de messagerie des utilisateurs qui s'authentifieront auprès de ce fournisseur d'identité. Si vous laissez ce champ vide, n’importe lequel des utilisateurs dont le domaine n’est pas spécifié dans un autre IDP sera redirigé vers ce fournisseur d’identité par défaut.
- Dans un onglet du navigateur distinct, accédez à la console d’administration Okta pour continuer la configuration. Laissez la fenêtre modale « Configurer le SSO » ouverte dans NinjaOne.
Créer une intégration SAML NinjaOne dans Okta via le modèle Okta Integration Network (OIN)
Dans la console d’administration Okta, vous pouvez ajouter l’intégration SAML NinjaOne après avoir suivi les étapes suivantes :
- Accédez à Applications → Parcourir le catalogue d’applications. Recherchez « NinjaOne », cliquez sur l’application NinjaOne, puis sélectionnez Ajouter une intégration.
- Définissez le « Nom affiché » sur le nom que vous souhaitez afficher aux utilisateurs.
- Revenez à NinjaOne et ouvrez la configuration de l’IDP. Copiez l’identifiant unique et collez-le dans le champ « Identifiant unique du SP » dans Okta.
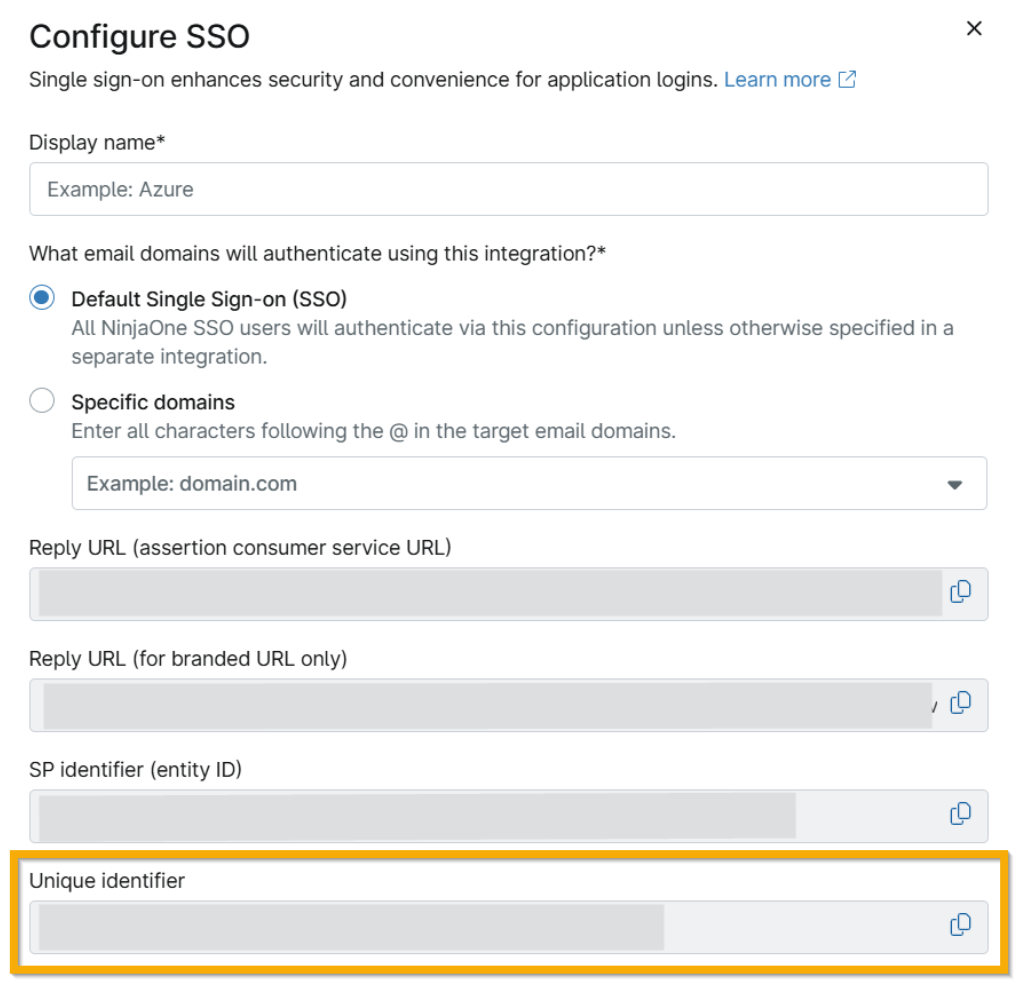
- Définissez le nom d’hôte principal NinjaOne sur votre site avec ou sans marque (par exemple, « mycompany.rmmservice.com » ou « app.ninjarmm.com »). Il s’agira de l’URL par défaut utilisée pour les connexions initiées par l’IdP.
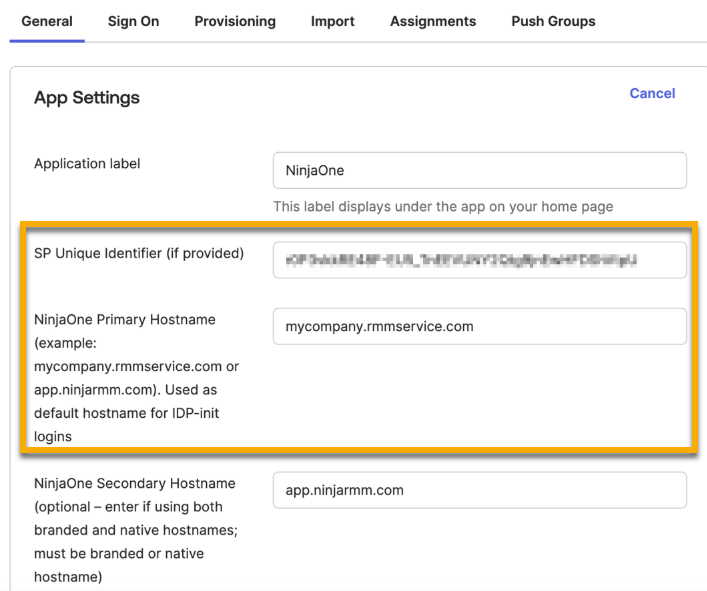
- Vous pouvez également ajouter la valeur du site personnalisé ou non personnalisé inutilisé au « Nom d’hôte secondaire NinjaOne » en tant qu’URL de site alternative. Le nom d’hôte secondaire est requis si vous prévoyez de vous connecter à la console NinjaOne via un workflow initié par le SP avec votre URL secondaire. Si l’URL non personnalisée est votre URL secondaire, nous vous recommandons de l’ajouter, car les fournisseurs d’identité utilisent parfois l’URL par défaut comme intermédiaire pendant le processus de connexion.
- Définissez la visibilité de l’application pour indiquer si celle-ci est disponible ou non pour les utilisateurs, en fonction des besoins de votre organisation.
- Cliquez sur « Terminé » pour créer l’application SAML.
- Restez dans la console d’administration Okta et accédez à l’onglet « Affectations » de l’application SAML nouvellement créée.
- Utilisez le menu déroulant « Attribuer » pour ajouter des utilisateurs ou des groupes cibles à l’application.
- Accédez à l’onglet « S’identifier » et copiez l’URL des métadonnées.
Complétez la configuration du SSO dans NinjaOne
Revenez à la fenêtre modale « Configurer le SSO » dans NinjaOne pour compléter la configuration du SSO.
- Dans NinjaOne, collez l’URL des métadonnées que vous avez copiée depuis Okta dans le formulaire « Importer des métadonnées depuis » en utilisant la valeur par défaut pour le type de soumission d’URL.
- Activez les boutons à bascule « Activer » en fonction des besoins de votre organisation.
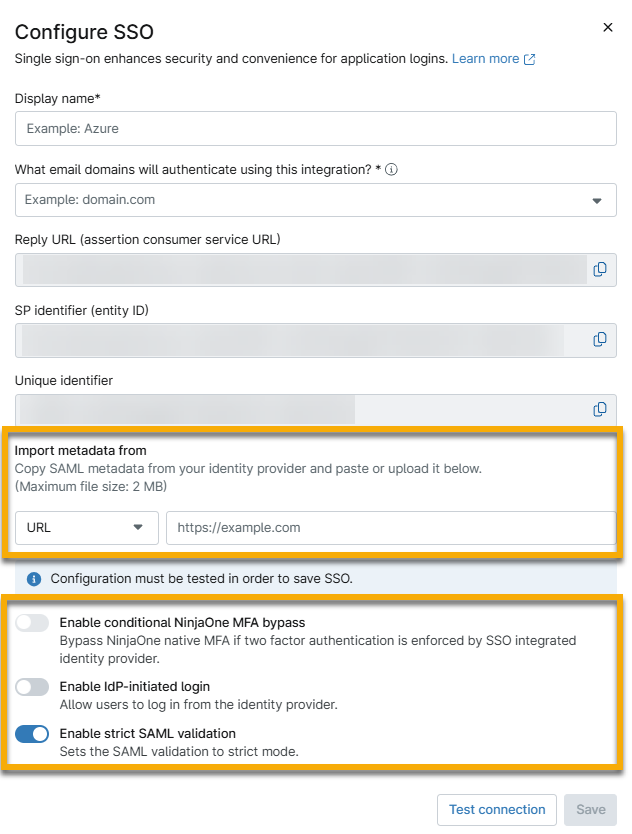
- Cliquez sur « Tester la connexion » pour terminer le processus d’authentification final requis pour la configuration.
Une fois la réponse SAML validée, un message s’affiche pour confirmer que « Votre connexion a été validée ».
- Cliquez sur « Enregistrer » lorsque vous avez terminé.
Configurer NinjaOne SAML avec une application SAML 2.0 personnalisée
Si les fonctionnalités incluses dans le modèle OIN de NinjaOne ne répondent pas aux exigences de configuration avancées de la configuration des identités de votre organisation, vous pouvez configurer NinjaOne SAML avec une application SAML 2.0 personnalisée.
- Dans la console d’administration Okta, accédez à Applications → Créer une intégration d’application → SAML 2.0.
- Saisissez un identifiant unique pour le « Nom de l’application » que vous souhaitez afficher aux utilisateurs.
- Configurez les paramètres de visibilité et de logo de l’application en fonction des besoins de votre organisation, puis cliquez sur Suivant.
- En NinjaOne, copiez l’URL de réponse et collez-la dans le champ « URL d’authentification unique » dans Okta. Si vous prévoyez d’utiliser l’authentification unique (SSO) initiée par le fournisseur d’identité (IdP), cette URL servira à rediriger les utilisateurs vers le site avec ou sans marque.
- Dans NinjaOne, copiez l’identifiant du fournisseur de services(ID d’entité) et collez-le dans le champ « URI de l’audience (ID d’entité SP) » dans Okta
- Laissez le champ « RelayState par défaut » vide et conservez le format « Non spécifié » pour l’identifiant de nom.
- Le champ « Nom d’utilisateur de l’application » correspondant au nom d’utilisateur Okta peut généralement conserver sa valeur par défaut. Toutefois, vous devez définir cet attribut sur « E-mail » si le nom d’utilisateur Okta n’est pas une adresse e-mail. Cette valeur doit correspondre à l’adresse e-mail enregistrée dans NinjaOne.
- Ne modifiez pas le champ « Mettre à jour le nom d’utilisateur de l’application ».
- Facultativement, si vous souhaitez contourner l’authentification multifactorielle (MFA) native de NinjaOne lors de la connexion : dans la section « Déclarations d’attributs », créez un attribut nommé « amr » avec la valeur « session.amr ». Pour plus d’informations, consultez les documents relatifs au contournement de la MFA inclus dans la section « Prérequis » plus haut dans cet article.
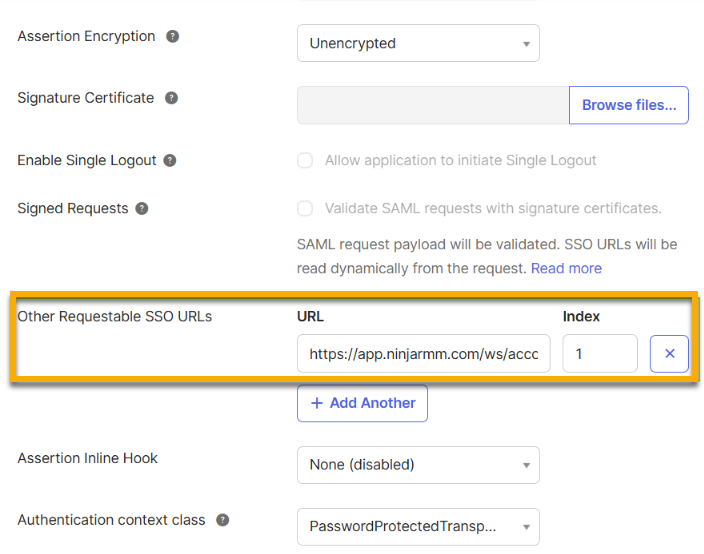
- Procédez comme suit pour configurer l’URL de réponse native (exemple : « https://app.ninjarmm.com »), qui peut être utilisée pour l’authentification unique (SSO) initiée par le fournisseur de services (SP) et l’authentification multifactorielle native :
- Copiez l’identifiant du fournisseur de services (ID de l’entité) depuis la fenêtre modale « Configurer le SSO » dans NinjaOne.
- Cliquez sur « Afficher les paramètres avancés » dans Okta.
- Collez l’identifiant du fournisseur de services (ID de l’entité) dans le champ « Autres URL SSO pouvant faire l’objet d’une requête ».
- Définissez la valeur de l’index sur « 1 ».
- Cliquez sur « Suivant ».
- Laissez les champs de la page « Commentaires » vides, et cliquez sur « Fin ».
- Complétez les étapes 8 à 10 de la section « Créer une intégration SAML NinjaOne dans Okta à l’aide du modèle Okta Integration Network (OIN) ». Les étapes en question sont les suivantes :
- Restez dans la console d’administration Okta et accédez à l’onglet « Attributions » de l’application SAML nouvellement créée.
- Utilisez le menu déroulant « Attribuer » pour ajouter des utilisateurs ou des groupes cibles à l’application.
- Accédez à l’onglet « S’identifier » et copiez l’URL des métadonnées.
- Suivez toutes les étapes de la section « Terminer la configuration du SSO dans NinjaOne » pour finaliser le processus de configuration.
Testez les connexions initiées par le fournisseur de services (SP) et par le fournisseur d’identité (IDP)
Nous vous recommandons de tester les flux de connexion initiés par le SP et par l’IdP à l’aide d’un compte de test avant de remplacer le type d’authentification de tous les utilisateurs NinjaOne cibles par « Single Sign-on ». Cela permettra d’éviter d’éventuels problèmes d’accès aux comptes NinjaOne.
- Connectez-vous à NinjaOne à l’aide d’un compte d’administrateur système que vous pouvez utiliser sans problème pour les tests et auquel l’accès à l’application du fournisseur d’identité Okta a été attribué.
- Dans NinjaOne, cliquez sur l’icône de votre avatar dans le coin supérieur droit de la console, puis sur votre nom pour ouvrir vos paramètres de l’utilisateur.
- Accédez à l’ onglet « Sécurité » et sélectionnez « Authentification unique » dans le menu déroulant « Type d’authentification ». Enregistrez les modifications.
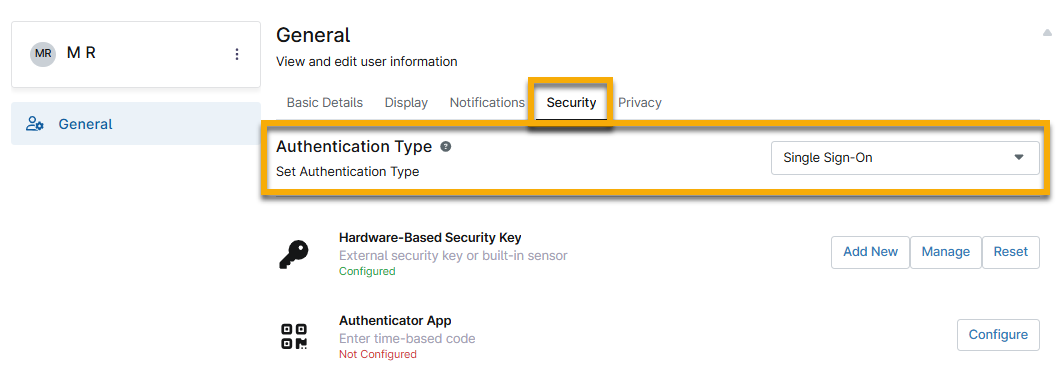
Pour tester l’authentification unique (SSO) initiée par le fournisseur de services (SP)
Pour tester l’authentification unique (SSO) initiée par le fournisseur de services (SP), procédez comme suit :
- Dans un onglet du navigateur privé ou en mode incognito, accédez au site NinjaOne, avec ou sans marque. L’URL du site dépend de vos paramètres de configuration du nom d’hôte primaire et secondaire dans Okta.
- Saisissez votre nom d’utilisateur NinjaOne. Le champ de mot de passe devrait disparaître ; cliquez sur « S’identifier avec Okta ».
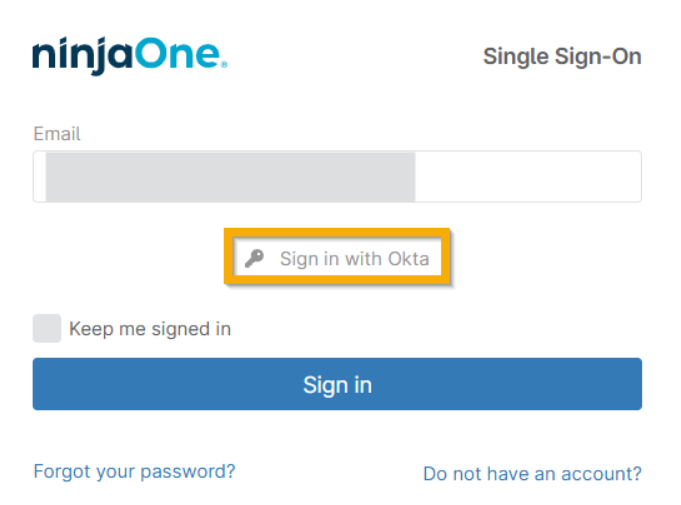
Vous serez redirigé vers Okta pour entrer vos identifiants, puis vers NinjaOne une fois l’authentification réussie.
Cela confirme le flux SSO initié par le fournisseur de services (SP). Si le contournement de l’authentification multifactorielle (MFA) est activé et que vous avez complété la MFA via Okta, vous ne serez pas invité à utiliser la MFA native de NinjaOne.
Pour tester le SSO initié par l’IdP
Pour tester le SSO initié par l’IdP, procédez comme suit :
- Dans un onglet du navigateur privé ou en mode incognito, accédez à votre tableau de bord utilisateur final Okta.
- Cliquez sur l’icône de l’application NinjaOne située dans la section « Mes applications ». Vous devriez alors être redirigé vers le tableau de bord NinjaOne, ce qui permet de confirmer le flux SSO initié par l’IdP.
Si le contournement de l’authentification à deux facteurs (MFA) est activé et que vous avez déjà complété l’authentification à deux facteurs via Okta, vous ne serez pas invité à effectuer l’authentification à deux facteurs native de NinjaOne.
Configurer le SSO pour les utilisateurs existants
Vous pouvez configurer l’authentification unique (SSO) Okta pour les utilisateurs NinjaOne existants depuis la console NinjaOne.
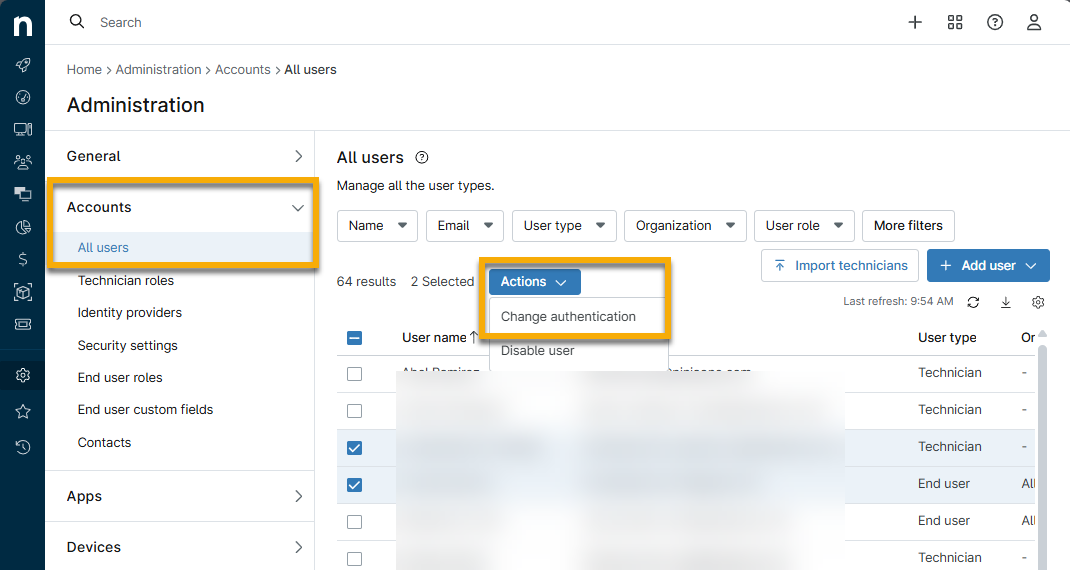
- Accédez à Administration → Comptes → Tous les utilisateurs.
- Sélectionnez les techniciens ou les utilisateurs finaux pour lesquels vous souhaitez configurer le SSO.
- Cliquez sur Actions, puis sélectionnez Remplacer l'authentification.
- Définissez le type d’authentification sur « Single Sign-On (SSO) » (authentification unique), puis cliquez sur « Enregistrer les modifications » pour enregistrer les modifications.
Le type d’authentification peut également être modifié pour chaque utilisateur dans la section Sécurité de la page de configuration du compte.
Ressources complémentaires
Pour en savoir plus sur les services d’identité de NinjaOne, consultez la section « Authentification et gestion des identités : catalogue de ressources ».
Pour en savoir plus sur l’activation de SCIM pour Okta, consultez la section « Configuration de NinjaOne SCIM dans Okta ».