Visibilité en temps réel sur les navigateurs et contrôle des risques liés aux extensions

Étendre la gestion des terminaux au navigateur. Répertoriez et gérez les accès aux URL et les extensions, et appliquez des stratégies Web sur Chrome, Edge et Firefox, le tout depuis la plateforme que vous utilisez déjà pour gérer vos terminaux.
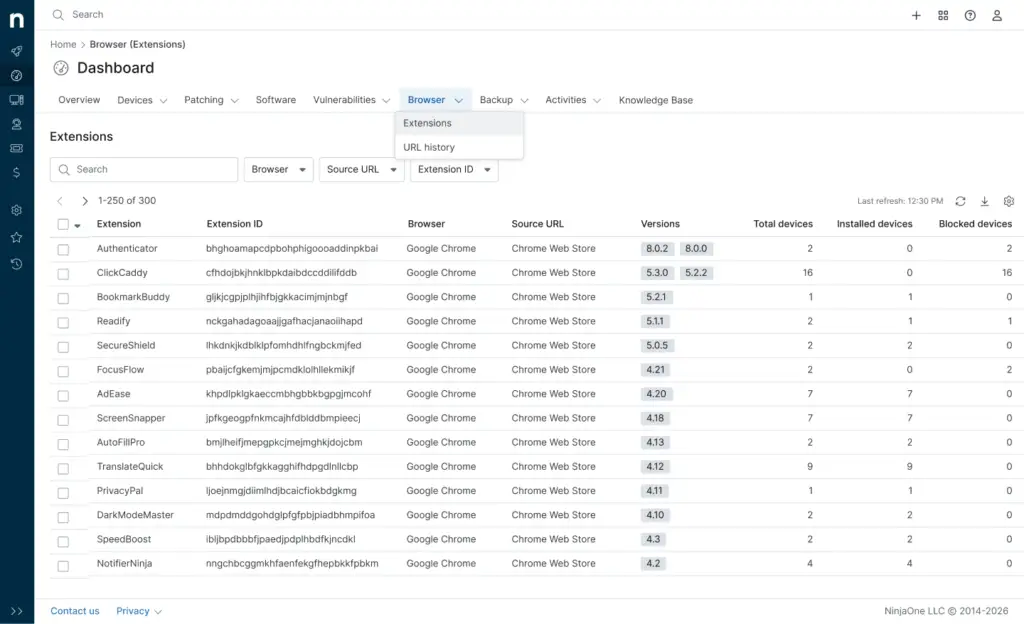
browser management dashboard

Un outil de gestion des navigateurs plus intelligent 

Une visibilité en continu, sans audits manuels

Détectez automatiquement toutes les extensions installées sur les appareils gérés. Obtenez une vue en temps réel de ce qui s’exécute dans le navigateur sur l’ensemble de votre environnement, sans scripts, sans tableurs et sans avoir à rechercher les propriétaires des appareils.

Conçu pour faire respecter les stratégies, et pas seulement pour en rendre compte

Les scores de risque liés aux extensions et les contrôles d’accès au Web sont directement intégrés à l’application des stratégies, ce qui permet aux équipes informatiques de bloquer, d’autoriser ou de mettre en quarantaine des extensions sans avoir à effectuer d’étape supplémentaire.

Native de la plateforme que vous utilisez déjà

La gestion des navigateurs s’intègre à la plateforme NinjaOne que vous utilisez déjà pour la gestion des terminaux et l’application des correctifs. Pas de console distincte, pas de nouvel agent, pas d’infrastructure supplémentaire.

Fonctionnalités de gestion des navigateurs

Browser extension inventory

Inventaire des extensions de navigateur

Détectez automatiquement toutes les extensions installées sur les appareils gérés. Bénéficiez d’une vue d’ensemble complète et en temps réel des processus en cours d’exécution dans le navigateur sur l’ensemble de votre environnement, sans avoir à recourir à des audits manuels ni à des scripts.
Extension risk scoring

Évaluation des risques liés aux extensions

Chaque extension détectée se voit attribuer un score de risque basé sur l’analyse effectuée par CRXcavator. Identifiez rapidement les extensions à haut risque, déterminez celles à examiner en priorité et prenez des décisions éclairées quant à celles à autoriser ou à bloquer.
Extension policies: 
deploy, block, default-deny

Stratégies d'extension : 
déploiement, blocage, refus par défaut

Déployez les extensions approuvées sur l’ensemble de votre parc, bloquez certaines extensions par identifiant, ou appliquez un modèle de « refus par défaut » afin que seules les extensions pré-approuvées puissent s’exécuter. Des contrôles à plusieurs niveaux s’adaptent à votre tolérance au risque.

Website and domain blocking

Blocage de sites web et de noms de domaine

Bloquez l’accès à des sites Web, des domaines ou des catégories spécifiques sur l’ensemble des appareils gérés. Veillez au respect des règles d’utilisation et réduisez l’exposition au hameçonnage, aux logiciels malveillants et aux outils SaaS ou d’IA non approuvés.

Browser activity history

Historique des activités du navigateur

Extrayez l’historique de navigation des appareils gérés afin de faciliter la gestion des incidents, les audits de conformité et le dépannage par le service d’assistance, le tout sans avoir recours à des outils supplémentaires au niveau du réseau.
Multi-browser policy management

Gestion des stratégies multi-navigateurs

Gérez Chrome, Edge et Firefox à partir d’un seul flux de travail. Appliquez les mêmes stratégies partout afin que les normes soient respectées, quel que soit le navigateur choisi par vos utilisateurs.
devices icon

Stratégies de configuration des navigateurs

Configurez les pages d’accueil, les signets, le protocole HTTPS, le stockage des mots de passe et des informations de paiement, ainsi que les contrôles de l’agent d’IA dans une seule et même stratégie, sur tous les appareils gérés.

Custom end-user block messages

Messages personnalisés indiquant à l'utilisateur final le blocage d'une page

Lorsqu’un utilisateur accède à un site ou à une extension bloqué(e), affichez-lui un message expliquant la raison. Moins de demandes d’assistance, plus de transparence, moins d’allers-retours avec le service informatique.

Native platform integration

Intégration native à la plateforme

La gestion des navigateurs s’effectue au sein de la plateforme NinjaOne que vous utilisez déjà. Pas besoin de déployer de nouveaux outils, pas de nouvelle infrastructure, pas de connexions supplémentaires. Gérez le navigateur de la même manière que vous gérez tous les autres terminaux.
Une plateforme conçue pour la sécurité

Identifiez et corrigez de manière proactive les terminaux vulnérables, non conformes et non gérés. NinjaOne intègre des normes de sécurité et de conformité destinées aux entreprises.

shield icon

FedRAMP

CLASS C CERTIFIED

Utilisé au niveau gouvernemental et fédéral aux États-Unis

padlock icon

SOC 2, SOC 3

Certifié Type II

Contrôles vérifiés en matière de sécurité, de disponibilité et de confidentialité

globe icon

ISO/IEC 27001

Certifié

Norme internationale de référence pour la gestion de la sécurité de l'information

star icon

RGPD

Conforme

Protection des données conforme à la réglementation de l'UE

medical cross

HIPAA

BAA disponible

Protection des données alignée sur les réglementations en matière de soins de santé

left quote icon

La solution NinjaOne Browser Management vous facilite la vie. Vous n’avez pas besoin d’intervenir manuellement pour rechercher des extensions indésirables. Quelques clics suffisent. Tout est centralisé à cet endroit-là. « Cela constitue à lui seul un argument de vente de poids. »

Lars Andersland

Erickson Technologies

Découvrez tout le potentiel de NinjaOne en 5 minutes.

Les clients adorent NinjaOne

095 %

ont amélioré la conformité de la gestion des correctifs

093 %

ont amélioré de plus de 75% la conformité de la gestion des correctifs

095 %

ont réduit le temps consacré à la gestion des correctifs

Kansas City skyline

La gestion autonome des correctifs de NinjaOne protège l'informatique de Kansas City

Pourquoi les clients nous font confiance

Cette solution étend la gestion des terminaux au navigateur, offrant ainsi aux équipes informatiques une visibilité, un contrôle des stratégies et une réduction des risques sur Chrome, Microsoft Edge et Firefox. Cette fonctionnalité est directement intégrée à la plateforme NinjaOne, vous gérez donc le navigateur de la même manière que vous gérez déjà les terminaux.
C’est désormais dans le navigateur que se déroule le travail. Les applications SaaS, les fournisseurs d’identité, les outils d’IA et les données professionnelles sensibles transitent tous par ce système. La plupart des entreprises gèrent encore ce niveau à l’aide de scripts, d’objets de stratégie de groupe (GPO) ou ne le gèrent tout simplement pas, et c’est dans cette lacune que le risque s’accumule.
Google Chrome, Microsoft Edge et Firefox. La prise en charge de Mac figure dans notre feuille de route.
Pages de démarrage et pages d’accueil, signets, application du protocole HTTPS, stockage des mots de passe, des informations de paiement et des cookies, notifications et contrôles de l’agent IA du navigateur : le tout à partir d’une seule et même stratégie.

Non. La gestion des navigateurs est intégrée à la plateforme NinjaOne et fournie via l’agent de terminal existant. Il n’y a pas d’infrastructure distincte, pas de nouvel outil à maîtriser, ni d’agent supplémentaire à gérer.
Chaque extension détectée fait l’objet d’une évaluation à l’aide d’une analyse basée sur CRXcavator, qui examine les autorisations, les données de la boutique en ligne et d’autres indicateurs. Ce score permet aux équipes informatiques de hiérarchiser les éléments à examiner ou à bloquer, plutôt que de passer en revue chaque extension manuellement.
Une stratégie de « refus par défaut » bloque toutes les extensions, à l’exception de celles que vous avez explicitement approuvées. Il s’agit de la solution la plus sûre pour la gestion des extensions, elle convient parfaitement aux environnements réglementés ou à toute équipe souhaitant mettre un terme à la prolifération des extensions sans avoir à consacrer beaucoup de temps à leur maintenance.
Les GPO et les scripts sont statiques et réactifs. Elles nécessitent des mises à jour manuelles, deviennent rapidement obsolètes et ne permettent pas d’avoir une visibilité en continu sur ce qui se passe réellement dans le navigateur. La gestion des navigateurs assure l’application continue des règles et vous fournit des données d’activité en temps réel au sein de vos flux de travail existants.
La plupart des outils d’IA utilisés en entreprise fonctionnent dans un navigateur. La gestion des navigateurs vous permet de voir quels outils d’IA sont utilisés et d’appliquer des règles relatives aux extensions et à l’accès au Web afin de contrôler ce qui est autorisé. Pour de nombreuses entreprises, c’est la première fois qu’elles disposent d’une véritable visibilité sur l’utilisation de l’IA.
Les MSP peuvent intégrer la visibilité sur les navigateurs, la gestion des extensions et le contrôle d’accès au Web à leurs services gérés existants sans avoir à mettre en place une plateforme distincte. Les petits fournisseurs de services gérés (MSP) bénéficient d’un point d’entrée simplifié grâce à des flux de travail qu’ils maîtrisent déjà, tandis que les grands MSP et fournisseurs de services de sécurité gérés (MSSP) peuvent standardiser l’application des stratégies et le reporting pour l’ensemble de leurs clients.
Il a été conçu pour être simple à utiliser. Comme cette fonctionnalité est intégrée à la plateforme NinjaOne, elle ne nécessite ni nouvelle infrastructure, ni script, ni expertise spécifique en gestion de navigateurs. Les équipes peuvent dès à présent améliorer leur visibilité et appliquer des règles de base en utilisant des flux de travail qu’elles connaissent déjà.
Prêt à simplifier le travail grâce à l'informatique unifiée ?