
Rubrique
Cet article explique comment optimiser votre sécurité dans NinjaOne afin de garantir la sécurité de vos opérations.
Environnement
- Plateforme NinjaOne
- Gestion des terminaux NinjaOne
- Intégrations NinjaOne
Description
La gestion de la configuration de sécurité (SCM) est le processus qui consiste à ajuster les valeurs par défaut d'un système d'information afin de renforcer la sécurité et d'atténuer les risques. La SCM protège les systèmes en garantissant qu'ils sont correctement configurés (renforcés) conformément aux normes internes ou réglementaires en matière de sécurité et de conformité.
Indexer
Sélectionnez un sujet pour en savoir plus :
- Exemples de configurations faibles ou incorrectes
- Meilleures pratiques en matière de SCM
- Comment NinjaOne fournit de l'aide pour la SCM
- Avantages de l'utilisation de NinjaOne dans le processus de SCM
- Stratégie : configurer l'application automatisée des correctifs du système d'exploitation à l'aide des politiques de NinjaOne
- Foire aux questions
Exemples de configurations faibles ou incorrectes
Voici quelques exemples de configurations erronées que les cybercriminels exploitent souvent, et comment la gestion de la sécurité des configurations (SCM) peut y remédier.
- Mots de passe faibles: les employés utilisant des mots de passe faibles ou par défaut offrent des points d’accès faciles aux cybercriminels. La gestion des configurations de sécurité (SCM) implique l’application de politiques de mots de passe, telles que l’obligation d’utiliser des mots de passe forts et de les changer régulièrement, afin de réduire ce risque.
- Systèmes non mis à jour: le fait de ne pas appliquer les correctifs de sécurité rend les systèmes vulnérables aux failles connues. La gestion des correctifs (SCM) inclut une gestion régulière des correctifs afin de garantir que les systèmes sont à jour et protégés contre les dernières menaces.
- Règles de pare-feu mal configurées: des règles de pare-feu mal configurées peuvent, par inadvertance, autoriser un accès non autorisé à des systèmes ou à des données sensibles. La SCM implique de vérifier et d’optimiser les configurations de pare-feu afin de bloquer efficacement le trafic malveillant.
- Absence de contrôles d’accès: des contrôles d’accès inadéquats peuvent permettre à des utilisateurs non autorisés d’obtenir un accès privilégié à des systèmes ou des données critiques. La gestion de la sécurité des configurations (SCM) englobe des contrôles d’accès basés sur les rôles et le principe du privilège minimal afin de limiter l’accès au seul personnel autorisé.
- Protocoles réseau non sécurisés: l’utilisation de protocoles réseau non sécurisés expose les données à l’interception et à l’écoute clandestine par des cybercriminels. La gestion de la sécurité des systèmes (SCM) consiste à désactiver ou à chiffrer les protocoles vulnérables afin de protéger les données en transit.
Meilleures pratiques en matière de SCM
Vous pouvez suivre les étapes suivantes pour mettre en œuvre le SCM au sein de votre organisation.
- Inventaire: recensez tous les appareils connectés au réseau. Utilisez différentes méthodes de découverte pour identifier l’ensemble du matériel, des logiciels et des actifs connectés qui pourraient échapper à la vigilance du service informatique, tels que les utilisateurs distants et l’informatique fantôme.
- Classification: regroupez les appareils par type, en identifiant ceux qui partagent des configurations communes. Par exemple, les ordinateurs portables et de bureau Apple sous macOS, les serveurs Microsoft Windows, les serveurs Linux, les appareils mobiles Android, les commutateurs réseau, les routeurs réseau, etc.
- Définissez les configurations: utilisez des configurations sécurisées acceptables comme base pour chaque type d’appareil géré. Suivez les directives de politique de sécurité émises par une autorité accréditée, telle que le Center for Internet Security (CIS) ou le National Institute of Standards and Technology (NIST).
- Évaluer et corriger les vulnérabilités: si vous constatez des écarts, évaluez et corrigez les différences de configuration afin d’atténuer ou de résoudre la vulnérabilité. Signalez tout appareil pour lequel vous n’avez pas pu corriger les écarts et traitez-les séparément.
Comment NinjaOne fournit de l'aide pour la gestion de la conformité des configurations (SCM)
NinjaOne propose plusieurs fonctionnalités qui peuvent faciliter la gestion des configurations (SCM) et contribuer à un environnement informatique plus sécurisé.
- Gestion des correctifs — En savoir plus
- Déploiement automatisé des correctifs: NinjaOne automatise le processus d’identification, de téléchargement et de déploiement des correctifs de sécurité sur divers points de terminaison, garantissant ainsi que les systèmes restent à jour et que les vulnérabilités sont traitées rapidement.
- Rapports sur les correctifs: NinjaOne fournit des rapports détaillés sur l’état des correctifs, mettant en évidence les appareils sur lesquels des mises à jour importantes font défaut, ce qui permet aux équipes informatiques d’établir des priorités et de garantir une couverture complète des correctifs.
- Gestion des configurations — En savoir plus
- Politiques et automatisation: NinjaOne vous permet de créer et d’appliquer des stratégies définissant des paramètres de configuration spécifiques pour différents groupes d’appareils. Vous pouvez également utiliser des fonctionnalités de script pour automatiser et gérer de manière centralisée diverses configurations sur plusieurs appareils, garantissant ainsi la cohérence et le respect des meilleures pratiques en matière de sécurité.
- Modèles préconfigurés: la plate-forme propose des modèles de configuration prédéfinis pour divers logiciels et paramètres de sécurité, ce qui permet de gagner du temps et de garantir la cohérence des configurations de renforcement de la sécurité.
- Supervision et gestion à distance (RMM) — Pour en savoir plus
- Accès et contrôle à distance: NinjaOne fournit un accès à distance sécurisé aux appareils, permettant au personnel informatique de résoudre les problèmes de configuration, de déployer des mises à jour et d’appliquer des politiques de sécurité à distance, ce qui améliore l’efficacité et réduit les délais de réponse.
- Surveillance en temps réel: la plateforme permet de surveiller en temps réel l’état du système, les événements de sécurité et les modifications de configuration, ce qui permet aux équipes informatiques d’identifier rapidement les risques de sécurité potentiels et les configurations non conformes.
- Rapports et conformité — En savoir plus
- Rapports de conformité: NinjaOne génère des rapports complets qui présentent l’état de configuration des appareils et leur conformité aux politiques de sécurité internes ou aux réglementations externes. Cet outil aide les organisations à démontrer leur respect des normes de sécurité et à identifier les domaines nécessitant des améliorations.
- Personnalisation des critères de référence (sans code): lors de la configuration d’un scan de points de terminaison, les administrateurs peuvent personnaliser n’importe lequel des critères de conformité inclus directement dans la console web NinjaOne, sans avoir besoin d’outils de création externes.
- Application automatisée pour Windows: NinjaOne peut appliquer automatiquement le contenu de la configuration d’état souhaité (DSC) de Microsoft aux points de terminaison Windows.
- Intégration avec des outils tiers — En savoir plus
- NinjaOne s’intègre à diverses solutions de sécurité, ce qui vous permet de gérer et d’appliquer des stratégies de sécurité à partir d’une plate-forme centralisée, rationalisant ainsi les flux de travail et améliorant la posture de sécurité globale.
Avantages de l’utilisation de NinjaOne dans le processus SCM
Après avoir tiré parti de NinjaOne, vous pouvez aider votre organisation à :
- Réduire le risque de vulnérabilités en vous assurant que vos systèmes sont configurés conformément aux meilleures pratiques en matière de sécurité.
- d'améliorer l'efficacité et de réduire le travail manuel lié à la gestion des configurations de sécurité sur de nombreux appareils ;
- De démontrer la conformité aux stratégies de sécurité internes et aux réglementations externes.
- Renforcer la posture globale de sécurité informatique en offrant une visibilité et un contrôle centralisés sur les configurations de sécurité.
Il est important de noter que NinjaOne est un outil qui peut faciliter la gestion des configurations de sécurité (SCM). Il ne remplace pas la nécessité de disposer de stratégies de sécurité bien définies, d’un personnel informatique compétent et d’une formation continue à la sensibilisation à la sécurité.
Stratégie : configurer l’application automatisée des correctifs du système d’exploitation à l’aide des politiques de NinjaOne
L'application des correctifs est cruciale pour la gestion centralisée de la sécurité (SCM), et elle est facile à gérer à l'aide des politiques de NinjaOne. Pour configurer l'application automatisée des correctifs dans une politique, procédez comme suit :
- Accédez à Administration → Politiques et ouvrez une stratégie d’agent.
- Sélectionnez « Correctifs logiciels » et assurez-vous que le bouton « Activer les correctifs logiciels » est actif.
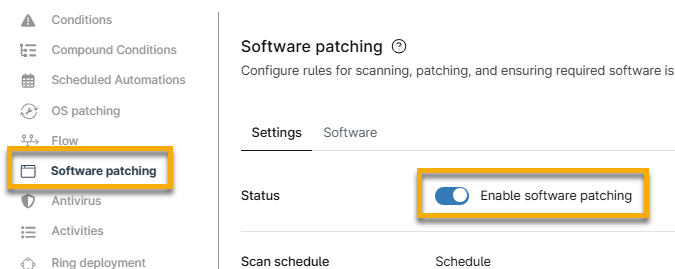
- Configurez les autres champs selon vos préférences.
- Enregistrez et fermez la politique.
- Accédez à Administration → Organisation et sélectionnez une organisation à modifier.
- Sélectionnez « Politiques ». Attribuez votre nouvelle politique de mise à jour logicielle à vos appareils.
Foire aux questions
Quel est un exemple de configuration sécurisée ?
Tous les routeurs domestiques d’un même modèle sont livrés d’usine avec le même nom d’utilisateur et le même mot de passe administrateur, et certains d’entre eux ont l’accès externe activé par défaut. Les identifiants par défaut sont disponibles pour tout le monde sur le site du fournisseur d’accès. Un exemple de configuration sécurisée consiste à remplacer le mot de passe administrateur par un mot de passe fort et à veiller à désactiver l’accès externe.
Ressources complémentaires
Consultez notre webinaire « Sécurité et efficacité des points de terminaison » pour découvrir d’autres conseils utiles et bonnes pratiques.