
Rubrique
Ce guide décrit comment créer dynamiquement des techniciens ou des utilisateurs finaux NinjaOne via SCIM en fonction de leur appartenance à un groupe Microsoft Entra ID.
Environnement
- Intégrations NinjaOne
- Microsoft Entra ID
Description
Ces étapes décrivent la création de rôles d'utilisateur final Microsoft Entra ID, l'attribution de ces rôles à des groupes Microsoft Entra ID et la configuration du SCIM pour provisionner des comptes d'utilisateurs finaux et de techniciens au sein de NinjaOne.
Sélectionnez une catégorie pour en savoir plus :
- Créer et attribuer des rôles d’utilisateur à des groupes dans Microsoft Entra ID
- Provisionner et mapper les attributs utilisateur
- Cartographie des groupes dans NinjaOne
Créer et attribuer des rôles d’utilisateur à des groupes dans Microsoft Entra ID
- Accédez au centre d'administration Microsoft Entra, puis sélectionnezApplications →Enregistrements d'applications dans le menu de navigation latéral.
- Sélectionnez l’application d’entreprise créée pour l’authentification unique (SSO) et SCIM avec NinjaOne.
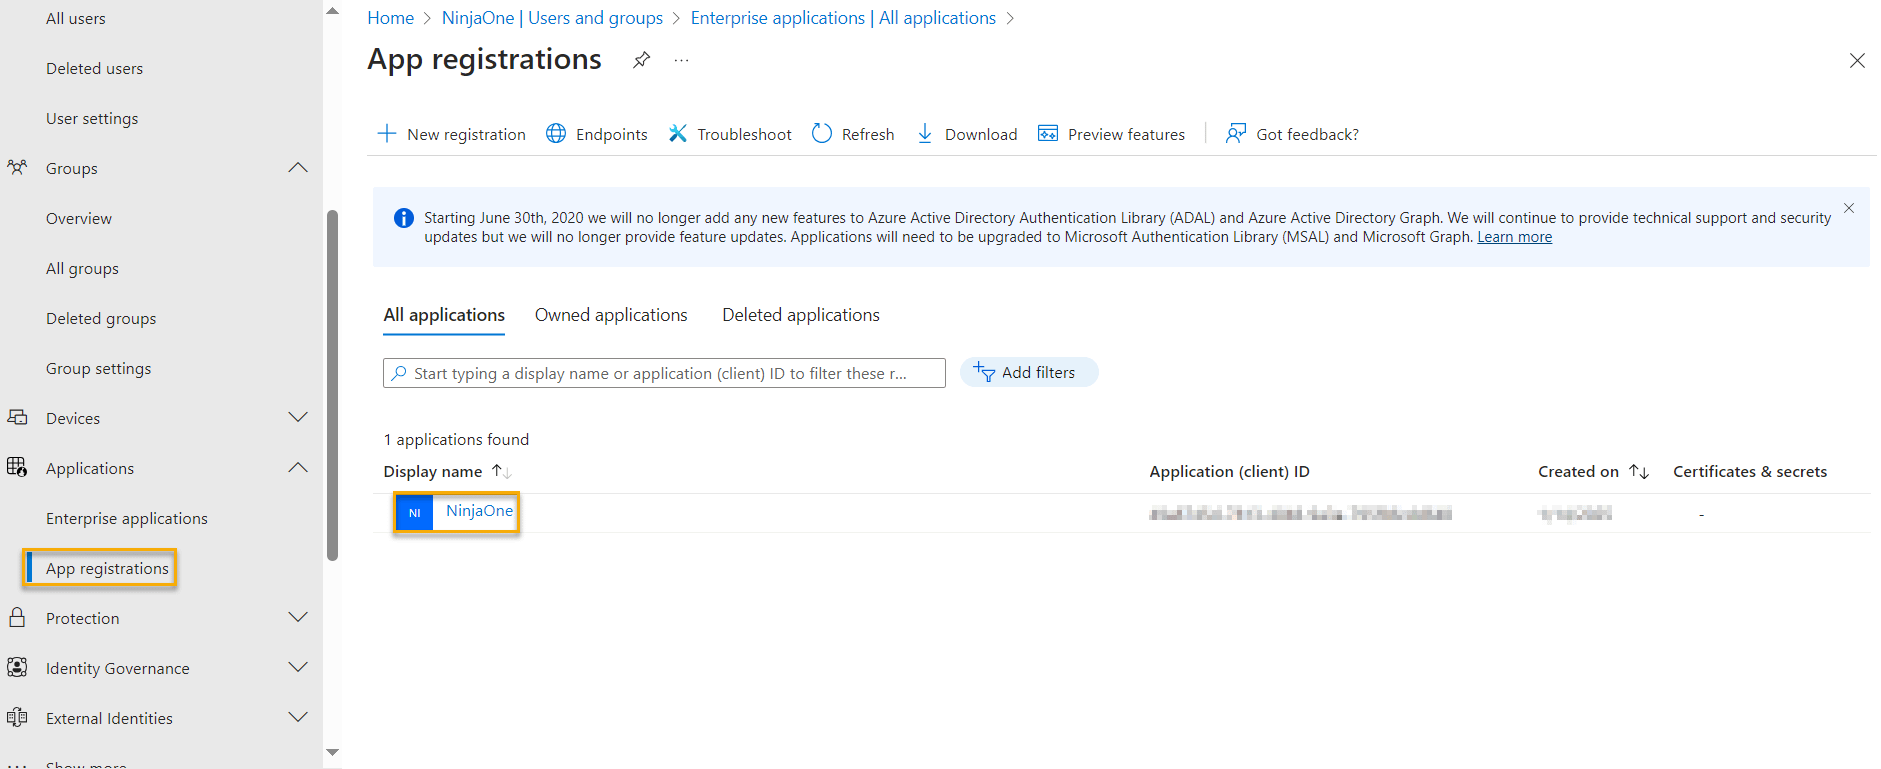
Figure 1: Applications → Inscriptions d’applications (cliquez pour agrandir)
- Dans le menucontextuel « Gérer» qui s’ouvre, cliquez sur « Rôles d’application ».
- Cliquez sur « Créer un rôle d’application ».
- La fenêtre contextuelle « Modifier le rôle d’application » est ouverte.

Figure 2:Rôles d'application → Créer un rôle d'application → Modifier un rôle d'application (cliquez pour agrandir)
- Configurez le rôle comme suit :
Dans le champ « Nom affiché », saisissez « Technicien » pour les comptes de techniciens ou « Utilisateur final » pour les comptes d'utilisateurs finaux.
Définissez les « Types de membres autorisés » sur « Les deux (utilisateurs/groupes + applications) ».
Copiez lenom affiché que vous avez créé dans le champ « Valeur ».
- Saisissez une brève description de l’objectif du rôle dans le champ «Description ».
Cochez la case située sous le champ « Souhaitez-vous activer ce rôle d'application ? ».
- Dans le menu de navigation latéral de Microsoft Entra, accédez à Applications → Applications d’entreprise.
- Sélectionnez l’application d’entreprise créée pour l’authentification unique (SSO) et SCIM avec NinjaOne.

Figure 3:Rôles d’application → Créer un rôle d’application → Modifier un rôle d’application (cliquez pour agrandir)
- Dans le menu contextuel « Gérer » qui s’ouvre, sélectionnez « Utilisateurs et groupes ».
- Cochez la case du groupe cible pour le rôle souhaité
- Accédez à « Modifier l'affectation ».
- Dans le champ « Sélectionner un rôle », cliquez sur « Aucune sélection ».
- La fenêtre contextuelle « Sélectionner un rôle » s'ouvre. Cochez la case correspondant au rôle que vous souhaitez attribuer.
- Cliquez sur « Sélectionner » pour enregistrer vos modifications.
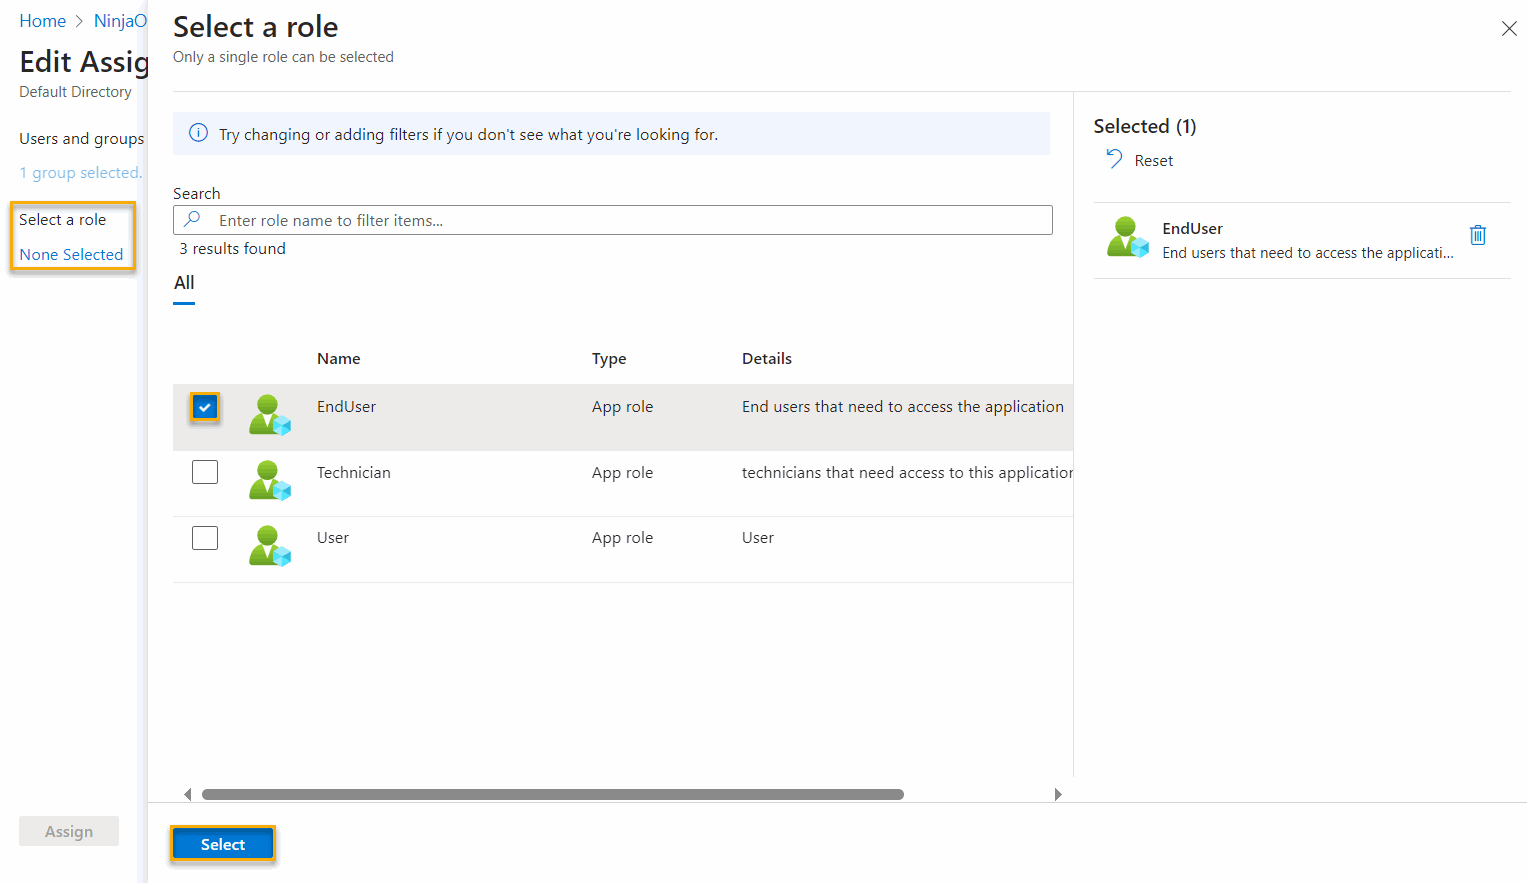
Figure 4: Sélectionner un rôle (cliquez pour agrandir)
Provisionnement et mappage des attributs utilisateur
- Sélectionnez « Provisioning » dans le menu déroulant « Manage » de l'application NinjaOne Enterprise.
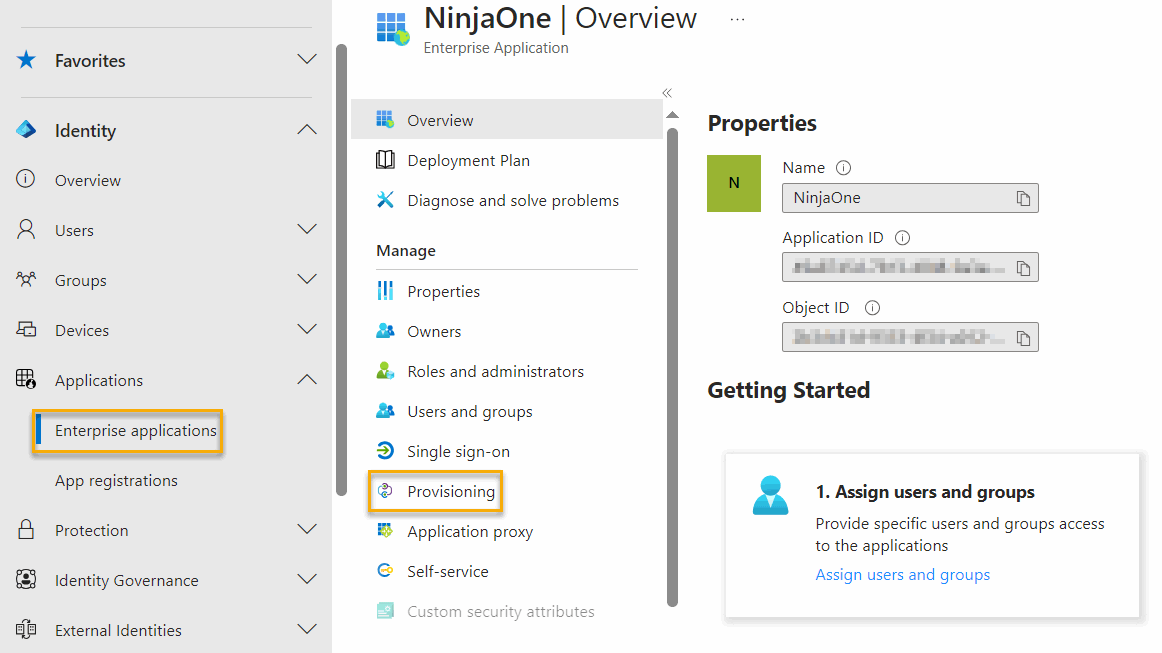
Figure 5: Applications d'entreprise → Provisionnement (cliquez pour agrandir)
- Sélectionnez Mappage des attributs → Provisionnement des utilisateurs Microsoft Entra ID.
- Cochez la case « Afficher les options avancées ».
- Cliquez sur « Modifier la liste des attributs » pour customappsso.
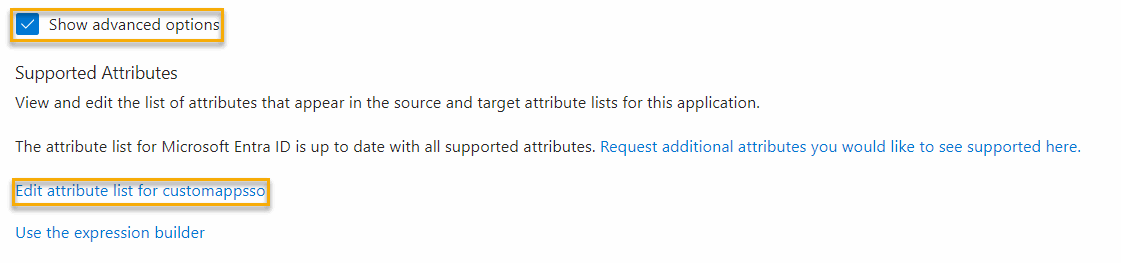
Figure 6:Options avancées (cliquez pour agrandir)
- Ajoutez un nouveau attribut à la liste « Modifier l’attribut » avec les caractéristiques suivantes :
- Nom: urn:ietf:params:scim:schemas:extension:ninjaone:2.0:Utilisateur:userType
- Type: Chaîne
- Obligatoire: non sélectionné
- Revenez à Provisionnement → Mappage des attributs → Provisionnement des utilisateurs Microsoft Entra ID.
- Sélectionnez « Ajouter un nouveau mappage» et configurez les champs comme suit :
- Type de mappage: Expression
- Expression: SingleAppRoleAssignment([appRoleAssignments]) Lors du collage, veillez à ne pas inclure d'espaces de part et d'autre de cette expression, sinon elle ne fonctionnera pas.
- Attribut cible: urn:ietf:params:SCIM:schemas:extension:ninjaone:2.0:Utilisateur:userType
- Faire correspondre les objets à l'aide de cet attribut: Non
- Appliquer ce mappage: Toujours
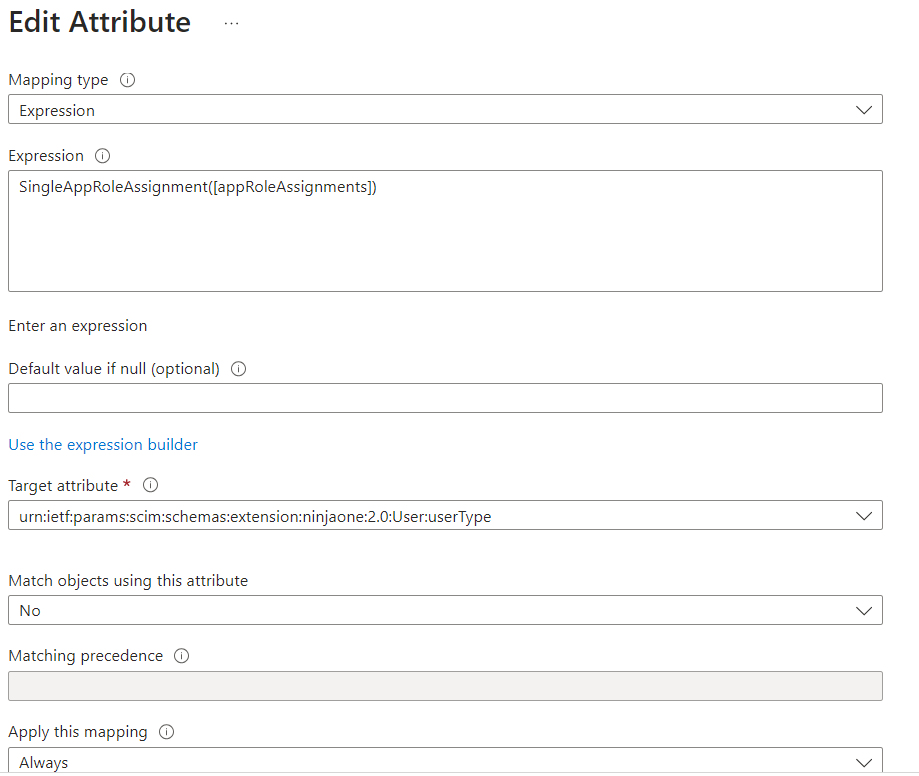
Figure 7:Modifier un attribut (cliquez pour agrandir)
Bon à savoir
Pour mapper les utilisateurs finaux à leur organisation correcte, vous devrez ajouter et configurer l’attribut OrganizationID. Pour savoir comment configurer cet attribut, consultez NinjaOne Identity Management : Gestion des identités (SCIM) avec Okta.
Pour créer des utilisateurs finaux globaux, utilisez «Tous » comme identifiant d’organisation de l’utilisateur.
Cartographie des groupes dans NinjaOne
Une fois le groupe provisionné dans Microsoft Entra ID, il apparaîtra dans la section « Cartographie des groupes » de la page Administration → Comptes → Fournisseurs d’identitéde la console NinjaOne. Pour plus de détails sur la configuration de la cartographie des groupes, consultez la documentation « Système de gestion des identités inter-domaines (SCIM) avec Okta ».

Figure 8:Modification d’un fournisseur d’identité (cliquez pour agrandir)