
Rubrique
Cet article explique comment utiliser l'intégration ConnectSecure dans NinjaOne.
Environnement
- Intégrations NinjaOne
- ConnectSecure
Description
Configurez l’intégration des analyses ConnectSecure ou importez des données de vulnérabilités au format CSV (valeurs séparées par des virgules) dans NinjaOne. L’outil d’importation traite un fichier CSV contenant une liste de vulnérabilités identifiées par un outil tiers. NinjaOne associe les vulnérabilités aux appareils gérés et affiche les données dans le Tableau de bord de l’appareil. NinjaOne met à jour le statut des vulnérabilités lorsque vous importez de nouvelles analyses qui ne contiennent plus les vulnérabilités précédemment identifiées.
La gestion des vulnérabilités des réseaux et des systèmes est un processus continu et itératif qui nécessite une attention constante et une adaptation aux menaces et vulnérabilités émergentes. La gestion des vulnérabilités est un élément essentiel de la stratégie globale de cybersécurité d’une organisation ; elle contribue à protéger les actifs et les données contre les violations et les attaques potentielles.
Si vous devez rechercher des vulnérabilités à l’aide d’importateurs génériques (produits autres que Qualys, Rapid7, Tenable, Microsoft Defender ou CrowdStrike), consultez la documentation « NinjaOne Platform : Pour commencer avec l’importateur de vulnérabilités » pour savoir comment installer et configurer l’application d’importation de vulnérabilités.
Soumettez vos demandes de fonctionnalités pour des améliorations via notre site Internet à la page « Publié - Feuille de route NinjaDojo | Feuille de route du produit ». Vous pouvez utiliser le bouton « Soumettre une idée » situé dans le coin supérieur droit de la page.
Indexer
Sélectionnez une catégorie pour en savoir plus :
- Ajouter l’intégration ConnectSecure
- Analyser les appareils à la recherche de vulnérabilités
- Ressources complémentaires
Ajouter l'intégration ConnectSecure
Pour activer l'intégration dans NinjaOne, procédez comme suit :
- Accédez à Administration → Applications → Installées, puis cliquez sur Ajouter des applis.
- Sélectionnez ConnectSecure, puis cliquez sur Continuer.
- Sur la page de l’application ConnectSecure, cliquez sur Activer.
L'activation de l'application ajoute les onglets « Général » et « Groupes d'analyse » à la page.
- Dans l'onglet « Général », cliquez sur « Modifier » dans la section « Paramètres ».
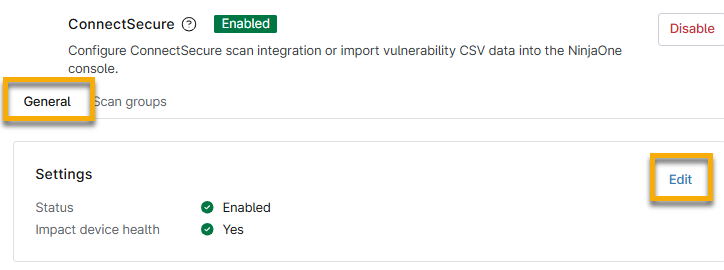
- Sélectionnez « Activé » dans le menu déroulant « Statut » pour enregistrer le comportement des vulnérabilités et expositions courantes (CVE) importées depuis l’intégration ConnectSecure.
- Sélectionnez une option dans le menu déroulant « Impact sur l’état de santé des périphériques » selon que vous souhaitez ou non que les données relatives à l’état de santé des périphériques affectés s’affichent dans le tableau de bord. Si vous sélectionnez « Oui », la section « Problèmes d’intégrité de l’appareil » des tableaux de bord sera mise à jour pour refléter les nouvelles données.
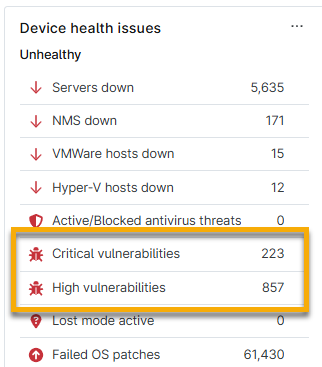
- Cliquez sur « Mettre à jour ». NinjaOne enregistrera vos préférences.
Analyser les appareils à la recherche de vulnérabilités
Vous devez créer et gérer des groupes d’analyse dans l’intégration ConnectSecure pour importer les données CVE relatives à vos appareils.
Créer un groupe d'analyse
Un groupe d’analyse est une sélection spécifique d’éléments ; il peut par exemple inclure des serveurs ou des postes de travail. Utilisez l’onglet « Groupes d’analyse » pour identifier les vulnérabilités en comparant les versions du système d’exploitation et des applications installées à celles répertoriées dans la base de données nationale des vulnérabilités (NVD). L’outil « Groupes d’analyse » identifie à la fois les appareils gérés et non gérés, dont les points de terminaison sont évalués régulièrement ou en continu pour détecter des vulnérabilités individuelles.
- Dans l’application ConnectSecure de NinjaOne, sélectionnez l’onglet « Groupes d’analyse » puis cliquez sur « Créer un groupe d’analyse ».
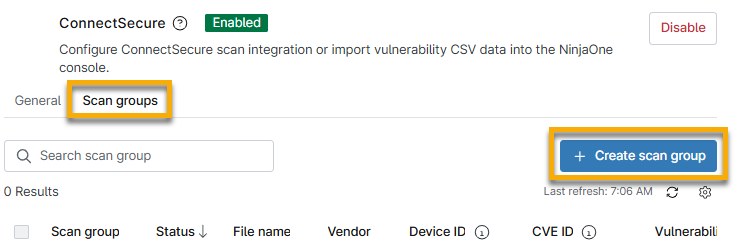
- La boîte de dialogue « Créer un groupe d’analyse » s’affiche. Saisissez un identifiant unique comme nom pour le groupe d’analyse.
- Dans le menu déroulant « Sélectionner un fournisseur d’analyse », sélectionnez un fournisseur d’analyse. Cela vous aidera à identifier la source de l’analyse. Si vous sélectionnez « Autre », un nouveau champ apparaîtra dans lequel vous devrez saisir un nom de source d’analyse à titre de référence.
- Cliquez sur « Importer un fichier CSV ». Accédez au fichier CSV (limité à 200 Mo) contenant les données de vulnérabilité, puis sélectionnez-le. Vous pouvez également automatiser l’importation des vulnérabilités à partir de la bibliothèque d’automatisation.
- Cliquez sur « Continuer » pour confirmer les attributs de cartographie du fichier.
La page suivante de la boîte de dialogue vous aidera à mapper les attributs. NinjaOne récupérera les données des colonnes ; les menus déroulants contiendront donc les noms d’en-têtes de colonnes spécifiques au fichier que vous avez chargé.
- Dans le menu déroulant « Mapper la colonne contenant l’identifiant de l’appareil (Device ID) du fichier* », sélectionnez le titre de la colonne contenant l’identifiant de l’appareil figurant dans le fichier.
- Un nouveau menu déroulant apparaîtra pour « Confirmer le type d’ID de l’appareil* ». Sélectionnez l’option appropriée.
- Dans le menu déroulant « Mettre en correspondance la colonne contenant l'identificateur d'ID de CVE avec les vulnérabilités correspondantes du fichier* », sélectionnez l’option appropriée pour identifier la colonne contenant l'identificateur d'ID de CVE.
Le fichier importé affichera les données des colonnes associées dans la grille de l’importateur.
Si le statut du groupe d’analyse n’est pas « Actif », actualisez NinjaOne pour mettre à jour le statut et afficher le nombre de vulnérabilités traitées à partir du fichier.
Consultez la section « Gestion des vulnérabilités NinjaOne : rechercher des données CVE dans NinjaOne » pour savoir comment récupérer les données numérisées dans NinjaOne.
Réimporter des groupes d’analyse
La gestion des vulnérabilités étant un processus continu, vous devrez peut-être mettre à jour les listes CVE à importer dans NinjaOne. Pour ce faire, procédez comme suit :
- Dans l’application ConnectSecure de NinjaOne, sélectionnez l’onglet « Groupes d’analyse ».
- Passez le curseur de votre souris sur une ligne de groupe d’analyse et cliquez sur le menu d’actions. Sélectionnez « Importer un fichier ».
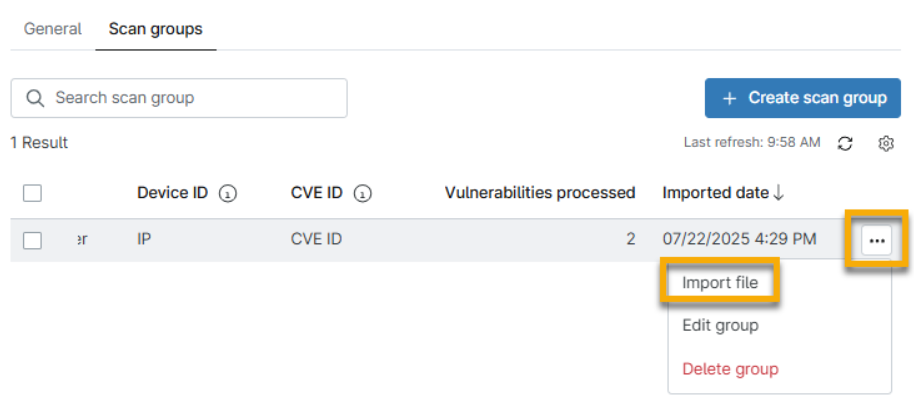
- La boîte de dialogue « Importer un fichier » s'affiche. Cliquez sur « Téléverser un fichier CSV », puis réimportez le fichier de vulnérabilités.
- Si nécessaire, actualisez NinjaOne pour afficher les mises à jour. Les données issues du dernier fichier importé sont toujours affichées.
Supprimer les groupes d'analyse
Pour supprimer un groupe d’analyses, procédez comme suit :
- Dans l'application ConnectSecure de NinjaOne, sélectionnez l'onglet « Groupes d'analyse ».
- Passez le curseur de votre souris sur la ligne d’un groupe d’analyse et cliquez sur le menu d’actions. Sélectionnez « Supprimer le groupe ».
Ressources complémentaires
Consultez le catalogue de ressources « Gestion des vulnérabilités » pour en savoir plus sur les outils de gestion des vulnérabilités dans NinjaOne.