
Rubrique
Cet article explique comment activer le contournement conditionnel pour l'authentification multi-facteurs (MFA) de NinjaOne.
Environnement
Plateforme NinjaOne
Description
Activer le contournement conditionnel de MFA de NinjaOne afin qu’il ne soit effectué qu’une seule fois lors d’une connexion SSO, soit au niveau du fournisseur d’identité, soit au niveau de NinjaOne, mais pas aux deux. Cela garantit toujours un niveau de sécurité élevé tout en offrant l’avantage supplémentaire d’une meilleure ergonomie, puisqu’une seule authentification multifactorielle est requise.
Indexer
Sélectionnez une catégorie pour en savoir plus :
- En quoi consiste le processus d’authentification multifactorielle (MFA) ?
- Comment NinjaOne utilise-t-il la MFA ?
- Quels sont les fournisseurs d’identité pris en charge par NinjaOne ?
- Pour quels attributs NinjaOne recherche-t-il ?
- Pourquoi l'option « Activer le contournement conditionnel de MFA de NinjaOne » est-elle masquée après le test du fournisseur d'identité ?
- Pourquoi les utilisateurs sont-ils toujours soumis à l'authentification multifactorielle NinjaOne lors de la connexion, alors que j'ai activé cette fonctionnalité ?
- Cela affecte-t-il la MFA NinjaOne pour les opérations sensibles en matière de sécurité dans NinjaOne après la connexion ?
- Pourquoi suis-je toujours invité à effectuer l’authentification MFA lors de la connexion, alors que j’ai activé le contournement ?
QUESTIONS-RÉPONSES
En quoi consiste le workflow de l'authentification MFA ?
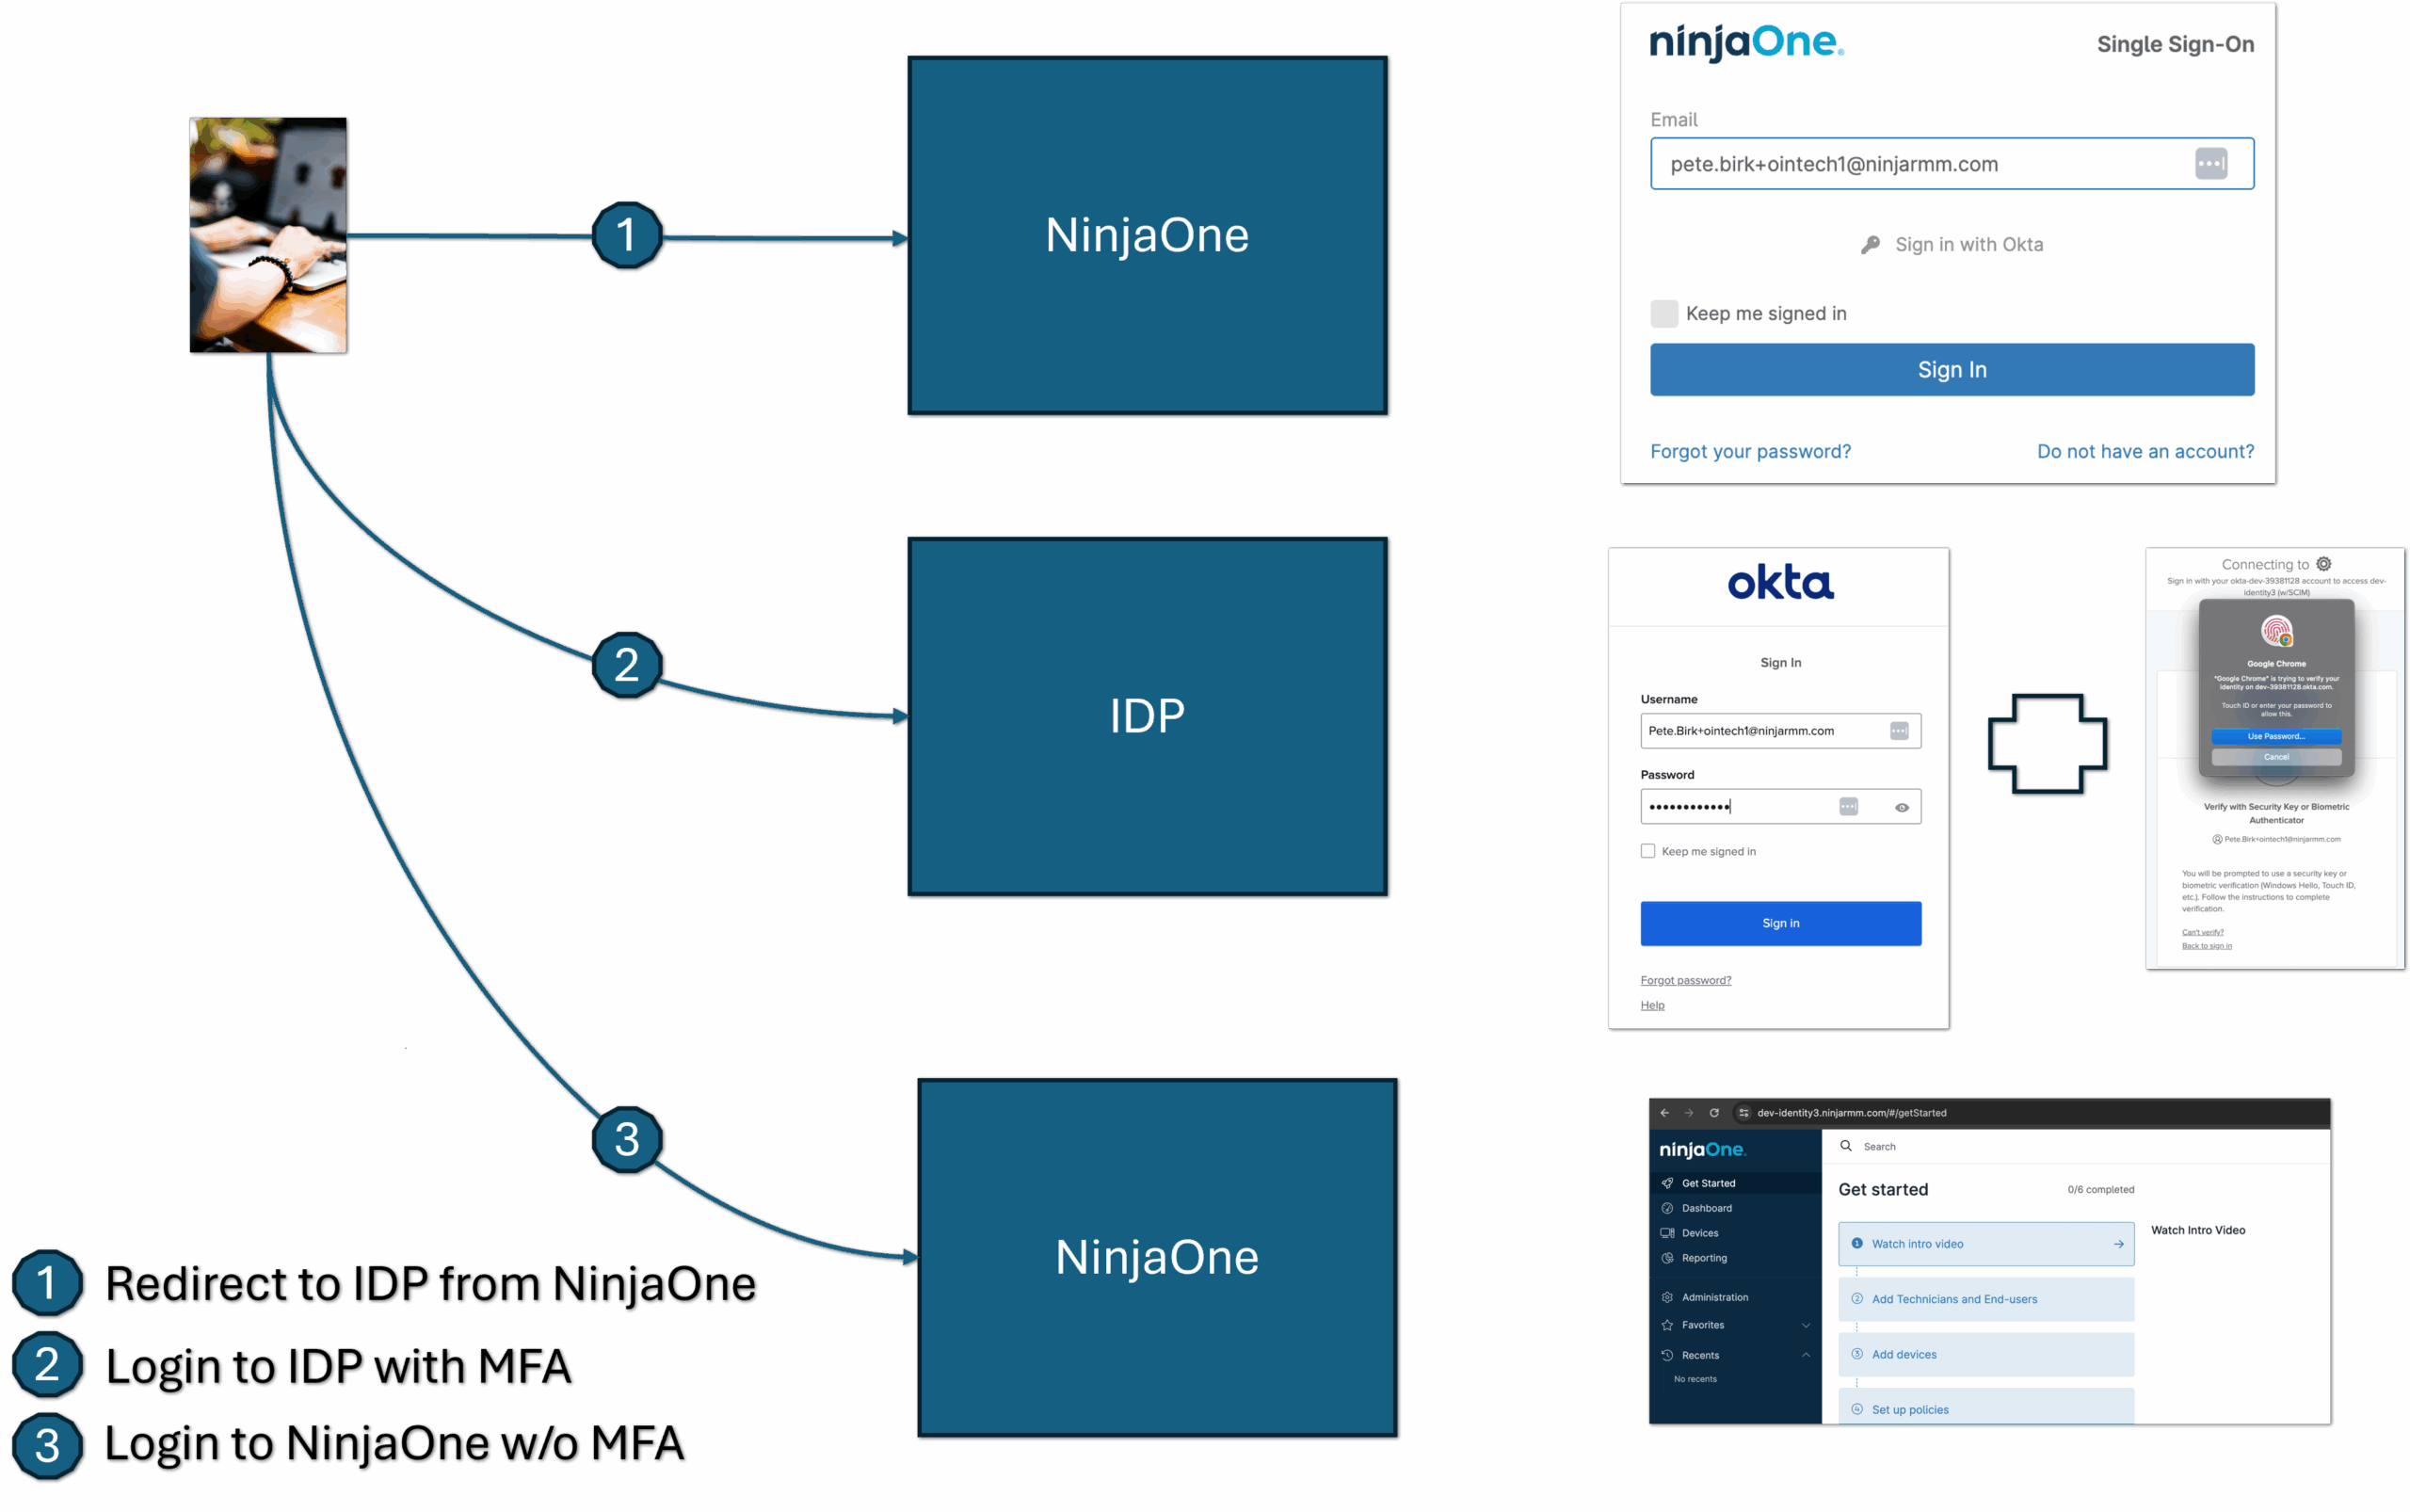
La figure suivante affiche l'utilisation de l'authentification multifactorielle (MFA) uniquement en tant que fournisseur d'identité (IdP) :
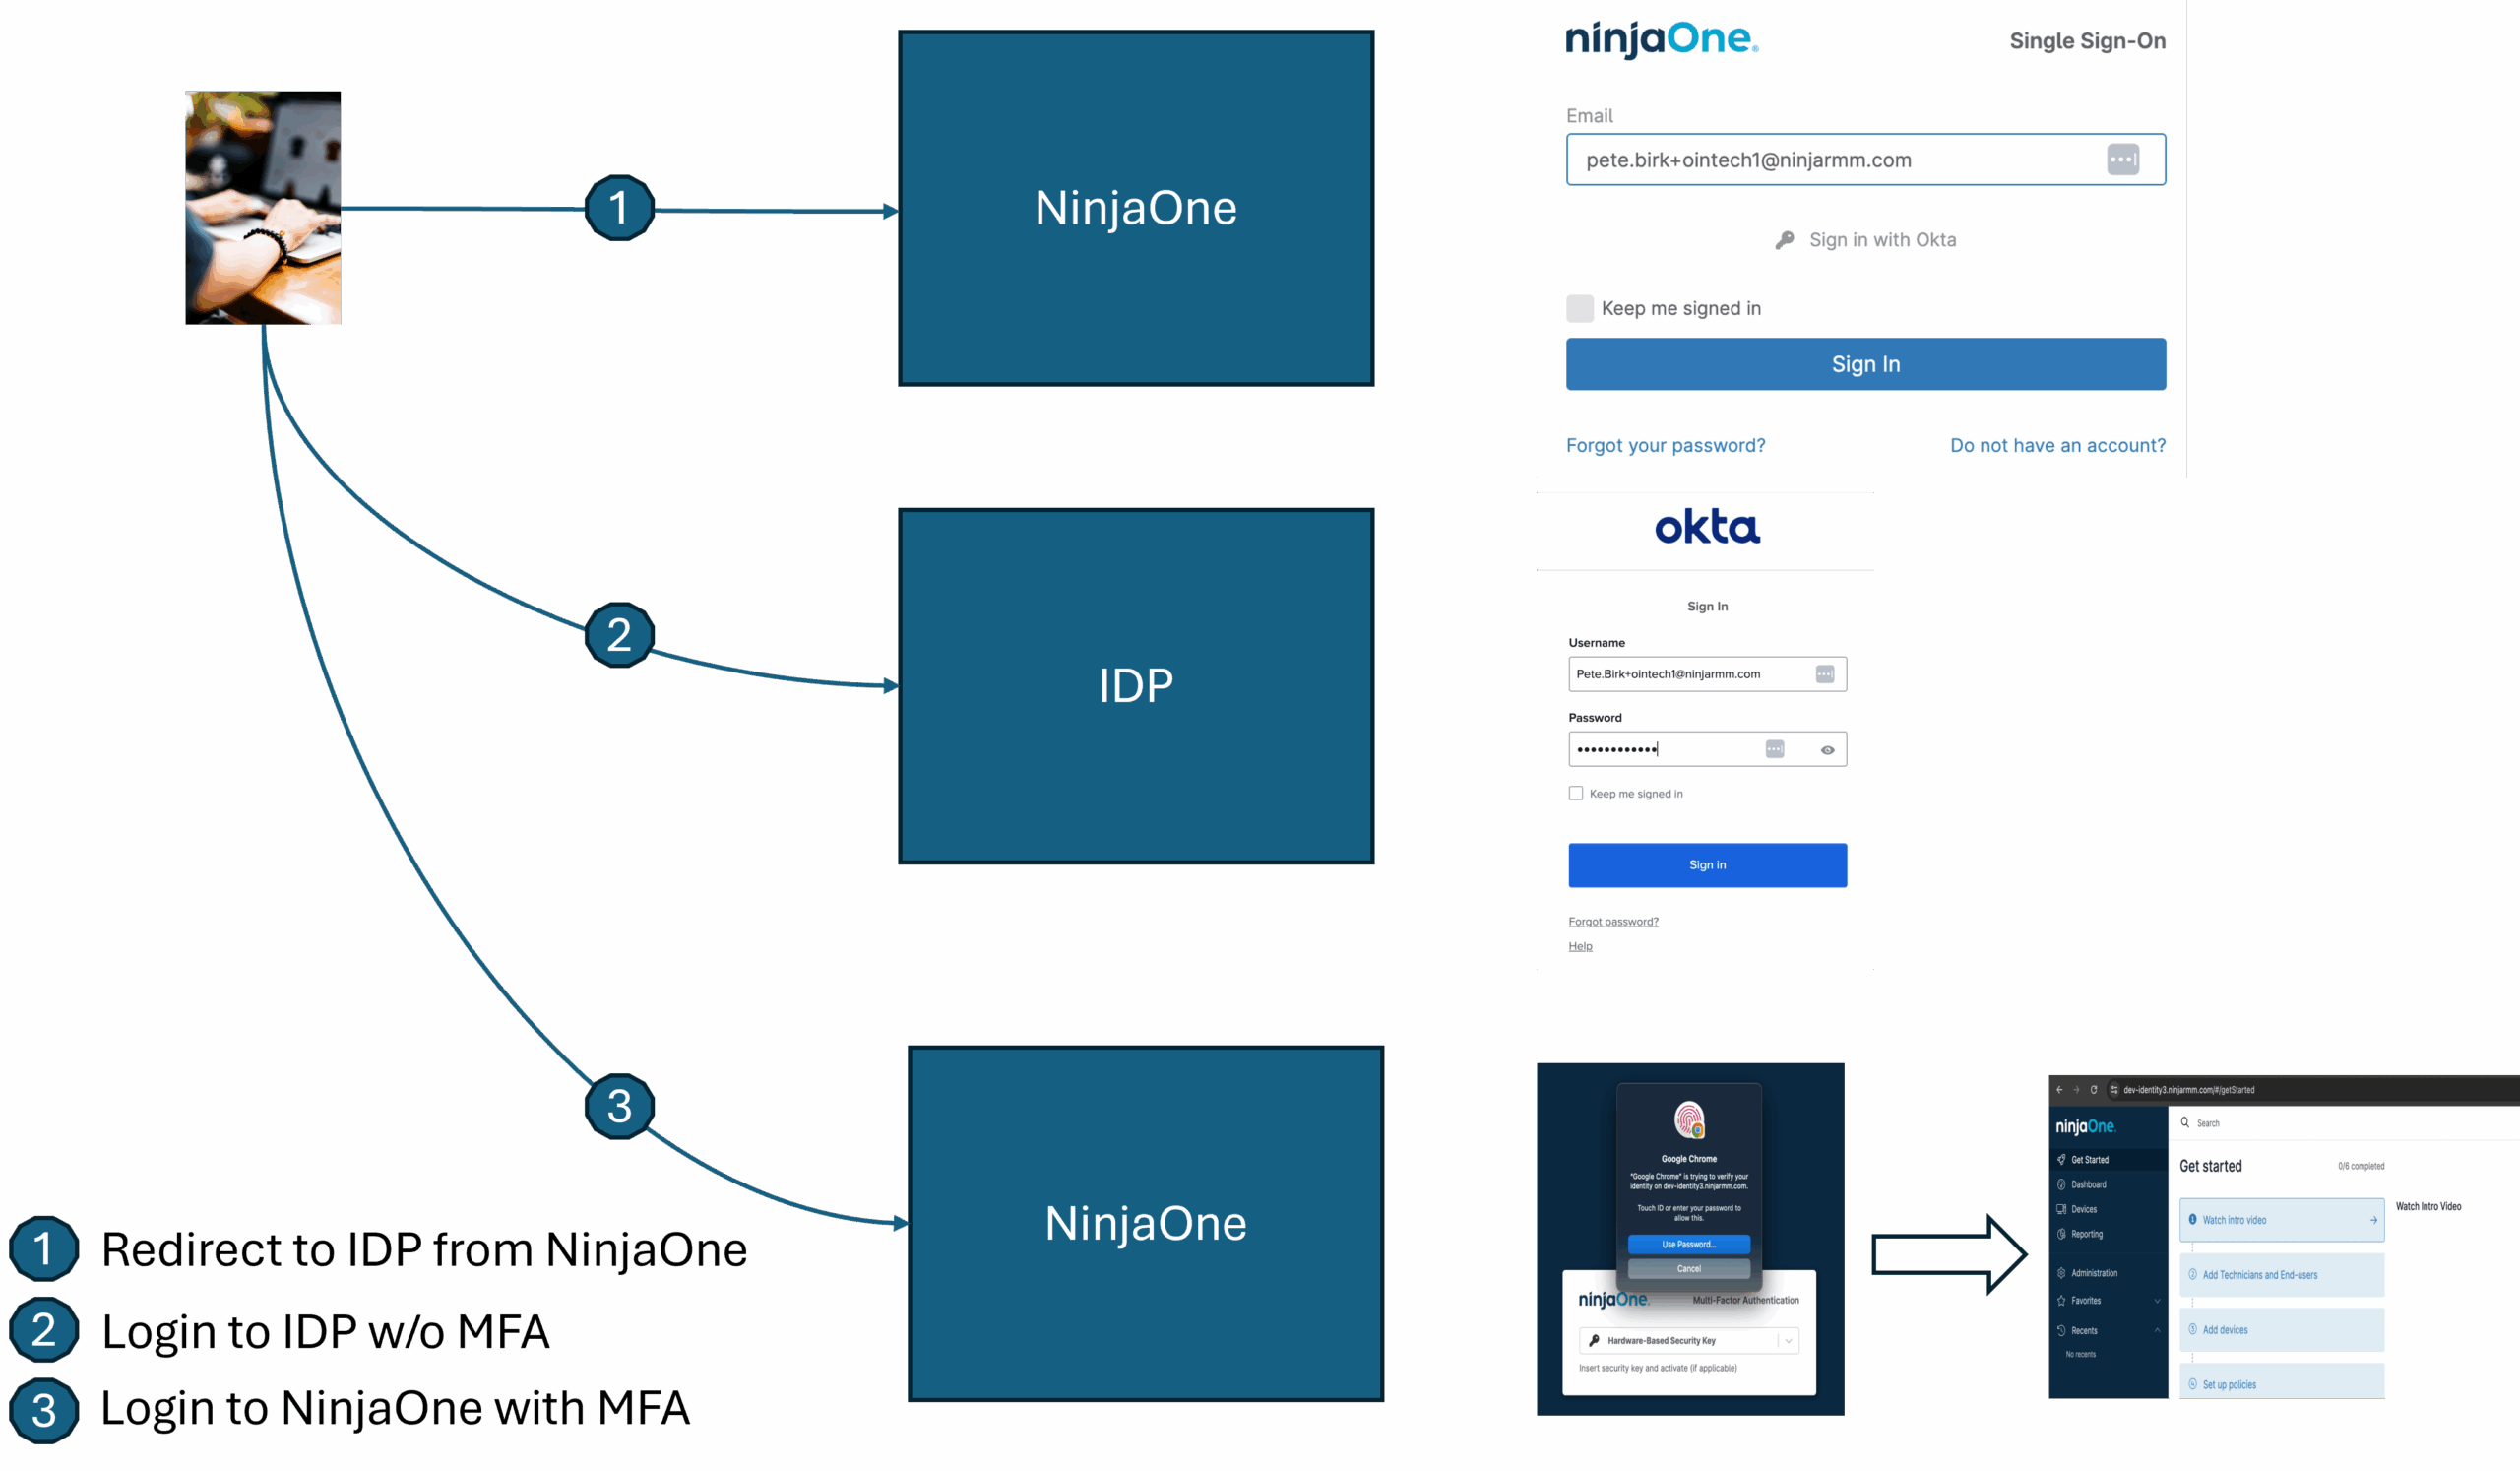
La figure suivante affiche la manière dont NinjaOne utilise l'authentification multifactorielle (MFA) :
Comment NinjaOne utilise-t-il la MFA ?
Certains fournisseurs d’identité, notamment Okta et Azure, ajoutent un attribut SAML à la réponse de connexion de l’utilisateur qui indique si la MFA a été effectuée au cours de la session de connexion. Nous recherchons cet attribut à la réception de la réponse SAML afin de déterminer s’il convient de ne pas appliquer l’authentification multifactorielle de NinjaOne.
La réponse SAML est un document signé cryptographiquement qui établit une relation de confiance entre NinjaOne et le fournisseur d’identité. Elle ne peut pas être modifiée entre le fournisseur d’identité et NinjaOne sans être détectée. Si nous ne trouvons pas cet attribut d’authentification à plusieurs facteurs spécifique dans la réponse SAML, nous ne contournerons pas l’authentification à plusieurs facteurs de NinjaOne pour la connexion de l’utilisateur.
Quels sont les fournisseurs d’identité pris en charge par NinjaOne ?
NinjaOne prend en charge tous les fournisseurs d’identité (IdP) pour le contournement de l’authentification multifactorielle (MFA). Si vous utilisez un site personnalisé, vous devez ajouter à la fois les URL natives et personnalisées à la liste des URL affiliées (Uniform Resource Locator) de votre fournisseur d’identité.
Exemple : https://<branding_hostname→/ws/account/saml-login.
Pour quels attributs NinjaOne recherche-t-il ?
NinjaOne recherchera les attributs suivants dans la réponse SAML pour Okta et Azure. S’ils sont détectés, NinjaOne contournera l’authentification à plusieurs facteurs (MFA) pour cette requête. S’ils ne sont pas détectés, NinjaOne appliquera l’authentification à plusieurs facteurs (MFA) pour la requête de connexion.
Attributs Okta :
<SAML2:Attribute Name=« amr » NameFormat=« urn:oasis:names:tc:SAML:2.0:attrname-format:non spécifié »>
<SAML2:AttributeValue xmlns:xs=« http://www.w3.org/2001/XMLSchema » xmlns:xsi=« http://www.w3.org/2001/XMLSchema-instance » xsi:type=« xs:string »>swk</SAML2:AttributeValue>
<SAML2:AttributeValue xmlns:xs=« http://www.w3.org/2001/XMLSchema » xmlns:xsi=« http://www.w3.org/2001/XMLSchema-instance » xsi:type=« xs:string »>mfa</SAML2:AttributeValue>
<SAML2:AttributeValue xmlns:xs=« http://www.w3.org/2001/XMLSchema » xmlns:xsi=« http://www.w3.org/2001/XMLSchema-instance » xsi:type=« xs:string »>pwd</SAML2:AttributeValue>
</SAML2:Attribute>
Attributs Azure :
<ATTRIBUTE Name="http://schemas.microsoft.com/claims/authnmethodsreferences">
<ATTRIBUTEVALUE>http://schemas.microsoft.com/ws/2008/06/identity/authenticationmethod/password</ATTRIBUTEVALUE>
<ATTRIBUTEVALUE>http://schemas.microsoft.com/claims/multipleauthn</ATTRIBUTEVALUE>
</ATTRIBUTE>Pourquoi l’option « Activer le contournement conditionnel de MFA de NinjaOne » est-elle masquée après le test de l’IdP ?
Comme cette version ne prend en charge qu’Azure et Okta, nous recherchons actuellement une URL de fournisseur d’identité (IdP) contenant .okta.com (Okta) ou .microsoftonline.com (Azure). Si votre fournisseur d’identité dispose d’une URL personnalisée, celle-ci n’est actuellement pas prise en charge, mais cela devrait changer à l’avenir. Pour l’instant, cette option restera masquée pour tous les autres IdP une fois le test de connexion à l’IdP terminé.
Pourquoi les utilisateurs sont-ils toujours soumis à l’authentification MFA NinjaOne lors de la connexion, alors que j’ai activé cette fonctionnalité ?
Cela peut s’expliquer par plusieurs motifs :
- La fonctionnalité n’est pas activée dans la configuration de l’IdP de NinjaOne.
- L’attribut défini dans la réponse SAML après l’authentification par le fournisseur d’identité peut être manquant ou ne pas correspondre à celui que nous recherchons. Assurez-vous que l’attribut figure bien dans la réponse SAML reçue par NinjaOne.
- Il se peut que l’utilisateur n’ait pas effectué l’authentification à deux facteurs (MFA) au niveau de l’IdP. Assurez-vous que la politique de l’IdP impose l’authentification à deux facteurs (MFA) pour l’application NinjaOne.
- Si l’IdP est configuré avec un service tiers pour le MFA (par exemple, l’utilisation de Duo avec l’IdP Azure), il est possible que l’IdP n’ajoute pas l’attribut de MFA que nous recherchons.
L’utilisateur n’a peut-être qu’une seule méthode d’authentification configurée pour son compte (comme un mot de passe, une application d’authentification, Okta Verify ou autre). Par conséquent, le compte ne répond pas à l’exigence d’authentification à deux facteurs (MFA) dans NinjaOne et l’invite s’affichera. Ajoutez une option d’authentification secondaire et réessayez.
Cette fonctionnalité a-t-elle une incidence sur l’authentification multifactorielle (MFA) de NinjaOne pour les opérations sensibles en matière de sécurité dans NinjaOne après la connexion ?
Non, cette fonctionnalité n’affecte pas les exigences d’authentification multifactorielle (MFA) après la connexion. Même si l’authentification multifactorielle (MFA) de NinjaOne est contournée lors de la connexion, tous les techniciens et utilisateurs finaux de NinjaOne doivent toujours disposer d’une authentification multifactorielle (MFA) configurée. Ils seront toujours tenus d’effectuer une authentification multifactorielle (MFA) pour les opérations sensibles en matière de sécurité après leur connexion.
Pourquoi est-ce que je reçois toujours une invite d’authentification à deux facteurs lors de la connexion, alors que j’ai activé l’option « Contourner » ?
Il se peut que vous n’ayez configuré qu’une seule méthode d’authentification pour votre compte (par exemple, un mot de passe de compte, une application d’authentification, Okta Verify ou similaire). Par conséquent, le compte ne répond pas à l’exigence d’authentification multifactorielle et recevra l’invite d’authentification multifactorielle NinjaOne. Ajoutez une option d’authentification secondaire et réessayez.
Ressources complémentaires
Pour plus d’informations sur le contournement de l’authentification multifactorielle(MFA), consultez la documentation « NinjaOne Plate-forme : Activer le contournement conditionnel de MFA de NinjaOne ».