
Tema
En este artículo se explica cómo buscar datos sobre vulnerabilidades y exposiciones comunes (CVE) de dispositivos en NinjaOne.
Entorno
- NinjaOne Gestión de endpoints
- Vulnerabilidad de NinjaOne
Descripción
La pestaña «Vulnerabilidades» de los paneles de control del sistema, la organización y los dispositivos agrupará los datos por CVE, de modo que cada fila de la tabla del panel de control represente un único CVE y sus dispositivos relacionados. NinjaOne filtrará los datos según el conjunto de dispositivos visibles para el usuario que acceda al sistema, por lo que el panel de control solo mostrará los recuentos correspondientes a dichos dispositivos.
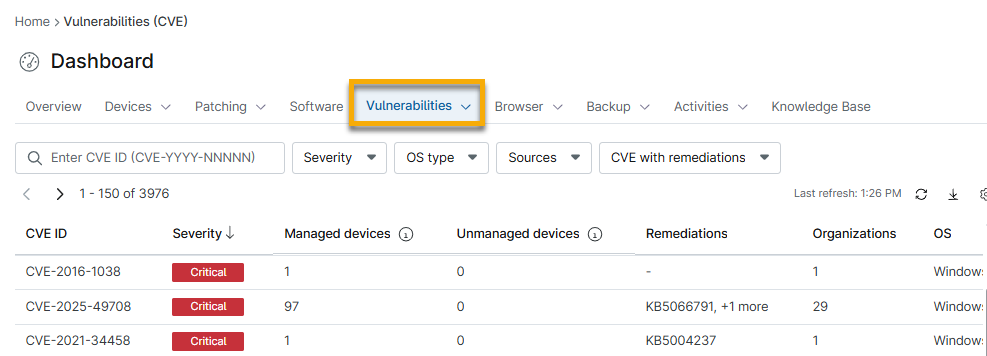
- La columna «Correcciones» solo se rellenará si activas la herramientaNinjaOnePatch en la aplicación NinjaOne Vulnerability. Consulta «Gestión de endpoints de NinjaOne: Inicio con los datos de vulnerabilidades» para obtener más detalles sobre las herramientas de aplicación de parches.
- Puede ver y exportar los datos de CVE asociados a un dispositivo no gestionado haciendo clic en el número de la columna «Dispositivos no gestionados ». Los dispositivos no gestionados reflejarán los datos que NinjaOne no ha podido asignar a un dispositivo existente.
- Al hacer clic en el hiperenlace de la columna «ID del CVE», se abrirá una nueva página que ofrece información sobre el riesgo, la puntuación CVSS, información del grupo de análisis, fuentes afectadas, dispositivos afectados, referencias y mucho más.
- Accede a la corrección de vulnerabilidades haciendo clic en los hiperenlaces de estado de la sección «Estados de aplicación de parches ». Se te redirigirá a la tabla de datos de parches del sistema operativo correspondiente para que puedas tomar acciones.

Recursos adicionales
Consulte el «Catálogo de recursos de gestión de vulnerabilidades» para aprender más sobre las herramientas de gestión de vulnerabilidades de NinjaOne.