Protege los dispositivos y los datos
Protege los datos y dispositivos críticos frente a posibles interrupciones

Una gestión fragmentada de la seguridad deja a tu empresa en una situación de vulnerabilidad
Los equipos de TI de las grandes empresas invierten en herramientas de detección y cumplimiento normativo , pero tienen dificultades para actuar en función de lo que detectan. La aplicación de parches es lenta y manual, los datos sobre vulnerabilidades se almacenan en una consola independiente, el sistema de copias de seguridad funciona de forma aislada, y la actividad del navegador, incluyendo las extensiones y el uso de IA basada en web, a menudo no es visible en absoluto. Es precisamente en estos intervalos entre la identificación del riesgo y su resolución donde se producen las infracciones.

Unifica la visibilidad, la remediación y la recuperación
Reduce la brecha entre la detección de riesgos y su resolución con una única plataforma integrada.

Aplicación de parches basada en el riesgo
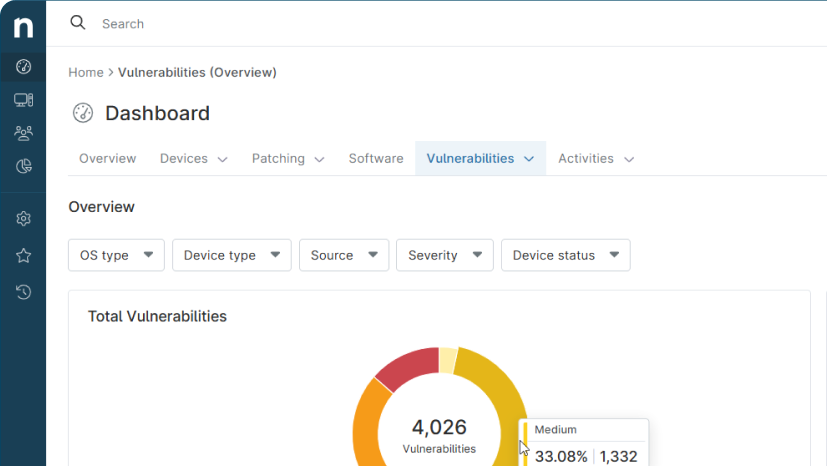
Visibilidad continua de riesgos
Elimina los ventanas de análisis obsoletas e identifica de forma continua las vulnerabilidades de software en todos los endpoints. Gestiona y controla los riesgos de las URL y las extensiones del navegador.
Resiliencia integrada
Protege los endpoints, los servidores y los datos de SaaS con una copia de seguridad resistente al ransomware integrada en la misma plataforma. Recupera archivos, imágenes o cargas de trabajo completas rápidamente para minimizar el tiempo de inactividad y el impacto en el negocio.
Reduce el riesgo, recupérate rápidamente y cumple con la normativa
Reduce los periodos de exposición a riesgos
La IA identifica las vulnerabilidades CVE en cuestión de minutos y aplica los parches automáticamente. La visibilidad sobre las extensiones del navegador reduce los riesgos.
Evita interrupciones del servicio relacionadas con las actualizaciones
Patch Intelligence AI detiene las actualizaciones de riesgo antes de que afecten a la producción. Beneficios medios anuales de 697.200 USD.1 [IDC]
Recupérate rápidamente tras interrupciones
Copia de seguridad resistente al ransomware para endpoints, servidores y datos SaaS, todo ello desde una única consola. Recupérate rápido.
Refuerza el cumplimiento normativo y la preparación para las auditorías
Todas las acciones quedan registradas y pueden auditarse desde una sola plataforma. Una gestión del inventario de dispositivos un 81 % más eficiente.1 [IDC]
Productos que protegen datos y dispositivos críticos
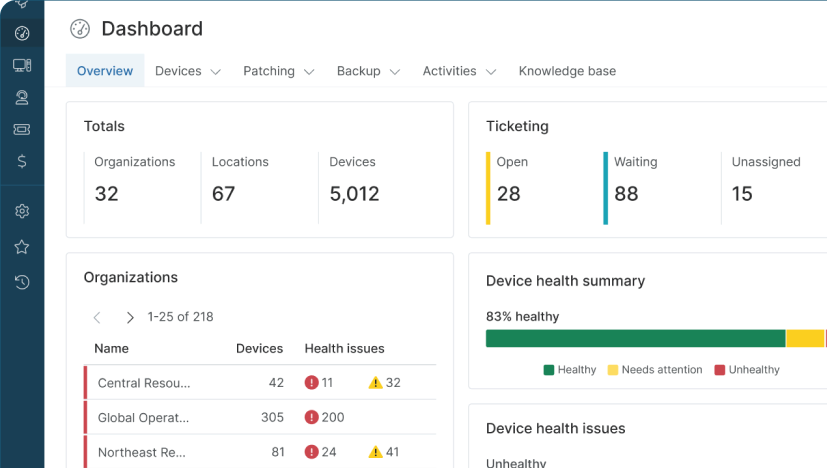
NinjaOne Endpoint Management®
Supervisa, gestiona y protege todos tus dispositivos desde una única consola fácil de usar.
NinjaOne Autonomous Patch Management®

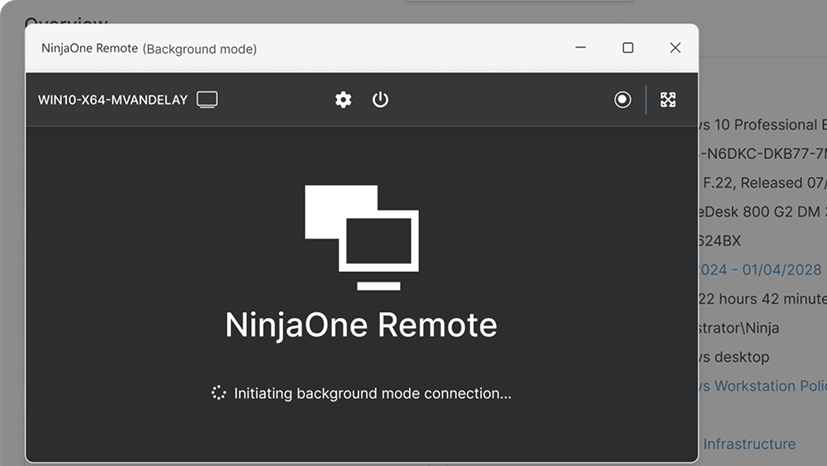
NinjaOne Remote®
NinjaOne Vulnerability Management™
NinjaOne Backup®

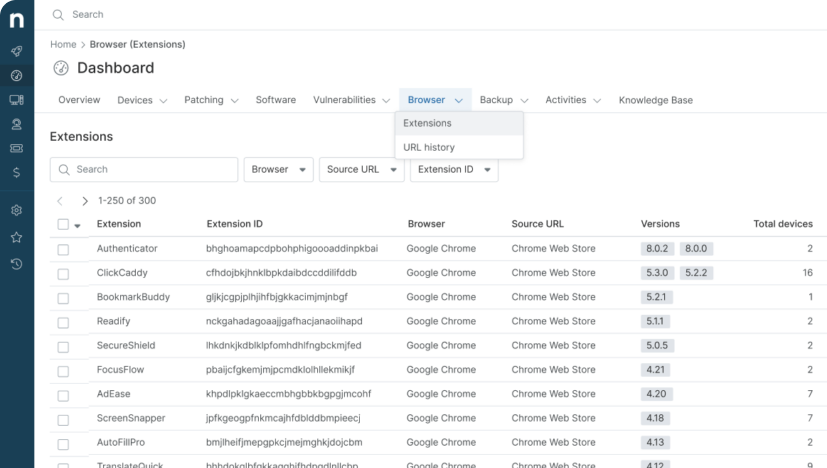
Gestión de navegadores
Obtén visibilidad y control de riesgos en tiempo real sobre el acceso a URL, dominios y extensiones del navegador.
Diseñado para tu stack de TI

Kansas City reduce los costes de TI y acelera la aplicación de parches
en ahorro anual
horas reducidas a tan solo minutos del ciclo de parcheo

Flash acelera la migración de endpoints al tiempo que reduce los costes anuales
endpoints migrados en menos de 3 meses
horas ahorradas en cada implantación de software

Patra acelera el despliegue de VPN y reduce la carga de trabajo
despliegues más rápidos
horas de trabajo ahorradas al mes
Descubre el valor que te podemos aportar en 5 minutos.
Diseñado para profesionales de TI. Avalado por los estándares de seguridad más estrictos del mundo.


Eventos, actualizaciones y recursos
FAQ
¿Cómo ayuda NinjaOne a reducir la exposición a vulnerabilidades?
NinjaOne Vulnerability Management utiliza un análisis basado en la nube e impulsado por IA para identificar las vulnerabilidades (CVE) en cuestión de minutos tras un cambio en el software, sin ningún impacto en los endpoints. En combinación con la gestión autónoma de parches, las vulnerabilidades se vinculan directamente a los parches que las resuelven, de modo que tu equipo puede corregirlas desde una única plataforma sin necesidad de traspasos manuales ni herramientas independientes.
¿En qué se diferencia la aplicación de parches de NinjaOne de una gestión tradicional?
NinjaOne Autonomous Patch Management utiliza la herramienta «Patch Intelligence AI» para evaluar datos de estabilidad en condiciones reales antes de implementar las actualizaciones. Los parches críticos se priorizan y se instalan automáticamente, mientras que los parches con problemas conocidos se suspenden o se excluyen. Esto reduce tanto el riesgo de seguridad derivado del retraso en la aplicación de parches como el riesgo operativo derivado de actualizaciones inestables.
¿NinjaOne incluye funciones de copia de seguridad y recuperación?
Sí. NinjaOne Unified Backup ofrece protección basada en imágenes y a nivel de archivo para endpoints y servidores, además de copias de seguridad nativas en la nube para Microsoft 365 y Google Workspace. El almacenamiento inmutable, el cifrado y la retención basada en políticas están integrados en la misma plataforma, por lo que las funciones de copia de seguridad y recuperación funcionan en paralelo con la aplicación de parches y la gestión de dispositivos.
¿Puede NinjaOne ayudar a cumplir los requisitos de cumplimiento normativo y auditoría?
NinjaOne registra automáticamente las acciones de aplicación de parches, las vulnerabilidades descubiertas y la actividad de copias de seguridad en una plataforma centralizada. Los equipos de TI pueden generar informes sobre el cumplimiento de los parches, el estado de los endpoints y la preparación para la recuperación sin tener que recopilar datos de varios sistemas. Es compatible con marcos normativos como CIS, NIS2, DORA, HIPAA y PCI.
¿Funcionará NinjaOne junto con nuestras herramientas de seguridad actuales?
NinjaOne se integra con las principales plataformas de ITSM, como ServiceNow y Zendesk; con herramientas de seguridad, como CrowdStrike y SentinelOne; y con proveedores de identidades, como Okta y Microsoft Entra. Una API abierta permite realizar integraciones personalizadas y automatizaciones. NinjaOne también recopila datos de escáneres de vulnerabilidades de terceros, como Tenable, Rapid7 y Qualys, para unificar la detección y la corrección en una única consola.
¿Cuál es el impacto empresarial de la protección unificada de NinjaOne?
Según IDC, los clientes de NinjaOne obtienen unos beneficios medios anuales de 1,3 millones de USD por organización, un retorno de la inversión (ROI) del 720 % en tres años y un plazo de amortización de la inversión de cuatro meses.1 Solo las mejoras en la gestión de parches y dispositivos generaron unos beneficios medios anuales de 697.200 USD, con una reducción del 73 % en el tiempo dedicado a la aplicación de parches y un aumento del 81 % en la eficiencia de la gestión del inventario de dispositivos.1
¿Cómo refuerza NinjaOne la seguridad del navegador?
NinjaOne Browser Management amplía la gestión de endpoints al navegador, lo que proporciona a los equipos de TI visibilidad, control de políticas y reducción de riesgos en Chrome, Microsoft Edge y Firefox. Está integrado directamente en la plataforma NinjaOne, por lo que puedes gestionar el navegador igual que gestionas los endpoints.