
Tema
La autenticación de entidades de servicio en el portal de correo electrónico de nuestra organización de copias de seguridad SaaS tiene como objetivo minimizar el daño potencial causado por brechas de seguridad accidentales o intencionadas. Limita los derechos de acceso a los datos a los niveles mínimos necesarios para realizar sus tareas. Se trata de un proceso sencillo que elimina la necesidad de crear un administrador global y automatiza la creación de roles personalizados.
Entorno
Descripción
NinjaOne SaaS Backup es una plataforma de copias de seguridad en la nube que ayuda a las empresas a realizar copias de seguridad, gestionar, recuperar y proteger de forma segura su información empresarial. Las copias de seguridad automatizadas e incrementales simplifican el proceso de respaldo, recuperación y cumplimiento normativo. Funciona con Microsoft 365 (Exchange alojado, Grupos y Teams, SharePoint, OneDrive), Gmail (incluidos calendarios, contactos y tareas) y otros servidores de correo electrónico IMAP. NinjaOne utiliza encriptación de 256 bits (AES) tanto en reposo como en tránsito, y admite la autenticación multifactorial (MFA).
Índice
- Autenticación de entidad de servicio para clientes nuevos y existentes
- Desactivación, cuentas inactivas y estado de los respaldos
- Incorporación del botón de activación/desactivación de la autenticación de entidad de servicio (SPA)
- Preguntas frecuentes
Autenticación de entidad de servicio para clientes nuevos y existentes
Requisitos previos para la autenticación de entidad de servicio
- Los usuarios que vayan a autorizar la aplicación de gestión de Exchange Onlinedeben tenerhabilitado Powershell.
- Serequiere una licencia de Exchange Online y respaldos del correo electrónico.
- Las organizaciones que solo realizan respaldos de SharePoint y Grupos no pueden utilizar la autenticación de entidad de servicio.
- La autenticación SPA requiere que los usuarios autoricen la aplicación de gestión de Exchange Online mediante una función que tenga acceso a los cmdlets requeridos en Powershell.
- Se puede usar el rol de administrador global.
- Si no se utiliza el administrador global, se puede crear una función personalizada que tenga acceso a los cmdlets requeridos.
- El administrador global se usauna vez yNinjaOneno conservará un acceso permanente una vez completado el proceso de autorización.
- Se puede usar el rol de administrador global.
- Los cmdlets de Powershell requeridos son:
- Habilitar-OrganizationCustomization
- Get-RoleGroup
- Nuevo RoleGroup
- Get-ManagementRole
- Nuevo-ManagementRole
- Nuevo-AsignaciónDeRolesDeGestión
- Obtener-EntidadDeServicio
- NuevoEntidadDeServicio
- Get-RoleGroupMember
- Agregar miembro a grupo de roles
Ten en cuenta que, con SPA, NinjaOne seguirá utilizando al administrador global del inquilino (y no al administrador de copias de seguridad creado para nuestro método de conexión heredado) en los siguientes casos. Este administrador global deberá disponer de una licencia de Exchange para poder acceder correctamente a estos elementos. En el caso de las carpetas públicas, también deberá ser propietario de las mismas.
- Módulo de respaldo:
- Respaldo de carpetas públicas
- Restauración de carpetas públicas
- Módulo de Powershell:
- Creación de una subaplicación durante la configuración inicial y recreación de la misma si la subaplicación es invalidada.
Añadir el respaldo de M365 con autenticación de entidad de servicio para nuevos clientes
Como socio, puede indicar a sus clientes cómo añadir el respaldo de M365 con autorización mediante autenticación de entidad de servicio proporcionándoles estos pasos, o bien puede realizar la tarea usted mismo suplantando la identidad del cliente.
- Accede al portal de correo electrónico de la organización.
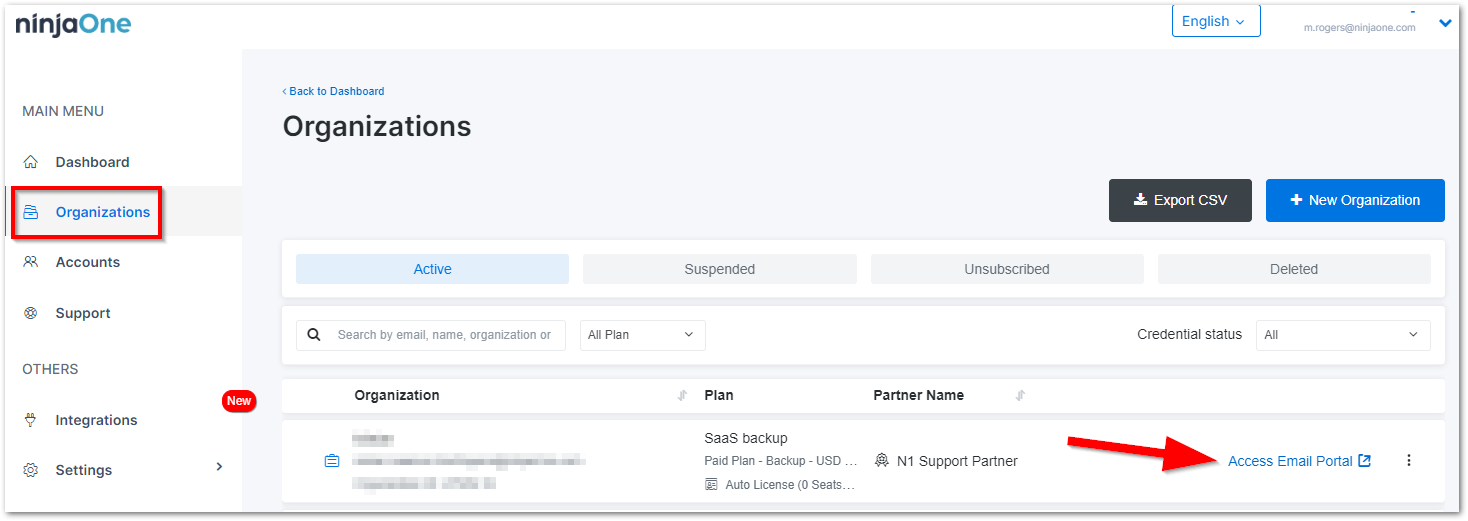
- Haga clic en el botón «+ Agregar respaldo» en la página del Panel de control.

- Haz clic en «Iniciar sesión con Microsoft 365».

Verás dos opciones. Selecciona la segunda opción, «Autorizar con permisos de privilegios mínimos», para la autorización e introduce la cuenta de administrador de M365 como corresponda. - Desplázate hacia abajo en la página y haz clic en «Aceptar».
Una vez concedido el consentimiento, el usuario será redirigido a la página de AUTORIZACIÓN de M365. Hay dos (2) pasos en total:- Crear aplicación de respaldo; estamos creando subaplicaciones en el inquilino del usuario. Puede tardar unos segundos en completarse.
- En «Autorización del dispositivo», haz clic en el enlace disponible. El sistema te redirigirá a una nueva ventana de Microsoft; copia y pega el código del portal y, a continuación, haz clic en el botón «Siguiente ». Selecciona la dirección de correo electrónico correcta del administrador. Haz clic en el botón «Continuar».
- Vuelva al portal de correo electrónico de la organización y haga clic en «Verificar y continuar» para finalizar.
Una vez completado con éxito, el sistema mostrará una lista de todas las cuentas de M365 de este inquilino. Espere hasta que la creación del rol personalizado se haya conectado correctamente. Puede tardar hasta 24 horas. Durante este tiempo, se restaura la carpeta pública y se detiene el registro en diario (para el plan Archiver). Puede supervisar el estado en la página «Configuración de la cuenta», en la pestaña «Credenciales ».
Migración de la autenticación de entidad de servicio para clientes existentes
Como socio, puede indicar a sus clientes cómo añadir el respaldo de M365 con autorización mediante la autenticación de entidad de servicio facilitándoles estos pasos, o bien puede realizar la tarea usted mismo suplantando al cliente.
- Al iniciar sesión en el portal, verá un banner; haga clic en el botón «Más información ».
Se le redirigirá a la pestaña «Credenciales» de la página «Ajustes de la cuenta». - Haga clic en el botón «Migrar ahora ».
- Haz clic en el botón «Sí, continuar » en la ventana emergente de confirmación.
- Seleccione la dirección de correo electrónico correcta de la organización.
- Haz clic en el botón «Continuar ».
- Completa el proceso de autorización del dispositivo. Cuando el proceso haya finalizado, puedes cerrar la ventana.
- En el portal de correo electrónico de la organización, haz clic en el botón «Verificar y continuar».
Si se realiza correctamente, el sistema mostrará una lista de todas las cuentas de M365 de este inquilino, junto con un banner adicional que indica que la migración para utilizar la autenticación de entidad de servicio se ha realizado con éxito.
Desactivación, cuentas inactivas y estado de los respaldos
Cuando se asigna una licencia de correo electrónico válida a una cuenta en el inquilino de origen, la copia de seguridad se ejecuta periódicamente. Cuando dicha licencia no está asignada a una cuenta en el inquilino de origen, se marca como «Inactiva» en el sistema NinjaOne, ya que se ha detectado que el usuario no dispone de una licencia válida en el proveedor de correo.
Si un buzón no contiene datos, se marcará como desactivado dentro de la interfaz de usuario. Sin embargo, NinjaOne seguirá comprobando periódicamente si se han añadido datos y lo reactivará automáticamente una vez que existan datos.
Si un usuario desactiva manualmente un buzón de correo de la copia de seguridad, la información sobre herramientas indica que se ha desactivado manualmente. El sistema desactiva automáticamente la copia de seguridad de un buzón de correo cuando este se elimina del servidor de correo y se retira del grupo de AD registrado en NinjaOne.
Cuando se produce un error de copia de seguridad en un buzón, el panel de control de correo electrónico de la organización lo muestra. El estado de la copia de seguridad también se puede consultar en la pestaña «Estado del sistema» (portal de correo electrónico de la organización) y en la pestaña «Soporte» (portal de socios). Nuestro sistema vuelve a intentar automáticamente la operación cuando se producen errores de copia de seguridad, y el proceso de copia de seguridad no se detiene. El proceso de copia de seguridad solo se detiene cuando un buzón se encuentra en estado desactivado o inactivo.
Póngase en contacto con el soporte técnico de NinjaOne si necesita ayuda para investigar cualquier error de respaldo.
Colores del estado de los buzones de correo
- El naranja representa un buzón inactivo que ha sido desactivado.
- El gris representa un buzón inactivo sin datos (vacío) en el entorno de M365. Estos buzones inactivos no utilizan una licencia
Función de activación/desactivación de la autenticación de entidad de servicio (SPA)
¿Cómo puedo encontrar la opción de activación/desactivación de SPA?
- Inicia sesión en el Portal de socios.
- Ve a la página de la organización.
- Selecciona una organización, haz clic en los tres puntos y, a continuación, haz clic en«Ver detalles».
- El control de activación de SPA está disponible bajo la pestaña «Funciones ».
¿Cuál es el valor predeterminado del interruptor de SPA?
Estará deshabilitado.
¿Qué efecto tiene en el portal de correo electrónico de la organización la activación del conmutador?
Los usuarios serán redirigidos para que utilicen la creación manual de roles personalizados al añadir un respaldo de M365. Por otro lado, cuando el conmutador esté desactivado, los usuarios serán redirigidos para que utilicen la creación automática de roles personalizados al añadir un respaldo de M365.
Preguntas frecuentes
- ¿Cuánto tiempo se tarda en crear una función personalizada?
- ¿Es requerido un Administrador Global para utilizar SPA?
- Supongamos que elijo utilizar la creación automática de roles personalizados y veo que la creación del rol tarda algún tiempo en completarse, por lo que quiero cambiar a ejecutar el script manualmente para crear el rol. ¿Acelerará esto la creación del rol personalizado?
- ¿Qué ocurrirá con los inquilinos mientras la creación del rol personalizado siga pendiente?
- ¿Qué protocolos de inquilino deben estar disponibles?
- Después de que los socios hayan obtenido la autorización con los permisos de entidad de servicio, ¿qué deben hacer a continuación?
- He migrado correctamente a la autenticación de entidad de servicio y he recibido el mensaje de que puedo eliminar «backupadmin» y el registro de la aplicación en Azure AD, ¿por qué siguen apareciendo en la lista sus otros registros de aplicaciones?
- Después de migrar a la autenticación de entidad de servicio, nos hemos dado cuenta de que esta no admite la copia de seguridad del calendario de Grupos y Teams ni de los buzones de correo de Grupos y Teams con adjuntos. ¿Podemos volver al método anterior?
- Después de cambiar desde el método heredado a la autenticación de entidad de servicio, ¿tendré que volver a autenticarme periódicamente?
- ¿Qué se necesita para establecer o migrar a la autenticación de entidad de servicio?
- El estado de mi rol personalizado muestra «Desconectado», ¿qué debo hacer?
- Me aparece un error de credenciales después de migrar a SPA, ¿cómo lo resuelvo?
- ¿Cuáles son las funciones y alcances requeridos para la autenticación de entidad de servicio (SPA)?
- ¿Qué significa la creación manual de una función personalizada al añadir la copia de seguridad de M365?
- ¿Qué significa la creación automática de una función personalizada al añadir el respaldo de M365?
¿Cuánto tiempo se tarda en crear una función personalizada?
Dependerá de la situación por parte de Microsoft. Puede variar desde un par de minutos hasta 3 días.
¿Es requerido un administrador global para el SPA?
Sí, se necesita un administrador global durante la configuración de SPA. Además, en los siguientes casos seguirá siendo necesario un administrador global dentro del inquilino
Módulo de respaldo:
- Respaldo de carpetas públicas.
- Restauración de carpetas públicas.
Módulo de Powershell:
- Creación de una subaplicación durante la configuración inicial y su recreación cuando la subaplicación es invalida.
Supongamos que elijo utilizar la creación automatizada de roles personalizados y me doy cuenta de que la creación del rol tarda un tiempo en completarse, por lo que quiero pasar a ejecutar el script manualmente para crear el rol. ¿Se acelerará así la creación del rol personalizado?
No hay garantía de que cambiar a la ejecución manual acelere la creación de la función personalizada, ya que depende de lo que esté ocurriendo por parte de Microsoft.
¿Qué ocurrirá con los inquilinos cuando la creación de una función personalizada siga pendiente?
Esperamos que esperen hasta 24 horas. Cada día volveremos a intentar el proceso y, si sigue fallando, les enviaremos un correo electrónico de notificación y les pediremos que se pongan en contacto con nuestro servicio de asistencia.
¿Qué protocolos de los inquilinos deben estar disponibles?
Utilizamos el «Módulo de Powershell V3 de Exchange Online» para conectarnos al inquilino del cliente.
Después de que los socios hayan obtenido la autorización con los permisos de entidad de servicio, ¿qué deben hacer a continuación?
Le recomendamos que elimine el «backupadmin» de su cuenta después de verificar su nueva autorización con el principal de servicio.
He migrado correctamente a la autenticación de entidad de servicio y he recibido el aviso de que puedo eliminar el «backupadmin» y el registro de la aplicación en Azure AD, ¿por qué siguen apareciendo en la lista sus otros registros de aplicaciones?
Una vez que haya migrado del método heredado a la autenticación de entidad de servicio, se pueden eliminar el «backupadmin» y el registro de la aplicación asociada; sin embargo, la autenticación de entidad de servicio (SPA) requiere que las subaplicaciones restantes no se eliminen.
Después de migrar a la autenticación de entidad de servicio, nos hemos dado cuenta de que esta no admite la copia de seguridad del calendario de Groups y Teams ni de los buzones de correo de Groups y Teams con adjuntos. ¿Podemos volver al método heredado?
Sí, ponte en contacto con el servicio de asistencia de NinjaOne enpara solicitar esta reversión. Nota: Una vez completado este proceso, será necesario volver a autenticarse con el «backupadmin».
Después de cambiar del método anterior a la autenticación de entidad de servicio, ¿tendré que volver a autenticarme periódicamente?
No, dado que ya no conservamos tokens para el «backupadmin», no debería ser necesaria ninguna reautenticación. El único caso en el que podría ser necesaria una reautenticación es si se revocan los tokens de la aplicación principal de la organización.
¿Qué se necesita para configurar o migrar a la autenticación de entidad de servicio?
El administrador que se utilice para la autorización debe tener acceso al cmdlet (enable-organizationcustomization) para la creación de roles personalizados antes de autorizar la aplicación de ExO. Se debe habilitar PowerShell remoto para el usuario que autorice la aplicación de ExO. El inquilino debe disponer de una licencia de Exchange para migrar al flujo de autenticación de entidad de servicio (SPA); de lo contrario, no se podrá crear el rol personalizado.
El estado de mi rol personalizado muestra «Desconectado», ¿qué debo hacer?
Ponte en contacto con el soporte de NinjaOne si observas esto en tu organización.
Me aparece un error de credenciales después de migrar a SPA, ¿cómo lo resuelvo?
Para resolver el error de credenciales que aparece después de migrar a SPA, utilizacualquier administrador global del inquilino de M365 para volver a autenticarte. Dado que SPA no conserva tokens para el administrador de copias de seguridad, esta debería ser la única reautenticación que haya que realizar.
¿Cuáles son las funciones y alcances requeridos para SPA?
| Permiso | Tipo | Finalidad |
|---|---|---|
| Aplicación.Read.WriteAll | Delegado | Crear y eliminar subaplicaciones usadas para el respaldo y la restauración |
| AppRoleAssignment.ReadWrite.TODO | Delegado | Conceder permiso administrativo para subaplicaciones |
| Calendars.ReadWrite | Aplicación | Respaldo y restauración del calendario |
| ChannelMessage.Read.All | Aplicación | Respaldo y restauración de chats de Teams |
| Chat.Read.Todo | Aplicación | Respaldo y restauración de chats de Teams |
| Contactos.Lectura y escritura | Aplicación | Respaldo y restauración de contactos |
| Dominio.Lectura.Todo | Delegado | Lista de los dominios disponibles en el inquilino |
| Archivos.LecturaYEscritura.Todo | Aplicación | Copia de seguridad y restauración de archivos |
| Group.ReadWrite.All | Aplicación | Respaldo y restauración de grupos y equipos |
| Mail.ReadBasic.TODO | Aplicación | Respaldo y restauración del correo electrónico |
| Notas.ReadWrite.Todo | Aplicación | Respaldo y restauración de Notes |
| acceso_sin_conexión | Delegado | Renovar el token de actualización para el administrador de la organización |
| Informes.Read.All | Aplicación | |
| Gestión de roles.Lectura.Directorio | Aplicación | Recuperar la lista de usuarios y administradores de la organización |
| Sitios.Administrar.Todos | Aplicación | Respaldo y restauración de sitios |
| Sites.ReadWrite.Todo | Aplicación | Respaldo y restauración de sitios |
| Teamwork.Migrar.Todo | Aplicación | Restauración del chat de Teams |
| Usuario.Read.Todo | Aplicación | Listas de usuarios |
| Usuario.ReadWrite.Todo | Delegado |
¿Qué significa la creación manual de una función personalizada al añadir el respaldo de M365?
Se refiere al proceso manual de crear un rol con los permisos mínimos necesarios para realizar tareas de copia de seguridad. El rol se crea ejecutando el script de PowerShell. En el flujo manual, los usuarios deben descargar y ejecutar el script de PowerShell en lugar de dejar que NinjaOne lo ejecute. Sigue estos pasos para añadir la copia de seguridad de M365 con la creación manual de un rol personalizado:
- Inicia sesión en el portal de correo electrónico de la organización.
- Haga clic en el botón «+Agregar respaldo»en la página del panel de control.
- Haz clic en el botón «Iniciar sesión con Microsoft 365».
- Introduzca la cuenta de administrador global de M365 correspondiente.
- Haz clic en el botón «Aceptar».
- Una vez concedido el consentimiento, se redirigirá al usuario a la página de AUTORIZACIÓN de M365. Hay dos pasos en total.
- Crear aplicación de respaldo: se crean subaplicaciones en el tenant del usuario (puede tardar unos segundos en completarse).
- Haz clic en el botón «Verificar y continuar»para completar la autorización.Asegúrate de seguir las tres instrucciones proporcionadas para que el proceso se realice correctamente.
- Descarga el script de Powershell haciendo clic en el botón correspondiente.
- Abre el símbolo del sistema de Powershell y, a continuación, ejecuta el script (punto 2.1) hasta que esté completo.
- Se ha incluido una breve sección de FAQ para ayudarte a comprender mejor el flujo.
- Una vez completada con éxito la autorización, se le redirigirá a la página de la lista de cuentas de M365, donde podrá empezar a seleccionar los buzones de correo de los que desea realizar un respaldo.
¿Qué significa la creación automatizada de una función personalizada al añadir el respaldo de M365?
Se refiere al proceso automatizado de crear un rol con los permisos mínimos necesarios para realizar operaciones de respaldo. El rol se crea ejecutando un script de PowerShell. En el flujo automatizado, NinjaOne ejecutará el script de PowerShell en lugar de dejar que lo hagan los usuarios. Sigue estos pasos para añadir un respaldo de M365 con la creación automatizada de un rol personalizado:
- Inicie sesión en el portal de correo electrónico de la organización.
- Haz clic en el botón «+Agregar respaldo»en la página del Panel de control.
- Haga clic en el botón «Iniciar sesión con Microsoft 365».
- El sistema muestra dos opciones:
- Seleccione la segunda línea para utilizar la autenticación de entidad de servicio (SPA).
- La primera opción corresponde a la autorización actual, que sigue requiriendo la creación de un Administrador Global.
- Introduce la cuenta de administrador de M365 según corresponda.
- Desplázate hacia abajo en la página y haz clic en el botón «Aceptar»para permitir que se realice un respaldo de nuestra aplicación.
- Una vez concedido el consentimiento, el usuario será redirigido a la página de AUTORIZACIÓN de M365. Hay dos pasos en total.
- Crear aplicación de respaldo: se crean subaplicaciones en el inquilino del usuario (puede tardar unos segundos en completarse).
- Autorización del dispositivo: empieza haciendo clic en el enlace disponible.
- El Sistema le redirigirá a una nueva ventana de Microsoft; copie y pegue el código del portal y, a continuación, haga clic en el botón «Siguiente».
- Seleccione la dirección de correo electrónico correcta del administrador.
- Haz clic en el botón «Continuar».
Una vez veas esta pantalla, la autorización del dispositivo habrá finalizado. Puedes cerrar la ventana. - De vuelta en el portal de correo electrónico de la organización, haz clic en el botón «Verificar y continuar»para finalizar este paso.
Una vez completado con éxito, el sistema mostrará una lista de todas las cuentas de M365 de este inquilino. Selecciona la cuenta que deseas agregar al respaldo.
Recursos adicionales
NinjaOne Dojo ofrece documentación sobre la integración de NinjaOne SaaS Backup. Para acceder a recursos específicos de la plataforma completa de NinjaOne SaaS Backup, incluidas las notas de la versión y las guías de resolución de problemas, visita el Centro de ayuda de NinjaOne SaaS Backup.