
Tema
En este artículo se explica cómo ver los datos de evaluación de software en los paneles de control de NinjaOne para la gestión de vulnerabilidades.
Entorno
Gestión de vulnerabilidades de NinjaOne
Descripción
La evaluación de vulnerabilidades en tiempo real de NinjaOne ofrece a los clientes la posibilidad de evaluar el software de sus terminales NinjaOne en busca de vulnerabilidades. Una característica única de esta función es que se ejecuta íntegramente sobre el inventario existente que NinjaOne ha recopilado para ti, por lo que no supone ningún tiempo de carga adicional ni afecta a los terminales. A medida que el software cambia en los dispositivos, las vulnerabilidades y exposiciones comunes (CVE) asociadas se actualizan de inmediato. Una ventaja significativa de este enfoque es la identificación inmediata de nuevas CVE de software a medida que aparecen en los dispositivos, sin la molestia de tener que buscar el momento adecuado para «analizar» tus dispositivos.
Antes de continuar con este artículo, asegúrate de haber activado la aplicación de gestión de vulnerabilidades en NinjaOne. Para obtener instrucciones sobre cómo hacerlo, consulta «Gestión de vulnerabilidades de NinjaOne: cómo trabajar con datos de vulnerabilidades».
Índice
Selecciona una categoría para aprender más:
- Consideraciones importantes
- Cómo acceder a la página de visión general de vulnerabilidades
- Cómo interpretar los datos de la visión general de vulnerabilidades
- Recursos adicionales
Consideraciones importantes
Antes de empezar, ten en cuenta la siguiente información:
- Una vez activados, los hallazgos de CVE comenzarán a aparecer en el panel de control de «Vulnerabilidades» y se mostrarán en sus dispositivos en unos minutos. A menos que configure permisos para restringir la visibilidad, todos los técnicos podrán ver los nuevos hallazgos de CVE.
- Para administrar la visibilidad, ve a la página de la cuenta del técnico o al editor de roles, selecciona «Permisos del sistema » y elige una opción del menú desplegable «Acceso a vulnerabilidades ». Para obtener más información sobre los permisos de los técnicos, consulta «Plataforma NinjaOne: Configuración de permisos para técnicos».
- Hemos incorporado un nuevo control para esta función. Puede desactivar o habilitar esta función por completo, pero NinjaOne la activará de forma predeterminada. Obtenga más información en «Gestión de vulnerabilidades de NinjaOne: cómo trabajar con datos de vulnerabilidades».
- Para activar o desactivar la función, ve a «Administración» → «Apps» → «Instaladas » → «Gestión de vulnerabilidades de NinjaOne » y haz clic en «Editar» en el widget «Vulnerabilidades de la evaluación de software en tiempo real ».
- También puede utilizar este widget para controlar si el estado del dispositivo se ve afectado por las vulnerabilidades detectadas. Para obtener más información sobre el estado del dispositivo, consulte «Gestión de endpoints de NinjaOne: Personalizar los estados del dispositivo».
Nota acerca de la frecuencia de las actualizaciones
Es posible que se produzcan los siguientes patrones temporales, dependiendo de si el CVE está relacionado con el software o con los sistemas operativos.
- Los CVE relacionados con el software se actualizarán a los pocos minutos de su instalación, actualización o eliminación. NinjaOne los mostrará como «Evaluación en tiempo real » en la columna «Fuentes ».
- Los CVE relacionados con el sistema operativo se actualizarán aproximadamente 1 hora después de que finalice un análisis de parches de NinjaOne y se indique que los CVE existen o ya no existen. NinjaOne los mostrará como «Parche de NinjaOne » en la columna «Fuentes ».
Cómo acceder a la página de visión general de vulnerabilidades
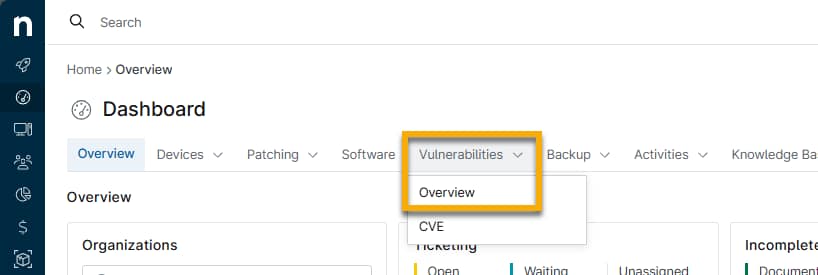
La página «Visión general de vulnerabilidades» está disponible en los paneles de control de «Sistema» y «Organización». Haz clic en la pestaña «Vulnerabilidades » y, a continuación, selecciona «Visión general».
Para ver estos datos, debe ser Administrador del sistema o técnico con el permiso de acceso «Sistema → Vulnerabilidades » establecido en «Permitido».
Cómo interpretar los datos de la visión general de vulnerabilidades
Utiliza los gráficos de la página «Resumen de vulnerabilidades» para identificar y priorizar la corrección de tus terminales administrados. Utiliza los menús desplegables de la parte superior de la página para filtrar los resultados.
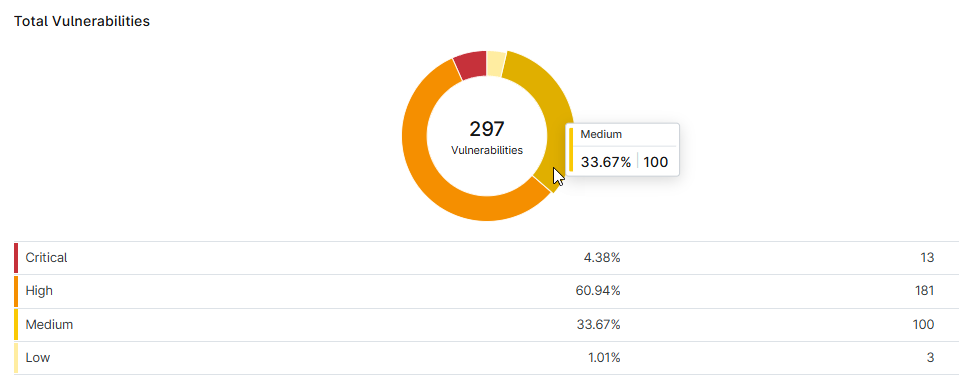
Total de vulnerabilidades
Pase el cursor por encima de una sección del gráfico para ver el porcentaje y el número total de dispositivos afectados.
Haz clic en la fila de datos de gravedad para acceder a la página «CVE de vulnerabilidades», que se filtrará para mostrar únicamente el nivel de gravedad que hayas seleccionado.
Las 10 principales vulnerabilidades por recuento de dispositivos
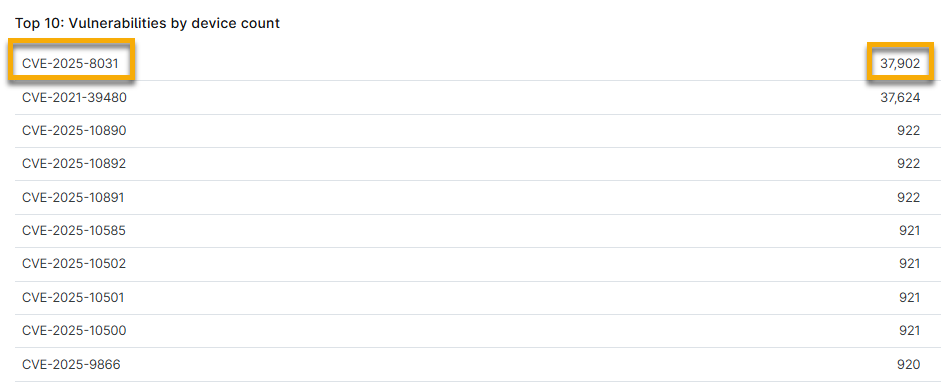
Esta sección muestra únicamente las 10 CVE principales por recuento de dispositivos.
Haz clic en el ID del CVE para acceder a la página de detalles del CVE, donde podrás ver información sobre el riesgo, la puntuación CVSS, un resumen de los dispositivos afectados y un enlace a la Base de Datos Nacional de Vulnerabilidades, que proporciona datos complementarios para el registro del CVE y mejora la eficiencia en la resolución de problemas.
Haz clic en el número situado junto al ID del CVE para acceder a la página de búsqueda de dispositivos, que se filtrará para mostrar todos los dispositivos afectados por dicho ID del CVE.
Las 10 funciones de dispositivo más afectadas
Pase el cursor del ratón por encima de una sección del gráfico para ver el número total de dispositivos afectados. Haga clic en el gráfico para acceder a la página de búsqueda de «Dispositivos», que se filtrará para mostrar todos los dispositivos que cumplan los criterios.

Los 10 mejores dispositivos por número de vulnerabilidades
Esta sección muestra únicamente los 10 mejores dispositivos por número de vulnerabilidades.
Haz clic en el nombre del dispositivo o en el número que aparece junto a él para acceder a la pestaña de vulnerabilidades del panel de control del servicio. La página aparecerá prefiltrada para mostrar las vulnerabilidades relacionadas que afectan a ese dispositivo.

Recursos adicionales
Consulte «Gestión de vulnerabilidades de NinjaOne: Catálogo de recursos» para aprender más sobre la administración de vulnerabilidades en NinjaOne.