
Tema
En este artículo se explica cómo usar la integración de ConnectSecure en NinjaOne.
Entorno
- Integraciones de NinjaOne
- Gestión de vulnerabilidades de NinjaOne
- ConnectSecure
Descripción
Configura la integración de análisis de ConnectSecure o importa datos de vulnerabilidades en formato CSV (valores separados por comas) a la plataforma NinjaOne. El importador procesa un archivo CSV que contiene una lista de vulnerabilidades identificadas por una herramienta de terceros. NinjaOne asigna las vulnerabilidades a los dispositivos gestionados y muestra los datos en el Panel de control del servicio. NinjaOne actualiza las vulnerabilidades cuando se cargan nuevos resultados de análisis en el mismo grupo de análisis.
La gestión de vulnerabilidades es un proceso continuo e iterativo que requiere una atención constante y la adaptación a las amenazas y vulnerabilidades emergentes. La gestión de vulnerabilidades es un componente crítico de la estrategia global de ciberseguridad de una organización, ya que ayuda a proteger los activos y los datos frente a posibles brechas y ataques.
Envía solicitudes de nuevas funciones para mejorar el producto en nuestro sitio web en «Lanzamientos - Hoja de ruta de NinjaDojo | Hoja de ruta del producto». Puedes utilizar el botón «Enviar idea » situado en la esquina superior derecha de la página.
Índice
Selecciona una categoría para aprender más:
- Requisitos del archivo CSV
- Agregar la integración de ConnectSecure
- Analizar dispositivos para detectar vulnerabilidades
- Recursos adicionales
Requisitos del archivo CSV
Antes de empezar, prepara tu archivo CSV para que cumpla estos requisitos. Revisar primero esta sección evita que la importación falle o se realice de forma parcial.
- Solo se necesitan dos columnas para que la importación funcione: una columna de ID del dispositivo y otra de ID del CVE. El importador ignora todas las demás columnas del CSV.
- El tamaño del archivo está limitado a 200 MB. Si su archivo supera este límite, intente eliminar las columnas que no necesite. Dado que solo se requieren el «ID del dispositivo» y el «ID del CVE», se pueden eliminar todas las demás columnas sin que ello afecte a la importación.
Cada fila debe representar exactamente un dispositivo y un CVE, utilizando la única columna «ID del dispositivo» asignada a este grupo de análisis.
Un dispositivo con varias vulnerabilidades necesita una fila independiente para cada CVE, repitiendo el identificador del dispositivo en cada fila. Una sola fila no puede incluir un CVE para varios dispositivos, ni varios CVE para un mismo dispositivo. El importador no analiza una lista de valores de una sola celda, por lo que ninguno de estos formatos se importará correctamente.
Por ejemplo, un archivo CSV válido que utilice un identificador de nombre de host tiene este aspecto:
CVE,Nombre de la computadora
CVE-2026-20820,WIN-2016-001
CVE-2026-42980,WIN-2016-001
CVE-2026-55005,WIN-2016-001
CVE-2026-33824,WIN-10X64-001
CVE-2026-40415,WIN-10X64-001
CVE-2026-20820,WIN-DC-001
En este ejemplo, WIN-2016-001 tiene tres vulnerabilidades y WIN-10X64-001 tiene dos, por lo que cada CVE tiene su propia fila con el identificador del dispositivo repetido. Esto es correcto aunque el mismo identificador del dispositivo aparezca más de una vez en el archivo. La última fila muestra el caso contrario: CVE-2026-20820 también afecta a WIN-DC-001, por lo que también tiene su propia fila; el mismo ID del CVE también puede repetirse en varias filas cuando afecta a más de un dispositivo.
¿Qué ocurre con las filas problemáticas? Una fila con datos mal formados en cualquiera de las columnas —por ejemplo, un valor de nombre de host en una columna asignada como «Dirección MAC», o un ID del CVE que no sea válido o esté inactivo— se omite y no se importa. Una fila se trata de forma diferente si el propio ID del dispositivo está bien formado pero no coincide con ningún dispositivo de NinjaOne: esa fila se importa de todos modos, y el CVE aparece asociado a ese ID con un estado del dispositivo «No gestionado» en las páginas de Vulnerabilidades, en lugar de omitirse.
Agregar la integración de ConnectSecure
Para activar la integración en NinjaOne, sigue estos pasos:
- Vaya a Administración → Aplicaciones → Instaladas y haga clic en Añadir aplicaciones.
- Selecciona ConnectSecure y haz clic en «Continuar».
- En la página de la aplicación ConnectSecure, haz clic en «Habilitar».
Al habilitar la aplicación, se agregan a la página las pestañas «General » y «Grupos de análisis ».
Desde la pestaña «General», haz clic en «Editar » en la sección «Ajustes ».
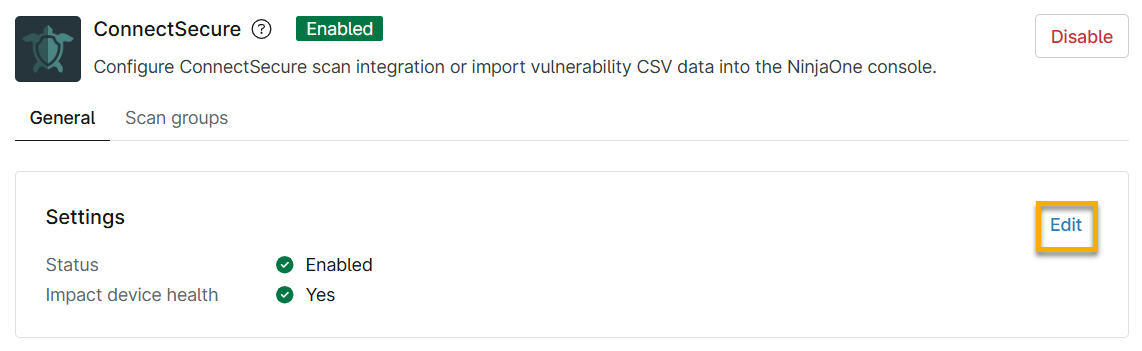
Figura 1: Editar los ajustes generales de la integración de vulnerabilidades (haz clic para ampliar) - Selecciona «Habilitado» en el menú desplegable «Estado» para registrar el comportamiento de las vulnerabilidades y exposiciones comunes (CVE) importadas desde la integración de ConnectSecure.
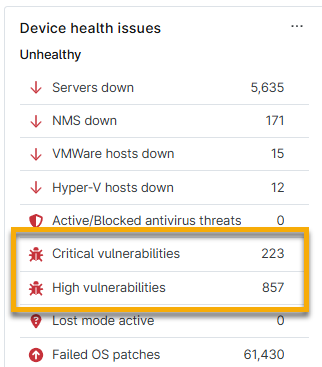
- Selecciona una opción del menú desplegable «Impacto en el estado del dispositivo» dependiendo de si deseas que los datos sobre el estado de los dispositivos afectados aparezcan en el panel de control. Si seleccionas «Sí», la sección «Problemas de estado del dispositivo» de los paneles de control se actualizará para reflejar los nuevos datos.
- Haga clic en «Actualizar». NinjaOne guardará sus preferencias.
Analizar dispositivos en busca de vulnerabilidades
Debe añadir y gestionar grupos de análisis en la integración de ConnectSecure para encontrar datos de CVE de sus dispositivos.
Agregar un grupo de análisis
Un grupo de análisis es una selección específica de elementos; por ejemplo, puede incluir servidores o estaciones de trabajo. Utilice la pestaña «Grupos de análisis» para identificar vulnerabilidades comparando las versiones del sistema operativo y las aplicaciones instaladas con la Base de Datos Nacional de Vulnerabilidades (NVD). La herramienta «Grupos de análisis» identificará tanto los dispositivos gestionados como los no gestionados, en los que los terminales se evalúan de forma periódica o continua en busca de vulnerabilidades individuales.
Para agregar un grupo de análisis, sigue estos pasos:
Desde la página de la aplicación en NinjaOne, abre la pestaña «Grupos de análisis » y haz clic en «Agregar grupo de análisis».
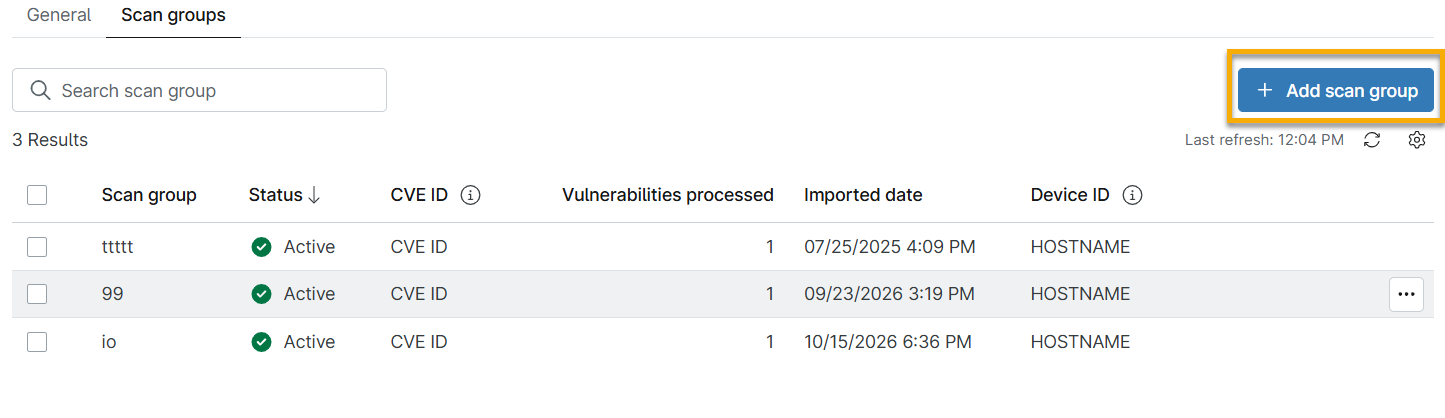
Figura 3: Agregar un grupo de análisis (haz clic para ampliar) - Aparecerá el cuadro de diálogo «Agregar grupo de análisis ». Introduce un nombre para el grupo de análisis. Este nombre solo debe ser único dentro de los grupos de análisis de ConnectSecure.
- Desde el menú desplegable «Seleccionar un proveedor de análisis», seleccione un proveedor de análisis para identificar la fuente del análisis. Si selecciona «Otros», aparecerá un nuevo campo en el que deberá introducir un nombre de fuente de análisis a modo de referencia.
- En «Archivo de vulnerabilidades», haz clic en «Cargar archivo CSV». Navega hasta el archivo .csv que hayas descargado de ConnectSecure y selecciónalo (el tamaño está limitado a 200 MB). Antes de cargarlo, comprueba que el archivo tenga encabezados de columna; NinjaOne los utiliza para rellenar los menús de asignación de columnas en el siguiente paso. También puedes automatizar la carga de vulnerabilidades desde la Biblioteca de automatizaciones.
- Haz clic en «Continuar» para confirmar los atributos de mapeo del archivo.
La siguiente página del cuadro de diálogo le ayudará a mapear los atributos. NinjaOne recuperará los datos de las columnas, por lo que los menús desplegables contendrán los nombres de los encabezados de columna específicos del archivo que haya cargado.

- En el menú desplegable «Asignar la columna que contiene el ID del dispositivo del archivo*», selecciona el título de la columna que contenga el ID del dispositivo que figura en el archivo. Ejemplos: «Nombre de host», «Dirección MAC» y «Dirección IP». El menú muestra los nombres exactos de las columnas de tus archivos CSV entre los que puedes elegir.
- Aparecerá un nuevo menú desplegable para «Confirmar tipo de ID del dispositivo*». Selecciona la opción que coincida con el tipo de identificador de la columna que acabas de asignar: «Nombre de host», «Dirección MAC» o «Dirección IP privada».
- En el menú desplegable «Asignar la columna que contiene el ID del CVE con las vulnerabilidades correspondientes del archivo*», selecciona la opción adecuada para identificar la columna con el ID del CVE. El menú muestra los nombres exactos de las columnas de tus archivos CSV entre los que puedes elegir.
- Haga clic en «Terminar».
El archivo importado publicará los datos de las columnas asociadas en la cuadrícula del importador.
Si el estado del grupo de análisis no está activo, actualiza NinjaOne para actualizar el estado y ver el número de vulnerabilidades procesadas desde el archivo.
Consulte «Gestión de vulnerabilidades de NinjaOne: Buscar datos CVE en NinjaOne» para obtener instrucciones sobre cómo extraer los datos que se han analizado en NinjaOne.
Reimportar grupos de análisis
Dado que la gestión de vulnerabilidades es un proceso continuo, es posible que tengas que actualizar las listas de CVE para importarlas a la consola de NinjaOne.
Para volver a importar grupos de análisis, sigue estos pasos:
- Desde la página de la aplicación ConnectSecure en NinjaOne, abre la pestaña «Grupos de análisis ».
- Sitúe el cursor sobre una fila de grupo de análisis y haga clic en el botón «Importar fichero » o selecciónelo en el menú de acciones.
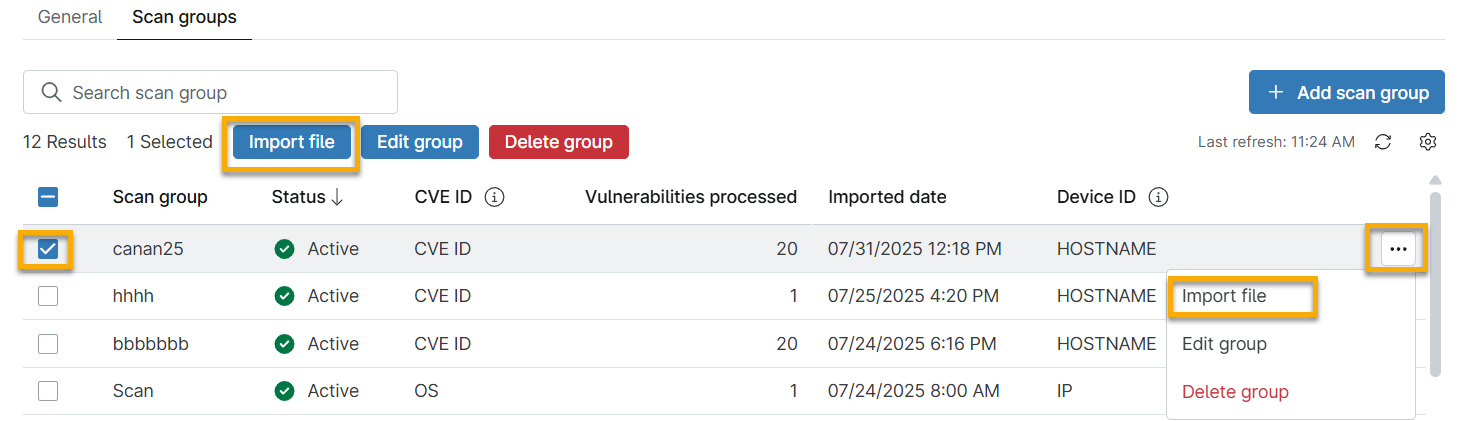
- Aparecerá la pantalla «Importar archivo ». Haz clic en «Cargar archivo CSV» y, a continuación, vuelve a importar tu archivo de vulnerabilidades. NinjaOne aplica automáticamente el mapeo de grupos existente del grupo de análisis. No hay que confirmar ningún paso de mapeo durante la reimportación.
- Si es necesario, actualiza NinjaOne para ver los cambios. Siempre se muestran los datos del Importar fichero más reciente.
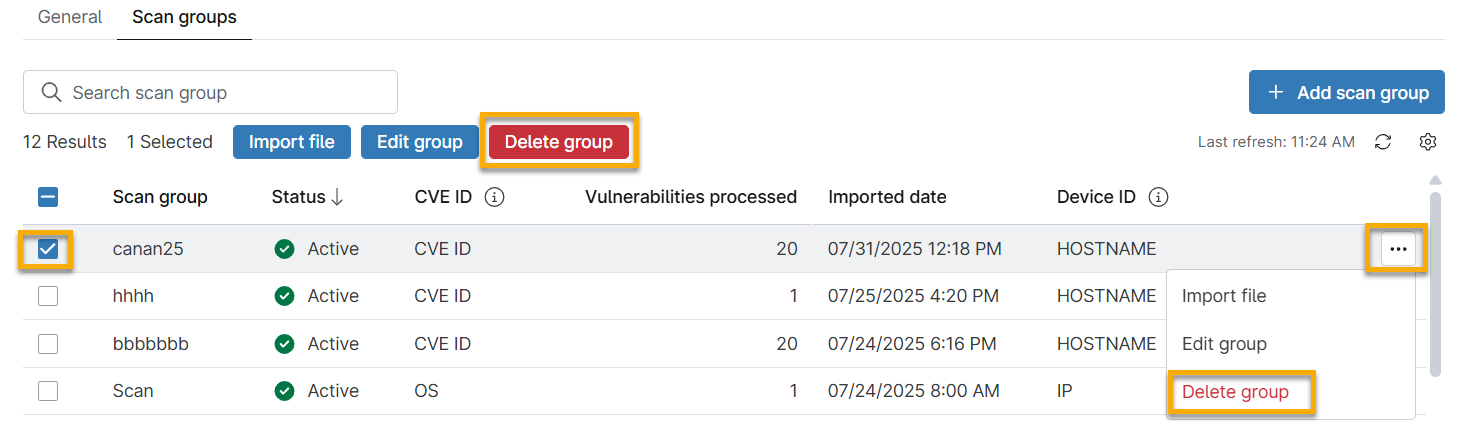
Eliminar grupos de análisis
Para eliminar un grupo de análisis, sigue estos pasos:
- Desde la aplicación ConnectSecure en NinjaOne, abre la pestaña «Grupos de análisis ».
- Sitúe el cursor sobre la fila de un grupo de análisis y haga clic en el botón «Eliminar grupo » o selecciónelo en el menú de acciones.
Recursos adicionales
Consulta el «Catálogo de recursos de gestión de vulnerabilidades» para aprender más sobre las herramientas de gestión de vulnerabilidades de NinjaOne.