
Tema
En este artículo se explica cómo usar la integración de CrowdStrike Spotlight en NinjaOne.
Entorno
- Integraciones de NinjaOne
- Gestión de vulnerabilidades de NinjaOne
- CrowdStrike Spotlight
Descripción
Configura la integración del análisis de CrowdStrike Spotlight o importa datos de vulnerabilidades en formato CSV (valores separados por comas) a la plataforma NinjaOne. El importador procesa un archivo CSV que contiene una lista de vulnerabilidades identificadas por una herramienta de terceros. NinjaOne asigna las vulnerabilidades a los dispositivos gestionados y muestra los datos en el Panel de control del servicio. NinjaOne corrige las vulnerabilidades cuando se cargan nuevos análisis que ya no contienen las vulnerabilidades identificadas anteriormente.
La gestión de vulnerabilidades para redes y sistemas es un proceso continuo e iterativo que requiere una atención constante y la adaptación a las amenazas y vulnerabilidades emergentes. Es un componente crítico de la estrategia global de ciberseguridad de una organización, ya que ayuda a proteger los activos y los datos frente a posibles brechas y ataques.
Si necesitas analizar vulnerabilidades genéricas (productos distintos de Rapid7, Tenable o Qualys), descubre aquí cómo configurar el «Importador de vulnerabilidades».
Puede enviar solicitudes de nuevas funciones para mejorar el servicio a través de nuestro sitio web aquí.
Índice
Selecciona una categoría para aprender más:
Agregar la integración
Para activar la integración en NinjaOne, sigue estos pasos:
- Vaya a Administración → Aplicaciones → Instaladas y haga clic en Añadir aplicaciones.
- Selecciona CrowdStrike Spotlight y haz clic en «Continuar».
- En la página de la aplicación CrowdStrike Spotlight, haz clic en «Habilitar».
Al habilitar la aplicación, se agregan a la página las pestañas de los grupos «General » y «De análisis ».
- En la pestaña «General», haz clic en «Editar Ajustes» para acceder a los ajustes.

- Selecciona «Habilitado» en el menú desplegable «Estado» para registrar el comportamiento de las CVE importadas desde la integración.
- Selecciona una opción del menú desplegable «Impacto en el estado del dispositivo » para determinar si los datos sobre el estado de los dispositivos afectados aparecen en el panel de control. Si seleccionas «Sí», la sección «Problemas de estado del dispositivo » de los paneles de control se actualizará para reflejar los nuevos datos.
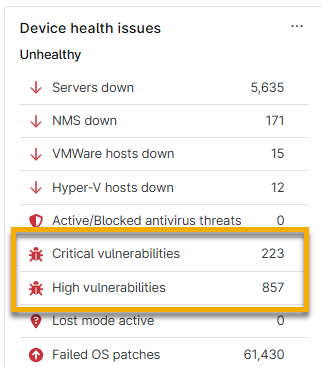
- Haz clic en «Actualizar».
Analizar dispositivos en busca de vulnerabilidades
Debe crear y gestionar grupos de análisis en la integración para encontrar datos de CVE de sus dispositivos.
Crear grupos de análisis
Un grupo de análisis es una selección específica de elementos; por ejemplo, servidores o estaciones de trabajo. Utilice la pestaña «Grupos de análisis» para identificar vulnerabilidades comparando las versiones del sistema operativo y las aplicaciones instaladas con la Base de Datos Nacional de Vulnerabilidades (NVD). La herramienta «Grupos de análisis» identificará tanto los dispositivos gestionados tradicionales como los no gestionados, en los que los terminales se evalúan de forma periódica o continua para detectar vulnerabilidades individuales.
- Desde la página de la aplicación en NinjaOne, abre la pestaña «Grupos de análisis » y haz clic en «Crear grupo de análisis».

- Aparecerá el cuadro de diálogo «Crear grupo de análisis ». Introduzca un identificador único como nombre para el grupo de análisis.
- En el menú desplegable «Seleccionar proveedor de análisis», seleccione un proveedor de análisis. Esto le ayudará a identificar el tipo de autenticación.
- Si selecciona «Otros», aparecerá un nuevo campo de datos en el que deberá introducir un nombre de origen del análisis a modo de referencia.
- Haz clic en «Cargar archivo CSV». Navega hasta un archivo .csv (con un tamaño máximo de 200 MB) que contenga datos de vulnerabilidades y selecciónalo. También puedes automatizar la carga de vulnerabilidades desde la Biblioteca de automatizaciones. Consulta «Gestión de vulnerabilidades de NinjaOne: Automatización del proceso de importación de vulnerabilidades » para obtener más información.
- Haga clic en «Continuar» para confirmar los atributos de mapeo del archivo.
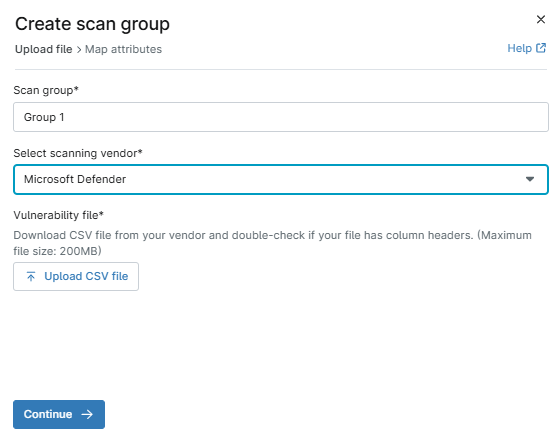
La página siguiente del cuadro de diálogo te permite mapear los atributos. NinjaOne extraerá los datos de las columnas, por lo que los menús desplegables contienen los nombres de los encabezados de columna específicos del archivo que hayas subido.
- En el menú desplegable «Asignar la columna que contiene el ID del dispositivo del archivo*», selecciona el título de la columna que contiene el ID del dispositivo que figura en el archivo.
- Aparecerá un nuevo menú desplegable para «Confirmar tipo de ID del dispositivo*». Selecciona la opción correspondiente.
- En el menú desplegable «Mapear la columna que contiene el identificador ID del CVE con las vulnerabilidades correspondientes del archivo*», selecciona la opción adecuada para identificar la columna con el identificador ID del CVE.
El archivo importado publicará los datos de las columnas asociadas en la cuadrícula del importador.
Si su estado no está activo, actualice la consola para actualizar su estado y ver el número de vulnerabilidades procesadas en el archivo.
Consulte «Gestión de vulnerabilidades de NinjaOne: Buscar datos CVE en NinjaOne» para obtener instrucciones sobre cómo extraer los datos que se han analizado en NinjaOne.
Reimportar grupos de análisis
Dado que la gestión de vulnerabilidades es un proceso continuo, es posible que tenga que actualizar las listas de CVE antes de importarlas a la plataforma NinjaOne. Para ello, siga estos pasos:
- Desde la página de la aplicación en NinjaOne, abre la pestaña «Grupos de análisis ».
- Sitúe el cursor sobre una fila de un grupo de análisis y haga clic en el menú de acciones. Seleccione «Importar fichero».
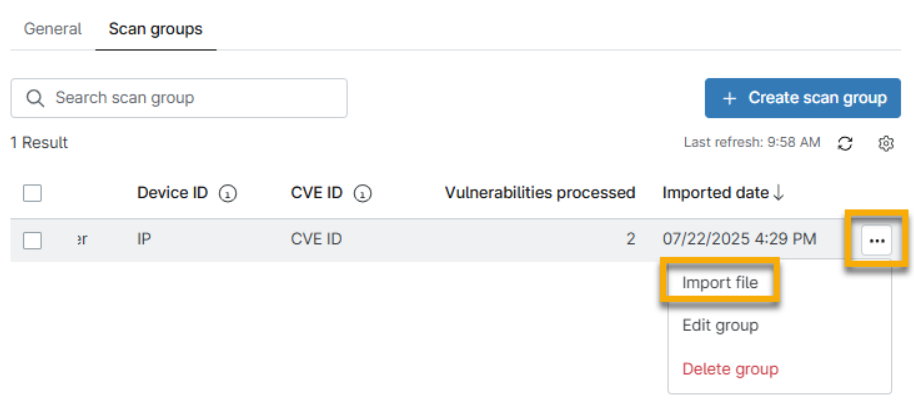
- Aparecerá el cuadro de diálogo «Importar fichero ». Haz clic en «Cargar archivo CSV» y, a continuación, vuelve a importar tu archivo de vulnerabilidades.
- Si es necesario, actualiza la página para ver los cambios. Siempre se muestran los datos del importar fichero más reciente.
Eliminar grupos de análisis
Para eliminar un grupo de análisis, sigue estos pasos:
- Desde la página de la aplicación en NinjaOne, abre la pestaña «Grupos de análisis ».
- Sitúe el cursor sobre la fila de un grupo de análisis y haga clic en el menú de acciones. Seleccione «Eliminar grupo».
Recursos adicionales
Consulte el «Catálogo de recursos de gestión de vulnerabilidades» para aprender más sobre las herramientas de gestión de vulnerabilidades de NinjaOne.