
Argomento
Questo articolo spiega come individuare i dati relativi alle vulnerabilità e alle esposizioni comuni (CVE) per i dispositivi in NinjaOne.
Ambiente
- NinjaOne Endpoint management
- Vulnerabilità NinjaOne
Descrizione
La scheda "Vulnerabilità" nelle dashboard di sistema, organizzazione e dispositivo raggruppa i dati per CVE; ogni riga della tabella della dashboard rappresenta un singolo CVE e i dispositivi ad esso correlati. NinjaOne filtra i dati in base all'insieme di dispositivi visibili all'utente che effettua la richiesta, pertanto la dashboard mostra i numeri relativi solo a tali dispositivi.
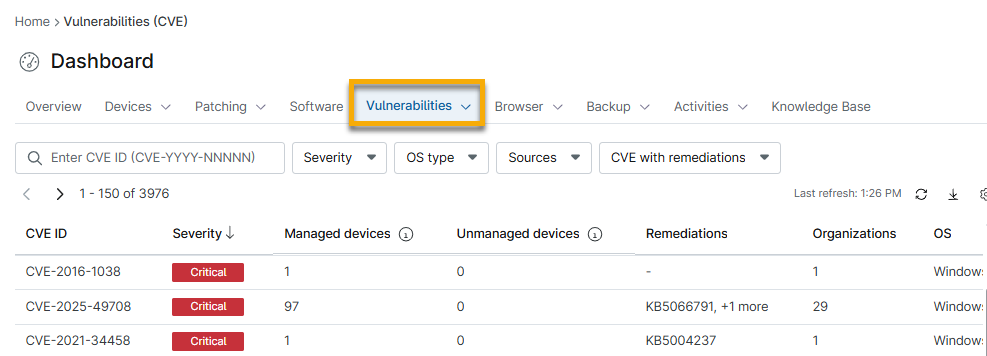
- La colonna "Rimedi " verrà popolata solo se si attiva lo strumentoNinjaOnePatch nell'applicazione NinjaOne Vulnerability. Consultare NinjaOne Endpoint management: Inizia con i dati sulle vulnerabilità per ulteriori dettagli sugli strumenti di applicazione delle patch.
- È possibile visualizzare ed esportare i dati CVE associati a un dispositivo non gestito facendo clic sul numero nella colonna " Dispositivi non gestiti ". I dispositivi non gestiti rifletteranno i dati che NinjaOne non è riuscito a mappare a un dispositivo esistente.
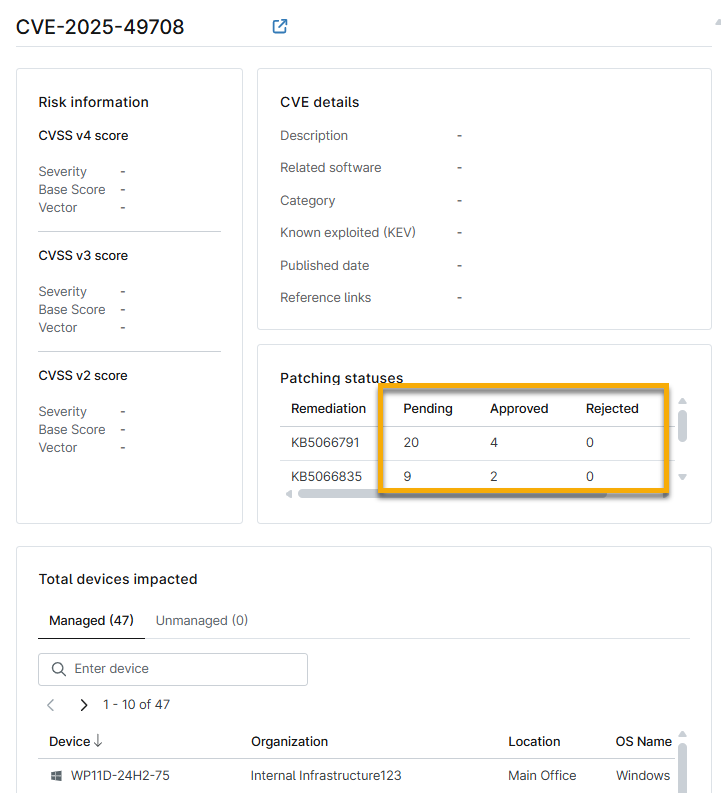
- Facendo clic sul collegamento ipertestuale nella colonna “ID CVE” si aprirà una nuova pagina che fornisce informazioni sul rischio, il punteggio CVSS, informazioni sul gruppo di scansione, le fonti interessate, i dispositivi interessati, i riferimenti e altro ancora.
- È possibile accedere alla correzione delle vulnerabilità facendo clic sui collegamenti ipertestuali relativi allo stato nella sezione “Stati delle patch ”. Verrà visualizzata la tabella dati relativa alle patch del sistema operativo applicabile per poter intervenire.
Risorse aggiuntive
Consultare la sezione " Gestione delle vulnerabilità: Catalogo delle risorse " per ulteriori informazioni sugli strumenti di gestione delle vulnerabilità disponibili in NinjaOne.