
Argomento
Questo articolo spiega come utilizzare l'integrazione di CrowdStrike Spotlight in NinjaOne.
Ambiente
- Integrazioni NinjaOne
- Gestione delle vulnerabilità in NinjaOne
- CrowdStrike Spotlight
Descrizione
Configurare l'integrazione della scansione di CrowdStrike Spotlight o importare i dati relativi alle vulnerabilità in formato CSV (valori separati da virgola) nella piattaforma NinjaOne. L'importatore acquisisce un file CSV contenente un elenco di vulnerabilità identificate da uno strumento di terze parti. NinjaOne associa le vulnerabilità ai dispositivi gestiti e riporta i dati nella Dashboard del dispositivo. NinjaOne risolve le vulnerabilità quando si caricano nuove scansioni che non contengono più le vulnerabilità identificate in precedenza.
La gestione delle vulnerabilità per reti e sistemi è un processo continuo e iterativo che richiede attenzione costante e adattamento alle minacce e alle vulnerabilità emergenti. Si tratta di una componente fondamentale della strategia complessiva di sicurezza informatica di un’organizzazione, che contribuisce a proteggere le risorse e i dati da potenziali violazioni e attacchi.
Se è necessario eseguire la scansione di vulnerabilità generiche (prodotti diversi da Rapid7, Tenable o Qualys), scopri qui come configurare l'Importer delle vulnerabilità.
È possibile inviare richieste di funzionalità per miglioramenti tramite il nostro sito web qui.
Indice
Seleziona una categoria per ulteriori informazioni:
- Aggiungi l’integrazione
- Esegui la scansione dei dispositivi alla ricerca di vulnerabilità
- Risorse aggiuntive
Aggiungi l'integrazione
Per attivare l'integrazione in NinjaOne, procedere come segue:
- Accedere a Amministrazione → App → Installate e fare clic su Aggiungi app.
- Seleziona CrowdStrike Spotlight e fai clic su Continua.
- Nella pagina dell'applicazione CrowdStrike Spotlight, fare clic su Abilita.
L'abilitazione dell'applicazione aggiunge alla pagina le schede dei gruppi "Generali " e " Di scansione ".
- Nella scheda " Generali", fare clic su "Modifica impostazioni " per accedere alle impostazioni.
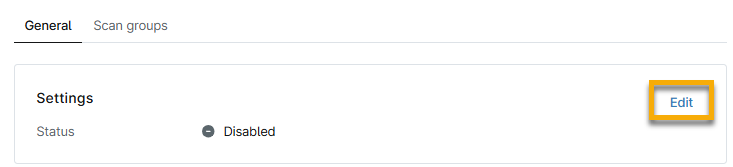
- Selezionare Abilitato dal menu a discesa Stato per acquisire il comportamento dei CVE importati dall’integrazione.
- Selezionare un'opzione dal menu a discesa " Impatto sull'integrità del dispositivo " per determinare se i dati relativi all'integrità dei dispositivi interessati vengano visualizzati nella dashboard. Se si seleziona "Sì", la sezione " Problemi di integrità dispositivo " nelle dashboard verrà aggiornata per riflettere i nuovi dati.
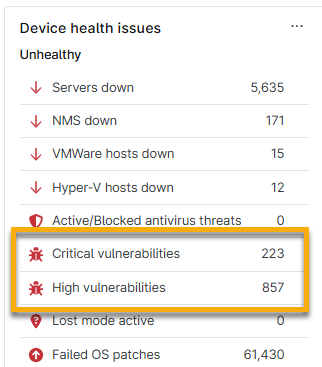
- Fare clic su " Aggiorna".
Scansione dei dispositivi alla ricerca di vulnerabilità
È necessario creare e gestire gruppi di scansione nell’integrazione per individuare i dati CVE relativi ai propri dispositivi.
Crea un gruppo di scansione
Un gruppo di scansione è una selezione specifica di elementi; ad esempio, server o workstation. Utilizzare la scheda "Gruppi di scansione" per identificare le vulnerabilità confrontando le versioni del sistema operativo e delle applicazioni installate con il National Vulnerability Database (NVD). Lo strumento "Gruppi di scansione" identificherà sia i dispositivi tradizionali gestiti che quelli non gestiti, in cui gli endpoint vengono valutati regolarmente o continuamente per individuare le singole vulnerabilità.
- Dalla pagina dell’applicazione in NinjaOne, apri la scheda “Gruppi di scansione ” e fai clic su “Crea un gruppo di scansione”.
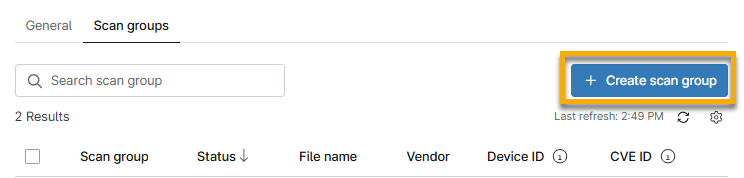
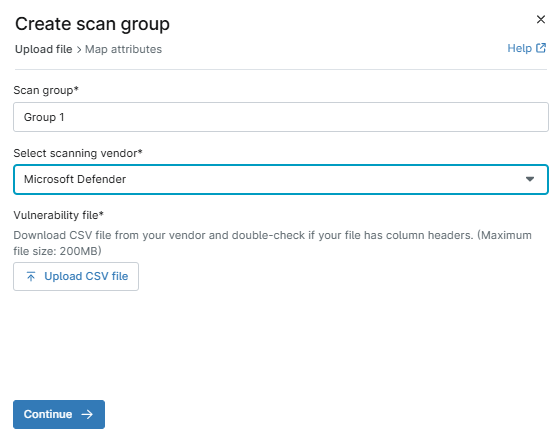
- Viene visualizzata la finestra di dialogo “Crea un gruppo di scansione ”. Inserisci un identificatore univoco come nome per il gruppo di scansione.
- Dal menu a discesa “Seleziona un fornitore di scansione ”, seleziona un fornitore di scansione. In questo modo potrai identificare la fonte della scansione.
- Se selezioni “Altro”, verrà visualizzato un nuovo campo dati in cui dovrai inserire un nome per la fonte della scansione come riferimento.
- Fare clic su Carica file CSV. Individuare e selezionare un file .csv (di dimensioni limitate a 200 MB) che contiene i dati relativi alle vulnerabilità. È inoltre possibile automatizzare il caricamento delle vulnerabilità dalla Libreria di automazioni. Per ulteriori informazioni, consultare Gestione delle vulnerabilità di NinjaOne: Automazione del processo di importazione delle vulnerabilità.
- Fare clic su "Continua " per confermare gli attributi di mappatura dal file.
La pagina successiva della finestra di dialogo consente di eseguire la mappatura degli attributi. NinjaOne estrarrà i dati delle colonne, pertanto i menu a discesa conterranno i nomi delle intestazioni delle colonne specifici del file caricato.
- Da menu a discesa “Mappa la colonna che contiene l’identificatore ID dispositivo dal file*”, seleziona il titolo della colonna che contiene l’identificatore del dispositivo elencato nel file.
- Apparirà un nuovo menu a tendina per "Conferma il tipo di ID dispositivo*". Seleziona l’opzione appropriata.
- Nel menu a discesa “Mappa la colonna che contiene l’identificatore ID CVE con le vulnerabilità corrispondenti nel file*”, seleziona l’opzione appropriata per identificare la colonna con l’identificatore ID CVE.
Il file importato pubblicherà i dati delle colonne associate nella griglia dell’importatore.
Se lo stato non è "attivo", aggiornare la Console per aggiornare lo stato e visualizzare il numero di vulnerabilità elaborate nel file.
Fare riferimento a Gestione delle vulnerabilità di NinjaOne: Trovare i dati CVE in NinjaOne per le istruzioni su come estrarre i dati analizzati in NinjaOne.
Reimportare i gruppi di scansione
Poiché la gestione delle vulnerabilità è un processo continuo, potrebbe essere necessario aggiornare gli elenchi CVE prima di importarli nella piattaforma NinjaOne. A tal fine, procedere come segue:
- Da pagina dell’applicazione in NinjaOne, apri la scheda Gruppi di scansione.
- Posizionare il cursore su una riga di un gruppo di scansione e fare clic sul menu delle azioni. Selezionare “Importazione del file”.

- Viene visualizzata la finestra di dialogo “Importazione del file ”. Fare clic su “Carica il file CSV”, quindi reimportare il file delle vulnerabilità.
- Se necessario, aggiornare la pagina per visualizzare gli aggiornamenti. Vengono sempre elencati i dati del file di importazione più recente.
Eliminazione dei gruppi di scansione
Per eliminare un gruppo di scansione, procedere come segue:
- Da pagina dell’applicazione in NinjaOne, aprire la scheda “Gruppi di scansione ”.
- Posizionare il cursore su una riga del gruppo di scansione e fare clic sul menu delle azioni. Selezionare "Elimina gruppo".
Risorse aggiuntive
Consultare la sezione Gestione delle vulnerabilità: Catalogo delle risorse per ulteriori informazioni sugli strumenti di gestione delle vulnerabilità disponibili in NinjaOne.