
Argomento
Questo articolo spiega come utilizzare l'integrazione Rapid7 in NinjaOne.
Ambiente
- Integrazioni NinjaOne
- Gestione delle vulnerabilità di NinjaOne
- Rapid7
Descrizione
Configurare l'integrazione della scansione Rapid7 o importare i dati relativi alle vulnerabilità in formato CSV (valori separati da virgola) nella piattaforma NinjaOne. L'importatore acquisisce un file CSV contenente un elenco di vulnerabilità identificate da uno strumento di terze parti. NinjaOne associa le vulnerabilità ai dispositivi gestiti e riporta i dati nella dashboard del dispositivo. NinjaOne aggiorna le vulnerabilità quando si caricano nuovi risultati di scansione nello stesso gruppo di scansione.
La gestione delle vulnerabilità è un processo continuo e iterativo che richiede attenzione costante e adattamento alle minacce e alle vulnerabilità emergenti. La gestione delle vulnerabilità è una componente fondamentale della strategia complessiva di sicurezza informatica di un’organizzazione, poiché contribuisce a proteggere le risorse e i dati da potenziali violazioni e attacchi.
Invia richieste di funzionalità per miglioramenti tramite il nostro sito web alla pagina " Released - NinjaDojo Roadmap | Roadmap del prodotto". Puoi utilizzare il pulsante "Invia un'idea " nell'angolo in alto a destra della pagina.
Indice
Selezionate una categoria per ulteriori informazioni:
- Requisiti dei file CSV
- Aggiungi l’integrazione Rapid7
- Scansione dei dispositivi alla ricerca di vulnerabilità
- Risorse aggiuntive
Requisiti del file CSV
Prima di iniziare, preparare il file CSV in modo che soddisfi questi requisiti. Leggere prima questa sezione per evitare che l'importazione fallisca o risulti parziale.
- Per l'importazione sono necessarie solo due colonne: una colonna "ID dispositivo" e una colonna "ID CVE". Tutte le altre colonne del file CSV vengono ignorate dal programma di importazione.
- Il file non deve superare i 200 MB. Se il file supera questo limite, provare a rimuovere le colonne non necessarie. Poiché sono richiesti solo l’ID dispositivo e l’ID CVE, tutte le altre colonne possono essere rimosse senza compromettere l’importazione.
Ogni riga deve rappresentare esattamente un dispositivo e un CVE, utilizzando l’unica colonna “ID dispositivo” mappata per questo gruppo di scansione.
Un dispositivo con più vulnerabilità richiede una riga separata per ogni CVE, ripetendo l’identificatore del dispositivo in ogni riga. Una singola riga non può elencare un CVE relativo a più dispositivi, né può elencare più CVE relativi a un unico dispositivo. L’importatore non analizza un elenco di valori contenuti in una singola cella, pertanto entrambi i formati non verranno importati correttamente.
Ad esempio, un file CSV valido che utilizza un identificatore basato sul nome host si presenta così:
CVE,Nome computer
CVE-2026-20820,WIN-2016-001
CVE-2026-42980,WIN-2016-001
CVE-2026-55005,WIN-2016-001
CVE-2026-33824,WIN-10X64-001
CVE-2026-40415,WIN-10X64-001
CVE-2026-20820,WIN-DC-001
In questo esempio, WIN-2016-001 presenta tre vulnerabilità e WIN-10X64-001 ne presenta due, quindi ogni CVE ha una propria riga con l’identificatore del dispositivo ripetuto. Ciò è corretto anche se lo stesso identificatore del dispositivo compare più di una volta nel file. L’ultima riga mostra il caso opposto: CVE-2026-20820 riguarda anche WIN-DC-001, quindi ottiene anch’esso una riga dedicata; lo stesso ID CVE può ripetersi su più righe quando riguarda più di un dispositivo.
Cosa succede alle righe problematiche: una riga con dati non validi in una delle due colonne — ad esempio, un valore di Nome host in una colonna mappata come Indirizzo MAC, oppure un ID CVE non valido o non attivo — viene ignorata e non viene importata. Una riga viene trattata in modo diverso se l’ID del dispositivo è corretto ma non corrisponde a nessun dispositivo in NinjaOne: in questo caso la riga viene comunque importata e il CVE viene elencato a fronte di quell’identificatore con lo stato del dispositivo “Non gestito” nelle pagine delle vulnerabilità, anziché essere saltato.
Aggiungi l’integrazione Rapid7
Per attivare l’integrazione in NinjaOne, procedere come segue:
- Accedere a Amministrazione → App → Installate e fare clic su Aggiungi app.
- Selezionare Rapid7 e fare clic su Continua.
- Nella pagina dell'applicazione Rapid7, fare clic su Abilita.
L'abilitazione dell'applicazione aggiunge alla pagina le schede dei gruppi "Generali " e " Di scansione ".
-
Da scheda Generali, fare clic su Modifica nella sezione Impostazioni.
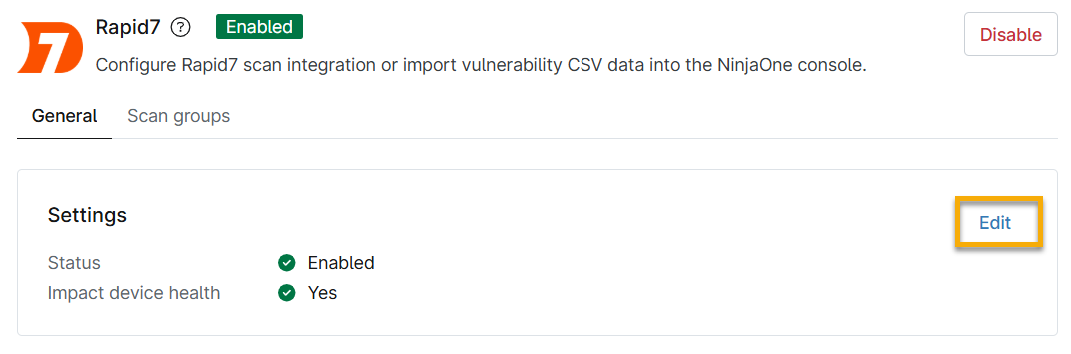
Figura 1: Modifica delle impostazioni generali per l'integrazione delle vulnerabilità (clicca per ingrandire) - Selezionare Abilitato dal menu a discesa Stato per acquisire il comportamento delle vulnerabilità comuni (CVE) importate dall’integrazione Rapid7.
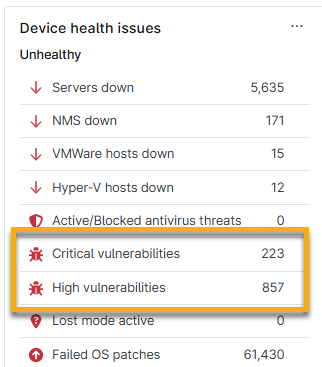
- Selezionare un'opzione dal menu a discesa "Impatto sullo stato di integrità del dispositivo" a seconda che si desideri o meno che i dati relativi allo stato di integrità del dispositivo interessato vengano visualizzati nella dashboard. Se si seleziona "Sì", la sezione "Problemi di integrità dispositivo" nelle dashboard verrà aggiornata per riflettere i nuovi dati.
- Fare clic su "Aggiorna". NinjaOne salverà le preferenze.
Scansione dei dispositivi alla ricerca di vulnerabilità
È necessario aggiungere e gestire i gruppi di scansione nell’integrazione Rapid7 per individuare i dati CVE relativi ai propri dispositivi.
Aggiungi un gruppo di scansione
Un gruppo di scansione è una selezione specifica di elementi; ad esempio, può includere server o workstation. Utilizza la scheda "Gruppi di scansione" per identificare le vulnerabilità confrontando le versioni del sistema operativo e delle applicazioni installate con il National Vulnerability Database (NVD). Lo strumento "Gruppi di scansione" identificherà sia i dispositivi gestiti che quelli non gestiti, nei quali gli endpoint vengono valutati regolarmente o continuamente per individuare le singole vulnerabilità.
Per aggiungere un gruppo di scansione, procedi come segue:
-
Dalla pagina dell’applicazione in NinjaOne, apri la scheda “Gruppi di scansione ” e fai clic su “Aggiungi gruppo di scansione”.

Figura 3: Aggiungi un gruppo di scansione (clicca per ingrandire) - Verrà visualizzata la finestra di dialogo “Aggiungi gruppo di scansione ”. Inserisci un nome per il gruppo di scansione. Questo nome deve essere univoco solo all’interno dei gruppi di scansione di Rapid7.
- Dal menu a discesa “Seleziona un fornitore di scansione ”, seleziona un fornitore di scansione per identificare la fonte della scansione. Se selezioni “Altro”, apparirà un nuovo campo in cui dovrai inserire un nome per la fonte di scansione come riferimento.
- In " File delle vulnerabilità", fare clic su "Carica file CSV". Individuare e selezionare un file .csv scaricato da Rapid7 (dimensione massima di 200 MB). Prima di caricarlo, verificare che il file contenga le intestazioni delle colonne: NinjaOne le utilizza per popolare i menu di mappatura delle colonne nel passaggio successivo. È inoltre possibile automatizzare il caricamento delle vulnerabilità dalla Libreria di automazioni.
- Fare clic su "Continua " per confermare gli attributi di mappatura dal file.
La pagina successiva della finestra di dialogo ti aiuterà a mappare gli attributi. NinjaOne recupererà i dati delle colonne, pertanto i menu a discesa conterranno i nomi delle intestazioni delle colonne specifici del file che hai caricato.
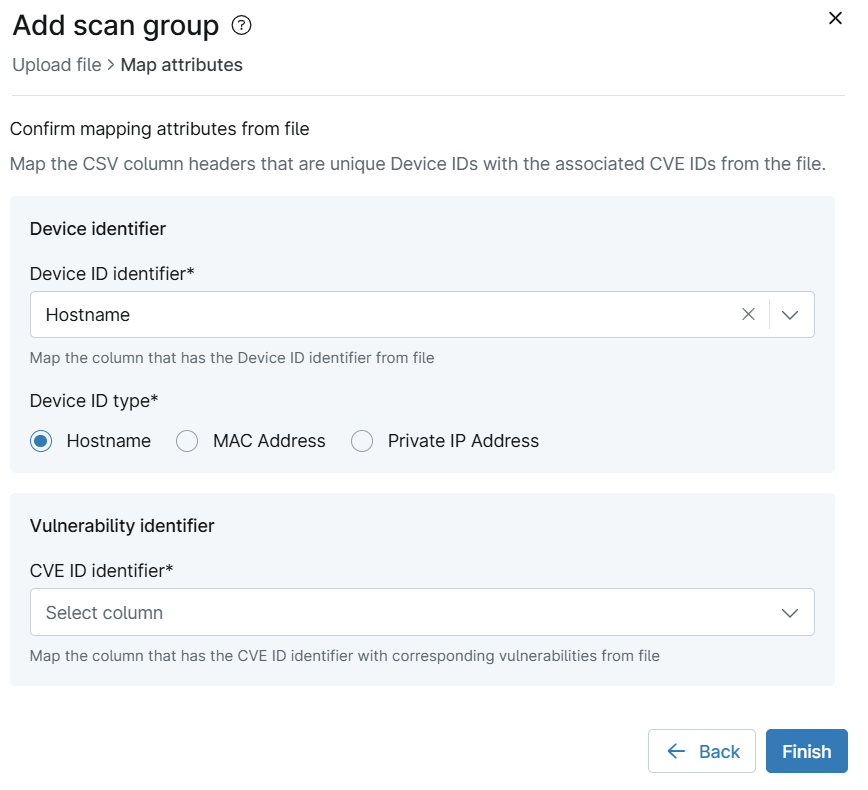
- Dal menu a discesa “Mappa la colonna che contiene l’ID dispositivo dal file*”, seleziona il titolo della colonna che contiene l’identificatore del dispositivo elencato nel file. Esempi: Nome host, Indirizzo MAC e Indirizzo IP. Il menu mostra i nomi esatti delle colonne dei tuoi file CSV tra cui puoi scegliere.
- Apparirà un nuovo menu a tendina per “Conferma il tipo di ID dispositivo*”. Seleziona l’opzione che corrisponde al tipo di identificatore nella colonna appena mappata: Nome host, Indirizzo MAC o Indirizzo IP privato.
- Dal menu a discesa " Mappa la colonna che contiene l'identificatore ID CVE con le vulnerabilità corrispondenti nel file", seleziona l’opzione appropriata per identificare la colonna con l’identificatore ID CVE.
- Fare clic su "Fine". Il menu mostra i nomi esatti delle colonne presenti nei file CSV tra cui è possibile scegliere.
Il file importato pubblicherà i dati delle colonne associate nella griglia dell’importatore.
Se lo stato del gruppo di scansione non è attivo, aggiorna NinjaOne per aggiornare lo stato e visualizzare il numero di vulnerabilità elaborate dal file.
Fare riferimento a "Gestione delle vulnerabilità in NinjaOne: ricerca dei dati CVE in NinjaOne " per le istruzioni su come estrarre i dati analizzati in NinjaOne.
Reimportazione dei gruppi di scansione
Poiché la gestione delle vulnerabilità è un processo continuo, potrebbe essere necessario aggiornare gli elenchi CVE da importare nella console NinjaOne.
Per reimportare i gruppi di scansione, procedere come segue:
- Da pagina dell’applicazione Rapid7 in NinjaOne, aprire la scheda Gruppi di scansione.
- Posizionare il cursore su una riga del gruppo di scansione e fare clic sul pulsante "Importazione del file " oppure selezionarlo dal menu delle azioni.
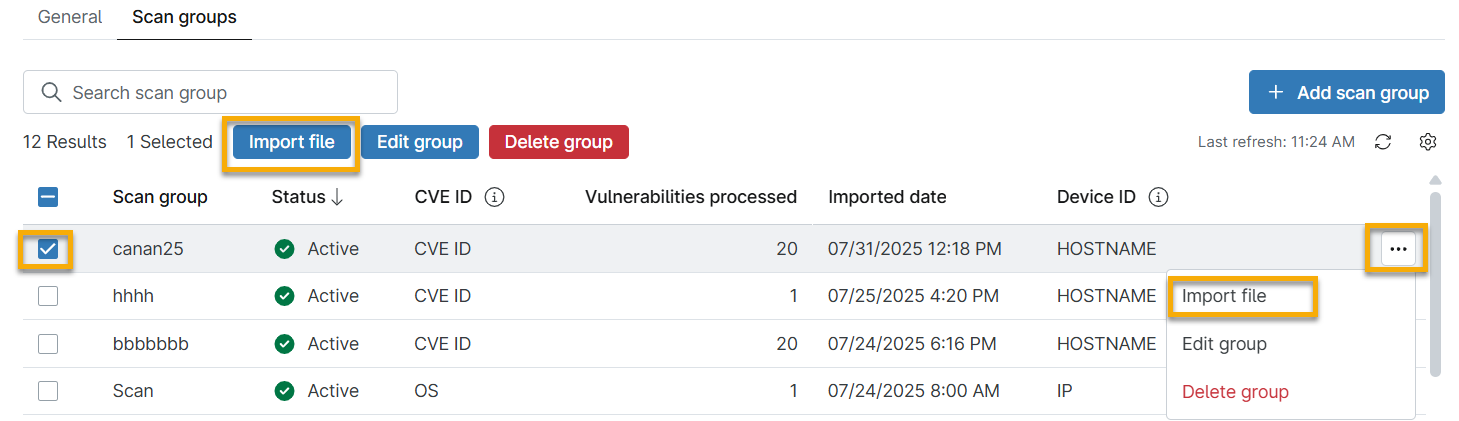
- Viene visualizzata la finestra di dialogo "Importa file ". Fare clic su " Carica file CSV", quindi reimportare il file delle vulnerabilità. NinjaOne applica automaticamente la mappatura delle colonne esistente del gruppo di scansione. Non è necessario confermare alcuna mappatura durante la reimportazione.
- Se necessario, aggiornare NinjaOne per visualizzare le modifiche. Vengono sempre elencati i dati del file di importazione più recente.
Eliminazione dei gruppi di scansione
Per eliminare un gruppo di scansione, procedere come segue:
- Da Rapid7 in NinjaOne, aprire la scheda “Gruppi di scansione ”.
- Posizionare il cursore su una riga del gruppo di scansione e fare clic sul pulsante "Elimina gruppo " oppure selezionarlo dal menu delle azioni.

Risorse aggiuntive
Consulta la sezione " Gestione delle vulnerabilità: Catalogo delle risorse " per ulteriori informazioni sugli strumenti di gestione delle vulnerabilità disponibili in NinjaOne.