Rilevamento delle vulnerabilità in tempo reale per un processo di correzione più rapido
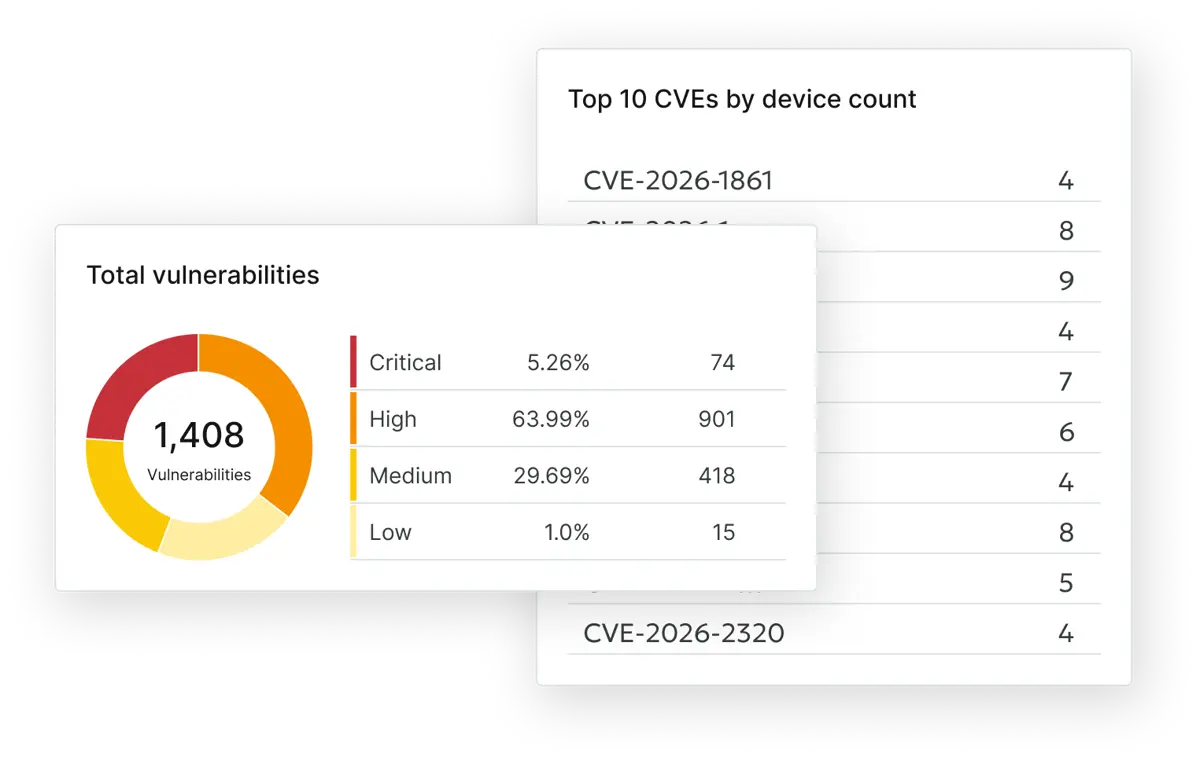
Informazioni sulle vulnerabilità basate su AI, e fornite in tempo reale, con analisi sulle vulnerabilità già sfruttate (KEV), affinché i team IT possano stabilire le priorità e intervenire più rapidamente.
Uno strumento di gestione delle vulnerabilità più intelligente
Valutazione in tempo reale senza finestre di scansione
Metti in relazione, costantemente, lo stato attuale e l’ultimo stato noto del software degli endpoint con informazioni CVE aggiornate in tempo reale e basate su AI. In questo modo potrai individuare le vulnerabilità in tempo reale e non solo al momento dell’esecuzione della scansione successiva.
Progettata per guidare le azioni di correzione, non solo per la reportistica
L’AI mappa le vulnerabilità sulle patch che le risolvono e collega la fase di scoperta direttamente ai flussi di lavoro di correzione, riducendo la necessità di passaggio di consegne tra team diversi, il backlog e l’MTTR.
Architettura senza scansioni e a impatto zero sugli endpoint
Il rilevamento delle vulnerabilità degli endpoint avviene sul lato server. Non c’è necessità di pianificazione delle scansioni, non ci sono picchi di prestazioni degli agenti e non ci sono interruzioni dell’attività degli endpoint. Una visibilità continua e in tempo reale dell’esposizione.
I clienti enterprise di NinjaOne hanno ottenuto1
in più di endpoint patchati per ogni risorsa FTE dedicata al patching
0276%
di efficienza in più all'anno ogni 5.000 endpoint
045%
di efficienza in più nella gestione IT delle infrastrutture
055%
Caratteristiche dello strumento di gestione delle vulnerabilità
Valutazione della vulnerabilità dei software in tempo reale
Correla costantemente le versioni dei software installati con le informazioni aggiornate relative ai CVE e alle vulnerabilità note già sfruttate (KEV).
Senza necessità di scansioni, nessun impatto sugli endpoint
La correlazione eseguita sul lato server elimina la necessità di finestre di scansione, pesanti in termini di risorse, e picchi di attività degli agenti. Mantieni sempre la visibilità sull’esposizione alle vulnerabilità senza interrompere la produttività degli utenti.
Dati sull'esposizione anche per i dispositivi offline
Le vulnerabilità appena rilevate vengono collegate con l’ultimo stato conosciuto dei software, anche quando i dispositivi sono offline, mantenendo le informazioni sull’esposizione fino a quando gli endpoint non si riconnettono.
Mappatura tra vulnerabilità e patch di correzione
Collega automaticamente le vulnerabilità rilevate con le patch specifiche che le correggono, eliminando la necessità di riferimenti incrociati manuali e accelerando le decisioni sulle azioni di risoluzione.
Priorità basate sul rischio
Assegna la priorità alle azioni correttive utilizzando i dati relativi alle vulnerabilità note oggetto di exploit (KEV), il contesto degli exploit e le informazioni sulla gravità, in modo che i team possano concentrarsi sulle vulnerabilità attivamente sfruttate in ambiente reale.
Tracciamento delle correzioni in tempo reale
Monitora in modo continuo ciò che è esposto, ciò che è già stato corretto e ciò che richiede un’azione, senza affidarti a report di scansione periodici o a dati obsoleti.
Patch Intelligence AI analizza gli avvisi dei fornitori, i segnali di distribuzione e la telemetria, per determinare lo stato di integrità delle patch. I CVE rischiosi possono essere messi in pausa automaticamente mentre gli aggiornamenti stabili procedono.
Esecuzione delle patch a ciclo chiuso
Grazie alla logica di rilevamento guidata da AI, puoi collegare i flussi di lavoro di rilevamento, correzione e ripristino all’interno di una piattaforma unificata, eliminando la necessità di cambare contesto per lavorare su sicurezza e operazioni IT.
Mi piace tantissimo e lo uso tutti i giorni. Con NinjaOne, individuiamo le vulnerabilità più rapidamente. L’individuazione delle vulnerabilità è direttamente collegata al patch management autonomo, pertanto le vulnerabilità vengono automaticamente associate alle risorse e alle patch che le risolvono.”
Jack Raymond
Responsabile senior del supporto IT globale, Jagger
Scopri il valore dello strumento in soli 5 minuti.
“NinjaOne è una soluzione scalabile. È basata su una moderna architettura SaaS ed è progettata per adattarsi alle sfide future.”
40%
Più conveniente
“Il prezzo di NinjaOne è inferiore del 40% rispetto a quello di qualsiasi altro strumento di gestione degli endpoint presente sul mercato, pur essendo più potente e facile da usare.”
10-15
Strumenti sostituiti
“Prima avevo bisogno di 10-15 strumenti diversi per eseguire quello che NinjaOne mi permette di fare dalla sua singola interfaccia centralizzata.”
30%
Meno tempo dedicato al patching
“Abbiamo riscontrato una riduzione del 30% nei tempi di distribuzione delle patch rispetto a quanto succedeva con la soluzione che utilizzavamo in precedenza.”
2.000
Endpoint gestiti
“NinjaOne mi offre molta più flessibilità e sicurezza nel mio lavoro.”
30%
ROI annuale
“[NinjaOne] ha già dimostrato il suo valore in termini di ROI… è di almeno centomila dollari all’anno.”
24x
Gestione degli endpoint più rapida
“I nostri processi sono diventati 24 volte più veloci con NinjaOne.”
20-40
Ore risparmiate ogni settimana
“Sfruttare l’automazione di NinjaOne mi ha permesso di risparmiare 20, 30 o anche 40 ore a settimana.”
Uno strumento di patching semplice, efficiente e affidabile.
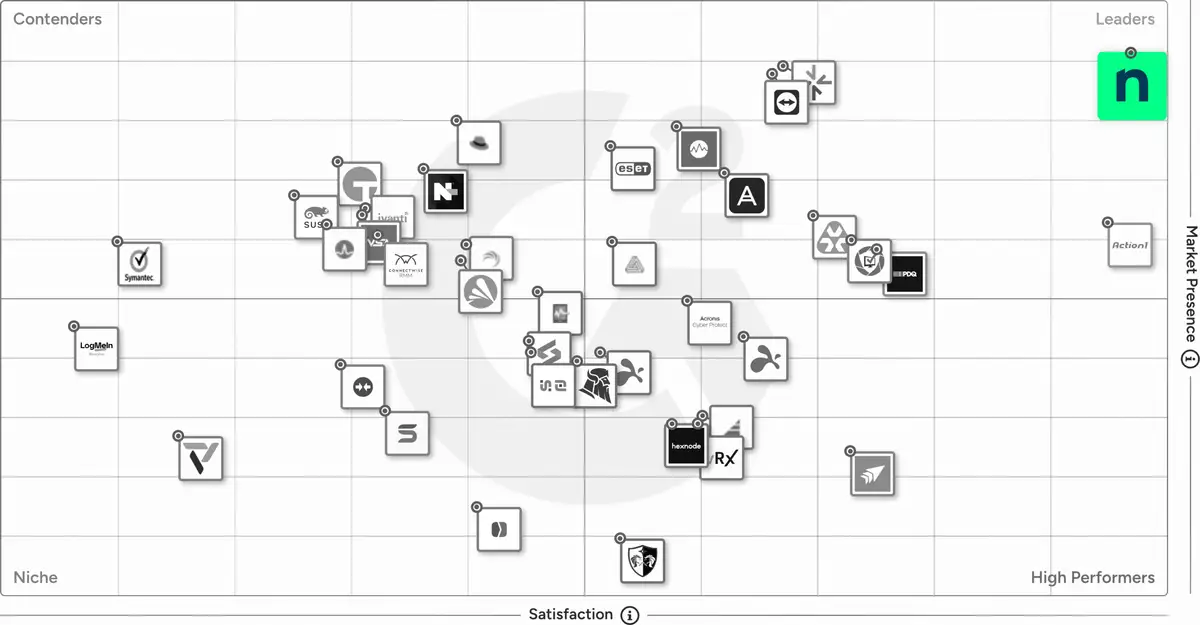
Con un punteggio di facilità d’uso del 93%, NinjaOne è il software di patch management con la migliore valutazione nel report G2. Considerando il punteggio di soddisfazione perfetto di 100, i clienti sapranno a chi rivolgersi per semplificare il patching.
“Il patch management di NinjaOne è, senza dubbio, lo strumento migliore che abbiamo mai utilizzato. È coerente, affidabile e ci dà la certezza che i nostri sistemi siano sempre aggiornati.”
Informazioni sulle capacità dei prodotti da G2
Questo confronto rappresenta la nostra valutazione delle capacità dei prodotti pubblicamente disponibili su G2, con informazioni aggiornate ad aprile 2026. Se ritieni che qualche informazione sia imprecisa o incompleta, contattaci. Valuteremo e affronteremo la questione nel modo più appropriato.
Che cos'è la valutazione della vulnerabilità in tempo reale?
La valutazione delle vulnerabilità in tempo reale mette in relazione in modo continuo le versioni dei software installati sugli endpoint con le informazioni CVE aggiornate e basate su AI. A differenza degli strumenti tradizionali che si basano su scansioni pianificate, NinjaOne valuta l’esposizione man mano che vengono rese note nuove vulnerabilità e che cambia lo stato dei software.
Ciò consente ai team IT di identificare le vulnerabilità in pochi minuti, senza dover attendere i cicli di scansione periodici, riducendo così il tempo che intercorre tra la divulgazione di una vulnerabilità e la sua correzione.
In cosa NinjaOne è diverso dai tradizionali scanner di vulnerabilità?
Gli scanner di vulnerabilità tradizionali operano secondo pianificazioni fisse e generano report relativi a un preciso momento nel tempo. Questo causa ritardi nel passaggio tra la scoperta delle vulnerabilità, la segnalazione e la correzione.
La valutazione in tempo reale delle vulnerabilità di NinjaOne elimina le finestre di scansione correlando in modo continuo i dati di telemetria dei software con le informazioni CVE costantemente aggiornate. Le vulnerabilità vengono identificate in modo continuo e mappate direttamente sui flussi di lavoro di correzione, riducendo i passaggi operativi.
NinjaOne richiede la scansione degli endpoint?
No. NinjaOne utilizza un’architettura senza scansioni. I dati di telemetria dell’inventario software raccolti dall’agente NinjaOne vengono messi in relazione, in modo continuo, con le informazioni CVE a livello di piattaforma.
In questo modo si eliminano le finestre di scansione, pesanti in termini di risorse, si evitano i picchi di prestazioni dell’agente e si mantiene una visibilità delle vulnerabilità sempre aggiornata, senza interruzioni per gli utenti finali.
Cosa succede se un dispositivo è offline?
NinjaOne preserva le informazioni sull’esposizione facendo corrispondere le CVE appena divulgate all’ultimo stato conosciuto dei software, anche per i dispositivi offline.
Quando il dispositivo si riconnette, la correzione può procedere immediatamente. In questo modo si riducono i punti ciechi causati dagli endpoint disconnessi e si garantisce che la visibilità non dipenda dalla disponibilità del dispositivo al momento della scansione.
In che modo NinjaOne accelera il processo di correzione?
NinjaOne associa automaticamente le vulnerabilità alle patch che le risolvono e si integra direttamente con i flussi di lavoro del patch management autonomo.
Ciò consente l’esecuzione di patch consapevole dei rischi, riduce la necessità di riferimenti incrociati manuali tra gli strumenti e accorcia il tempo che intercorre tra l’identificazione delle vulnerabilità e un processo sicuro di correzione.
NinjaOne può lavorare insieme agli scanner di vulnerabilità esistenti?
Sì. NinjaOne può essere complementare a scanner di vulnerabilità di livello enterprise come Tenable o Qualys.
Le organizzazioni possono continuare a utilizzare i loro strumenti di scansione preferiti per le valutazioni approfondite, sfruttando al tempo stesso NinjaOne per accelerare l’esecuzione delle correzioni e ottenere dati continui sull’esposizione alle vulnerabilità tra un ciclo di scansione e l’altro.
In che modo NinjaOne riduce i ritardi dovuti alle scansioni?
Eliminando la complessità operativa causata dai ritardi dovuti alle scansioni e integrando il rilevamento delle vulnerabilità direttamente con l’esecuzione delle patch, NinjaOne riduce il tempo che intercorre tra la divulgazione delle vulnerabilità e la loro correzione.
La correlazione dei dati in tempo reale, combinata con il patching autonomo e consapevole dei rischi, consente alle organizzazioni di rispondere rapidamente riducendo al minimo le interruzioni operative.
Fonti e disclaimer
1White paper IDC sul valore aziendale sponsorizzato da NinjaOne, The Business Value of NinjaOne Unified IT Operations Platform, Doc #US54520326, giugno 2026.