
Argomento
Questo articolo descrive i tipi di credenziali di NinjaOne NMS, come aggiungere e configurare le credenziali durante il rilevamento della rete e come monitorare lo stato delle credenziali dei dispositivi di rete.
Ambiente
NinjaOne NMS
Descrizione
NMS utilizza le credenziali per comunicare con i dispositivi di rete monitorati tramite protocolli quali SNMP v1/v2, SNMP v3, Telnet e SSH. Le credenziali vengono aggiunte e configurate durante la scoperta della rete e NMS le assegna ai dispositivi individuati. Una volta assegnate, NMS monitora automaticamente ciascuna credenziale e segnala il relativo stato di integrità a NinjaOne, consentendo di identificare e risolvere i guasti direttamente dalla piattaforma.
Seleziona un argomento per continuare.
- Tipi di credenziali
- Aggiunta delle credenziali
- Monitoraggio dello stato delle credenziali
- Stato delle credenziali nelle impostazioni del dispositivo
- Ultimo controllo delle credenziali nella scheda Panoramica
- Stato delle credenziali nell'elenco degli host monitorati
- Modifica di una credenziale
- Riferimento allo stato delle credenziali
- Attività
- Risorse aggiuntive
Tipi di credenziali
NMS supporta diversi tipi di credenziali. Il tipo selezionato determina quali campi di configurazione vengono visualizzati nella finestra "Nuove credenziali " durante il rilevamento della rete.
Considerazioni relative a SNMP
NinjaOne utilizza SNMP per individuare, profilare e monitorare i dispositivi di rete.
- SNMP v1 e SNMP v2c utilizzano una stringa della community per accedere ai dati dei dispositivi. NinjaOne visualizza un avviso di conformità quando si creano credenziali SNMP v1 o SNMP v2c. È necessario confermare di essere a conoscenza dei rischi per la sicurezza prima di poter salvare le credenziali.
- SNMP v3 richiede l’autenticazione tramite nome utente e password, oltre a una password di crittografia. È il protocollo SNMP preferito per le distribuzioni FedRAMP. L’ID motore SNMP v3 deve essere univoco su tutte le destinazioni NMS; non sono consentiti ID motore duplicati.
- Le credenziali SSH hanno due scopi: eseguire il backup delle configurazioni dei dispositivi NMS supportati (utilizzando la modalità Enable/Privileged) e stabilire connessioni terminali remote dall’interno del dispositivo NMS.
- Le credenziali di base consentono a NinjaOne di raccogliere ulteriori dettagli del dispositivo e di installare l’agente NinjaOne per Windows. È necessario abilitare Windows Management Instrumentation (WMI) sul dispositivo di destinazione.
Vincoli di distribuzione FedRAMP
NinjaOne NMS opera in conformità ai requisiti crittografici FIPS 140-2 negli ambienti FedRAMP. Durante la configurazione delle credenziali si applicano le seguenti restrizioni:
- SNMP v1 e SNMP v2c sono disponibili nelle implementazioni FedRAMP, ma non sono raccomandati. NinjaOne visualizza un avviso di conformità quando si creano queste credenziali ed è necessario confermare di essere a conoscenza dei rischi prima di poter salvare le credenziali.
- SNMP V3 è preferibile per la gestione SNMP nelle implementazioni FedRAMP. All’interno di SNMP V3, l’algoritmo di autenticazione MD5, l’algoritmo di hashing SHA-1 e l’algoritmo di crittografia DES non sono disponibili. Utilizzare solo l’autenticazione basata su SHA e la crittografia basata su AES.
- Telnet è disponibile ma non consigliato negli ambienti FedRAMP poiché non dispone di crittografia e non soddisfa i requisiti crittografici FIPS 140-2/140-3. NinjaOne visualizza un avviso quando si creano credenziali Telnet.
- In tutte le distribuzioni, NinjaOne maschera le informazioni relative alle credenziali nei log di NMS Delegate.
Aggiunta delle credenziali
È possibile aggiungere le credenziali nella finestra “Rilevamento della rete ”. Le credenziali create in questa finestra vengono memorizzate per essere riutilizzate nelle sessioni di rilevamento successive.
- Nella finestra " Rilevamento della rete ", fare clic su "Crea credenziale". Si apre la finestra " Nuove credenziali ".
- Selezionare un tipo di credenziali: SNMP v1, SNMP v2c, SNMP V3, Basic, Telnet o SSH. La finestra si aggiorna per mostrare i campi di configurazione relativi al tipo selezionato.
- Compilare i campi di configurazione. Per una descrizione di ciascun campo, consultare Impostazioni del Tipo di credenziali.
- Fare clic su Aggiungi. La credenziale è adesso disponibile nei menu a discesa delle credenziali nella finestra Rilevamento della rete.
| Tipo di credenziali | Impostazioni |
|---|---|
| SNMP v1 e SNMP v2c |
Disponibili, ma non consigliate nelle implementazioni FedRAMP. NinjaOne visualizza un avviso di conformità quando si creano queste credenziali.
|
| SNMP V3 |
|
| Telnet e SSH |
|
| Base |
|
Non è possibile creare più credenziali che condividano sia lo stesso nome sia lo stesso tipo di credenziali. Inoltre, il nome delle credenziali non può corrispondere al valore della password.
Dopo aver aggiunto le credenziali, è possibile, facoltativamente, assegnare credenziali aggiuntive nella finestra "Rilevamento della rete ":
- Seconda credenziale SNMP: NinjaOne prova questa credenziale oltre a quella selezionata per prima.
- Credenziale SSH: NinjaOne utilizza questa credenziale durante il backup delle configurazioni dei dispositivi.
Monitoraggio dello stato delle credenziali
Il monitoraggio dello stato delle credenziali consente a NMS Delegate di testare automaticamente ogni credenziale assegnata a un dispositivo monitorato e di riportare i risultati a NinjaOne. NinjaOne esegue i test sulle credenziali con una frequenza massima di una volta all'ora. Le verifiche sulle credenziali avvengono anche se il polling è disabilitato, purché le credenziali siano assegnate al dispositivo.
Ogni test tenta di autenticarsi con il dispositivo utilizzando le credenziali assegnate. NinjaOne registra il risultato e l’ora del controllo, aggiornando di conseguenza lo stato delle credenziali. Quando lo stato di una credenziale cambia tra un controllo e l’altro, NinjaOne genera un’attività di sistema e può attivare una notifica in base alla configurazione delle notifiche.
È possibile visualizzare lo stato delle credenziali in tre posizioni: la scheda “Impostazioni” del dispositivo, la scheda “Panoramica” dello stesso e l’elenco degli host monitorati del delegato NMS. Quando una credenziale non supera il controllo, è possibile sostituirla direttamente dalla scheda “Impostazioni” senza uscire dalla pagina.
Stato delle credenziali nelle impostazioni del dispositivo
La scheda “Impostazioni” di un dispositivo NMS offre la panoramica più dettagliata dello stato delle credenziali.
- In NinjaOne, fare clic su Dispositivi, quindi selezionare il dispositivo di cui si desidera visualizzare le credenziali.
- Nella pagina Panoramica del dispositivo, fare clic su Impostazioni, selezionare la scheda Generale e scorrere fino alla sezione Credenziali. NinjaOne visualizza un elenco di ciascun tipo di credenziali insieme al relativo stato di integrità corrente e all’ora della verifica più recente.
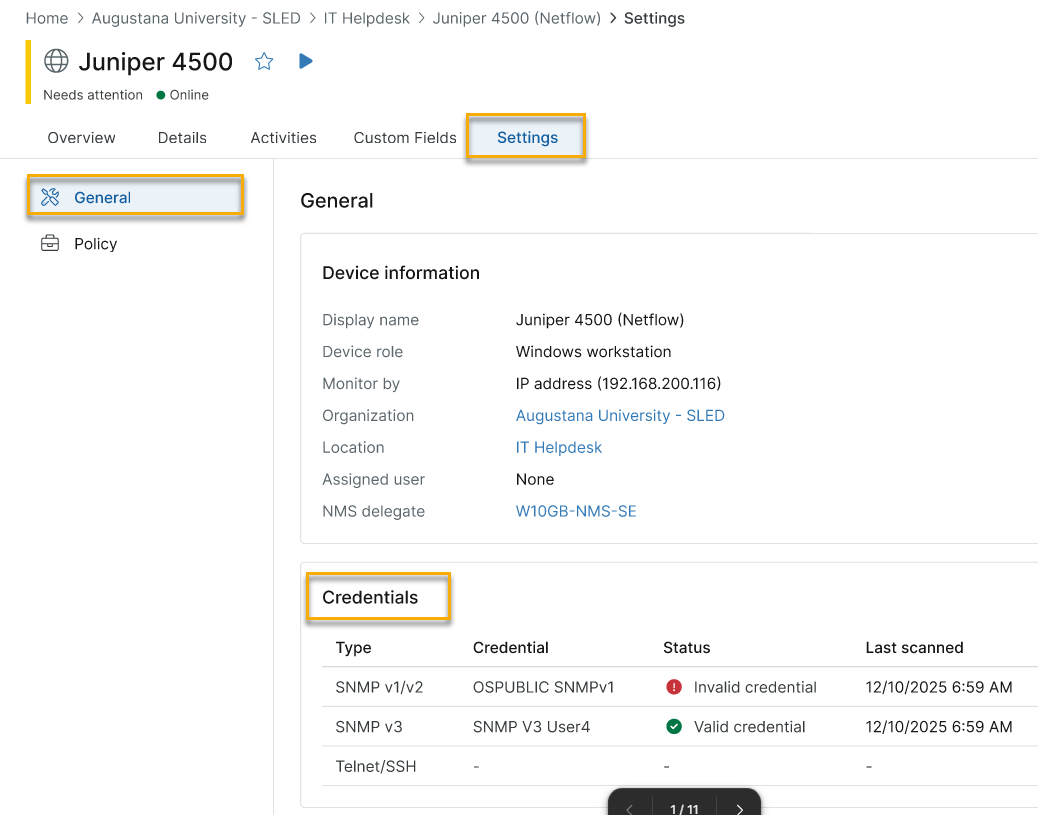
La tabella " Credenziali " include le seguenti colonne:
| Colonna | Descrizione |
|---|---|
| Tipo | Il protocollo delle credenziali: SNMP v1/v2c, SNMP V3 o Telnet/SSH. |
| Credenziali | Il nome delle credenziali assegnate a quel protocollo. Un trattino indica che non sono state assegnate credenziali. |
| Stato | Risultato dell'ultimo controllo di integrità delle credenziali. Un trattino indica che non è stato ancora eseguito alcun controllo delle credenziali. Per una descrizione di ciascuno stato, consultare il Riferimento allo stato delle credenziali. |
| Ultima scansione | Data e ora dell’ultimo controllo di integrità per quella credenziale. Un trattino indica che la credenziale non è stata ancora controllata. |
Quando a un dispositivo vengono assegnate credenziali SNMP di tipi diversi (SNMP v1, SNMP v2c, SNMP v3), NinjaOne utilizza la credenziale più sicura per il monitoraggio attivo e verifica le restanti credenziali in ordine decrescente di sicurezza. Tutte le credenziali assegnate vengono verificate indipendentemente da quale venga utilizzata per il monitoraggio.
Ultimo controllo delle credenziali nella scheda Panoramica
La scheda Panoramica di un dispositivo NMS mostra un campo «Ultimo controllo delle credenziali » nella scheda Informazioni sul dispositivo. Questo campo mostra la data e l’ora dell’ultimo controllo di integrità delle credenziali. Se una o più credenziali presentano un errore, viene visualizzato un indicatore di stato.

| Icona dell’indicatore | Descrizione |
|---|---|
| No indicatore | Non sono state assegnate credenziali oppure NinjaOne non ha ancora effettuato la verifica delle credenziali dopo la loro assegnazione. Ciò sarà rappresentato da un trattino nell’interfaccia utente. |
| Indicatore di errore | Almeno una credenziale presenta uno stato non valido o non riuscito. |
Per visualizzare le credenziali non valide, fare clic su Impostazioni e scorrere fino alla sezione Credenziali.
Stato delle credenziali nell’elenco degli host monitorati
Quando visualizzi un dispositivo NMS Delegate, il campo Host monitorati nella scheda Informazioni sul dispositivo mostra il numero di dispositivi di rete che il Delegate sta monitorando. Fai clic sul numero per aprire l’elenco degli host monitorati.
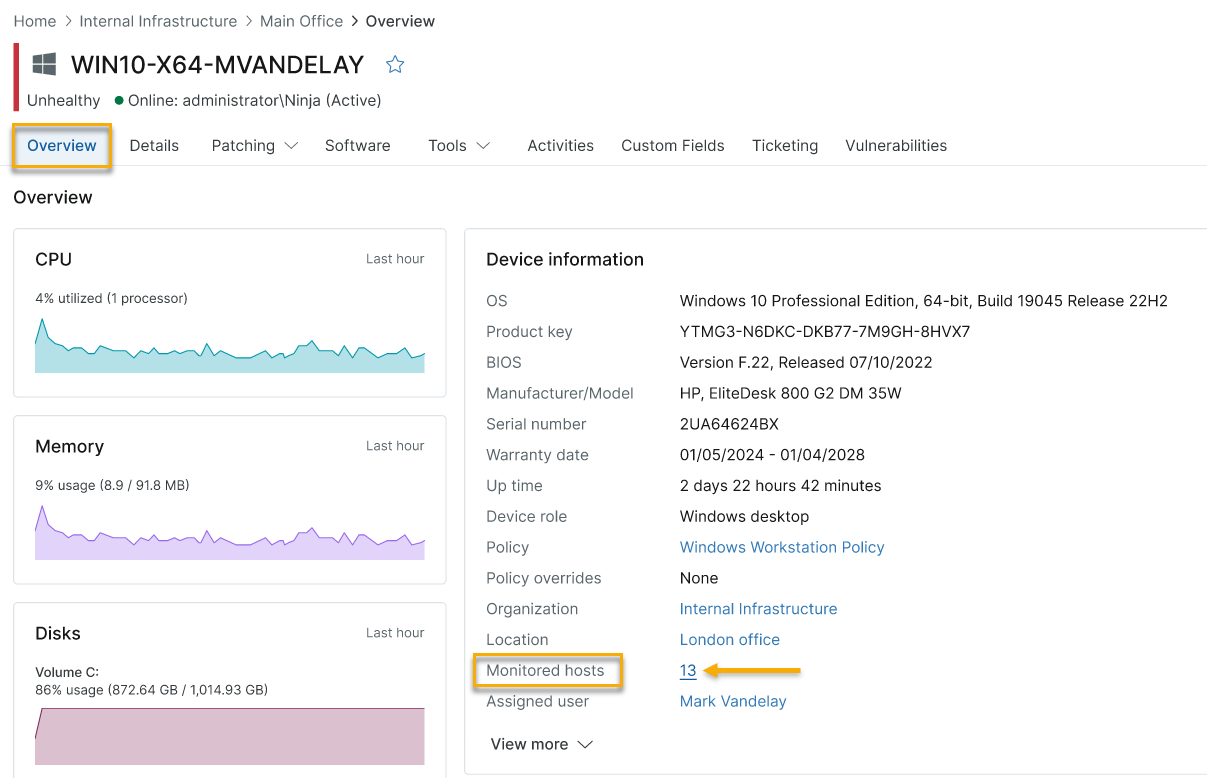
| Icona dell’indicatore | Descrizione |
|---|---|
| No indicatore | Tutte le credenziali configurate hanno superato la verifica più recente. |
| Indicatore di avviso | Almeno una credenziale richiede attenzione. |
| Indicatore di errore | Almeno una credenziale presenta uno stato non valido o non riuscito. |
L'elenco degli host monitorati include una colonna " Stato delle credenziali " che mostra il risultato del controllo delle credenziali SNMP per ciascun dispositivo monitorato.
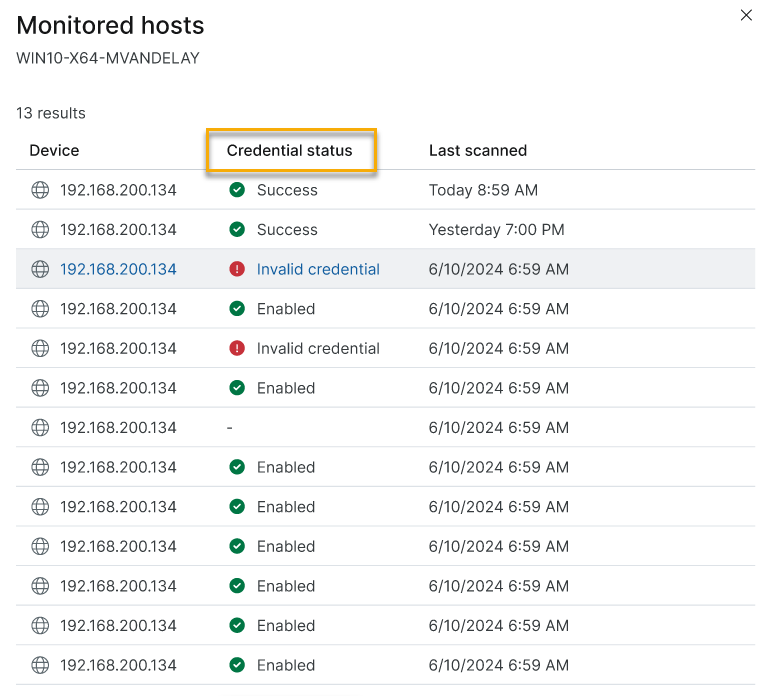
Quando un dispositivo presenta uno stato delle credenziali pari a “Credenziali non valide”, il suo indirizzo IP appare come un link. Selezionare il link per accedere direttamente alla scheda “Impostazioni” di quel dispositivo, al fine di indagare e risolvere l’errore relativo alle credenziali.
Modifica di una credenziale
Quando un controllo dello stato delle credenziali individua una credenziale non valida o non funzionante, è possibile sostituirla direttamente dalla sezione "Credenziali " nella scheda "Impostazioni" del dispositivo.
- Accedere alla scheda "Impostazioni " del dispositivo e scorrere fino alla sezione "Credenziali".
- Nella riga relativa alla credenziale non riuscita, selezionare il pulsante " Altre opzioni " (···), quindi selezionare " Modifica".
- Nella finestra di dialogo aperta, selezionare una credenziale sostitutiva dal menu a discesa " Credenziale ".
- Selezionare " Aggiorna".
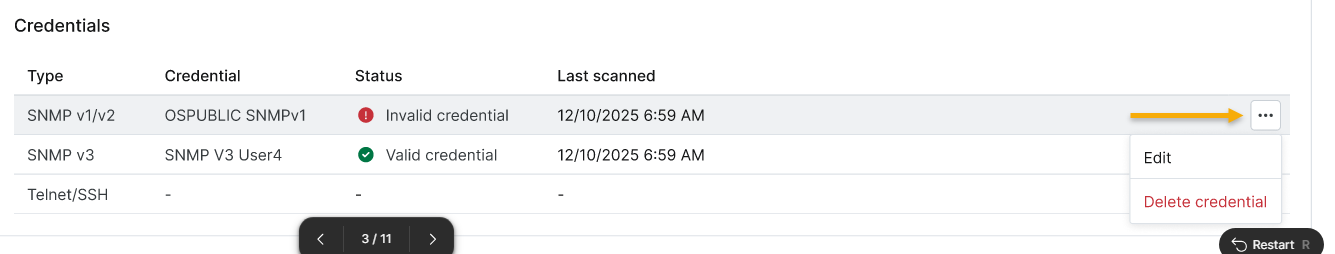
NMS Delegate verifica le credenziali aggiornate nel ciclo di monitoraggio successivo, in genere entro un'ora. I campi "Stato " e " Ultima scansione " vengono aggiornati al termine della verifica.
Riferimento allo stato delle credenziali
La tabella seguente descrive ciascun valore stato delle credenziali e il relativo significato.
| Stato | Significato |
|---|---|
| Credenziali valide | La credenziale è stata verificata e autenticata con successo dal dispositivo. |
| Credenziali non valide | La credenziale è stata verificata ma l'autenticazione non è andata a buon fine. Tra le cause più comuni figurano una stringa della community SNMP errata, una chiave SSH scaduta o credenziali rifiutate. Selezionare Modifica dal menu delle opzioni aggiuntive per sostituire la credenziale. |
| Non rilevato | La verifica delle credenziali non ha potuto determinare un risultato. Ciò può verificarsi quando il dispositivo è irraggiungibile durante la verifica o quando la verifica rileva un errore imprevisto. |
| — | Al dispositivo non sono assegnate alcuna credenziale di questo tipo. |
Attività
NinjaOne genera un'attività di sistema quando lo stato di integrità di una credenziale cambia tra una verifica e l'altra. Queste attività compaiono nel pannello Attività nella scheda Panoramica del dispositivo e possono attivare notifiche in base alla configurazione delle notifiche.
| Attività | Fattore scatenante |
|---|---|
| Stato delle credenziali NMS modificato | Una credenziale passa da uno stato "superato" a uno "non superato", oppure da uno stato "non superato" nuovamente a uno "superato". |
Risorse aggiuntive
Valutazione del ragionamento Ci sono diversi problemi qui, che vanno dagli errori strutturali alle violazioni stilistiche: