
Thema
In diesem Artikel wird erläutert, wie Sie Daten zu Schwachstellen und Common Vulnerabilities and Exposures (CVE) auf den NinjaOne-Dashboards anzeigen können.
Umgebung
NinjaOne Endpunkt-Management
Beschreibung
Sie können Schwachstellen an verschiedenen Standorten einsehen, darunter auf den Dashboards „System“, „Organisation“ und „Gerät-Dashboards“.
Wählen Sie eine Kategorie aus, um mehr zu erfahren:
Registerkarte „Schwachstellen“ im Dashboard
Diese Registerkarte ist auf den Dashboards für System, Organisation und Geräte verfügbar. Die Seite gruppiert die Daten nach CVE, wobei jede Zeile der Tabelle im Dashboard eine einzelne CVE und die zugehörigen Geräte darstellt. NinjaOne filtert die Daten anhand der Geräte, die für den aufrufenden Benutzer sichtbar sind, sodass das Dashboard nur die Zahlen für diese Geräte anzeigt.
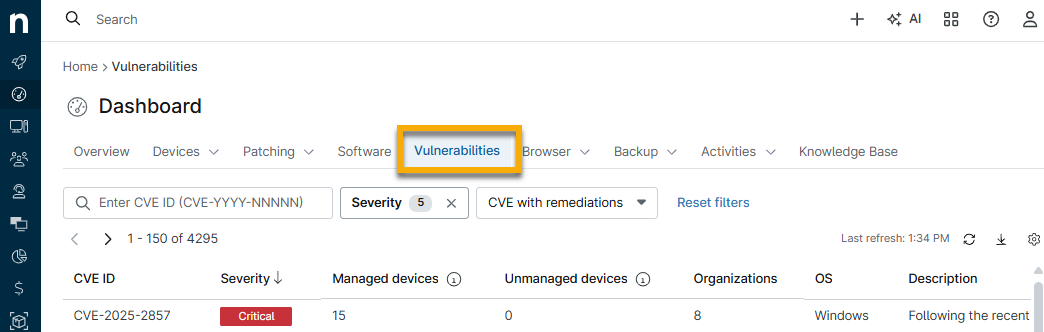
- Klicken Sie auf die Zahl in der Spalte „Verwaltete Geräte“ oder „Nicht verwaltete Geräte“, um zur Suchseite „Geräte“ zu gelangen, auf der NinjaOne die Geräteliste automatisch filtert, um Geräte anzuzeigen, die mit der angegebenen CVE-ID in Verbindung stehen. Von der Suchseite „Geräte“ aus können Sie Automatisierungen ausführen, geplante Aufgaben erstellen und vieles mehr. Weitere Informationen finden Sie unter „Endpunkte auf der Suchseite ‚Geräte‘ suchen und verwalten “. Nicht verwaltete Geräte spiegeln Daten wider, die NinjaOne keinem bestehenden Gerät zuordnen konnte.
- Klicken Sie auf die Zahl in der Spalte „Organisationen“, um ein Dialogfeld zu öffnen, in dem alle von dieser CVE-ID betroffenen Organisationen aufgelistet sind. Wenn Sie im Dialogfeld auf den Namen der Organisation klicken, gelangen Sie zur Suchseite „Geräte“, auf der NinjaOne alle Geräte in dieser Organisation anzeigt, die von der CVE betroffen sind.
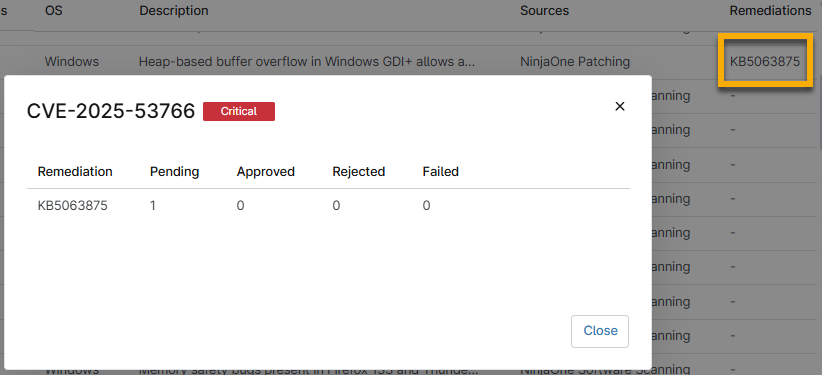
- Klicken Sie auf den KB-Link in der Spalte „Behebungsmaßnahmen“, um anzuzeigen, ob die Behebungsmaßnahme aussteht, genehmigt, abgelehnt oder fehlgeschlagen ist.
CVE-Details
Klicken Sie auf den Hyperlink in der Spalte „CVE-ID “. Dadurch wird eine neue Seite geöffnet, die Risikoinformationen, den CVSS Score, Informationen zur Scan-Gruppe, betroffene Quellen, betroffene Geräte und Referenzen enthält.
- Klicken Sie auf den Namen des Geräts, der Organisation oder des Standorts, um zu dem entsprechenden Dashboard in NinjaOne zu navigieren.
- Rufen Sie die Behebung der Sicherheitslücke im Widget „Patching-Status“ auf, indem Sie auf die Zahl klicken, die in den Spalten „Ausstehend“, „Genehmigt“, „Abgelehnt“ oder „Fehlgeschlagen“ angezeigt wird. Sie gelangen zum entsprechenden Dashboard mit den OS-Patching-Daten, um Maßnahmen zu ergreifen.
- Über den Link neben der CVE-Nummer gelangen Sie zur National Vulnerability Database, die ergänzende Daten zum CVE-Eintrag bereitstellt und die Effizienz bei der Fehlerbehebung verbessert.
- Wenn Sie diese Seite über das System- oder Organisations-Dashboard aufrufen, ist ein zusätzlicher Abschnitt mit der Gesamtzahl der betroffenen Geräte verfügbar. Wenn Sie diesen Abschnitt über das Organisations-Dashboard öffnen, werden alle von der Organisation verwalteten Geräte angezeigt, die die ausgewählte CVE enthalten. Wenn Sie diesen Abschnitt über das System-Dashboard öffnen, umfasst er sowohl verwaltete als auch nicht verwaltete Geräte, die durch Registerkarten voneinander getrennt sind. Sie können auf den Hyperlink des Gerätenamens klicken, um zum Geräte-Dashboard zu gelangen.

Zusätzliche Ressourcen
Weitere Informationen zu Schwachstellen und Patches in NinjaOne finden Sie in den folgenden Ressourcen: