
Thema
In diesem Artikel wird erläutert, wie Sie die ConnectSecure-Integration in NinjaOne verwenden können.
Umgebung
- NinjaOne-Integrationen
- ConnectSecure
Beschreibung
Konfigurieren Sie die ConnectSecure-Scan-Integration oder importieren Sie CSV-Daten (Comma-Separated Values) zu Schwachstellen in NinjaOne. Der Importer liest eine CSV-Datei ein, die eine Liste von Schwachstellen enthält, die von einem Drittanbieter-Tool identifiziert wurden. NinjaOne ordnet die Schwachstellen den verwalteten Geräten zu und zeigt die Daten im Gerät-Dashboard an. NinjaOne aktualisiert den Status der Schwachstellen, wenn Sie neue Scans hochladen, die zuvor identifizierte Schwachstellen nicht mehr enthalten.
Das Schwachstellenmanagement für Netzwerke und Systeme ist ein fortlaufender, iterativer Prozess, der ständige Aufmerksamkeit und Anpassung an neue Bedrohungen und Schwachstellen erfordert. Das Schwachstellenmanagement ist ein kritischer Bestandteil der gesamten Cybersicherheitsstrategie eines Unternehmens und trägt dazu bei, Assets und Daten vor potenziellen Sicherheitsverletzungen und Angriffen zu schützen.
Wenn Sie mithilfe generischer Importer (andere Produkte als Qualys, Rapid7, Tenable, Microsoft Defender oder CrowdStrike) nach Schwachstellen scannen müssen, lesen Sie den Artikel „NinjaOne-Plattform: Erste Schritte mit dem Schwachstellen-Importer“, um zu erfahren, wie Sie die Anwendung „Schwachstellen-Importer“ einrichten und konfigurieren.
Senden Sie Feature-Anfragen für Verbesserungen über unsere Webseite unter „Veröffentlicht – NinjaDojo-Roadmap | Produkt-Roadmap“. Verwenden Sie dazu die Schaltfläche „Idee einreichen“ oben rechts auf der Seite.
Index
Auswählen Sie eine Kategorie, um mehr zu erfahren:
ConnectSecure-Integration hinzufügen
Um die Integration in NinjaOne zu aktivieren, führen Sie die folgenden Schritte aus:
- Navigieren Sie zu „Administration“ → „Apps“ → „Installiert “ und klicken Sie auf „Anwendungen hinzufügen“.
- Auswählen „ConnectSecure “ und klicken Sie auf „Fortfahren“.
- Klicken Sie auf der ConnectSecure-Anwendungsseite auf „Aktivieren“.
Durch die Aktivierung der Anwendung werden die Registerkarten „Allgemein“ und „Scan-Gruppen“ zur Seite hinzugefügt.
- Klicken Sie auf der Registerkarte „Allgemein “ im Abschnitt „Einstellungen “ auf „Bearbeiten “.
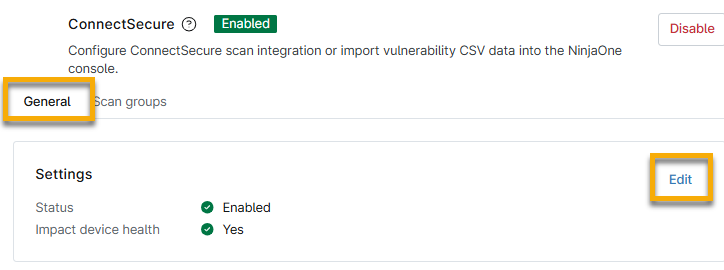
- Auswählen Sie im Drop-down-Menü „Status“ die Option „Aktiviert“, um das Verhalten von Common Vulnerabilities and Exposures (CVEs) zu erfassen, die aus der ConnectSecure-Integration importiert wurden.
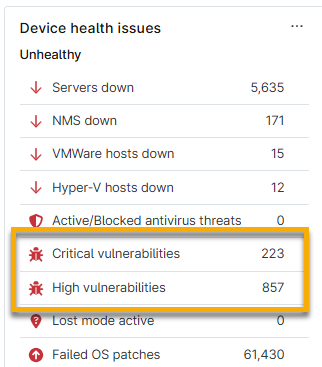
- Wählen Sie im Dropdown-Menü „Auswirkung auf den Gerätezustand“ eine Option aus, je nachdem, ob Sie möchten, dass die Daten zum Gerätezustand der betroffenen Geräte im Dashboard angezeigt werden. Wenn Sie „Ja“ auswählen, wird der Abschnitt „Gerätegesundheitsprobleme“ auf den Dashboards aktualisiert, um die neuen Daten widerzuspiegeln.
- Klicken Sie auf „Update“. NinjaOne speichert Ihre Präferenzen.
Geräte auf Schwachstellen scannen
Sie müssen in der ConnectSecure-Integration Scangruppen erstellen und verwalten, um CVE-Daten für Ihre Geräte zu importieren.
Scangruppen erstellen
Eine Scan-Gruppe ist eine bestimmte Auswahl von Elementen; sie kann beispielsweise Server oder Workstations umfassen. Verwenden Sie die Registerkarte „Scan-Gruppen“, um Schwachstellen zu identifizieren, indem Sie die Versionen des Betriebssystems und der installierten Anwendungen mit der National Vulnerability Database (NVD) abgleichen. Das Tool „Scan-Gruppen“ identifiziert sowohl verwaltete als auch nicht verwaltete Geräte, bei denen Endpunkte regelmäßig oder fortwährend auf einzelne Schwachstellen überprüft werden.
- Wählen Sie in der ConnectSecure-Anwendung in NinjaOne die Registerkarte „Scan-Gruppen “ aus und klicken Sie auf „Scangruppe erstellen“.
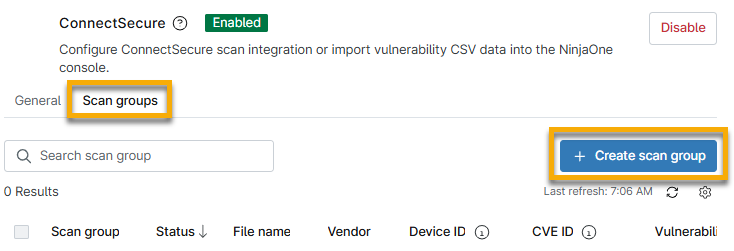
- Das Dialogfeld „Scangruppe erstellen“ wird angezeigt. Geben Sie eine eindeutige Kennung als Namen für die Scangruppe ein.
- Wählen Sie aus dem Drop-down-Menü „Scan-Anbieter auswählen“ einen Scan-Anbieter aus. Dies hilft Ihnen dabei, die Quelle des Scans zu identifizieren. Wenn Sie „Andere“ auswählen, erscheint ein neues Feld, in das Sie zur Referenz einen Namen für die Scan-Quelle eingeben müssen.
- Klicken Sie auf „CSV-Datei hochladen“. Navigieren Sie zu einer CSV-Datei (maximal 200 MB), die Schwachstellendaten enthält, und wählen Sie diese aus. Sie können das Hochladen von Schwachstellendaten auch über die Automatisierungsbibliothek automatisieren.
- Klicken Sie auf „Weiter“, um die Zuordnungsattribute aus der Datei zu bestätigen.
Auf der nächsten Seite des Dialogfelds können Sie die Attribute zuordnen. NinjaOne ruft die Spaltendaten ab, sodass die Dropdown-Menüs die Spaltenüberschriften enthalten, die für die von Ihnen hochgeladene Datei spezifisch sind.
- Wählen Sie im Drop-down-Menü „Spalten mit der Geräte-ID aus der Datei* zuordnen“ den Spaltentitel aus, in dem die Geräte-ID in der Datei aufgeführt ist.
- Es erscheint ein neues Dropdown-Menü für „Bestätigen Sie den Typ der Geräte-ID*“. Wählen Sie die entsprechende Option aus.
- Ordnen Sie die Spalten mit der CVE-ID-Kennung den entsprechenden Schwachstellen aus der Datei zu. Wählen Sie im Drop-down-Menü die entsprechende Option aus, um die Spalten mit der CVE-ID-Kennung zu identifizieren.
Die importierte Datei zeigt die zugehörigen Spaltendaten im Importraster ein.
Wenn der Status der Scan-Gruppe nicht „Aktiv“ ist, aktualisieren Sie NinjaOne, um den Status zu aktualisieren und die Anzahl der aus den Dateien verarbeiteten Schwachstellen anzuzeigen.
Lesen Sie den Artikel „NinjaOne-Schwachstellenmanagement: CVE-Daten in NinjaOne finden“, um zu erfahren, wie Sie die in NinjaOne gescannten Daten abrufen können.
Gruppen scannen
Da das Schwachstellenmanagement ein fortlaufender Prozess ist, müssen Sie möglicherweise CVE-Listen aktualisieren, um sie in NinjaOne zu importieren. Führen Sie dazu die folgenden Schritte aus:
- Wählen Sie in der ConnectSecure-Anwendung in NinjaOne die Registerkarte „Gruppen scannen “ aus.
- Bewegen Sie den Mauszeiger über eine Zeile einer Scan-Gruppe und klicken Sie auf das Menü mit Aktionen. Wählen Sie „Datei importieren“ aus.
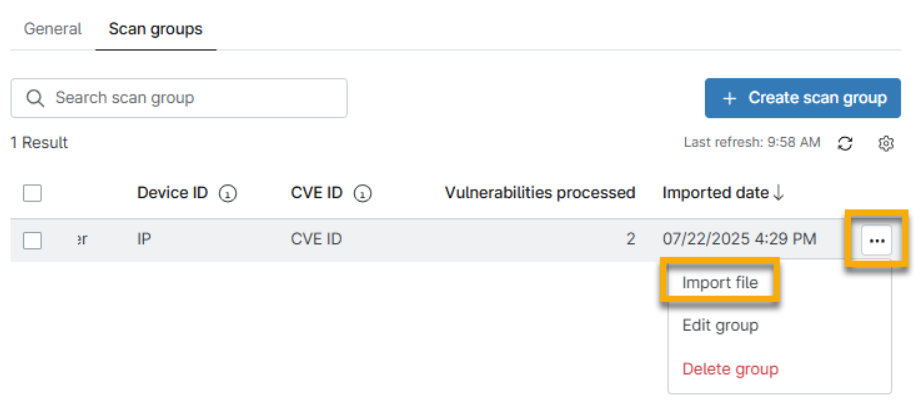
- Das Dialogfeld „Datei importieren“ wird angezeigt. Klicken Sie auf „CSV-Datei hochladen“ und importieren Sie anschließend die Schwachstellendatei erneut.
- Aktualisieren Sie NinjaOne bei Bedarf, um die Aktualisierungen anzuzeigen. Es werden immer die Daten aus der neusten importierten Datei angezeigt.
Scan-Gruppen löschen
Um eine Scan-Gruppe zu löschen, führen Sie die folgenden Schritte aus:
- Wählen Sie in der ConnectSecure-Anwendung in NinjaOne die Registerkarte „Gruppen scannen “ aus.
- Bewegen Sie den Mauszeiger über eine Zeile einer Scan-Gruppe und klicken Sie auf das Menü mit Aktionen. Wählen Sie „Gruppe löschen“.
Zusätzliche Ressourcen
Um mehr über Schwachstellen-Tools in NinjaOne zu erfahren, besuchen Sie den „Vulnerability Management: Resource Catalog “.