
Dieser Leitfaden befasst sich mit Fragen zu den Unterschieden hinsichtlich Funktionalität und Leistungsfähigkeit zwischen überwachten (im Eigentum des Unternehmens befindlichen) und nicht überwachten (privat genutzten) Apple-Geräten. Weitere Informationen finden Sie in der Entwicklerdokumentation unter „Über die Überwachung von Apple-Geräten – Apple Support“.
Inhaltsverzeichnis:
Überblick:
Apple verwendet für alle seine Geräte den Begriff „Überwachung“, um die Funktionen zu bezeichnen, die für ein Gerät des Unternehmens, das verwaltet wird, im Vergleich zu einem Gerät, das von den Mitarbeitern verwaltet wird, verfügbar sind. Dieser Artikel konzentriert sich auf einige der zu erwartenden Unterschiede bei Geräten mit Apple iOS oder iPadOS.
Bevor Sie iOS- oder iPadOS-Geräte bei NinjaOne MDM registrieren, müssen Sie den Apple Push-Benachrichtigungsdienst (APNs) aktivieren und dabei die Option für die automatische Geräteregistrierung (Automated Device Enrollment, ADE) mit Apple Business Manager (ABM) nutzen. Mit ADE können Sie Geräte, die über einen teilnehmenden Händler erworben wurden, automatisch mit NinjaOne synchronisieren, indem Sie das ABM- oder Apple School Manager (ASM)-Konto des Unternehmens angeben. Über ADE synchronisierte Geräte werden in einen überwachten Status versetzt, sofern dies nicht ausdrücklich im ADE-Profil in NinjaOne deaktiviert wurde. Befindet sich ein Gerät im überwachten Status, wird dieser Status auf dem Gerät selbst in der App „Einstellungen“ angezeigt, wie im folgenden Screenshot dargestellt. 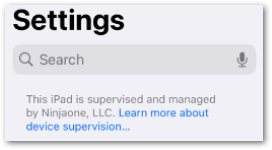
Im Gegensatz dazu wird ein mitarbeitergeführtes Gerät, das über den APN-QR-Code (Quick Response) hinzugefügt wird, zwar weiterhin von NinjaOne MDM verwaltet, befindet sich jedoch in einem nicht überwachten Zustand. Dieser Zustand schränkt den Umfang der Steuerung ein, die NinjaOne MDM über ein mitarbeitergeführtes Gerät ausüben kann, und bietet dem Endnutzer zusätzliche Flexibilität.
- Ein nicht beaufsichtigtes Gerät hinzufügen = APNs verwenden.
- Ein überwachtes Gerät hinzufügen = ADE verwenden.
Funktionen für beaufsichtigte Geräte:
Die folgenden Funktionen sind nur auf überwachten Geräten verfügbar:
Verhindern, dass der Endnutzer das MDM-Profil entfernt.
Festlegen eines Netzwerk-Proxys für das gesamte Gerät.
Verhindern, dass bestimmte Anwendungen vom Endnutzer installiert werden.
Das Gerät aus der Ferne neu starten.
Einschränkung der Funktionalität verschiedener Geräte, der Installation von Anwendungen, von Sicherheits- und Datenschutz-Tools, von Medien sowie von iCloud- oder Classroom-Tools. (Der Abschnitt „Einschränkungen“ in der Apple-Richtlinie bietet im Vergleich zum nicht überwachten Zustand einige zusätzliche Optionen.)
Verhindern Sie die Aktivierungssperre (standardmäßig für überwachte Geräte geblockt und nun direkt in ABM verwaltbar).
Verhalten:
Globales Verhalten
Im Allgemeinen verhält sich das unten aufgeführte Verhalten bei überwachten und nicht überwachten Geräten gleich. Bitte beachten Sie, dass in zukünftigen Versionen und basierend auf Feature-Anfragen zusätzliche Funktionalitäten hinzugefügt werden können.
- Anforderungen an den Passcode.
Netzwerkverwaltung für Wi-Fi-Netzwerke.
- Einschränken oder Aktivieren von Hardware-Funktionalitäten, Anwendungskonfiguration, Sicherheitsfunktionen, Medienzugänglichkeit, iCloud-Nutzung und/oder Classroom-Funktionen.
- Erzwingen Sie die Installation oder blockieren Sie bestimmte Anwendungen, erlauben Sie die Benutzerentfernung oder erzwingen Sie die Verwaltung auf Richtlinienebene.
- Aktivieren und Konfigurieren der Standortverfolgung.
- Funktionen des Gerät-Dashboards.
Gerät löschen (Gerät unabhängig von der Registrierungsart vollständig löschen).
Gerät sperren.
- Standortverfolgung.
- Aktivitäten und Details zum Gerät.
Nach Registrierungsart
Die folgenden verwalteten Funktionen sind sowohl auf überwachten als auch auf nicht überwachten Geräten verfügbar, verhalten sich jedoch je nach Registrierungsart unterschiedlich:
Bei der Installation einer App über die Apple Apps und Bücher-Integration erfolgt die Installation bei überwachten Geräten vollständig automatisiert im Backend. Bei nicht überwachten Geräten erhalten die Geräteeigentümer eine Aufforderung auf dem Gerät selbst, die sie bestätigen müssen, damit die Installation abgeschlossen werden kann (siehe Beispiel im Screenshot unten).

Auf überwachten Geräten führt die Aktion „Gerät löschen“ eine vollständige Löschung des Geräts durch. Auf nicht überwachten Geräten entfernt die Aktion „Gerät löschen“ das MDM-Profil und alle Konfigurationen, ohne das Gerät selbst zu löschen. Weitere Informationen zum Löschen oder Zurücksetzen von MDM-Geräten finden Sie unter Verwaltung der Deinstallation mobiler Geräte.
Wie oben erwähnt, sind verschiedene Geräteeinschränkungen nur auf überwachten Geräten verfügbar. Verwenden Sie den Filter im Abschnitt „Einschränkungen“ einer iOS- oder iPadOS-Richtlinie, um zu sehen, welche Optionen für die einzelnen Registrierungsarten verfügbar sind.