
Thema
In diesem Artikel wird erläutert, wie Sie CrowdStrike auf Ihren Geräten bereitstellen, nach dem Sie die Integration in NinjaOne aktiviert haben, Benachrichtigungen für Virenschutz-Aktivitäten aktiviert haben und Ihren Technikern die Möglichkeit gegeben haben, Maßnahmen gegen erkannte Bedrohungen zu ergreifen.
Umgebung
- NinjaOne-Integrationen
- CrowdStrike-Virenschutz
Beschreibung
Wenn die CrowdStrike-Integration in NinjaOne aktiviert ist, erfolgt die Integration richtliniengesteuert. Die Richtlinie veranlasst den NinjaOne-Agenten, die vorhandene CrowdStrike-Sensor-Installation auf dem Endgerät zu erkennen und diese automatisch zu installieren, falls der Sensor nicht vorhanden ist. Wenn auf einem Gerät bereits vor der NinjaOne-Integration CrowdStrike installiert war, kann der NinjaOne-Agent die vorhandene Agent-ID auslesen.
Bevor Sie CrowdStrike als Ihr Endpunkt-Virenschutz-Tool bereitstellen können, müssen Sie die Integration in NinjaOne aktivieren. Informationen dazu finden Sie unter „NinjaOne-Integrationen: Erste Schritte mit CrowdStrike“.
Wählen Sie anschließend eine Kategorie aus, um mehr zu erfahren:
- CrowdStrike auf Ebene der Richtlinien bereitstellen
- Benachrichtigungen für Aktivitäten aktivieren
- Nutzerrechte für CrowdStrike einstellen
- CrowdStrike-Betriebszustände und Aktivitätsprotokolle anzeigen
CrowdStrike auf Richtlinienebene bereitstellen
Wenn Sie CrowdStrike als Virenschutz-Programm der Richtlinie auswählen, wird der NinjaOne-Agent angewiesen, den CrowdStrike-Sensor auf den betroffenen Endpunkten zu installieren.
- Gehen Sie zu „Administration“ → „Richtlinien“ und wählen Sie die Richtlinie aus, für die der CrowdStrike-Virenschutz benötigt wird, oder erstellen Sie eine neue.
Öffnen Sie die Registerkarte „Virenschutz“ und wählen Sie „CrowdStrike“ aus der Drop-down-Liste aus. Wenn bereits ein anderes Antivirenprogramm ausgewählt ist, müssen Sie vorher „Deaktiviert“ auswählen, bevor Sie „CrowdStrike“ auswählen können.
Wichtiger Hinweis: Wenn Sie von einem anderen Virenschutz zu CrowdStrike wechseln, deinstalliert NinjaOne das Programm nicht automatisch, wenn Sie den Virenschutz ändern. Sie müssen das Virenschutz-Portal aufrufen, um die Deinstallation durchzuführen. Wenn Sie versuchen, CrowdStrike als Virenschutz zu installieren, und auf den mit dieser Richtlinie verknüpften Geräten bereits ein Virenschutz installiert ist, erhalten Sie für dieses Gerät eine Aktivität, dass die CrowdStrike-Installation fehlgeschlagen ist und Sie den anderen Virenschutz deinstallieren müssen.- Wählen Sie eine der Optionen neben „Installation“ aus, um die Konfiguration vorzunehmen.
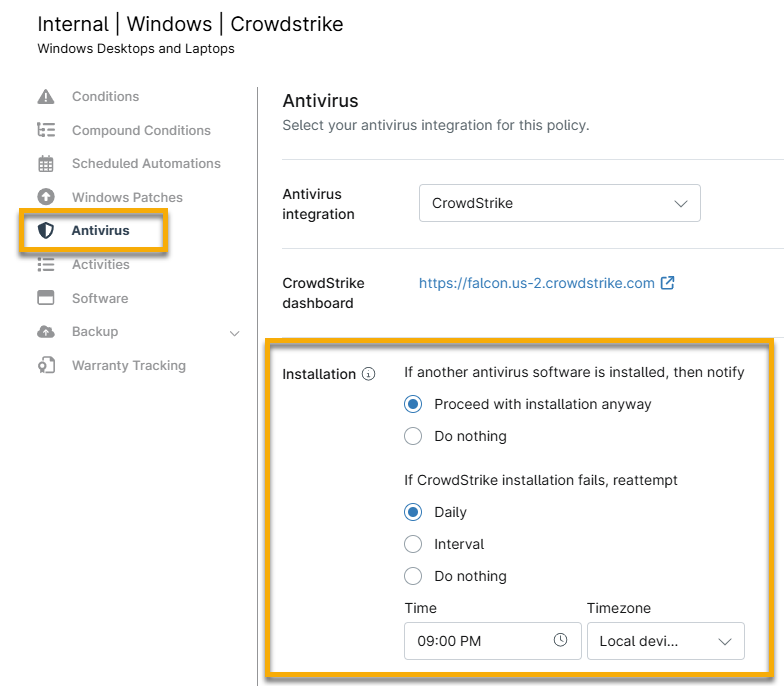
- Wenn ein anderes Programm für den Virenschutz installiert wird, benachrichtigen Sie und
- Falls die Installation von CrowdStrike fehlschlägt, erneut versuchen: Sie können diese Option deaktivieren, indem Sie den Schalter umlegen oder den Zeitplan auf „Täglich“ (zu einer bestimmten Uhrzeit) oder „in Intervallen“ (jede [#] Stunde) einstellen.
- Klicken Sie auf „Speichern“.
Wenn Sie den Virenschutz auf Richtlinienebene auf „CrowdStrike“ festlegen, wird die CrowdStrike-Anwendungskarte im Gerät-Dashboard unter „Einstellungen“ angezeigt . Klicken Sie auf den Hyperlink „CrowdStrike-Geräte-Link“, um einen bestimmten Host auszuwählen, der im Seitenbereich der CrowdStrike-Konsole angezeigt werden soll.
Wenn Sie CrowdStrike auf Richtlinienebene deaktivieren oder die Richtlinie des Geräts auf eine Richtlinie ändern, die CrowdStrike nicht verwendet, entfernt NinjaOne alle Bedrohungen aus dem Abschnitt „Zustand“ des Geräts; der CrowdStrike Falcon Sensor wird jedoch erst von diesen Geräten deinstalliert, wenn Sie die Anweisungen zur Deinstallation aus der CrowdStrike Falcon-Anbieterkonsole befolgen.
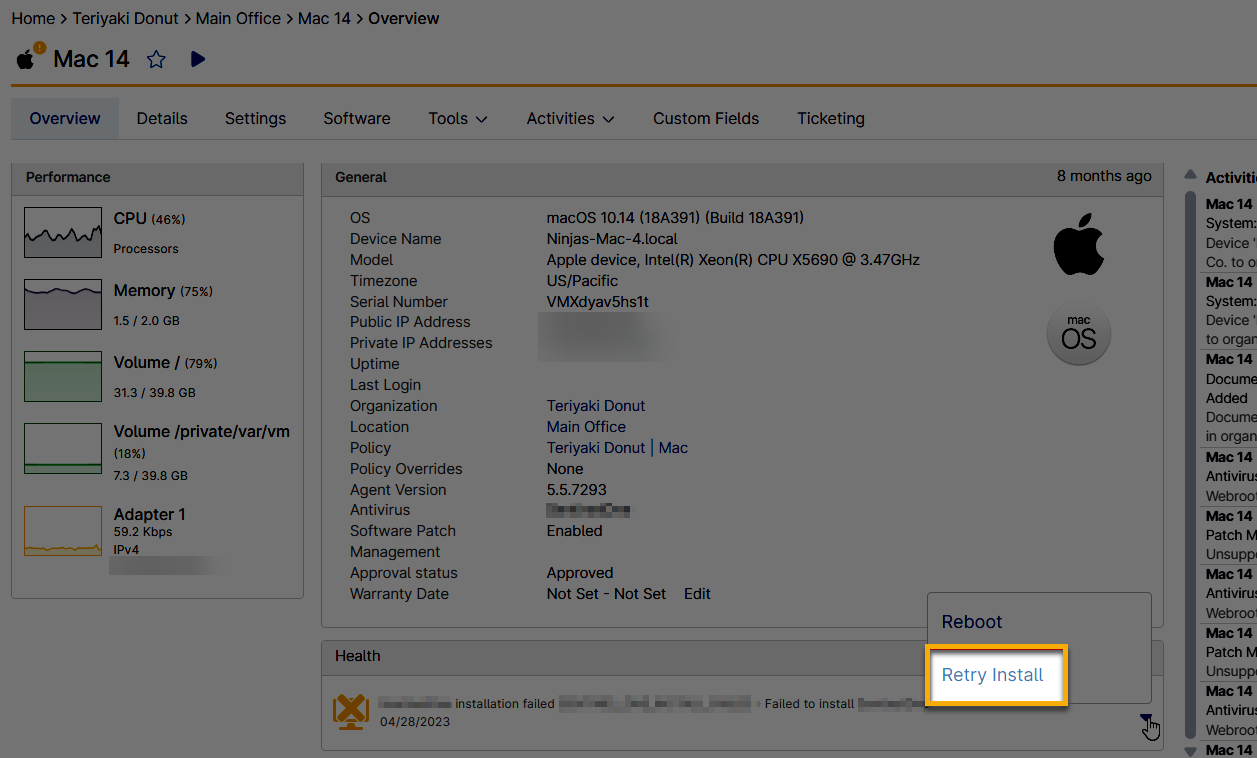
Wenn die Installation fehlschlägt, erscheint eine Benachrichtigung auf der Registerkarte „ÜBERBLICK“ im Abschnitt „Integrität “. Klicken Sie auf den Pfeil, um die Option „Installation wiederholen “ zu verwenden.
Benachrichtigungen für Aktivitäten aktivieren
- Navigieren Sie zur Seite für die Konfiguration der Richtlinien.
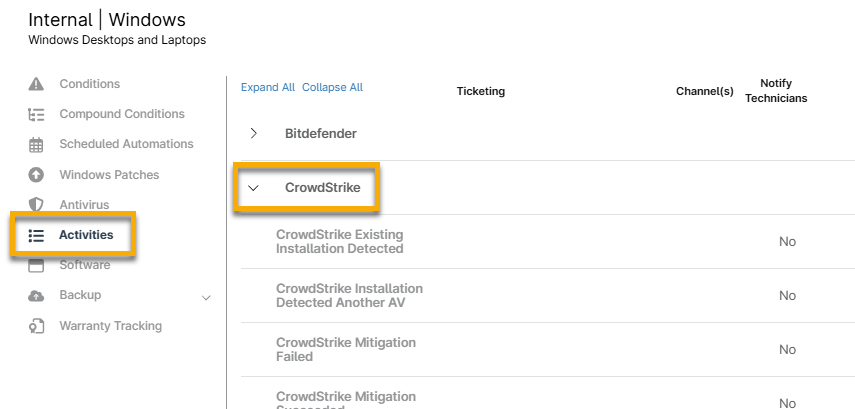
- Erweitern Sie auf der Registerkarte „Aktivitäten“ der Richtlinie den Abschnitt „CrowdStrike“ und klicken Sie auf eine beliebige Aktivität, für die Sie Benachrichtigungen aktivieren oder Tickets erstellen möchten.
- Weitere Informationen zur Konfiguration der Aktivitätsfelder finden Sie unter „NinjaOne Endpoint Management: Benachrichtigungs-Feed zu Geräte- und Systemaktivitäten“.
- Klicken Sie auf der Richtlinienseite auf „Speichern“, um die Änderungen zu übernehmen.
Nutzerrechte für CrowdStrike einstellen
NinjaOne gewährt Systemadministratoren automatisch Zugriff auf CrowdStrike. Um anderen Technikern und Benutzern den Zugriff zu ermöglichen, führen Sie die folgenden Schritte aus. Zusätzliche Ressourcen: Benutzerberechtigungen: Berechtigungsoptionen.
- Navigieren Sie zu „Administration“ → „Konten“ und wählen Sie ein Technikerkonto oder eine Rolle aus.
- Öffnen Sie die Registerkarte „System“ und wählen Sie für „CrowdStrike konfigurieren“ die Option „Genehmigt“ aus.
- Klicken Sie auf „Speichern“.
CrowdStrike-Betriebszustände und Aktivitätsprotokolle anzeigen
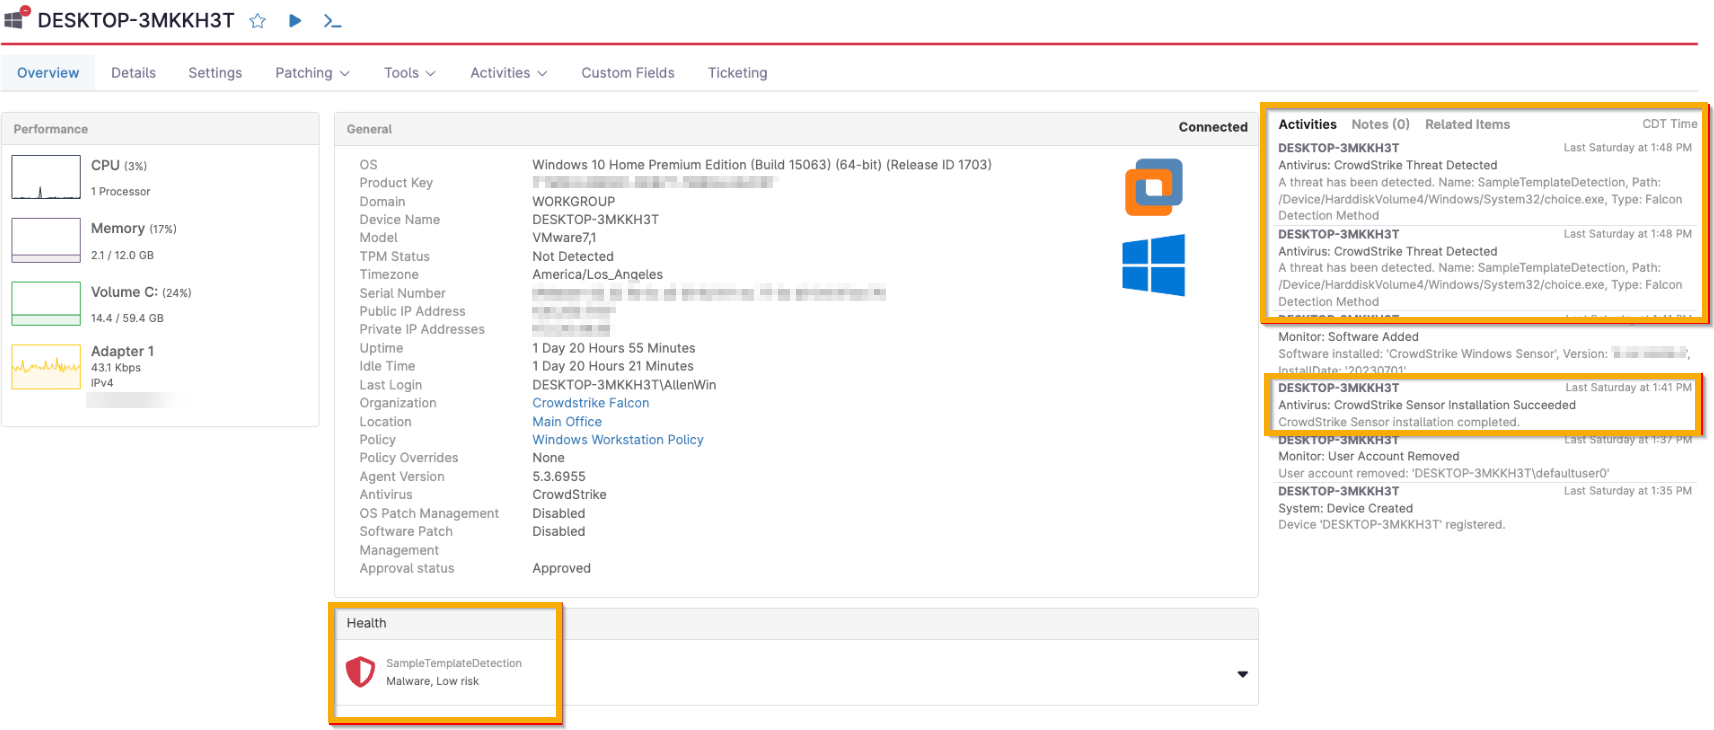
Sobald Sie den CrowdStrike-Sensor installiert haben oder der NinjaOne-Agent einen vorhandenen CrowdStrike-Sensor erkennt, werden CrowdStrike Falcon-Aktivitäten von der NinjaOne-Organisationsebene bis hinunter zur Geräteebene angezeigt.
Techniker können die Anzeige filtern oder gezielt nach CrowdStrike-Ereignissen suchen. Zu diesen Ereignissen zählen beispielsweise Rückmeldungen zur Installation oder Deinstallation des Agenten, Bedrohungen und andere. NinjaOne überwacht fortwährend den CrowdStrike-Sensor jedes Geräts in jeder NinjaOne-Organisation, in der Sie CrowdStrike bereitgestellt haben.
NinjaOne identifiziert potenzielle Bedrohungen und zeigt sie im Abschnitt „Gerätezustand“ des Gerät-Dashboards an. Wenn eine potenzielle Bedrohung erkannt wird, stellt NinjaOne einen Link zu der Bedrohung in CrowdStrike her, sodass NinjaOne-Benutzer schnell zu ihrer CrowdStrike Falcon-Konsole navigieren können, um die Bedrohung zu untersuchen und zu beheben.
Maßnahmen gegen Bedrohungen ergreifen
Die gesamte Behebung von Bedrohungen erfolgt innerhalb der CrowdStrike Falcon-Konsole.
Wenn eine potenzielle Bedrohung erkannt wird, stellt CrowdStrike NinjaOne eine eindeutige Bedrohungskennung zur Verfügung, die bei der Behebung verwendet wird. Klicken Sie auf den Status im Gerät-Dashboard, um zur Bedrohung auf der CrowdStrike-Plattform zu navigieren, wo Sie Maßnahmen ergreifen können.
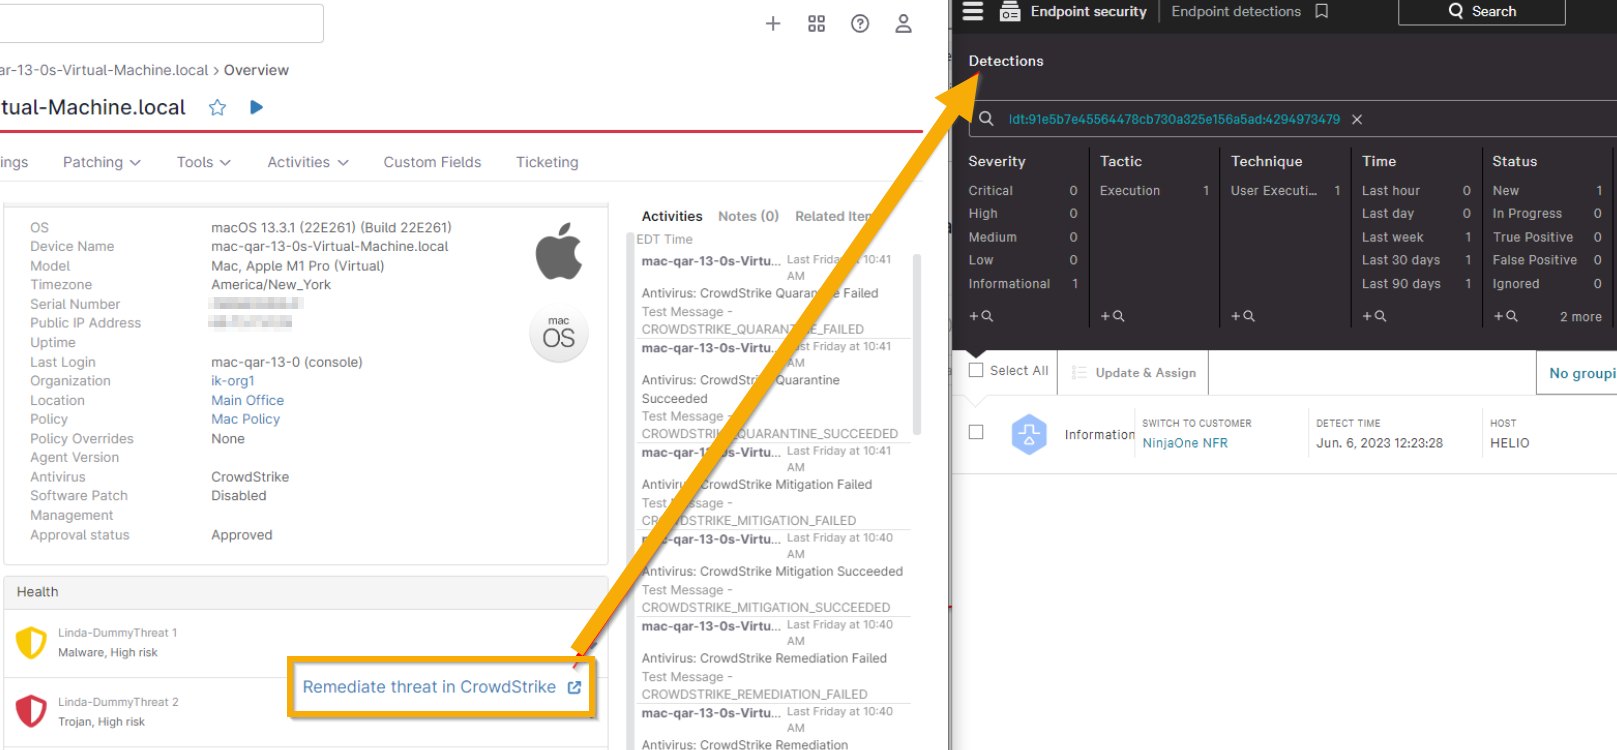
Sobald Sie eine Bedrohung innerhalb von CrowdStrike mit einer der unten aufgeführten Statusbezeichnungen beseitigt haben, protokolliert NinjaOne die Aktivität und entfernt die Bedrohung aus dem Abschnitt „Gerätezustand“ des Geräts in der NinjaOne-Benutzeroberfläche.
CrowdStrike-Behebungsstatus:
- Wahres Positiv
- Falsch-positiv
- Geschlossen
- Ignoriert
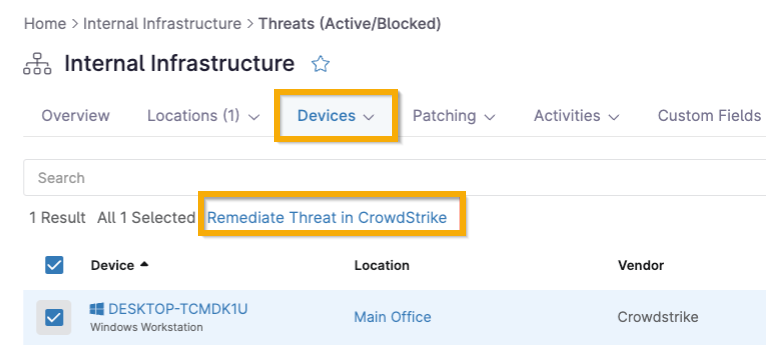
Sie können Maßnahmen gegen eine Bedrohung auch über das System- und/oder Organisations-Dashboard ergreifen. Wählen Sie das betroffene Gerät auf dem Organisations-Dashboard unter „Geräte“ → „Bedrohungen “ aus und klicken Sie dann oben in der Liste auf „Bedrohung in CrowdStrike beheben “. Sie können jeweils nur eine Bedrohung beheben.
Nach CrowdStrike-Aktivitäten filtern
Benutzer können die Aktivitätsprotokolle nach CrowdStrike-Ereignissen filtern.
- Klicken Sie im Gerät-Dashboard auf die Registerkarte „Aktivitäten“ und wählen Sie „Alle“ aus .
- Auswählen Sie „CrowdStrike“ aus der Drop-down-Liste „Typ(en) “ und zeigen Sie alle CrowdStrike-Ereignisse in der Drop-down-Liste „Filter“ an.