Echtzeit-Transparenz im Browser und proaktive Risikokontrolle bei Erweiterungen

Weiten Sie Ihr Endpunkt-Management auf den Browser aus. Erfassen und verwalten Sie URL-Zugriffe und Erweiterungen, standardisieren Sie Browser-Einstellungen und setzen Sie Webrichtlinien in Chrome, Edge und Firefox durch. Alle diese Aufgaben können über dieselbe Plattform erledigt werden, die Sie bereits zur Verwaltung Ihrer Endpunkte verwenden.
browser management dashboard

Ein smarteres Tool zum Browser-Management 

Kontinuierliche Transparenz, keine manuellen Audits

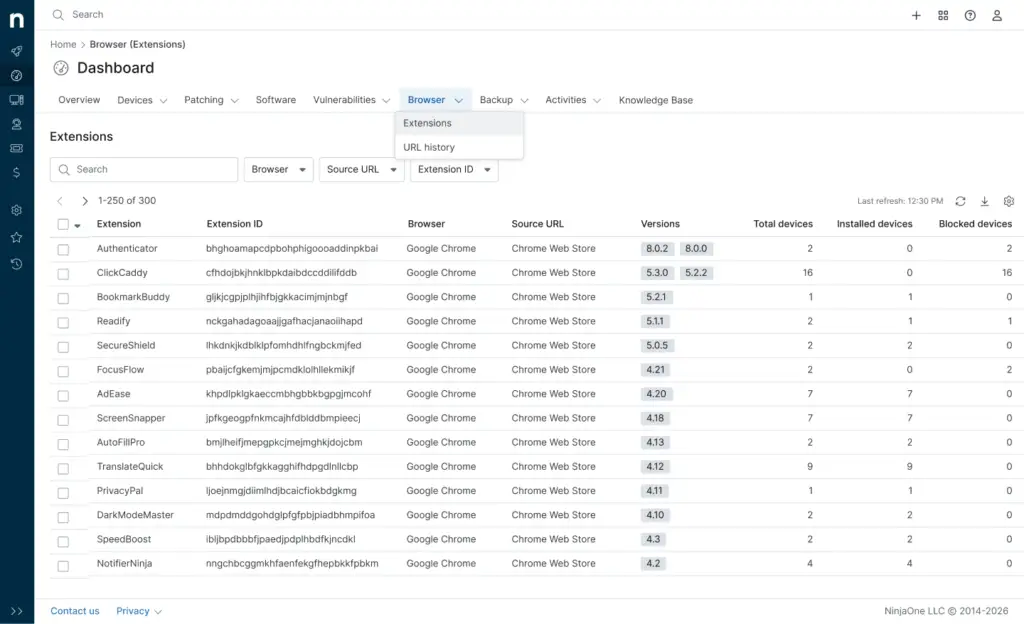
Erkennen Sie automatisch alle auf den verwalteten Geräten installierten Erweiterungen. Verschaffen Sie sich einen Echtzeit-Überblick darüber, was in Ihrer gesamten Umgebung im Browser ausgeführt wird, ohne Skripte, Tabellenkalkulationen oder die mühsame Suche nach Gerätebesitzern.

Richtlinien umsetzen und nicht nur darüber berichten

Risikobewertungen für Erweiterungen, Zugriffskontrollen für das Web und Browser-Einstellungen sind direkt in die Durchsetzung von Richtlinien eingebunden, sodass IT-Teams Erweiterungen ohne einen separaten Folgeschritt blockieren, zulassen oder unter Quarantäne stellen können.

Nativ in die Plattform integriert, die Sie bereits verwenden

NinjaOne Browser Management ist in dieselbe Plattform integriert, die Sie bereits für Endpunkt-Management und Patch-Verwaltung verwenden. Keine separate Konsole, kein neuer Agent, keine zusätzliche Infrastruktur.

Browser-Management-Funktionen

Browser extension inventory

Browsererweiterungs-Inventar

Erkennen Sie automatisiert alle auf verwalteten Geräten installierten Erweiterungen. Verschaffen Sie sich einen umfassenden Echtzeit-Überblick darüber, was in den Browsern Ihrer gesamten Umgebung ausgeführt wird, ganz ohne manuelle Audits oder Skripte.
Extension risk scoring

Risikobewertung für Browsererweiterungen

Jede erkannte Erweiterung erhält eine Risikobewertung auf Grundlage der CRXcavator-Analyse. Erkennen Sie risikoreiche Erweiterungen schnell, legen Sie fest, was zuerst geprüft werden soll, und treffen Sie fundierte Entscheidungen darüber, was zugelassen oder blockiert werden soll.
Extension policies: 
deploy, block, default-deny

Erweiterungsrichtlinien: 
bereitstellen, blockieren, standardmäßig verweigern

Verteilen Sie genehmigte Erweiterungen an sämtliche Geräte, blockieren Sie bestimmte Erweiterungen anhand ihrer ID oder richten Sie ein „Default-Deny“-Modell ein, sodass nur vorab genehmigte Erweiterungen ausgeführt werden. Mehrstufige Kontrollmechanismen passen sich Ihrer Risikotoleranz an.

Website and domain blocking

Blockierung von Webseiten und Domains

Blockieren Sie den Zugriff auf bestimmte Websites, Domains oder Kategorien auf sämtlichen verwalteten Geräten. Setzen Sie Nutzungsrichtlinien durch und reduzieren Sie die Angriffsfläche für Phishing, Malware sowie nicht genehmigte SaaS- oder KI-Tools.

Browser activity history

Verlauf der Browseraktivitäten

Rufen Sie den Browserverlauf von verwalteten Geräten ab, um die Reaktion auf Vorfälle, Compliance-Audits und die Fehlerbehebung durch den Service-Desk zu unterstützen. Und das alles ohne zusätzliche Tools auf Netzwerkebene.
Multi-browser policy management

Richtlinien-Verwaltung für mehrere Browser

Verwalten Sie Chrome, Edge und Firefox über einen einzigen Arbeitsablauf. Wenden Sie überall dieselben Richtlinien an, damit die Standards unabhängig davon gelten, welchen Browser die Benutzer:innen wählen.
devices icon

Richtlinien zur Browserkonfiguration

Legen Sie Startseiten, Lesezeichen, HTTPS, die Speicherung von Passwörtern und Zahlungsdaten sowie die Steuerung von KI-Agenten in einer einzigen Richtlinie für alle verwalteten Geräte fest.

Custom end-user block messages

Individuelle Sperrmeldungen für Endbenutzer:innen

Wenn Benutzer:innen auf eine gesperrte Webseite oder Erweiterung stoßen, wird ihnen eine Meldung angezeigt, die den Grund dafür erklärt. Weniger Helpdesk-Tickets, mehr Transparenz, weniger Hin und Her mit der IT.

Native platform integration

Native Plattformintegration

NinjaOne Browser Management befindet sich innerhalb der NinjaOne-Plattform, die Sie bereits verwenden. Keine neuen Tools, die bereitgestellt werden müssen, keine neue Infrastruktur, keine zusätzlichen Anmeldungen. Verwalten Sie Browser genauso wie alle anderen Endpunkte.

Durch Architektur garantierte Sicherheit

Erkennen und ergreifen Sie Maßnahmen proaktiv für die Absicherung anfälliger, nicht konformer und nicht verwalteter Endpunkte. NinjaOne verfügt über integrierte Sicherheits- und Compliance-Standards für Unternehmen.

shield icon

FedRAMP

KLASSE-C-ZERTIFIZIERUNG

Bewährt für den Einsatz bei US-Bundesbehörden und in staatlichen Lieferketten

padlock icon

SOC 2, SOC 3

Typ II testiert

Überprüfte Kontrollen für Sicherheit, Verfügbarkeit und Vertraulichkeit

globe icon

ISO/IEC 27001

Zertifiziert

Internationaler Goldstandard für Informationssicherheits-Management

star icon

DSGVO

konform

Datenschutz im Einklang mit den EU-Vorschriften

medical cross

HIPAA

Geschäftspartner-Vereinbarung (BAA) verfügbar

Datenschutz im Einklang mit den Vorschriften des Gesundheitswesens

left quote icon
Bisher dauerte es bis zu 72 Stunden, um Schwachstellen zu identifizieren, Tests durchzuführen und Patches zu verteilen. Mit NinjaOne funktioniert dies nahezu unmittelbar. Patch Intelligence KI übernimmt die Recherche und die Bewertung von Patches, die wir alleine nicht bewältigen könnten.“

Ben Perryman

Senior IT Specialist

5 Minuten – und Sie sind überzeugt.

Kunden vertrauen auf NinjaOne

095 %

verbesserten Ihre Patch-Compliance

093 %

reduzierten den Zeitaufwand für Patch-Management

095 %

sparten Zeit für manuelle Aufgaben durch Automatisierung

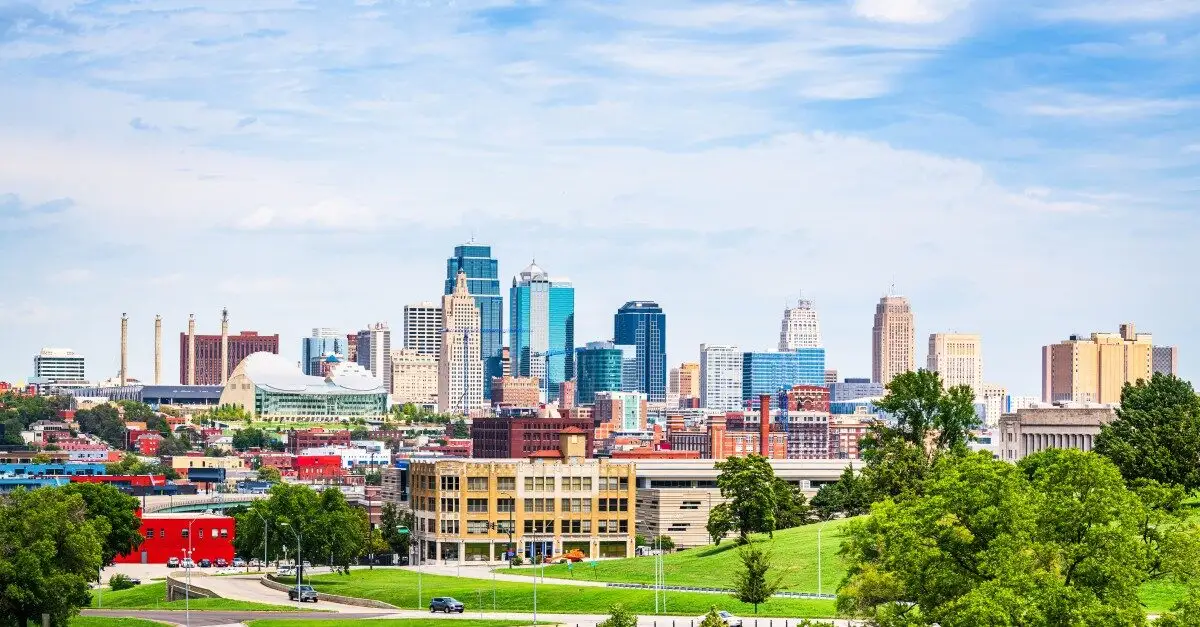
Kansas City skyline

NinjaOne Autonomous Patch Management schützt die IT von Kansas City

Veranstaltungen, Updates und Ressourcen

Deshalb vertrauen unsere Kunden auf uns

Die Lösung erweitert Endpunkt-Management auf Browser und bietet IT-Teams Transparenz, Richtlinienkontrolle und Risikominderung für Chrome, Microsoft Edge und Firefox. Das Tool ist direkt in die NinjaOne-Plattform integriert, sodass Sie Ihre Browser genauso verwalten können wie Ihre Endpunkte.
Arbeit findet heutzutage im Browser statt. SaaS-Anwendungen, Identitätsanbieter, KI-Tools und sensible Geschäftsdaten laufen alle darüber. Die meisten Unternehmen verwalten diese Ebene nach wie vor mithilfe von Skripten, GPOs oder gar nicht, und genau in dieser Abdeckungslücke entstehen Risiken.
Google Chrome, Microsoft Edge und Firefox. Support für Mac ist in der Roadmap vorgesehen.

Startseiten, Lesezeichen, HTTPS-Durchsetzung, die Speicherung von Passwörtern, Zahlungsdaten und Cookies, Benachrichtigungen sowie Steuerungsoptionen für KI-Agenten im Browser, alles über eine einzige Richtlinie.

Nein. Browser Management ist in die NinjaOne-Plattform integriert und wird über den vorhandenen Endpunkt-Agenten bereitgestellt. Sie benötigen keine separate Infrastruktur, kein neues Tool und auch keinen zusätzlichen Agenten.
Jede erkannte Erweiterung wird anhand einer auf CRXcavator basierenden Analyse bewertet, bei der Berechtigungen, Webstore-Daten und andere Indikatoren ausgewertet werden. Anhand der Bewertung können IT-Teams priorisieren, was untersucht oder blockiert werden soll, anstatt jede Erweiterung einzeln manuell zu überprüfen.
Eine „Default-Deny“-Richtlinie blockiert alle Erweiterungen mit Ausnahme derjenigen, die Sie ausdrücklich genehmigt haben. Dies ist der sicherste Ansatz für Erweiterungs-Governance und eignet sich gut für regulierte Umgebungen oder Teams, die die unkontrollierte Ausbreitung von Erweiterungen ohne großen laufenden Wartungsaufwand eindämmen möchte.
GPOs und Skripte sind statisch und reaktiv. Sie müssen manuell aktualisiert werden, sind schnell veraltet und bieten keinen kontinuierlichen Einblick in das, was tatsächlich im Browser geschieht. Browser Management sorgt für die kontinuierliche Durchsetzung der Richtlinien und liefert Ihnen Aktivitätsdaten in Echtzeit innerhalb Ihrer bestehenden Arbeitsabläufe.
Der Einsatz von KI-Tools in Unternehmen erfolgt größtenteils über den Browser. Mit NinjaOne Browser Management können Sie einsehen, auf welche KI-Tools zugegriffen wird, und Richtlinien für Erweiterungen und den Webzugriff durchsetzen, um zu steuern, was zulässig ist. Für viele Unternehmen ist dies der erste echte Einblick, den sie in die Verwendung von KI erhalten.
MSPs können ihre bestehenden Managed Services um Funktionen zur Browser-Transparenz, zur Erweiterungs-Governance und zur Webzugriffskontrolle erweitern, ohne eine separate Plattform einrichten zu müssen. Kleinere MSPs profitieren von einem einfachen Einstieg über ihnen bereits vertraute Arbeitsabläufe, während größere MSPs und Managed Security Service Provider die Durchsetzung von Richtlinien und die Berichterstattung für alle Kunden vereinheitlichen können.
Es ist darauf ausgelegt, einfach zu bedienen zu sein. Da die Lösung in NinjaOne integriert ist, sind weder eine neue Infrastruktur noch Skripting-Kenntnisse noch spezielle Fachkenntnisse im Bereich Browser-Management erforderlich. Teams können mithilfe von ihnen bereits vertrauten Workflows sofort damit beginnen, Transparenz zu schaffen und grundlegende Richtlinien durchzusetzen.
Sind Sie bereit, sich mit einheitlicher IT die Arbeit zu erleichtern?