Geräte und Daten schützen
Wichtige Daten und Geräte vor Störungen schützen
Fragmentierte Sicherheitsprozesse bergen Risiken für Ihr Unternehmen
IT-Teams in Großunternehmen investieren in Erkennungs- und Compliance-Tools, haben jedoch häufig Schwierigkeiten, auf die gewonnenen Erkenntnisse konsequent zu reagieren. Patching ist langsam und manuell, Schwachstellendaten liegen in einer separaten Konsole, Backups laufen isoliert in einem eigenen Silo, und Browseraktivitäten, einschließlich Erweiterungen und webbasierter KI-Nutzung, sind oft überhaupt nicht einsehbar. Genau in diesen Lücken zwischen Risikoerkennung und -behebung kommt es zu Sicherheitsverletzungen.

Transparenz, Fehlerbehebung und Wiederherstellung konsolidieren
Schließen Sie mit einer vernetzten Plattform die Lücke zwischen der Erkennung und der Behebung von Risiken.
Risikobasiertes Patch-Management
Kontinuierliche Risikotransparenz
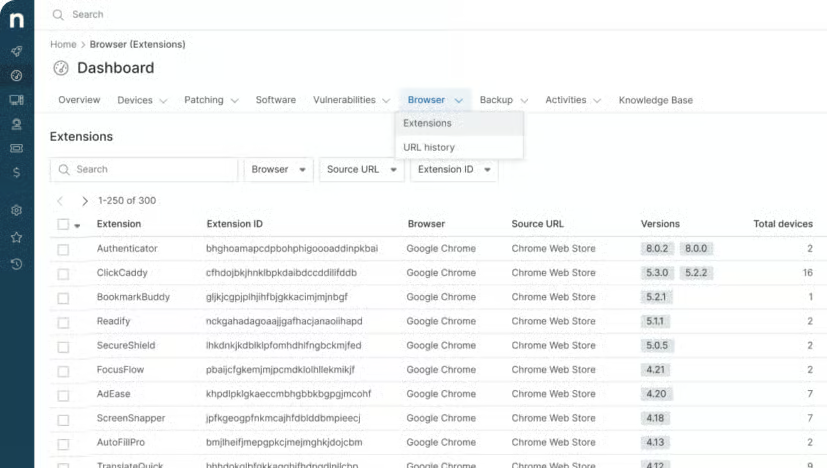
Veralten Sie veraltete Scan-Daten und identifizieren Sie Software-Schwachstellen auf allen Endpunkten kontinuierlich. Verwalten und kontrollieren Sie Risiken im Zusammenhang mit URLs und Browser-Erweiterungen.
Integrierte Resilienz
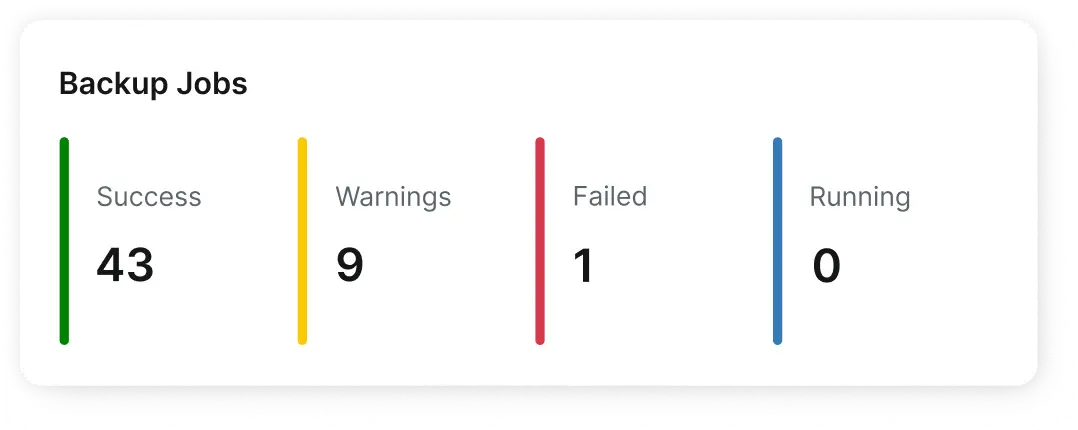
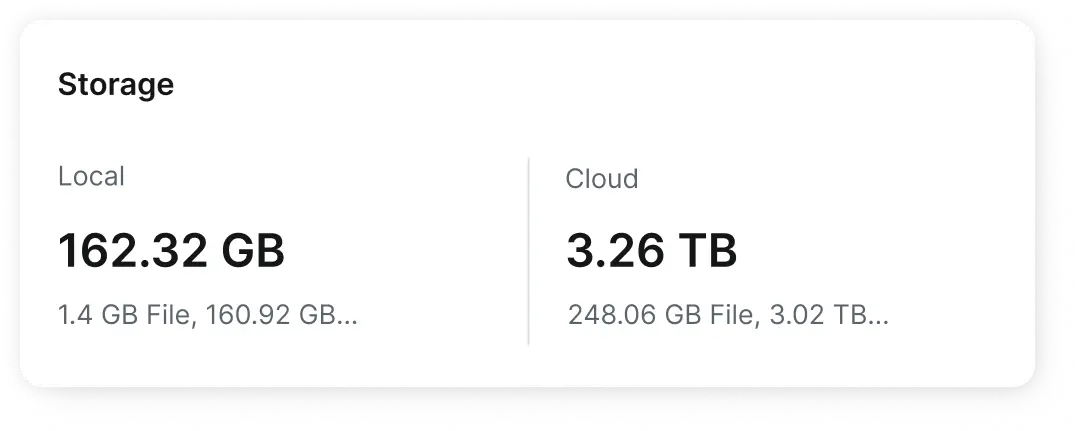
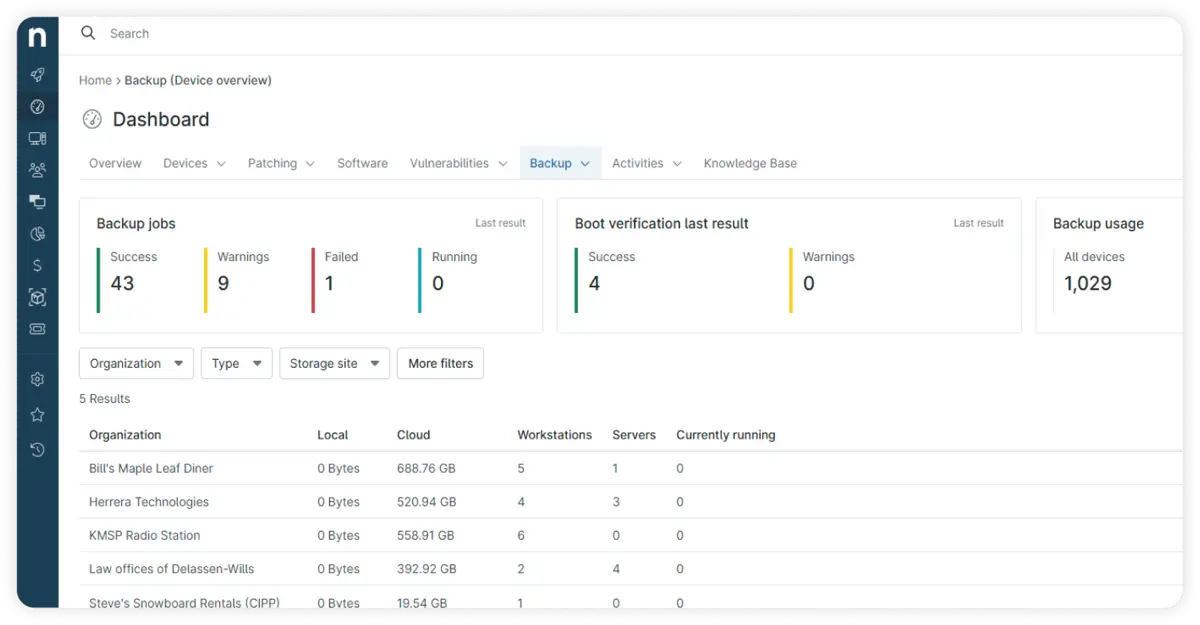
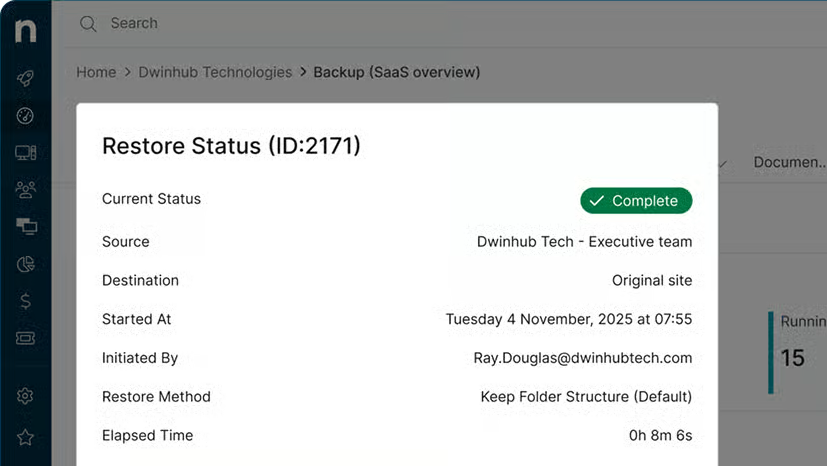
Schützen Sie Endpunkte, Server und SaaS-Daten mit einem ransomware-resilienten Backup, das in dieselbe Plattform integriert ist. Stellen Sie einzelne Dateien, Images oder ganze Workloads schnell wieder her und halten Sie so Ausfallzeiten kurz.
Risiken reduzieren, schnell wiederherstellen und Compliance sicherstellen
Schwachstellen schneller schließen
KI identifiziert CVEs innerhalb weniger Minuten und stellt Patches automatisiert bereit. Transparenz über Browser-Erweiterungen verringert das Risiko.
Patch-bedingte Ausfälle verhindern
Patch Intelligence KI hält riskante Updates zurück, bevor sie den Produktivbetrieb beeinträchtigen. Das Ergebnis laut: durchschnittlich 697.200 US-Dollar wirtschaftlicher Mehrwert pro Jahr.1 [IDC]
Nach Störungen schnell wiederherstellen
Ransomware-resilientes Backup für Endpunkte, Server und SaaS-Daten, verwaltet in einer zentralisierten Benutzeroberfläche. So stellen Sie Daten schnell wieder her.
Compliance und Prüfungsbereitschaft stärken
Jede Aktion wird auf einer zentralisierten Plattform protokolliert und ist auditierbar. Das Ergebnis: 81 Prozent effizientere Verwaltung des Geräteinventars.1 [IDC]
Unsere Produkte zum Schutz wichtiger Daten und Geräte
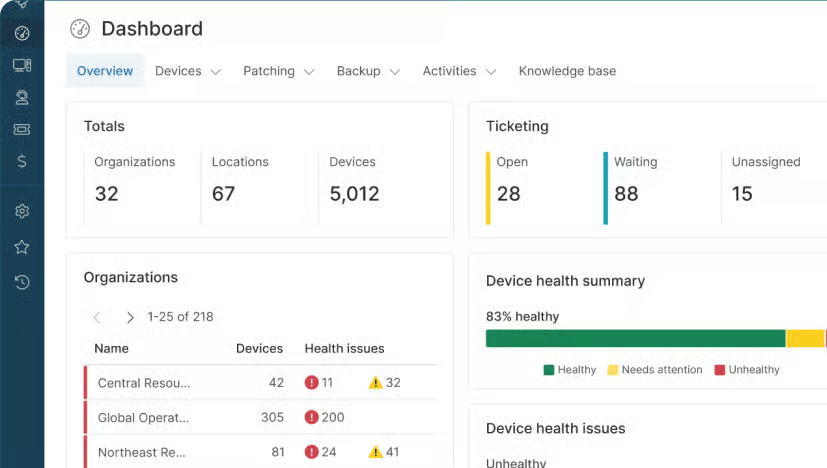
NinjaOne Endpoint Management®
Überwachen, verwalten und sichern Sie alle Ihre Geräte über eine einzige, benutzerfreundliche Konsole.
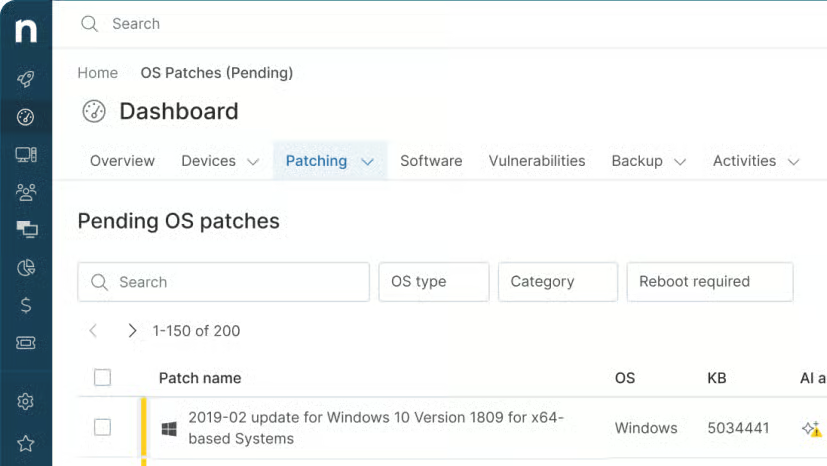
NinjaOne Autonomous Patch Management®
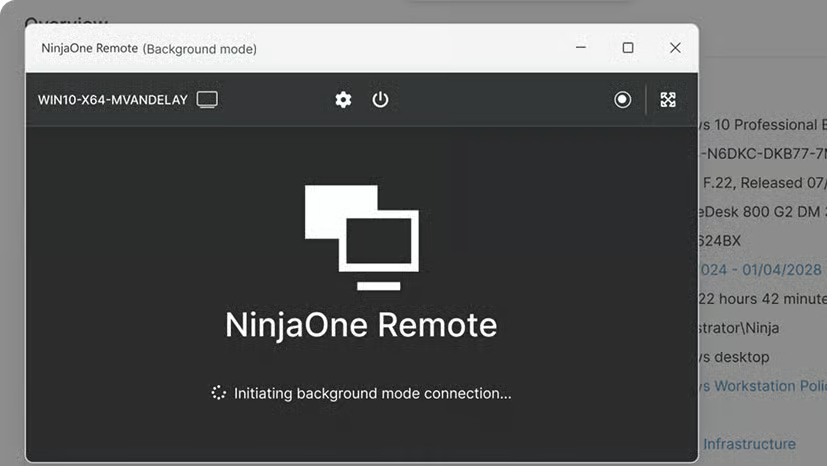
NinjaOne Remote®
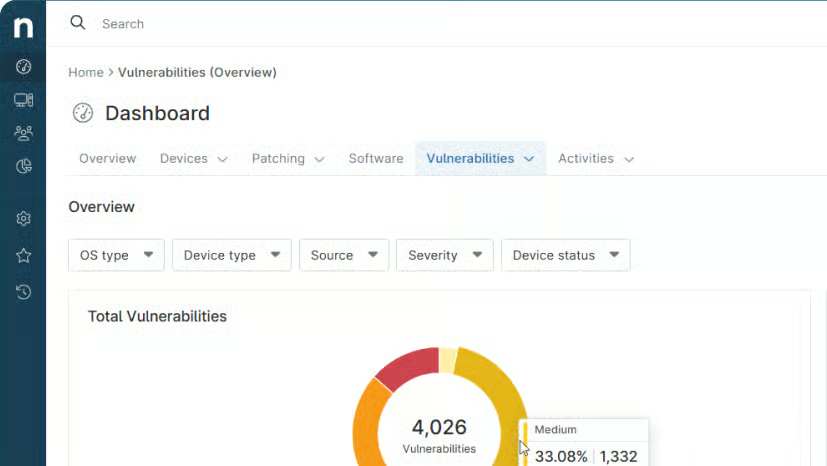
NinjaOne Vulnerability Management™
NinjaOne Backup®
Browser Management
Erhalten Sie Echtzeit-Transparenz und Risikokontrolle über den Zugriff auf URLs und Domains sowie über Browser-Erweiterungen.
Entwickelt für Ihren IT-Stack

Kansas City senkt IT-Kosten und beschleunigt Patching
jährliche Einsparungen
Reduzierung des Patch-Zyklus von Stunden auf Minuten
Flash beschleunigt die Endpunkt-Migration und senkt seine jährlichen Kosten
Endpunkt-Migration in 3 Monaten
Stunden pro Softwareverteilung eingespart
Patra beschleunigt VPN-Rollout und reduziert seinen Arbeitsaufwand
schnellere Bereitstellungen
eingesparte Arbeitsstunden pro Monat
5 Minuten – und Sie sind überzeugt.
Entwickelt für IT. Unterstützt durch die strengsten Sicherheitsstandards der Welt.
Veranstaltungen, Updates und Ressourcen
FAQs
Wie trägt NinjaOne dazu bei, die Gefährdung durch Schwachstellen zu reduzieren?
NinjaOne Vulnerability Management verwendet KI-gestützte, cloudbasierte Analysen, um CVEs innerhalb weniger Minuten nach einer Softwareänderung zu identifizieren, ohne Auswirkungen auf die Endpunkte zu verursachen. In Kombination mit Autonomous Patch Management werden Schwachstellen direkt mit den Patches verknüpft, durch die sie behoben werden. So kann Ihr Team die Behebung über eine zentrale Plattform durchführen, ohne manuelle Übergaben oder separate Tools.
Wodurch unterscheidet sich das Patch-Management von NinjaOne von herkömmlichem Patch-Management?
NinjaOne Autonomous Patch Management verwendet Patch Intelligence KI, um reale Stabilitätsdaten auszuwerten, bevor Updates bereitgestellt werden. Kritische Patches werden priorisiert und automatisiert ausgerollt, während Patches mit bekannten Problemen pausiert oder ausgeschlossen werden. So werden sowohl Sicherheitsrisiken durch verzögerte Patch-Bereitstellung als auch betriebliche Risiken durch instabile Updates reduziert.
Umfasst NinjaOne Backup und Wiederherstellung?
Ja. NinjaOne Unified Backup bietet Image-basierte und dateibasierte Sicherung für Endpunkte und Server sowie cloudnatives Backup für Microsoft 365 und Google Workspace. Unveränderlicher Speicher, Verschlüsselung und richtlinienbasierte Aufbewahrung sind in dieselbe Plattform integriert, sodass Backup und Wiederherstellung gemeinsam mit Patch-Management und Gerätemanagement erfolgen.
Kann NinjaOne bei Compliance- und Audit-Anforderungen unterstützen?
NinjaOne protokolliert Patch-Management-Aktionen, Schwachstellenfunde und Backup-Aktivitäten automatisiert in einer zentralisierten Plattform. IT-Teams können Berichte zu Patch-Compliance, Endpunktzustand und Wiederherstellungsbereitschaft erstellen, ohne Nachweise aus mehreren Systemen zusammenführen zu müssen. Dies unterstützt Frameworks wie CIS, NIS2, DORA, HIPAA und PCI.
Funktioniert NinjaOne parallel zu unseren bestehenden Sicherheits-Tools?
NinjaOne lässt sich in führende ITSM-Plattformen wie ServiceNow und Zendesk, Sicherheits-Tools wie CrowdStrike und SentinelOne sowie Identitätsanbieter wie Okta und Microsoft Entra integrieren. Darüber hinaus unterstützt eine offene API individuelle Integrationen und Automatisierungen. NinjaOne verarbeitet außerdem Daten von Schwachstellen-Scannern von Drittanbietern wie Tenable, Rapid7 und Qualys, um Erkennung und Behebung in einer zentralen Konsole zu vereinheitlichen.
Welche geschäftlichen Auswirkungen hat der einheitliche Schutz mit NinjaOne?
Laut IDC erzielen Kunden von NinjaOne einen durchschnittlichen wirtschaftlichen Mehrwert von 1,3 Millionen US-Dollar pro Jahr und Unternehmen, einen ROI von 720 Prozent über drei Jahre sowie eine Amortisationszeit von vier Monaten.1 Allein Effizienzsteigerungen im Patch-Management und Gerätemanagement führten zu einem durchschnittlichen jährlichen wirtschaftlichen Mehrwert von 697.200 US-Dollar, wobei der Zeitaufwand für Patch-Management um 73 Prozent reduziert und das Management des Geräteinventars um 81 Prozent effizienter wurde.1
Wie verbessert NinjaOne die Browsersicherheit?
NinjaOne Browser Management erweitert Endpunkt-Management auf den Browser und bietet IT-Teams Transparenz, Richtlinienkontrolle und Risikominderung für Chrome, Microsoft Edge und Firefox. Die Funktion ist direkt in die NinjaOne-Plattform integriert, sodass Sie den Browser genauso verwalten können wie Ihre Endpunkte.