
Thema
In diesem Artikel wird erläutert, wie Sie Ihre Sicherheit in NinjaOne optimieren können, um einen sicheren Betrieb zu gewährleisten.
Umgebung
- NinjaOne-Plattform
- NinjaOne Endpunkt-Management
- NinjaOne-Integrationen
Beschreibung
Security Configuration Management (SCM) ist der Prozess, bei dem die Standardwerte eines Informationssystems angepasst werden, um die Sicherheit zu erhöhen und Risiken zu minimieren. Das SCM schützt Systeme, indem es sicherstellt, dass sie gemäß internen oder gesetzlichen Sicherheits- und Compliance-Standards ordnungsgemäß konfiguriert (abgehärtet) sind.
Index
Auswählen Sie ein Thema, um mehr zu erfahren:
- Beispiele für schwache oder fehlerhafte Konfigurationen
- Bewährte Verfahren für SCM
- Wie NinjaOne mit SCM hilft
- Vorteile des Einsatzes von NinjaOne im SCM-Prozess
- Strategie: Konfigurieren Sie automatisierte OS-Patches mithilfe von Richtlinien in NinjaOne
- Häufig gestellte Fragen
Beispiele für schwache oder fehlerhafte Konfigurationen
Hier sind einige Beispiele für Fehlkonfigurationen, die Cyberkriminelle häufig ausnutzen, und wie SCM diese beheben kann.
- Schwache Passwörter: Mitarbeiter, die schwache oder Standardpasswörter verwenden, bieten Cyberkriminellen einfache Angriffspunkte. SCM umfasst die Durchsetzung von Passwortrichtlinien, wie z. B. die Vorgabe sicherer Passwörter und regelmäßiger Passwortänderungen, um dieses Risiko zu verringern.
- Nicht gepatchte Systeme: Werden Sicherheitspatches nicht angewendet, sind Systeme anfällig für bekannte Sicherheitslücken. SCM enthält eine regelmäßige Patch-Verwaltung, um sicherzustellen, dass Systeme auf dem neuesten Stand sind und vor den aktuellsten Bedrohungen geschützt sind.
- Falsch konfigurierte Firewall-Regeln: Falsch konfigurierte Firewall-Regeln können unbeabsichtigt unbefugten Zugang zu sensiblen Systemen oder Daten zulassen. SCM umfasst die Überprüfung und Optimierung von Firewall-Konfigurationen, um bösartigen Datenverkehr wirksam zu blockieren.
- Fehlende Zugriffssteuerungen: Unzureichende Zugriffssteuerungen können dazu führen, dass unbefugte Benutzer privilegierten Zugriff auf kritische Systeme oder Daten erhalten. SCM umfasst rollenbasierte Zugriffssteuerungen und das Prinzip der geringsten Berechtigungen, um den Zugriff ausschließlich auf autorisiertes Personal zu beschränken.
- Unsichere Netzwerkprotokolle: Die Verwendung unsicherer Netzwerkprotokolle setzt Daten dem Risiko des Abfangens und Abhörens durch Cyberkriminelle aus. SCM umfasst das Deaktivieren oder Verschlüsseln anfälliger Protokolle, um Daten während der Übertragung zu schützen.
Bewährte Verfahren für SCM
Mit den folgenden Schritten können Sie SCM in Ihrem Unternehmen umsetzen.
- Bestandsaufnahme: Ermitteln Sie alle mit dem Netzwerk verbundenen Geräte. Nutzen Sie verschiedene Erkennungsmethoden, um alle angeschlossenen Hardware-, Software- und Ressourcen zu finden, die der IT-Abteilung möglicherweise verborgen bleiben, wie z. B. Remote-Benutzer und Schatten-IT.
- Klassifizierung: Gruppieren Sie Geräte nach Typ und identifizieren Sie Geräte mit gemeinsamen Konfigurationen. Dazu gehören beispielsweise Apple-macOS-Laptops und -Desktops, Microsoft-Windows-Server, Linux-Server, Android-Geräte, Netzwerk-Switches, Netzwerk-Router und mehr.
- Konfigurationen definieren: Verwenden Sie zulässige, sichere Konfigurationen als Grundlage für jeden Typ von verwaltetem Gerät. Befolgen Sie die Richtlinien zur Sicherheitspolitik einer anerkannten Behörde, wie beispielsweise des Center for Internet Security (CIS) oder des National Institute of Standards and Technology (NIST).
- Schwachstellen bewerten und beheben: Wenn Sie Abweichungen feststellen, bewerten und beheben Sie die Unterschiede in der Konfiguration, um die Schwachstelle zu mindern oder zu beseitigen. Markieren Sie alle Geräte, bei denen Sie Abweichungen nicht beheben konnten, und behandeln Sie diese separat.
Wie NinjaOne mit SCM hilft
NinjaOne bietet verschiedene Funktionen und Funktionalitäten, die Sie bei SCM unterstützen und zu einer sichereren IT-Umgebung beitragen können.
- Patch-Verwaltung – Um mehr zu erfahren
- Automatisierte Patch-Verteilung: NinjaOne automatisiert den Prozess der Identifizierung, des Herunterladens und des Bereitstellens von Sicherheitspatches auf verschiedenen Endpunkten und stellt so sicher, dass Systeme auf dem neuesten Stand gehalten und Schwachstellen umgehend behoben werden.
- Patch-Berichterstattung: NinjaOne liefert detaillierte Berichte zum Patch-Status und hebt Geräte hervor, bei denen wichtige Updates fehlen, sodass IT-Teams Prioritäten setzen und eine vollständige Patch-Abdeckung sicherstellen können.
- Konfigurationsmanagement – Mehr erfahren
- Richtlinien und Automatisierung: Mit NinjaOne können Sie Richtlinien erstellen und durchsetzen, die spezifische Konfigurationseinstellungen für verschiedene Gerätegruppen definieren. Außerdem können Sie mithilfe von Skriptfunktionen verschiedene Konfigurationen über mehrere Geräte hinweg automatisieren und zentral verwalten, wodurch Konsistenz und die Einhaltung von Best Practices im Bereich Sicherheit gewährleistet werden.
- Vorkonfigurierte Vorlagen: Die Plattform bietet vorgefertigte Konfigurationsvorlagen für verschiedene Sicherheitssoftware und -einstellungen, was Zeit spart und Konsistenz bei der Absicherung von Konfigurationen gewährleistet.
- Fernüberwachung und -Verwaltung (RMM) – Mehr erfahren
- Fernzugriff und -steuerung: NinjaOne bietet sicheren Fernzugriff auf Geräte, sodass IT-Mitarbeiter Konfigurationsprobleme beheben, Updates bereitstellen und Sicherheitsrichtlinien aus der Ferne durchsetzen können, was die Effizienz und Reaktionszeiten verbessert.
- Echtzeit-Überwachung: Die Plattform ermöglicht die Echtzeit-Überwachung des Systemzustands, von Sicherheitsereignissen und Änderungen an den Konfigurationen, sodass IT-Teams potenzielle Sicherheitsrisiken und nicht konforme Konfigurationen schnell erkennen können.
- Berichte und Compliance – Um mehr zu erfahren
- Compliance-Berichte: NinjaOne generiert umfassende Berichte, die den Gerätezustand sowie die Einhaltung interner Sicherheitsrichtlinien oder externer Vorschriften aufzeigen. Dieses Tool hilft Unternehmen dabei, die Einhaltung von Sicherheitsstandards nachzuweisen und Bereiche zu identifizieren, in denen Verbesserungsbedarf besteht.
- Anpassung von Benchmarks (ohne Programmieraufwand): Bei der Konfiguration eines Endpunkt-Scans können Administratoren alle enthaltenen Compliance-Benchmarks direkt in der NinjaOne-Webkonsole anpassen, ohne dass externe Autorentools erforderlich sind.
- Automatisierte Durchsetzung für Windows: NinjaOne kann die Inhalte der „Desired State Configuration“ (DSC) von Microsoft automatisch auf Windows-Endpunkte anwenden.
- Integrationen mit Werkzeugen von Drittanbietern – Mehr erfahren
- NinjaOne lässt sich in verschiedene Sicherheitslösungen integrieren, sodass Sie Sicherheitsrichtlinien über eine zentrale Plattform verwalten und durchsetzen können, was Arbeitsabläufe optimiert und die allgemeine Sicherheitslage verbessert.
Vorteile des Einsatzes von NinjaOne im SCM-Prozess
Nach dem Einsatz von NinjaOne können Sie Ihrer Organisation helfen:
- das Risiko von Schwachstellen zu verringern, indem Sie sicherstellen, dass Ihre Systeme gemäß den Best Practices für Sicherheit konfiguriert sind.
- die Effizienz zu steigern und den manuellen Aufwand für das Verwalten von Sicherheitskonfigurationen auf zahlreichen Geräten zu reduzieren
- die Einhaltung interner Sicherheitsrichtlinien und externer Vorschriften nachzuweisen.
- die allgemeine IT-Sicherheitslage zu verbessern, indem Sie eine zentralisierte Übersicht und Steuerung über Sicherheitskonfigurationen ermöglichen.
Es ist wichtig zu beachten, dass NinjaOne ein Tool ist, das das SCM unterstützen kann. Es ersetzt jedoch nicht die Notwendigkeit klar definierter Sicherheitsrichtlinien, kompetenter IT-Mitarbeiter und fortlaufender Schulungen zur Sensibilisierung für Sicherheitsfragen.
Strategie: Konfigurieren Sie automatisierte Betriebssystem-Patches mithilfe von Richtlinien in NinjaOne
Patches sind für das SCM von entscheidender Bedeutung und lassen sich mithilfe von NinjaOne-Richtlinien einfach verwalten. Um automatische Patches in einer Richtlinie zu konfigurieren, führen Sie die folgenden Schritte aus:
- Navigieren Sie zu „Administration“ → „Richtlinien“ und öffnen Sie eine Agenten-Richtlinie.
- Auswählen „Software-Patching “ und stellen Sie sicher, dass der Schalter „Software-Patching aktivieren “ aktiviert ist.
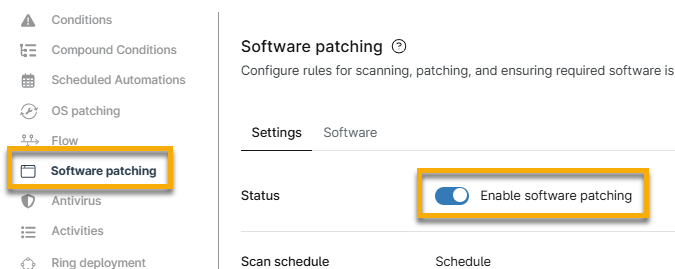
- Konfigurieren Sie die übrigen Felder nach Ihren Präferenzen.
- Speichern und schließen Sie die Richtlinie.
- Navigieren Sie zu „Administration“ → „Organisation“ und wählen Sie eine Organisation aus, die Sie bearbeiten möchten.
- Wählen Sie „Richtlinien“ aus. Weisen Sie Ihren Geräten Ihre neu aktivierte Patching-Richtlinie zu.
Häufig gestellte Fragen
Was ist ein Beispiel für eine sichere Konfiguration?
Alle Heimrouter desselben Modells werden ab Werk mit demselben Administrator-Benutzernamen und -Passwort ausgeliefert, und bei einigen ist der externe Zugriff standardmäßig aktiviert. Die Standard-Anmeldedaten sind für jeden auf der Website des Anbieters verfügbar. Ein Beispiel für eine sichere Konfiguration ist es, das Administrator-Passwort in ein sicheres Passwort zu ändern und sicherzustellen, dass der externe Zugriff deaktiviert ist.
Zusätzliche Ressourcen
Sehen Sie sich unser Webinar zu Endpunkt-Sicherheit und Effizienz an, um mehr hilfreiche Tipps und bewährte Verfahren zu erhalten.