Points clés
- Le déploiement d’une solution EDR (détection et réponse sur les terminaux) renforce la sécurité des terminaux en détectant, analysant et neutralisant les menaces en temps réel.
- La planification est essentielle : réalisez une évaluation des risques, définissez vos objectifs et alignez l’implémentation de l’EDR sur votre budget et vos ressources.
- Choisir la bonne solution EDR suppose d’évaluer son évolutivité, son intégration avec le SIEM et les autres outils de sécurité, ainsi que le support proposé par le fournisseur.
- Un déploiement réussi passe par l’installation des agents, la configuration des politiques, puis une surveillance et un réglage continus pour gagner en précision.
- Une maintenance continue, avec la mise à jour des agents, l’affinage des alertes et le suivi de leur état de fonctionnement, permet de préserver l’efficacité de la solution EDR face à des cybermenaces en constante évolution.
Le déploiement d’une solution EDR (détection et réponse sur les terminaux) constitue un outil de défense multi-couches à part entière dans votre dispositif de cybersécurité. Il consiste à implémenter un logiciel EDR qui vous aide à surveiller, détecter et neutraliser les cyberattaques de plus en plus nombreuses visant les terminaux, comme les ransomwares et les malwares sans fichier. Vos défenses en matière de cybersécurité s’en trouvent renforcées, vos délais de réponse aux incidents raccourcis et le risque de fuites de données réduit.
Ce guide complet présente une vue d’ensemble du déploiement d’un EDR : concepts clés, stratégies et bonnes pratiques pour aider les entreprises à renforcer efficacement leurs défenses face aux dernières formes de cybercriminalité.
Une présentation visuelle du processus de déploiement est également disponible dans notre vidéo : Introduction au déploiement d’un EDR.
Renforcez la gestion des terminaux avec NinjaOne, qui réunit RMM et sauvegarde dans une seule plateforme et s’intègre aux solutions EDR pour soutenir une stratégie de sécurité multi-couches.
Check-list de démarrage rapide pour le déploiement d’un EDR
Phase | Tâche critique | Objectif principal |
| Planification | Identifier les exclusions SQL et dev | Éviter les plantages système et les blocages liés aux « faux positifs ». |
| Achat | Trancher : interne ou MDR (Managed Detection and Response) | Garantir une surveillance 24h/24 et 7j/7 si les effectifs internes sont limités. |
| Pilote | Déploiement en mode « audit uniquement » | Établir une référence de configuration du comportement normal avant d’appliquer les règles de sécurité. |
| Intégration | Synchronisation avec l’IdP (fournisseur d’identité) (Entra ID) | Activer la ré-authentification MFA (authentification forte) automatique en cas de menace à haut risque. |
| Réponse | Définir des protocoles d’isolement | Permettre à l’équipe d’isoler des hôtes sans attendre une validation. |
Qu’est-ce qu’un EDR ?
Un logiciel EDR détecte et neutralise les menaces au niveau des terminaux. Contrairement aux antivirus traditionnels, qui reposent sur une détection par signatures, l’EDR associe analyse comportementale, heuristique et apprentissage automatique pour détecter et traiter les menaces en temps réel.
En surveillant les terminaux à la recherche de comportements malveillants, les solutions EDR aident les entreprises à détecter et neutraliser rapidement les menaces, ce qui limite le risque lié à toute vulnérabilité de sécurité présente sur un terminal protégé.
Pourquoi un logiciel EDR est-il important ?
L’implémentation d’un EDR réduit les risques liés aux acteurs malveillants, qui emploient des techniques toujours plus complexes et inventives pour compromettre les données et les systèmes des entreprises. Des attaques par ransomware aux fuites de données, les entreprises font face à un large éventail de cybermenaces aux conséquences potentiellement dévastatrices. D’où la nécessité de solutions robustes de sécurité des terminaux, capables de détecter et de contrer ces menaces de façon proactive avant qu’elles ne causent des dégâts importants.
Les données récentes du secteur confirment l’ampleur des enjeux. Le rapport The State of Ransomware 2026 de Sophos révèle que 56 % des attaques par ransomware ont réussi à chiffrer des données, et qu’une petite entreprise sur trois seulement est parvenue à stopper une attaque avant le chiffrement. Le même rapport situe la rançon médiane versée à 769 000 $ et le coût moyen de récupération à 1,7 million de dollars. Ces chiffres plaident clairement en faveur du type de détection proactive et comportementale que l’EDR est précisément conçu pour offrir.
Les étapes pour planifier le déploiement d’un EDR
1. Évaluez les besoins de sécurité de votre entreprise
Avant de vous lancer dans un déploiement EDR, il est indispensable d’évaluer les besoins et les objectifs de sécurité de votre entreprise. Cela suppose de réaliser une évaluation approfondie des risques afin d’identifier les vulnérabilités potentielles et de hiérarchiser les points sensibles. En comprenant les exigences de sécurité propres à votre entreprise, vous pourrez adapter votre stratégie de déploiement EDR pour traiter efficacement les menaces les plus urgentes.
2. Fixez des objectifs clairs
Que votre objectif soit d’améliorer vos capacités de détection, de raccourcir vos délais de réponse aux incidents ou de renforcer votre posture globale de cybersécurité, une feuille de route claire guidera vos efforts de déploiement et garantira leur cohérence avec les priorités de l’entreprise.
3. Cernez votre budget informatique
Les questions budgétaires et la planification des ressources sont également des aspects déterminants de la préparation d’un déploiement EDR. Investir dans des solutions de cybersécurité robustes est essentiel, mais il est utile de trouver le bon équilibre entre coût et efficacité.
Évaluer les contraintes de votre budget informatique et la disponibilité de vos ressources vous aidera à prendre des décisions éclairées au moment de sélectionner une solution EDR et d’allouer des moyens au déploiement comme à la maintenance continue.
N’activez pas la solution pour toute l’entreprise d’un seul coup. Adoptez une approche progressive :
- Phase 1 (découverte) : installez les agents en mode « audit uniquement » pour observer ce qui s’exécute sans rien bloquer.
- Phase 2 (pilote) : activez le « mode application » pour l’équipe informatique et les utilisateurs avancés.
- Phase 3 (généralisation) : déployez la solution au reste de l’entreprise, service par service.
Ce qu’il faut rechercher dans une solution EDR
Au moment de choisir une solution EDR, plusieurs facteurs doivent être pris en compte pour s’assurer qu’elle répond aux besoins et aux exigences propres à votre entreprise : ses capacités de détection, son évolutivité, sa facilité d’intégration et les solutions de support associées. De plus, des critères comme la réputation du fournisseur, la reconnaissance du secteur et les avis clients vous aideront à prendre une décision éclairée
Comparer les fournisseurs d’EDR
Si de nombreuses solutions EDR partagent les mêmes fonctionnalités de base, elles peuvent différer par leurs fonctions avancées, leur tarification et leurs options de support. En évaluant plusieurs fournisseurs, en menant une évaluation des risques fournisseurs et en comparant leurs offres, vous identifierez la solution la plus adaptée aux besoins de votre entreprise et à vos contraintes budgétaires.
Choix opérationnel : gestion interne ou MDR
Déterminez si vous disposez des effectifs nécessaires pour gérer un EDR en interne ou si vous avez besoin d’un MDR (Managed Detection and Response). Si votre équipe n’est pas en mesure d’investiguer une alerte de gravité élevée en moins de 30 minutes, 24h/24 et 7j/7, envisagez un service géré dans lequel le fournisseur surveille la console à votre place.
Check-list de comparaison des fournisseurs d’EDR
Voici quelques éléments à garder en tête au moment de décider :
- Évolutivité : à mesure que votre entreprise se développe et évolue, vos besoins en cybersécurité changent. Il est donc essentiel de choisir une solution capable d’évoluer avec votre activité.
- Intégration : une intégration fluide avec vos outils et plateformes de sécurité existants maximise l’efficacité de votre logiciel EDR.
- Support : évaluer l’offre de support du fournisseur, formation, assistance technique et mises à jour comprises, contribue à un déploiement sans accroc et à une maintenance sereine.
Préparer le déploiement
Évaluez votre infrastructure informatique existante
Vous devez repérer les éventuels problèmes de compatibilité ou les angles morts en matière de couverture. Réaliser un audit approfondi de vos terminaux, de vos réseaux et de vos applications garantira un déploiement fluide et limitera le risque d’interruptions.
Constituez une équipe dédiée au déploiement de l’EDR
Cette équipe doit réunir des profils experts en cybersécurité, en exploitation informatique et en gestion des terminaux, capables de piloter le déploiement du début à la fin. Attribuer des rôles et des responsabilités clairs au sein de cette équipe favorise la responsabilisation et fluidifie le processus.
Préparez les terminaux qui seront protégés par l’EDR
Accordez une attention particulière à la préparation de chaque terminal : vérifiez qu’il répond à la configuration minimale requise pour exécuter l’agent EDR et appliquez les mises à jour logicielles ou les correctifs nécessaires pour garantir la compatibilité.
De plus, configurer les terminaux pour qu’ils communiquent avec la console de gestion centrale du logiciel EDR, puis définir des politiques de surveillance et des alertes, contribue à une détection et à une réponse efficaces face aux menaces.
Intégrer l’EDR au SIEM et aux outils de sécurité
Assurez la compatibilité avec vos autres outils de sécurité
Avant d’implémenter un EDR, vérifiez que le logiciel envisagé est compatible avec vos autres outils et plateformes de sécurité : systèmes SIEM (Security Information and Event Management), équipements de sécurité réseau et solutions de gestion des terminaux.
En intégrant l’EDR à leurs flux de réponse aux incidents et à d’autres sources de télémétrie de sécurité, les entreprises gagnent en visibilité sur les menaces potentielles et rationalisent leurs processus de réponse aux incidents.
Exploiter les données EDR pour le renseignement sur les menaces
En agrégeant et en analysant les données issues des terminaux de toute l’entreprise, les solutions EDR livrent des enseignements précieux sur les menaces émergentes, les schémas d’attaque et les vulnérabilités. Ce renseignement sur les menaces peut ensuite nourrir les politiques de sécurité, orienter les priorités d’investissement et améliorer la posture de cybersécurité globale.
Astuce : une intégration centrée sur l’identité
Les bonnes pratiques actuelles consistent à relier directement votre EDR à votre IdP (fournisseur d’identité), par exemple Microsoft Entra ID / Azure AD. Si un terminal est signalé comme « à haut risque », l’EDR peut déclencher automatiquement une demande de ré-authentification MFA (authentification forte) ou suspendre la session de l’utilisateur à l’échelle globale jusqu’à la levée de la menace. Cette approche « Zero Trust » empêche les déplacements latéraux, même en cas de compromission des identifiants.
Coordonner l’implémentation de l’EDR avec la stratégie de sécurité de votre entreprise garantit sa cohérence avec des objectifs et des priorités plus larges. Cela suppose d’articuler les plans de déploiement EDR avec les politiques de sécurité existantes, les procédures de réponse aux incidents et les cadres de gestion des risques informatiques.
Le processus de déploiement d’un EDR
Les modalités de déploiement varient d’un fournisseur à l’autre, mais la démarche de fond reste la même :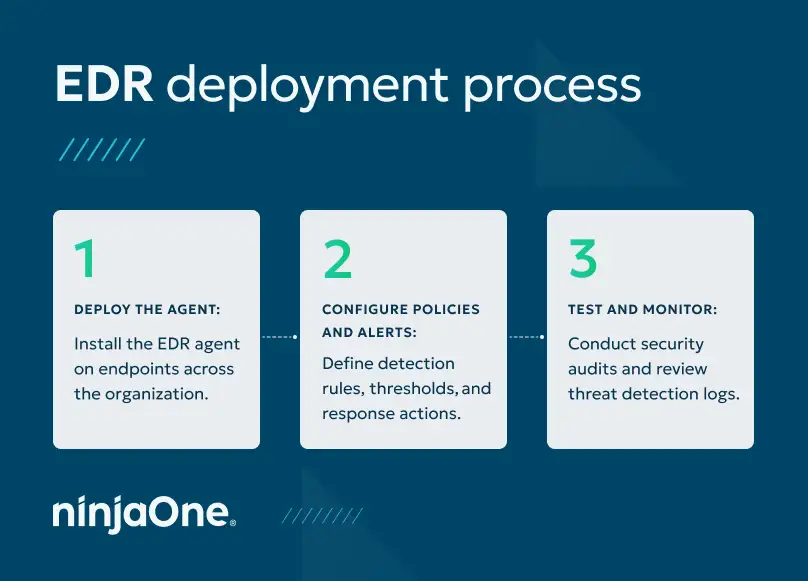
1. Déployez l’agent
: il s’agit de déployer des agents logiciels légers qui surveillent l’activité des terminaux en temps réel et communiquent avec la console de gestion centrale pour offrir une visibilité sur les menaces potentielles. Selon votre environnement, le déploiement des agents peut nécessiter des modifications réseau afin d’autoriser les flux de données de télémétrie, vers des systèmes de gestion internes ou vers des plateformes SaaS externes.
Remarque : cette approche rejoint les recommandations fédérales. Le guide #StopRansomware de la CISA recommande aux entreprises d’utiliser des listes d’applications autorisées et des solutions EDR sur l’ensemble de leurs actifs, afin que seuls les logiciels approuvés puissent s’exécuter et que les logiciels non autorisés soient bloqués.
2. Configurez les politiques et les alertes
Il s’agit de définir des règles de détection, des seuils et des actions de réponse en phase avec les exigences de sécurité et le niveau de tolérance au risque de l’entreprise.
En adaptant les politiques et les alertes EDR aux menaces et aux vecteurs d’attaque spécifiques, les entreprises améliorent la précision de la détection et réduisent les faux positifs.
3. Testez et surveillez :
cela passe par des audits de sécurité réguliers, l’examen des journaux de détection et des tests des procédures de réponse aux incidents, afin de vérifier que la solution EDR fonctionne comme prévu.
En surveillant et en testant le système EDR en continu, les entreprises peuvent repérer et corriger les problèmes ou les lacunes de couverture avant que des acteurs malveillants ne les exploitent.
Gérer et maintenir l’EDR
Mettez à jour chaque agent EDR
Des mises à jour régulières et une bonne gestion des correctifs des agents EDR sont importantes pour garantir des performances optimales et une protection face aux menaces émergentes. Cela implique de suivre les dernières mises à jour logicielles, les correctifs de sécurité et les flux de renseignement sur les menaces fournis par l’éditeur de l’EDR. En actualisant régulièrement les agents EDR sur les terminaux, les entreprises s’assurent de disposer des fonctions et des protections les plus récentes pour se défendre contre des menaces en évolution constante.
Affiner les réglages d’alerte et les procédures de réponse
Passez en revue et ajustez les politiques et les alertes EDR à partir des retours des analystes en sécurité, des équipes de réponse aux incidents et des sources de renseignement sur les menaces. En optimisant en continu les réglages d’alerte et les procédures de réponse, les entreprises améliorent la précision de la détection et réduisent leur temps de réaction face aux incidents de sécurité.
Action critique : définir des protocoles d’isolement
Si l’EDR détecte un ransomware, qui est habilité à cliquer sur « Isoler l’appareil » ? Documentez ces playbooks de réponse aux incidents en amont, pour que l’équipe de sécurité puisse agir de façon décisive et stopper une intrusion sans attendre l’aval de la direction en pleine crise.
Surveiller l’état des agents EDR
Une implémentation efficace de l’EDR suppose de surveiller l’état et les performances des agents déployés dans toute l’entreprise, de repérer les anomalies ou les problèmes potentiels et de prendre les mesures correctives nécessaires. En surveillant et en optimisant de façon proactive l’état des agents EDR, les entreprises s’assurent que la solution continue de fonctionner efficacement et d’offrir visibilité sur les terminaux et capacités de détection.
Protégez les environnements que vous gérez contre les ransomwares grâce à une solution tout-en-un combinant EDR et gestion des terminaux.
Protégez les environnements que vous gérez contre les ransomwares grâce à une solution tout-en-un combinant EDR et gestion des terminaux.
Protégez vos terminaux avec la bonne stratégie de déploiement EDR
En suivant les étapes décrites dans ce guide, les entreprises peuvent sélectionner et déployer avec succès des solutions EDR répondant à leurs besoins et objectifs de sécurité spécifiques, renforcer leur posture de cybersécurité globale et se protéger contre les menaces émergentes.
NinjaOne complète les solutions EDR avec des outils de surveillance et gestion à distance (RMM), pour une gestion plus complète des terminaux et de l’EDR.
Si vous êtes prêt, demandez un devis gratuit, inscrivez-vous à un essai gratuit de 14 joursou regardez une démo.