Points clés
- La sécurité s’est complexifiée à mesure que les entreprises ont adopté davantage d’outils pour faire face à des menaces en constante évolution, ce qui a fragmenté les processus et créé des angles morts opérationnels.
- Les programmes de sécurité modernes gagnent à unifier la visibilité, le contrôle et la remédiation plutôt qu’à empiler de nouvelles solutions dans des environnements déjà complexes.
- Les systèmes non corrigés restent l’un des vecteurs d’attaque les plus courants : une remédiation efficace des vulnérabilités constitue donc une priorité fondamentale en matière de sécurité.
- Lorsque les processus de sécurité et ceux des opérations informatiques fonctionnent en silos, du temps s’écoule entre la découverte d’une vulnérabilité et sa correction, ce qui accroît l’exposition au risque.
- L’IA accélérant la découverte des vulnérabilités, les entreprises doivent se concentrer sur la priorisation, l’automatisation et la rapidité de remédiation pour maintenir une posture de sécurité solide.
- Les entreprises les plus résilientes simplifient leurs opérations de sécurité en réunissant visibilité, mise à jour, automatisation et remédiation dans un processus unifié.
Historiquement, le rôle de l’informatique était plutôt clair : mettre les systèmes en service, accompagner ces systèmes et leurs utilisateurs, faire tourner la machine. Puis Internet est arrivé, tout est devenu connecté, et donc tout est devenu exposé. C’est à ce moment-là que la cybersécurité telle que nous la connaissons a pris forme, et que la gestion et la protection des parcs technologiques sont devenues bien plus compliquées.
Le même schéma se répète depuis des décennies. Les attaquants trouvent une porte d’entrée. Les défenseurs détectent l’intrusion et bouchent les trous. Dès qu’un nouveau vecteur d’attaque apparaît, de nouveaux fournisseurs débarquent avec de nouveaux systèmes et de nouvelles solutions. Ce cycle se reproduit depuis plus de 30 ans et, au bout du compte, les entreprises se retrouvent à gérer une multitude de solutions, chacune conçue pour traiter un point d’impact unique, mais qui rendent aussi la protection de l’entreprise de plus en plus laborieuse.
L’approche traditionnelle ne tient plus
La sécurité a toujours été réactive. Mais ce modèle n’est pas tenable. Les acteurs malveillants exploitent les failles de l’infrastructure des entreprises à une vitesse alarmante. Les infrastructures modernes sont désormais cloud-native par défaut, ce qui rend la surface d’exposition aux attaques plus dynamique et mouvante. Et l’IA n’arrange rien.
Les entreprises doivent se concentrer sur le durcissement de leurs fondamentaux de sécurité. Vous ne pouvez pas empêcher toutes les attaques. Mais vous pouvez maîtriser votre niveau d’exposition.
La simplicité est un atout de sécurité
Les entreprises peuvent adopter des mesures simples pour consolider leurs fondamentaux de sécurité, gagner en résilience et permettre à leurs équipes de traiter les risques à venir de façon proactive.
Le contrôle unifié occupe une place de plus en plus importante. Selon IBM, une entreprise utilise en moyenne 83 solutions de sécurité différentes provenant de 29 fournisseurs. Cela représente beaucoup de fragmentation et de failles potentielles à surveiller.
La complexité coûte de plus en plus cher. Une chose apparaît de plus en plus clairement : une sécurité solide ne repose pas sur un plus grand nombre d’outils. Elle repose sur le fait de savoir ce qui existe, de le maîtriser, de corriger ce qui est exposé et de récupérer rapidement en cas de problème. Plus ne veut pas toujours dire mieux, surtout en sécurité, et surtout quand les enjeux sont aussi élevés.
La mise à jour compte plus que jamais
Malgré toute l’innovation qu’a connue la sécurité, une chose n’a pas changé. Les systèmes non corrigés demeurent l’un des moyens les plus faciles pour les acteurs malveillants d’exploiter des vulnérabilités, et les entreprises continuent de peiner à corriger ces vulnérabilités rapidement et efficacement.
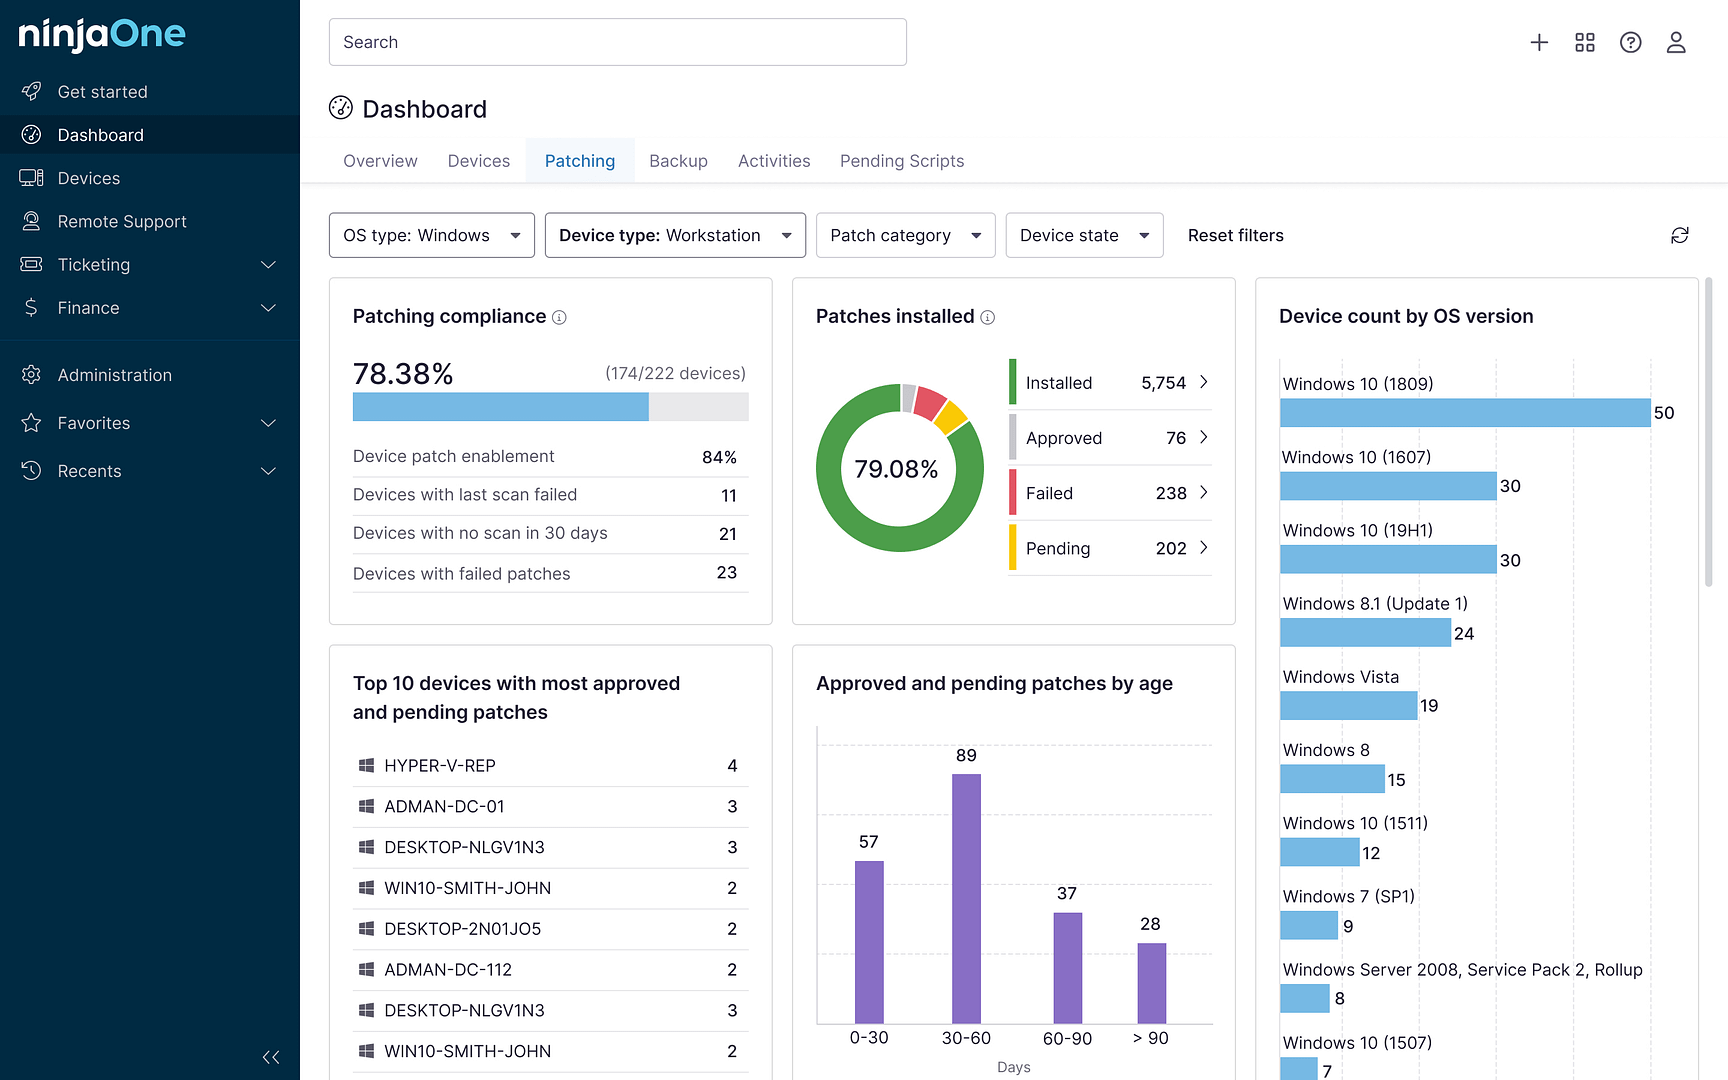
Historiquement, les processus de mise à jour imparfaits s’expliquent par le manque de temps, des ressources insuffisantes et des opérations en silos (l’analyse des vulnérabilités relevant d’une équipe, avec ses propres outils, ses objectifs et ses priorités, tandis que la remédiation incombe à une autre). Résultat : les équipes disposent de visibilité, mais d’aucun moyen rapide et fiable d’agir. La visibilité sans remédiation n’est que du reporting, et le reporting ne protégera pas votre entreprise des violations de données.
En reliant ces processus, lorsque les vulnérabilités alimentent directement la mise à jour (avec, au passage, une analyse du ressenti et des recommandations réfléchies de priorisation des correctifs), votre entreprise peut commencer à passer d’une sécurité réactive à une sécurité proactive. Vous ne partez plus de l’analyse pour ensuite corriger, mais vous corrigez d’abord, sans sacrifier la stabilité. Et ce basculement, cette remédiation et cette réaction rapide, change tout.
La remédiation devient le nouveau terrain d’affrontement
Pendant des années, la cybersécurité s’est concentrée sur la détection. Aujourd’hui, la plupart des entreprises savent identifier les vulnérabilités. La difficulté consiste à agir suffisamment vite.
À mesure que l’IA accélère la découverte des vulnérabilités, les entreprises feront face à davantage de constats, davantage de correctifs et davantage de pression pour prioriser efficacement. Les gagnantes ne seront pas celles qui détecteront le plus de vulnérabilités, mais celles qui corrigeront le risque le plus vite.
C’est pourquoi les équipes de sécurité, en collaboration avec les équipes ITOps, déplacent de plus en plus leur attention de la seule visibilité vers une visibilité associée à une remédiation automatisée. En unifiant les processus de découverte et de correction.
Détecter les problèmes est important. C’est en les corrigeant rapidement que l’on réduit le risque. Et c’est la simplicité qui fait la différence.
Où cela nous mène-t-il ?
La sécurité ne devrait pas continuer à se complexifier. Elle devrait se rationaliser et refléter l’agilité et l’évolutivité du monde cloud-native actuel. Avec une visibilité de bout en bout, des processus automatisés et un contrôle unifié qui fonctionnent de concert pour rendre possibles des opérations de sécurité plus proactives et plus résilientes, à grande échelle.
Les entreprises qui réussissent leur sécurité proactive ne sont pas celles qui possèdent le plus d’outils, mais celles qui disposent de la plus grande clarté et du meilleur contrôle. Elles connaissent leur environnement. Elles réduisent la complexité inutile et s’attachent à très bien faire les choses essentielles.
La voie la plus rapide et la plus efficace ne consiste pas à en ajouter davantage. Elle consiste à simplifier ce qui existe déjà.