Punti chiave
- Definisci SLA delle patch basati sul rischio: stabilisci tempi di applicazione delle patch e policy per le eccezioni in base ai livelli del software, alla gravità e all’impatto sul business.
- Usa anelli di distribuzione per sicurezza: distribuisci le patch in anelli progressivi per verificarne la stabilità e ridurre le interruzioni.
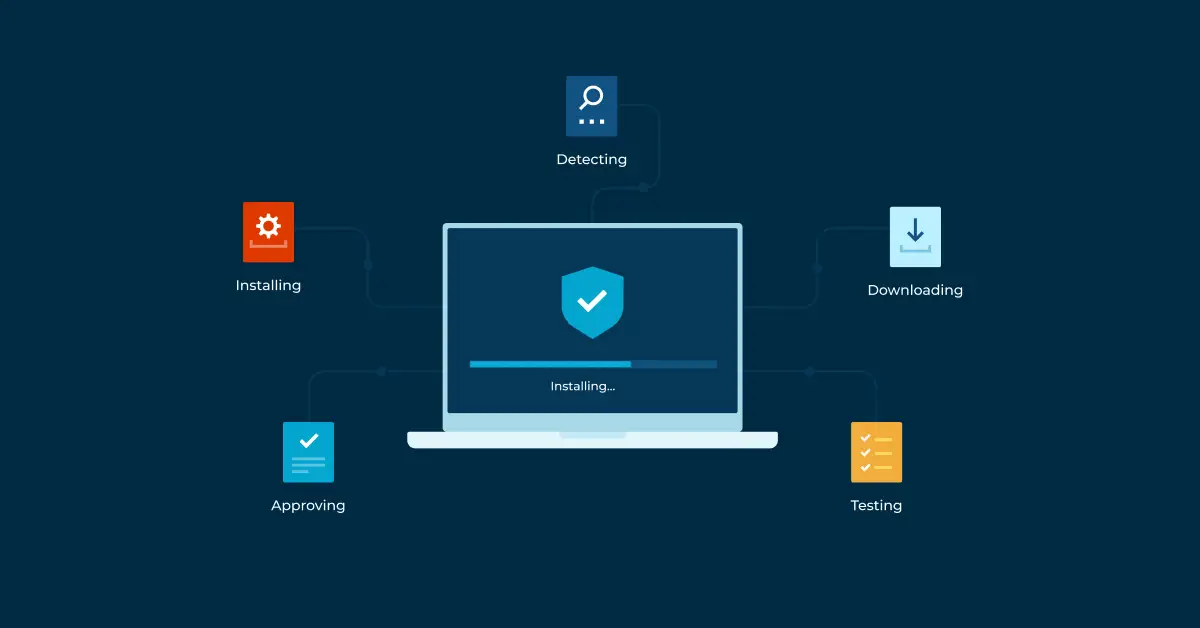
- Automatizza i flussi di lavoro delle patch: automatizza approvazioni, pianificazione e test in sandbox per snellire il patching e limitare i ritardi dovuti all’intervento umano.
- Monitora le metriche di conformità: tieni d’occhio tempi di installazione, rispetto degli SLA e tassi di errore per mantenere visibilità e controllo continui.
- Controlla e ritira le eccezioni: documenta le eccezioni, assegna i responsabili, applica le date di scadenza e adotta controlli compensativi per gestire il rischio.
Per definire gli SLA delle patch devi suddividere gli asset in livelli in base al rischio per il business, assegnare a ogni livello una scadenza di applicazione delle patch in funzione della gravità e creare un processo per le eccezioni, con un responsabile e una data di scadenza per ogni deroga. I team IT e i managed service provider (MSP) possono usare questa struttura basata sul rischio per mantenere il patching coerente, verificabile e resistente alla deriva, anche quando le eccezioni si accumulano.
Questa guida pratica propone un framework per un patch management efficace, che sfrutta l’automazione, le best practice definite dai fornitori e una supervisione continua, garantendo una copertura costante nella correzione delle vulnerabilità che tiene conto anche dei casi limite e delle eccezioni.
Che relazione c’è tra gli accordi sul livello di servizio (SLA) e il patch management?
Un accordo sul livello di servizio (SLA) formalizza il rapporto tra un MSP e i suoi clienti. Definisce il ruolo che svolgi, i servizi specifici che ti impegni a fornire e le metriche relative alla loro affidabilità e disponibilità. Gli SLA creano fiducia e garantiscono che l’ambito dei servizi erogati sia chiaro e definito in anticipo.
Il patch management ha un ruolo importante nei servizi che gli MSP offrono ai propri clienti. Aggiornare il software con regolarità li protegge dalle minacce informatiche e aiuta le organizzazioni a soddisfare i requisiti di conformità di molti framework su protezione dei dati e privacy. Le organizzazioni si aspettano che protezioni di cybersecurity, misure di riduzione del rischio e percorsi di risoluzione siano documentati nei loro SLA.
Cosa serve per fissare obiettivi realistici di patch management
Per ottenere una conformità delle patch efficace e definire SLA realistici su questa base, ti servono:
- Livelli degli asset software e finestre di manutenzione documentati
- Note di rilascio delle patch con la gravità delle vulnerabilità e gli elenchi dei fornitori affidabili
- Strumenti di distribuzione delle patch e di automazione che supportino anelli di distribuzione graduale e rollback automatico
- Una piattaforma centralizzata di documentazione IT in cui archiviare le metriche mensili e un registro delle eccezioni
Tieni presente che il framework proposto in questa guida non è universale. Dovrai adattarlo all’ambiente operativo specifico del cliente, considerando le policy interne e tutte le leggi su protezione dei dati o privacy che riguardano l’azienda o i suoi clienti.
In sintesi
| Passaggio | A cosa serve | Quando si applica |
| Definire SLA basati sul rischio | Fissa le scadenze delle patch e le regole per le eccezioni in base al livello dell’asset e alla gravità | Quando si creano o si aggiornano gli SLA di base |
| Usare anelli di distribuzione | Distribuisce le patch a un piccolo gruppo prima di estenderle a tutti | Quando si verifica la stabilità di una patch prima del rilascio completo |
| Automatizzare le approvazioni per classe | Approva automaticamente gli aggiornamenti a basso rischio e mette in attesa di revisione quelli ad alto rischio | Quando si vuole ridurre il carico di approvazioni manuali |
| Monitorare copertura e affidabilità | Tiene traccia dei tempi di installazione, del rispetto degli SLA e del tasso di rollback | Per il reporting continuo su SLA e affidabilità |
| Gestire le eccezioni | Assegna un responsabile e una data di scadenza a ogni eccezione agli SLA | Quando si gestiscono deroghe agli SLA standard |
| Creare un pacchetto di evidenze mensile | Documenta il rispetto degli SLA e le eccezioni ancora aperte | Per il reporting verso clienti o stakeholder |
Passaggio 1: definisci SLA e obiettivi di patch management basati sul rischio
Definisci e metti a tabella i livelli degli asset software, indicando quanto sono critici per la disponibilità dell’IT e per le operazioni di business. Per ogni livello, stabilisci con quale rapidità le patch devono essere distribuite, come verranno gestite le approvazioni d’emergenza e quali membri del team possono autorizzare le eccezioni.
Basa questi obiettivi sul software assegnato a ciascun livello, comprese le indicazioni dei fornitori sul patching e le finestre di manutenzione previste in base all’utilizzo.
Puoi ad esempio creare un livello ad alta priorità in cui il software critico ed esposto all’esterno viene sottoposto a patch e test automatici durante la notte, mentre il software di produttività che serve ai dipendenti e non presenta rischi attivi può essere aggiornato nelle finestre del fine settimana, dopo aver verificato la compatibilità con gli altri strumenti. Anche le approvazioni d’emergenza che escono dalle policy definite per i livelli (come l’applicazione di una patch a un software sotto exploit attivo, ad esempio un server di posta) vanno pianificate con attenzione.
Su queste basi definisci gli SLA, insieme a una policy per le eccezioni che includa la risposta alle emergenze, assicurandoti che sia sempre disponibile una persona autorizzata ad approvare in tempi rapidi. Evidenzia le eccezioni che possono portare all’uso di software non aggiornato in produzione (ad esempio un utente che, per motivi di compatibilità, necessita di una versione precedente di un pacchetto di produttività).
Scopri come assegnare priorità alle vulnerabilità e colmare il divario tra rilevamento e correzione
⬇️ Scarica la guida essenziale di NinjaOne alla gestione delle vulnerabilità
Passaggio 2: usa la distribuzione ad anelli per limitare i danni
I rilasci graduali basati su anelli di distribuzione ti permettono di tornare a configurazioni note e funzionanti se una patch crea più problemi di quanti ne risolva. Sulla base dei livelli definiti sopra, individua un piccolo gruppo pilota per i test iniziali, poi passa ad anelli che coprono una gamma più ampia di dispositivi e configurazioni, fino a raggiungere un tasso di successo affidabile e a dimostrare che i problemi noti sono stati evitati.
Presta molta attenzione alle note di rilascio delle patch e alle best practice dei fornitori sul patching, e verifica che le procedure di patching automatizzate le riconoscano e le convalidino.
Passaggio 3: automatizza approvazioni e pianificazione per classe
Dai priorità e automatizza gli aggiornamenti di sicurezza quando il rischio di lasciare i sistemi senza patch supera quello di un possibile problema causato dalla patch. Gli aggiornamenti ad alto rischio, come driver, firmware e major update di funzionalità di OS e applicazioni, dovrebbero restare in attesa di revisione per evitare interruzioni del servizio. Crea finestre di patching e manutenzione tenendo conto degli orari di lavoro e dell’impatto sugli utenti finali, e dai agli utenti la possibilità di completare le loro attività prima del riavvio dei sistemi, usando avvisi o periodi di tolleranza.
Il patch management potenziato dall’AI può aiutarti: segnala automaticamente le patch potenzialmente rischiose, esegue test in sandbox e fornisce al tuo team IT riepiloghi utili a prendere decisioni informate.
Passaggio 4: monitora copertura e affidabilità
Usa la tua piattaforma di monitoraggio e gestione da remoto (RMM) per tenere traccia di tre metriche fondamentali:
- Tempo mediano di installazione per livello/gravità
- Rispetto degli SLA
- Tasso di errori o rollback per anello di distribuzione
Queste informazioni possono confluire in report mensili che ti aiutano a individuare asset e livelli che mancano sistematicamente le finestre di patching e gli obiettivi degli SLA. Puoi anche identificare i fornitori sovrarappresentati in queste situazioni (il che potrebbe richiedere una revisione dei livelli o della loro collocazione) e le versioni software che presentano problemi specifici, da gestire con soluzioni alternative o misure di riduzione del rischio.
Esamina i report con regolarità per verificare di avere una copertura completa, che eccezioni e risposte d’emergenza siano giustificate e che l’affidabilità resti costante.
Passaggio 5: gestisci le eccezioni con scadenze e controlli compensativi
Documenta tutte le misure d’emergenza e le eccezioni, le azioni intraprese per applicarle e ciò che serve per ritirarle. Assegna ogni eccezione a un membro del tuo team IT e fissa una data di scadenza. Rendila effettiva con un’automazione che annulli l’eccezione oppure con la creazione o escalation automatica di un ticket se l’operazione va eseguita manualmente.
Ogni eccezione va valutata per il suo impatto sulla sicurezza e vanno predisposte misure per ridurne il rischio (ad esempio regole firewall aggiuntive) finché il software non può essere aggiornato. Anche queste misure vanno documentate per poterle poi ritirare, così da evitare l’accumulo di eccezioni e di controlli ormai inutili.
Passaggio 6: crea un pacchetto di evidenze mensile
Usa i tuoi strumenti di automazione IT e di documentazione IT per generare e pubblicare automaticamente report mensili che attestino il rispetto degli SLA per livello e il tasso di successo delle patch. Insieme a questi dati, elenca il software ancora privo di patch e il motivo (ad esempio eccezioni, test in corso o attesa di una finestra di manutenzione adatta).
Questi report possono migliorare il rapporto con i clienti, perché mostrano come vengono raggiunti gli obiettivi degli SLA e quali miglioramenti vengono introdotti per applicare le patch il più rapidamente possibile senza incidere sulla produttività.
Scopri come funzionano in NinjaOne il patching basato su policy, le approvazioni, il reporting e l’automazione
NinjaOne porta automazione e supervisione nella conformità delle patch
Il patch management è un continuo esercizio di equilibrio: mantenere il controllo e distribuire le patch critiche senza interrompere i flussi di lavoro aziendali richiede grande sensibilità da parte dei team IT.
NinjaOne automatizza il patch management all’interno della sua piattaforma IT, che unisce monitoraggio, gestione, sicurezza, backup e automazione del supporto, oltre a strumenti per il customer success. Puoi impostare regole che approvano automaticamente le patch di sicurezza critiche provenienti da fornitori affidabili, monitorare le attività aperte e creare ticket in caso di violazione degli SLA, oltre ad automatizzare la scadenza delle eccezioni e delle relative misure di riduzione del rischio. I report mensili possono essere generati automaticamente dai dati raccolti dagli endpoint: così l’automazione è accompagnata da una supervisione completa e i dati restano comprensibili per gli stakeholder aziendali, che possono valutare i vantaggi di mantenere tutto aggiornato.
Guida rapida
Caratteristiche per gli SLA delle patch e la gestione del rischio
Opzioni di approvazione delle patch
NinjaOne offre più livelli di patch management e di governance del rischio:
1. Livelli di approvazione:
– Approvazioni/rifiuti preventivi globali
– Approvazioni/rifiuti a livello di policy
– Override a livello di dispositivo
2. Metodi di approvazione basati sul rischio:
– Approvazione delle patch dopo un numero di giorni stabilito (fino a 30 giorni per gli aggiornamenti standard, 365 giorni per gli aggiornamenti delle funzionalità)
– Approvazione o rifiuto manuale delle patch
– Patch intelligence basata sull’AI per il rilevamento dei rischi
Patch Intelligence AI
– Valuta le patch di Windows ogni sei ore
– Può spostare automaticamente le patch da uno stato all’altro:
– Approvata
– Approvazione manuale
– Rifiutata
– Tiene conto dei problemi noti e dei feedback della community
CVE e punteggio delle vulnerabilità
– Common Vulnerability Scoring System (CVSS) integrato
– Classifica le vulnerabilità:
– Critiche: CVSS 9.0–10.0
– Alte: CVSS 7.0–8.9
– Medie: CVSS 4.0–6.9
– Basse: CVSS 0.1–3.9
Gestione delle eccezioni
– Creazione di override a livello di dispositivo o di policy
– Approvazione/rifiuto manuale delle patch per:
– Numero KB
– ID della patch
– Disinstallazione delle patch con supporto al rollback
– Impostazione di regole specifiche per l’approvazione delle patch
Best practice
– Testa prima gli aggiornamenti critici su un piccolo gruppo di dispositivi
– Usa la distribuzione ad anelli per scaglionare il rilascio delle patch
– Monitora i risultati della distribuzione delle patch
– Adatta la distribuzione in base ai primi risultati
NinjaOne offre un approccio completo al patch management, che consente un controllo granulare su SLA delle patch, valutazione del rischio e gestione delle eccezioni.