Punti chiave
- Un patch management efficace protegge i sistemi IT dalle minacce informatiche, garantisce la conformità e mantiene l’efficienza operativa.
- Tra gli errori più comuni ci sono il patching tardivo, la verifica saltata, l’assenza di backup, i calendari irregolari, pratiche di distribuzione inadeguate e il mancato ricorso all’automazione.
- I KPI del patch management, come il tasso di patching, il tempo di esposizione alle vulnerabilità, il tasso di conformità e il tasso di successo delle patch, aiutano a misurare l’efficacia e a individuare le lacune.
- Le best practice comprendono patching tempestivo, test accurati, backup affidabili, pianificazione costante, rilasci graduali e utilizzo di strumenti di automazione e RMM.
Puoi migliorare sensibilmente l’efficienza del tuo processo di patch management tenendo traccia degli errori di patch management più comuni. Il patching non serve solo a mantenere i sistemi aggiornati. Deve essere un approccio completo alla protezione delle infrastrutture IT da un’ampia gamma di minacce informatiche, in modo che i sistemi restino sicuri, conformi ed efficienti dal punto di vista operativo.
Anche le strategie di patch management più curate, però, possono fallire e lasciare spazio a vulnerabilità che gli aggressori possono sfruttare. Riconoscere e comprendere gli errori più frequenti nel processo di patch management è fondamentale per le organizzazioni che vogliono rafforzare le proprie difese contro queste minacce.
Questo articolo analizza i passi falsi più critici nel patch management e propone strategie per evitarli. Partiamo dagli indicatori di prestazione, per capire perché basi solide nelle pratiche di patch management sono cruciali per qualsiasi strategia di cybersecurity.
📌 Guarda Errori di patch management e come evitarli per una panoramica visiva dell’argomento.
Indicatori chiave di prestazione del patching
La valutazione degli indicatori seguenti aiuta le organizzazioni a individuare le aree di miglioramento nei processi di patch management, così da potersi adattare efficacemente alle minacce informatiche in evoluzione e ridurne l’impatto. Dato il ritmo con cui le minacce cambiano, restare un passo avanti richiede un approccio proattivo e completo al patch management.
- Tasso di patching: misura la costanza con cui i sistemi vengono aggiornati contro le vulnerabilità note.
- Rispetto dei calendari di patching: indica la rapidità con cui le patch vengono distribuite per ridurre al minimo l’esposizione agli attacchi.
- Tempo di esposizione alle vulnerabilità: tempo che intercorre tra la divulgazione di una vulnerabilità e il patching; tempi più brevi indicano una maggiore capacità di risposta.
- Tasso di successo delle patch: percentuale di patch applicate correttamente, che mette in evidenza problemi di distribuzione o di compatibilità.
- Tempo di distribuzione delle patch critiche: misura la rapidità con cui vengono distribuite le patch critiche; tempi più rapidi riducono il rischio.
- Tasso di conformità agli standard di sicurezza: valuta l’allineamento alle normative di settore pertinenti (ad esempio PCI DSS, HIPAA, GDPR).
- Tempo di risposta agli incidenti per le patch non riuscite: tempo necessario a risolvere le patch non riuscite; tempi più brevi limitano rischi e disservizi.
- Tempi di inattività per gli utenti dovuti al patching: misura i tempi di inattività legati al patching e il loro impatto sulla produttività degli utenti e dell’organizzazione.
- Tasso di copertura delle patch: percentuale di sistemi e applicazioni coperti dal patching, che indica l’ampiezza della protezione.
- Tasso di ri-patching: frequenza con cui le patch vengono riapplicate o annullate, indice di stabilità e qualità.
Integrare questi KPI di patch management in una strategia completa permette alle organizzazioni di rispondere alle esigenze di sicurezza attuali e di anticipare le sfide future. Monitorando e analizzando costantemente questi indicatori, le aziende possono affinare i propri processi di patch management e diventare più agili e reattive di fronte a nuove vulnerabilità.
Un approccio più proattivo consolida le difese dell’organizzazione contro le minacce informatiche e garantisce la sicurezza e l’affidabilità della sua infrastruttura IT in un panorama digitale in continuo mutamento.
Scopri di più sui report di Patch management di NinjaOne
6 errori di patch management più comuni
Gli errori nel patch management possono aumentare notevolmente il rischio per la cybersecurity. Conoscere e comprendere queste insidie è importante quanto la formazione continua del personale per sviluppare strategie di riduzione del rischio efficaci.
1. Rimandare l’applicazione delle patch
L’intervallo tra il rilascio di una patch e la sua applicazione è una finestra di vulnerabilità critica, in cui i sistemi corrono il rischio maggiore. Appena viene pubblicata una CVE, gli attori delle minacce cercano attivamente sistemi privi di patch, spesso nel giro di poche ore. L’attacco ransomware WannaCry del 2017 sfruttò la vulnerabilità EternalBlue (MS17-010) nei sistemi Windows privi di patch. Microsoft aveva rilasciato la patch 59 giorni prima. Le organizzazioni che hanno temporeggiato hanno pagato il conto in perdita di dati, tempi di inattività e costi di ripristino quantificati in miliardi a livello globale. Assicurati che i tuoi sistemi vengano aggiornati non appena è disponibile una patch di sicurezza: configura flussi di lavoro di automazione che avviino la distribuzione delle patch il prima possibile, così da eliminare pericolose finestre di esposizione.
2. Trascurare la verifica delle patch
Accertarsi che le patch non compromettano le prestazioni o le funzionalità dei sistemi è importante tanto quanto applicarle. Saltare questo passaggio può causare interruzioni operative, come nel famigerato caso del luglio 2022, quando Rogers Communications, uno dei principali operatori di telecomunicazioni canadesi, ha subito un grave disservizio che ha coinvolto oltre 12 milioni di utenti.
L’interruzione ha bloccato i servizi internet e di telefonia mobile, compresi servizi essenziali come le chiamate al 9-1-1 e le transazioni con carta di debito Interac, con ripercussioni su diversi settori in tutto il Canada. La causa è stata attribuita a una distribuzione mal riuscita di una patch di manutenzione del firmware, che ha provocato malfunzionamenti diffusi nei router degli utenti.
Questo episodio evidenzia quanto siano importanti processi solidi di verifica delle patch per prevenire interruzioni operative e garantire il corretto funzionamento dei sistemi.
3. Ignorare i backup prima delle patch
Prima di ogni distribuzione di patch è fondamentale mettere al sicuro i dati, per poter ripristinare rapidamente la situazione in caso di errori imprevisti. Se non esegui il backup dei dati critici, rischi di trasformare un problema di poco conto in una crisi grave. Usa un software di backup per non mettere a repentaglio l’integrità dei dati e la continuità operativa.
4. Pratiche di patching irregolari
La costanza nel processo di patching garantisce che i sistemi siano protetti dalle vulnerabilità individuate. Calendari di patching irregolari lasciano invece i sistemi esposti agli attacchi. A causa del maggior rischio di danni economici e reputazionali rilevanti, le informazioni tecniche attendibili sulle violazioni che colpiscono gli istituti finanziari sono in genere più difficili da verificare rispetto alla maggior parte degli altri casi.
Almeno un istituto bancario (JPMorgan Chase, 2014) ha subito una violazione dei dati in seguito alla fuga di informazioni sullo stack software interno della banca: si ipotizza che ciò abbia rivelato vulnerabilità nei calendari di patching del software di terze parti, consentendo agli hacker di accedere ai dati di contatto degli utenti.
5. Tecniche di distribuzione delle patch inadeguate
Un approccio strategico alla distribuzione delle patch richiede una pianificazione accurata, rilasci graduali e test approfonditi, così da ridurre al minimo i disservizi e garantire una copertura completa. Tra gli errori più comuni ci sono le distribuzioni affrettate senza test adeguati e la mancata definizione delle priorità in base alla valutazione del rischio, con conseguenti lacune di sicurezza e inefficienze operative. Un flusso di lavoro affidabile per la distribuzione delle patch parte dalla definizione delle priorità: prima si rimediano le vulnerabilità di sicurezza più critiche. Puoi stabilire da dove cominciare usando i punteggi di gravità CVSS per decidere quali patch distribuire per prime.
Riconoscere e correggere gli errori di patch management più comuni è determinante per rafforzare la postura di cybersecurity di un’organizzazione. Affrontandoli in modo sistematico, le aziende possono ridurre sensibilmente la propria esposizione agli attacchi informatici e mantenere operazioni resilienti e sicure.
6. Non utilizzare o non sfruttare appieno gli strumenti di automazione
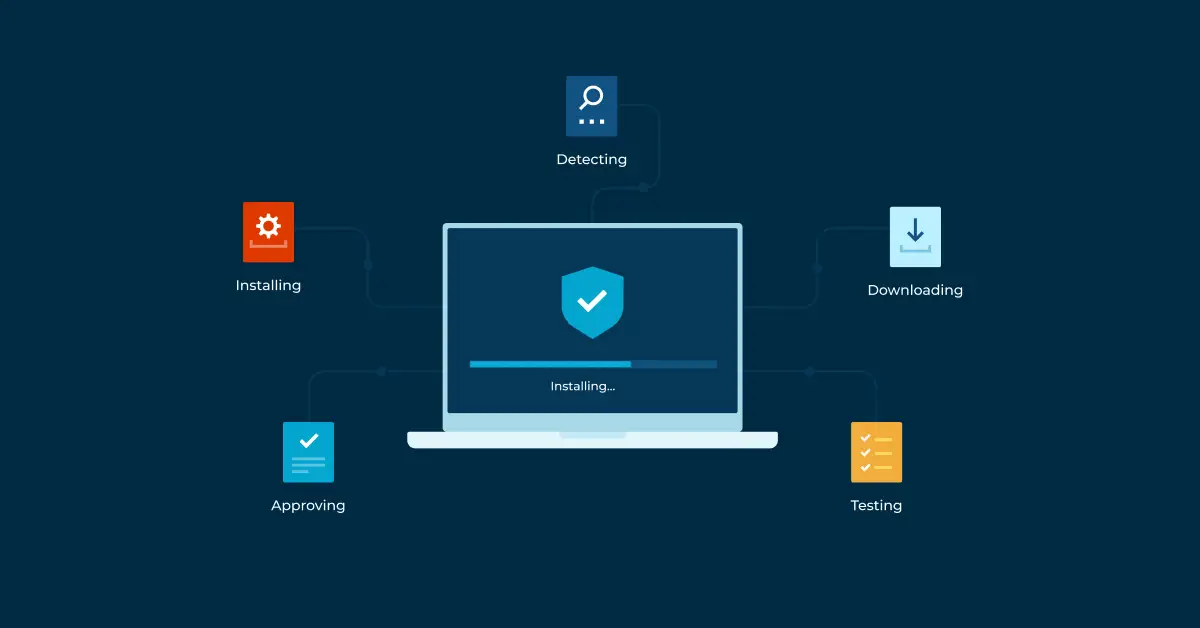
Una strategia completa di patch management dovrebbe includere e valorizzare al massimo gli strumenti di monitoraggio e gestione da remoto (RMM), in grado di automatizzare i processi di patching riducendo così gli errori umani, l’intervento manuale e i costi. L’automazione IT consente ai team IT di rilevare le patch mancanti su OS e applicazioni di terze parti, di automatizzare i flussi di lavoro di approvazione delle patch con regole configurabili e di pianificare le distribuzioni. Per le aziende che operano in settori fortemente regolamentati, un software di patch management automatizzato permette ai team IT di generare report che dimostrano la conformità delle patch in vista di audit come HIPAA e SOC 2.
Strategie per ridurre gli errori di patching
Un patch management efficace è una sfida su più fronti, che richiede pianificazione strategica, processi rigorosi e attenzione costante. Per gestire questa complessità, le organizzazioni devono definire politiche chiare, sfruttare strumenti di automazione avanzati e garantire una formazione continua al personale IT. In questo modo il processo di patching diventa più fluido e si riduce il rischio di sviste o errori.
- Approcci per applicare le patch in tempi rapidi: è fondamentale stabilire le priorità in base alla gravità delle vulnerabilità corrette e alla criticità dei sistemi interessati. Gli strumenti di automazione migliorano sensibilmente la tempestività e la precisione delle distribuzioni, alleggerendo il carico di lavoro del personale IT e riducendo gli errori umani.
- Procedure di verifica delle patch: un processo di test solido, idealmente in un ambiente di staging che rispecchi quello di produzione, è indispensabile per individuare eventuali problemi che potrebbero incidere sulle prestazioni o sulla stabilità dei sistemi. Questo passaggio garantisce che le patch non introducano nuove vulnerabilità o problemi di compatibilità.
- Adozione di misure di backup solide: definire una strategia di backup completa è cruciale: significa eseguire backup regolari e assicurarsi che i dati salvati siano protetti, crittografati e conservati in più posizioni, per difendersi da perdita di dati, corruzione o attacchi ransomware.
- Mantenimento di routine di patching costanti: definire e rispettare un calendario di patching strutturato, basato su una valutazione dei rischi dell’infrastruttura IT, garantisce che i sistemi restino sicuri e funzionanti. Rientrano in questa pratica anche gli audit periodici delle attività di patch management, utili a individuare e correggere eventuali punti deboli del processo.
- Ottimizzazione della distribuzione delle patch: è essenziale formare i team IT e metterli in condizione di lavorare con gli strumenti e le conoscenze necessari per un patch management efficace. Questo include le strategie per ridurre al minimo i tempi di inattività durante la distribuzione, come gli aggiornamenti progressivi o la pianificazione delle patch nelle ore di minore attività, oltre al monitoraggio continuo dei sistemi dopo l’aggiornamento per intervenire rapidamente su eventuali problemi.
- Pianificazione del rollback delle patch: anche negli ambienti gestiti al meglio una patch può fallire, per esempio a causa di conflitti di compatibilità, dipendenze mancanti o altri imprevisti. Definisci un piano di rollback prima di ogni distribuzione. Se dopo l’installazione una patch provoca problemi imprevisti, una procedura di rollback già definita consente ai tecnici di annullare le patch difettose e ridurre al minimo i tempi di inattività.
Adottare queste strategie per ridurre gli errori di patching mette le organizzazioni in una posizione più solida per contrastare efficacemente le minacce informatiche. Definendo politiche chiare, sfruttando l’automazione avanzata e investendo nella formazione continua del personale, le aziende possono raggiungere standard più elevati di sicurezza ed eccellenza operativa.
Questo approccio integrato al patch management rafforza la sicurezza delle infrastrutture IT e sostiene gli obiettivi strategici complessivi dell’organizzazione, promuovendo una cultura di miglioramento continuo e resilienza.
Patching proattivo: perché conviene adottarlo
Evitare gli errori di patch management più comuni rafforza la sicurezza IT e impedisce ai criminali informatici di sfruttare le vulnerabilità. Un processo di patch management solido ti permette di proteggere le strutture IT dalle minacce e di garantire la continuità operativa. Per questo è consigliabile adottare protocolli di patch management completi ed efficaci.
Una soluzione come il software di Patch Management di NinjaOne semplifica questo processo e offre un modo più efficiente, preciso e tempestivo di gestire le patch negli ambienti IT estremamente eterogenei di oggi. Così le organizzazioni possono proteggere le proprie infrastrutture IT da un’ampia gamma di vulnerabilità e minacce, garantendo continuità operativa, integrità dei dati e, soprattutto, la fiducia dei clienti nel tempo. Iscriviti per una prova gratuita di 14 giorni.