Points clés
Comment créer une check-list de cybersécurité pour les petites entreprises
- Regroupez la sécurité par domaine : gardez la check-list organisée en vous concentrant sur 4 à 5 domaines clés, comme les comptes, les appareils, les données, les réseaux et les personnes.
- Commencez par les gains rapides : mettez en avant des actions simples et à fort impact, comme l’activation du MFA (authentification forte), les mises à jour automatiques et les sauvegardes.
- Employez un langage clair : rédigez des consignes que des collaborateurs non techniques peuvent comprendre et appliquer.
- Ajoutez des repères visuels : utilisez un code couleur de type feu tricolore et des icônes pour rendre l’avancement et les priorités lisibles d’un coup d’œil.
- Révisez régulièrement : intégrez les revues et la responsabilisation aux rapports trimestriels d’activité, attribuez les responsabilités et suivez les améliorations.
- Automatisez quand c’est possible : utilisez des outils comme NinjaOne pour les mises à jour, les sauvegardes, les alertes et la documentation.
La plupart des check-lists de cybersécurité sont conçues pour les grandes entreprises ou pour des audits de conformité, ce qui les rend difficiles à exploiter pour les petites et moyennes entreprises (PME). Les petites entreprises n’ont souvent pas d’équipe informatique dédiée, disposent de budgets serrés et s’appuient sur des fournisseurs de services gérés (MSP) pour leur sécurité de base.
Une check-list de cybersécurité pour les petites entreprises offre un moyen simple de mettre en place des protections à fort impact, qui réduisent le risque sans complexifier inutilement les opérations. Ce guide vous montre comment construire une check-list de cybersécurité réellement applicable dans une petite entreprise.
Les étapes pour construire une check-list de cybersécurité adaptée aux petites entreprises
Avant de commencer, faites le point sur vos actifs, les rôles, vos obligations de conformité et la tolérance au risque de vos clients. Voici les prérequis pour construire une check-list de cybersécurité destinée aux petites entreprises :
📌 Prérequis généraux :
- connaissance de l’environnement réglementaire applicable aux petites entreprises (HIPAA, PCI-DSS, RGPD (règlement général sur la protection des données), selon le secteur)
- inventaire des actifs et visibilité sur les terminaux (serveurs, ordinateurs portables, mobiles, applications SaaS)
- rôles et responsabilités définis pour les collaborateurs de la PME (dirigeant, responsable administratif, MSP externe)
- accord avec les clients sur l’appétence au risque et les seuils budgétaires
Étape 1 : identifier les grands domaines de sécurité
Commencez par définir les domaines clés que votre entreprise doit protéger. Cette étape permet de regrouper les tâches de sécurité par domaine, pour une check-list mieux organisée et plus simple à suivre.
Instructions
Découpez votre check-list en catégories claires et compréhensibles par des non-spécialistes, comme dans les exemples ci-dessous.
- Comptes et accès : mots de passe robustes, MFA (authentification forte), contrôle d’accès basé sur les rôles
- Appareils et terminaux : protection antivirus, mise à jour régulière, chiffrement des appareils
- Protection des données : sauvegardes automatisées, politiques de rétention et tests de restauration
- Réseau et cloud : pare-feu, sécurité du Wi-Fi, politiques d’accès aux applications SaaS
- Collaborateurs et formation : sensibilisation au phishing, responsabilités par rôle, formation continue
Évitez de surcharger la check-list avec trop de catégories. Restez concis. Les petites équipes sans support informatique dédié la géreront beaucoup plus facilement.
Livrable
Une trame de check-list structurée autour de quelques domaines clairs (plus facile à prioriser, à attribuer et à réviser sans se perdre dans les détails techniques)
Étape 2 : prioriser les actions à fort impact et faible complexité
La cybersécurité n’a pas besoin d’être complexe ni coûteuse. Certaines des améliorations les plus efficaces reposent sur des changements simples et peu onéreux. Dans cette étape, vous filtrez votre check-list pour mettre en avant les actions faciles à mettre en place qui offrent une protection solide.
Voici quelques éléments de check-list à prioriser :
- Activez le MFA (authentification forte) sur les e-mails, les comptes financiers et les applications cloud.
- Activez les mises à jour automatiques pour Windows, macOS, les navigateurs et les applications.
- Sauvegardez les fichiers critiques chaque semaine et testez les restaurations. Utilisez des sauvegardes cloud ou des Drive externes.
- Imposez l’usage d’un gestionnaire de mots de passe. Choisissez des outils qui facilitent l’utilisation de mots de passe sécurisés.
Livrable
Une section Gains rapides placée en haut de votre check-list de cybersécurité (clairement identifiée et immédiatement actionnable)
Étape 3 : rédiger des instructions en langage clair
La cybersécurité peut sembler intimidante lorsque les consignes sont truffées de jargon technique. Les personnes concernées doivent comprendre ce qu’on leur demande de faire, surtout dans une petite entreprise sans informaticien dédié. Dans cette étape, vous reformulez les termes complexes dans un langage simple et courant, accessible à tous. C’est ce qui rend votre check-list réellement utilisable.
📌 Cas d’utilisation : rendre la cybersécurité accessible aux utilisateurs non techniques.
Instructions
- Repérez le jargon technique.
- Passez en revue les consignes rédigées en vocabulaire informatique ou de conformité.
- Reformulez en langage clair.
- Utilisez des phrases courtes, des verbes simples et des actions explicites.
- Exemple :
- ❌ « Mettre en place une fédération d’identités avec des politiques d’accès conditionnel. »
- ✅ « Exiger un code envoyé sur un téléphone ou une application (MFA) lors de la connexion. »
- Évitez les acronymes ou expliquez-les clairement.
- Si vous devez employer des acronymes, développez-les à la première occurrence.
- Exemple : « Utilisez l’authentification multifacteur (MFA) pour ajouter un second niveau de sécurité à la connexion. »
- Fournissez un glossaire ou un mémo de référence.
- Définissez des termes comme chiffrement, pare-feu, phishing et autres notions de sécurité courantes, dans un langage simple et quotidien.
Livrable
Chaque action de la check-list doit être accompagnée d’un court glossaire ou d’une explication simplifiée, afin d’être compréhensible et réalisable par une personne sans bagage technique.
Étape 4 : ajouter des repères visuels de risque et de priorité
Rendez votre check-list plus facile à utiliser en ajoutant des repères visuels clairs. Dans cette étape, vous appliquez des indicateurs qui montrent le statut et l’urgence de chaque élément. Les dirigeants et les équipes voient ainsi d’un coup d’œil ce qui est terminé, ce qui est en cours et ce qui exige une action immédiate.
Instructions
- Appliquez un code couleur de type feu tricolore à chaque élément.
- Exemple :
- 🟢 Vert = mis en place
- 🟡 Jaune = en cours
- 🔴 Rouge = action immédiate requise
- Exemple :
- Ajoutez des icônes ou des libellés pour l’accessibilité et la clarté.
- Exemple :
- ✅ pour terminé
- ⚠️ pour à surveiller
- ❌ pour non démarré
- Exemple :
- Appliquez ces repères de façon cohérente dans tous les domaines.
- Utilisez le même système sur toute la check-list pour éviter la confusion.
Livrable
Une check-list visuelle d’une page qui utilise des indicateurs colorés et des icônes pour signaler le risque et la priorité
Étape 5 : intégrer des revues et une responsabilisation
Pour que votre check-list de cybersécurité soit efficace, il faut l’entretenir et la réviser régulièrement. Dans cette étape, vous l’intégrez aux cycles de revue de l’activité, vous désignez des responsables et vous suivez l’avancement. La check-list reste ainsi à jour et exploitable.
📌 Cas d’utilisation : maintenir une bonne hygiène de cybersécurité dans le temps
Instructions
- Planifiez des revues régulières.
- Réalisez ces revues lors des rapports trimestriels d’activité (QBR) ou semestriels.
- Mettez à jour le statut de la check-list, repriorisez les éléments et évaluez les nouveaux risques.
- Attribuez clairement les responsabilités.
- Indiquez quels éléments relèvent du client et lesquels incombent au MSP ou au fournisseur informatique.
- Consignez l’avancement et les améliorations.
- Conservez la check-list dans un document versionné afin de suivre les mises à jour.
- Enregistrez les éléments réalisés avec leurs dates et des commentaires.
- Prévoyez des lignes de validation ou des approbations numériques pour la responsabilisation.
Livrable
Une check-list versionnée, avec des lignes de validation pour le client et pour le MSP, qui fournit une trace claire des responsabilités, de l’historique des revues et des améliorations mesurables dans le temps.
Tableau récapitulatif des bonnes pratiques
| Pratique | Bénéfice apporté |
| Regroupement par domaine | Garde la check-list organisée et facile à gérer |
| Priorisation des gains rapides | Accélère l’adoption avec des résultats immédiats |
| Instructions en langage clair | Aide les décideurs de PME à comprendre les actions |
| Repères visuels | Rend l’avancement facile à suivre |
| Revues intégrées | Transforme la check-list en outil de gouvernance |
Exemple de point d’ancrage pour l’automatisation
Vous pouvez relier votre check-list de cybersécurité PME à des outils d’automatisation pour réduire le travail manuel et garantir la cohérence. Voici des éléments de check-list qui peuvent être automatisés avec NinjaOne.
Éléments de check-list pris en charge par NinjaOne
- Gestion automatisée des correctifs pour les terminaux Windows et macOS
- Maintient les appareils à jour sans effort manuel
- Sauvegarde planifiée et rapports de validation des restaurations
- Confirme que les sauvegardes s’exécutent et sont restaurables
- Alertes Personnalisées pour les appareils non chiffrés ou obsolètes
- Signale les appareils qui nécessitent une intervention
- Documentation de la réalisation de la check-list dans NinjaOne Documentation
- Suit l’avancement et soutient la responsabilisation
Relier votre check-list de cybersécurité à NinjaOne
Les grandes entreprises et les MSP qui accompagnent des environnements PME peuvent utiliser NinjaOne pour relier les tâches de la check-list à l’automatisation, au reporting et à la documentation.
| Services NinjaOne | Comment NinjaOne vous aide |
| Gestion des correctifs | Automatise les protections de base : mise à jour, surveillance de l’antivirus et vérification du chiffrement |
| Tableaux de bord de reporting | Suit la conformité de la check-list et affiche son statut dans des rapports clairs |
| Documentation | Stocke les versions et les mises à jour de la check-list dans NinjaOne Docs, prêtes pour un audit |
| Appui aux QBR | Joint les résultats de la check-list aux rapports trimestriels d’activité pour plus de transparence vis-à-vis du client |
| Tâches planifiées | Crée des tâches récurrentes liées aux éléments de la check-list, comme le test trimestriel des sauvegardes |
Guide de démarrage rapide
Fonctionnalités clés de NinjaOne pour la cybersécurité des petites entreprises :
- Gestion des vulnérabilités :
- Outil d’importation : permet l’intégration avec les scanners les plus courants (Qualys, Rapid7, Tenable, CrowdStrike) afin d’importer les données de vulnérabilités directement dans NinjaOne.
- Suivi des CVE : consultez, suivez et priorisez les vulnérabilités et les expositions courantes (CVE) qui affectent vos appareils.
- Aide à la remédiation : fournit des liens vers les ressources de mise à jour et permet de lancer la mise à jour directement depuis le tableau de bord.
- Gestion des correctifs :
- Mise à jour automatisée : gérez les correctifs du système d’exploitation et des applications tierces sur les appareils Windows, macOS et Linux.
- Approbation ou refus des correctifs : choisissez les correctifs à installer selon leur criticité et les besoins de l’entreprise.
- Déploiements par anneaux : déployez les correctifs par étapes sur des groupes de test avant le déploiement général.
- Détection et réponse aux menaces :
- Intégration SentinelOne : apporte des capacités avancées d’EDR (détection et réponse sur les terminaux).
- Surveillance des activités : suivez les installations de logiciels, les alertes des outils de sécurité et d’autres activités critiques.
- Mitigation des menaces : des actions comme la mise en quarantaine de fichiers ou le lancement d’analyses complètes peuvent souvent être déclenchées depuis NinjaOne.
- Durcissement et configuration des appareils :
- Gestion par politiques : appliquez des configurations de sécurité à des groupes d’appareils.
- Scripts et automatisation : exécutez des scripts pour automatiser des tâches de sécurité, comme désactiver des protocoles faibles, configurer des pare-feu ou vérifier la conformité.
- Reporting et conformité :
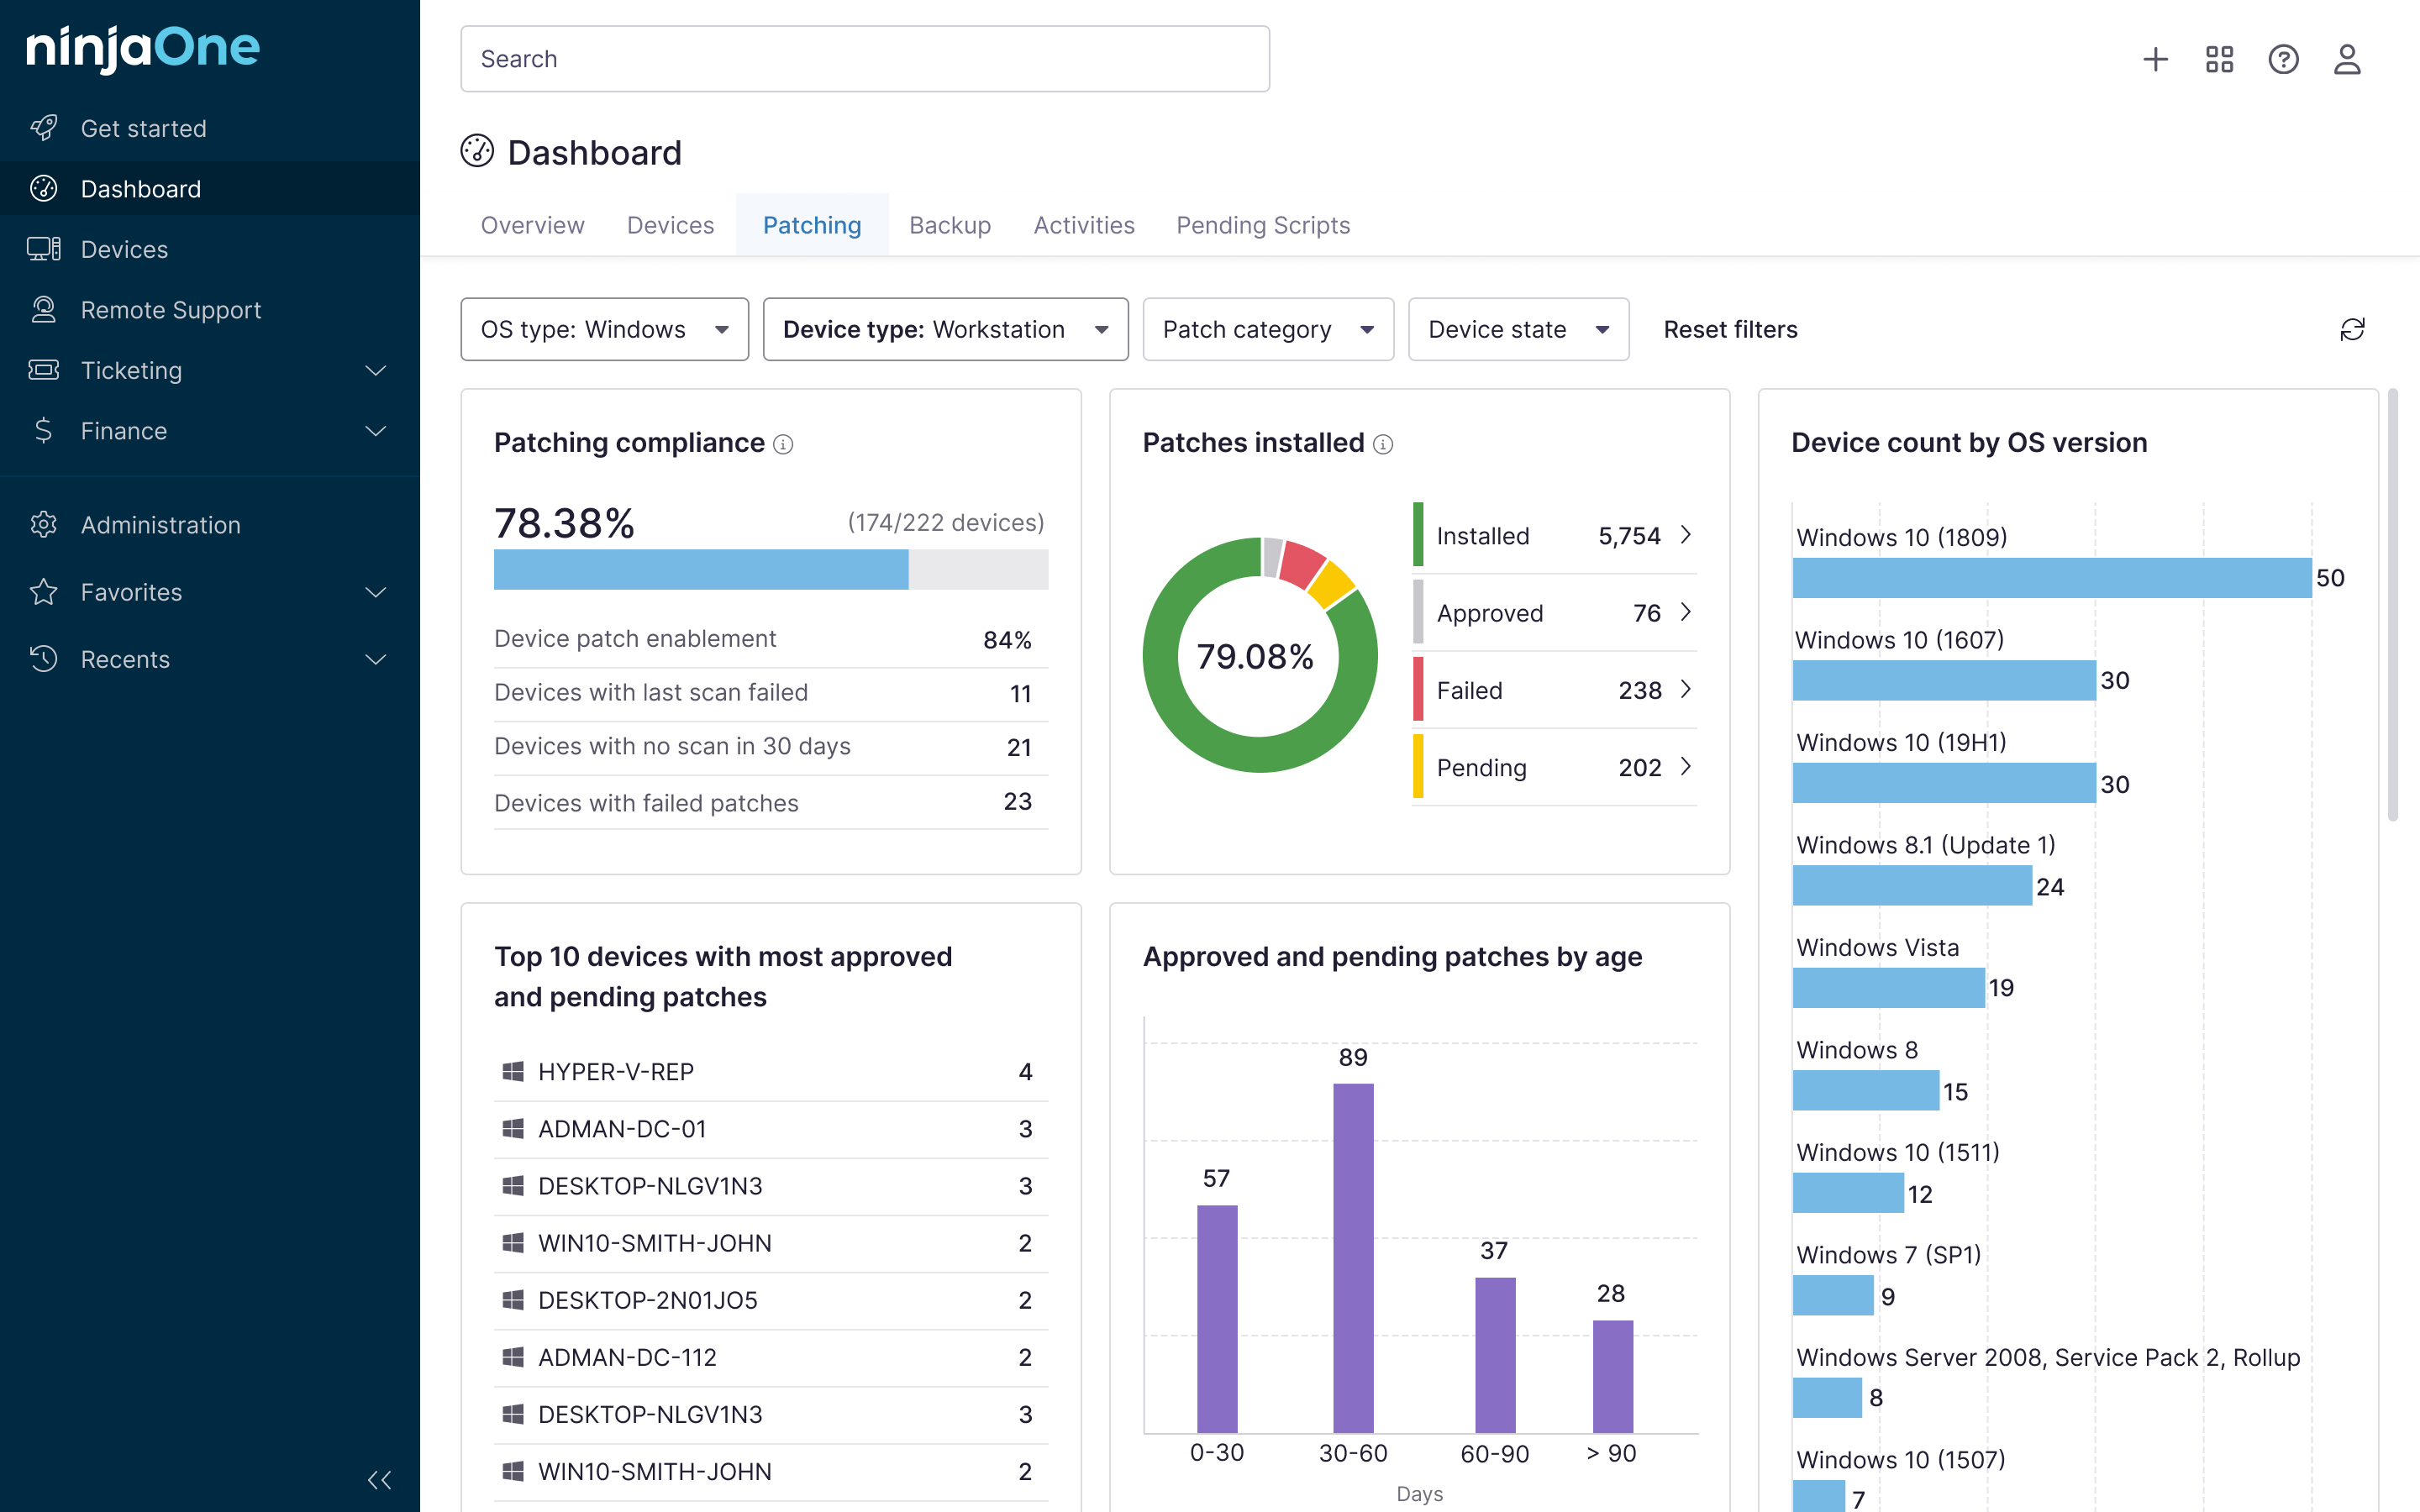
- Tableaux de bord : visualisez l’état des vulnérabilités, la conformité des correctifs et l’activité des menaces.
- Onglet Activités : suivez toutes les actions réalisées sur les appareils, y compris celles liées à la sécurité.
Guide de démarrage rapide
Fonctionnalités clés de NinjaOne pour la cybersécurité des grandes entreprises et des petites entreprises :
1. Gestion des vulnérabilités :
- Outil d’importation : permet l’intégration avec les scanners les plus courants (Qualys, Rapid7, Tenable, CrowdStrike) afin d’importer les données de vulnérabilités directement dans NinjaOne.
- Suivi des CVE : consultez, suivez et priorisez les vulnérabilités et les expositions courantes (CVE) qui affectent vos appareils.
- Aide à la remédiation : fournit des liens vers les ressources de mise à jour et permet de lancer la mise à jour directement depuis le tableau de bord.
2. Gestion des correctifs :
- Mise à jour automatisée : gérez les correctifs du système d’exploitation et des applications tierces sur les appareils Windows, macOS et Linux.
- Approbation ou refus des correctifs : choisissez les correctifs à installer selon leur criticité et les besoins de l’entreprise.
- Déploiements par anneaux : déployez les correctifs par étapes sur des groupes de test avant le déploiement général.
3. Détection et réponse aux menaces :
- Intégration SentinelOne : apporte des capacités avancées d’EDR (détection et réponse sur les terminaux).
- Surveillance des activités : suivez les installations de logiciels, les alertes des outils de sécurité et d’autres activités critiques.
- Mitigation des menaces : des actions comme la mise en quarantaine de fichiers ou le lancement d’analyses complètes peuvent souvent être déclenchées depuis NinjaOne.
4. Durcissement et configuration des appareils :
- Gestion par politiques : appliquez des configurations de sécurité à des groupes d’appareils.
- Scripts et automatisation : exécutez des scripts pour automatiser des tâches de sécurité, comme désactiver des protocoles faibles, configurer des pare-feu ou vérifier la conformité.
5. Reporting et conformité :
- Tableaux de bord : visualisez l’état des vulnérabilités, la conformité des correctifs et l’activité des menaces.
- Onglet Activités : suivez toutes les actions réalisées sur les appareils, y compris celles liées à la sécurité.
Construisez une check-list de cybersécurité pour protéger les activités essentielles de votre petite entreprise
Une check-list de cybersécurité n’a de valeur que si les petites entreprises peuvent réellement s’en servir. Gardez un langage simple, concentrez-vous sur les actions à fort impact et ajoutez des repères visuels et des revues. Une simple liste statique devient alors un outil concret, que les MSP peuvent utiliser pour guider et accompagner leurs clients PME.
Sujets connexes :
- Check-list de sécurité informatique pour protéger votre entreprise
- 7 statistiques sur la cybersécurité des PME à connaître en 2025
- Comment élaborer une stratégie de cybersécurité moderne pour les services informatiques
- Les 14 principales menaces de cybersécurité à l’origine de pannes coûteuses
- Le rôle de l’apprentissage automatique dans la cybersécurité