Points clés
- La conformité informatique consiste à respecter des normes légales, réglementaires et sectorielles (HIPAA, RGPD, PCI DSS, SOC 2, etc.) afin de protéger les données et de réduire le risque cyber. Elle se distingue de la sécurité informatique, qui défend les systèmes de façon proactive contre les menaces.
- Les principales normes à connaître : HIPAA, RGPD, PIPEDA, PCI DSS v4.0.1, SOX, ISO/IEC 27001:2022, SOC 2, NIS2 et GLBA.
- Les risques de non-conformité incluent les fuites de données, les sanctions juridiques, les amendes, l’atteinte à la réputation et la perte de clients.
- Atteindre la conformité suppose un processus reproductible : identifier les réglementations applicables, évaluer les risques, combler les écarts, déployer des contrôles et automatiser la surveillance.
- Le maintien de la conformité repose sur une surveillance continue, des audits réguliers et la formation des employés.
Le paysage de la conformité informatique évolue à mesure que les gouvernements s’attaquent à la hausse des risques liés à la sécurité des données. Les entreprises doivent donc garder la maîtrise de leur gestion des risques et de leurs procédures de sécurité afin de respecter les nouvelles lois et exigences. Au-delà de ces réglementations générales, les entreprises qui évoluent dans des secteurs plus strictement encadrés doivent connaître les exigences de conformité supplémentaires qui s’appliquent à elles.
Qu’est-ce que la conformité informatique ?
La conformité informatique consiste à respecter les règles ou normes légales et sectorielles destinées à protéger les données et les informations sensibles. Comme les données circulent dans toute l’entreprise, chaque service doit appliquer les règles de conformité et suivre une stratégie cohérente pour répondre aux exigences de conformité informatique.
Respectez les normes réglementaires en adoptant des pratiques de gestion de la conformité.
Les composantes de la conformité informatique
La conformité informatique repose sur deux éléments essentiels : la gouvernance informatique et la sécurité informatique. Voici le détail :
- Gouvernance informatique : il s’agit de la composante de la conformité informatique qui vise à aligner les capacités de l’équipe informatique sur les besoins de sécurité et les objectifs stratégiques de l’entreprise. Pour soutenir la conformité, l’équipe informatique doit trouver un équilibre entre les exigences réglementaires, la stratégie de l’entreprise et les ressources disponibles pour atteindre ses objectifs.
- Gestion des risques : les équipes informatiques doivent comprendre que l’évaluation des risques et les stratégies de mitigation sont indispensables. Les réglementations imposent aux entreprises de protéger les données des consommateurs : il faut donc identifier les vulnérabilités et les hiérarchiser correctement pour rester conforme. Les entreprises doivent également élaborer des plans de reprise d’activité après incident afin de réduire au minimum le volume de données exposées en cas d’incident de sécurité.
- Normes réglementaires : les équipes informatiques doivent connaître les principaux cadres réglementaires, comme HIPAA et SOC2, ainsi que les obligations légales plus générales établies par le RGPD (règlement général sur la protection des données) en Europe ou le CCPA en Californie, par exemple. La loi HIPAA s’applique aux prestataires de santé qui traitent des informations sensibles sur les patients, tandis que SOC2 concerne généralement les fournisseurs de services en contact avec des informations privées de consommateurs.
- Conformité aux normes de sécurité informatique : les équipes informatiques doivent s’assurer que les employés respectent les règles de conformité internes. De nombreux incidents de sécurité sont dus à une erreur humaine : gérer les accès et instaurer un environnement zero trust sont donc deux étapes importantes pour garantir le respect des protocoles.
Conformité informatique et sécurité informatique : quelles différences ?
La conformité informatique garantit que vos systèmes informatiques respectent des normes légales, réglementaires et sectorielles précises. La sécurité informatique, elle, consiste à protéger les données et les systèmes de votre entreprise contre les accès non autorisés et d’autres types de cyberattaques. Là où la conformité informatique vise à satisfaire des exigences externes, la sécurité informatique couvre un périmètre plus large et met l’accent sur la mitigation proactive des risques potentiels. Voici un aperçu comparatif :
Les différents types de normes de conformité informatique
En un coup d’œil :
| Norme | Périmètre | Exigences clés |
| HIPAA | Secteur de la santé aux États-Unis | Mesures de protection des informations de santé des patients (PHI), contrôles d’audit, règles de confidentialité et de sécurité |
| RGPD | S’applique à toute société traitant des données de citoyens de l’UE | Gestion du consentement, minimisation des données, droit à l’oubli, notification des violations sous 72 heures |
| PIPEDA | Entreprises canadiennes traitant des informations personnelles à des fins commerciales | Consentement licite, usage limité des données, protection des informations personnelles, droits d’accès et de rectification |
| PCI DSS | Entreprises traitant des données de cartes bancaires | Segmentation du réseau, chiffrement robuste, analyse des vulnérabilités, évaluations de conformité régulières ; la version 4.0.1 est obligatoire depuis mars 2025 et remplace les exigences de l’ancienne version 3.2.1 |
| SOX (Sarbanes-Oxley Act) | Sociétés cotées en bourse aux États-Unis | Exactitude du reporting financier, contrôles internes, gestion informatique et des accès pour les systèmes financiers |
| ISO 27001 | Norme internationale de management de la sécurité de l’information | Cadre de gestion des risques, cycle d’amélioration continue, SMSI (système de management de la sécurité de l’information) |
| SOC 2 | Fournisseurs de services qui stockent ou traitent des données clients | Critères Trust Service : sécurité, disponibilité, intégrité du traitement, confidentialité, protection de la vie privée |
| NIS2 | S’applique aux entités essentielles et importantes dans toute l’UE (énergie, transports, santé, infrastructures numériques, etc.) | Notification des incidents sous 24 heures, sécurité de la chaîne d’approvisionnement, continuité d’activité, mesures de gestion des risques |
| GLBA | Établissements financiers américains | Safeguards Rule pour la sécurité des données, avis de confidentialité aux consommateurs, restrictions sur le partage des données financières |
Les normes de conformité varient selon les États et les pays, mais la plupart partagent des exigences communes. Les réglementations imposent généralement aux entreprises de fournir ou de supprimer des données à la demande du consommateur, afin que celui-ci garde la maîtrise de ses propres données. Voici les différents types de normes de conformité et leur champ d’application :
1. HIPAA (Health Insurance Portability and Accountability Act)
HIPAA définit des normes de protection des informations de santé sensibles des patients, comme les antécédents médicaux. Cette norme s’applique généralement aux acteurs de la santé : hôpitaux, organismes d’assurance santé et toute autre entreprise manipulant des informations de patients. La conformité HIPAA réduit le risque de fuites de données et garantit que les données des patients restent confidentielles et sécurisées.
→ Consultez la présentation détaillée de HIPAA par NinjaOne
2. RGPD (règlement général sur la protection des données)
Le RGPD est un règlement européen conçu pour protéger les données personnelles et la vie privée des personnes situées dans l’Union européenne (UE) et l’Espace économique européen (EEE). Il encadre également l’export de données personnelles en dehors de ces zones. Il s’applique à toute entreprise qui traite ou stocke des données personnelles de citoyens de l’UE, même si elle est établie hors de l’UE. Pour s’y conformer, les entreprises doivent disposer de politiques claires en matière de collecte, d’accès, de stockage et de partage des données, ainsi que de mécanismes de consentement transparents et de plans de réponse aux incidents.
→ Découvrez le guide complet de NinjaOne sur la conformité au RGPD
3. Personal Information Protection and Electronic Documents Act (PIPEDA)
La PIPEDA est une norme de conformité canadienne qui encadre la manière dont les entreprises privées collectent, utilisent et partagent les informations personnelles, à l’image du RGPD européen. Elle s’applique aux entreprises canadiennes de tous secteurs ainsi qu’aux entreprises internationales qui traitent des données personnelles de Canadiens.
4. PCI DSS (Payment Card Industry Data Security Standard)
PCI DSS garantit que toute entreprise manipulant des informations de cartes de paiement sécurise les transactions et protège les informations financières sensibles. Cette norme concerne les entreprises qui traitent, stockent ou transmettent des données de cartes de paiement, des établissements financiers aux fournisseurs de commerce en ligne. Depuis mars 2025, la version 4.0.1 de PCI DSS est la norme obligatoire, les exigences de l’ancienne version 3.2.1 étant totalement abandonnées : les entreprises doivent donc vérifier que leurs contrôles sont alignés sur la version 4.0.1 et non sur les versions antérieures. Le non-respect de la norme peut entraîner des amendes, voire le retrait de la capacité à traiter des paiements.
5. Sarbanes-Oxley Act (SOX)
SOX est une loi fédérale américaine qui vise à renforcer la transparence du reporting financier des entreprises et à prévenir la fraude. Même si elle cible avant tout les sociétés cotées en bourse, SOX a des implications importantes pour les services informatiques, notamment en matière d’exactitude et d’intégrité des données. La conformité SOX est une obligation légale pour les entreprises concernées.
6. ISO 27001 (International Organization for Standardization, management de la sécurité de l’information)
La conformité ISO décrit les bonnes pratiques pour établir, mettre en œuvre, maintenir et améliorer en continu un système de management de la sécurité de l’information. Les entreprises qui souhaitent améliorer ou valider leurs processus de sécurité de l’information ont tout intérêt à s’y intéresser. Une certification ISO 27001 atteste de protocoles de sécurité solides et constitue un gage de fiabilité pour les entreprises qui veulent se démarquer sur des marchés concurrentiels.
→ Pour en savoir plus sur la conformité ISO ou comment obtenir une certification ISO
7. SOC 2 (System and Organization Controls 2)
SOC 2 est une norme de conformité informatique qui s’applique aux fournisseurs de services gérant des données clients : fournisseurs SaaS, centres de données et fournisseurs de services gérés (MSP). Cette norme évalue la manière dont l’infrastructure informatique d’une entreprise répond à ses cinq principes fondamentaux : sécurité, disponibilité, intégrité du traitement, confidentialité et protection de la vie privée. La conformité SOC 2 renforce la crédibilité d’une entreprise et peut être exigée par certains fournisseurs.
→ Découvrez la présentation complète de NinjaOne sur l’implémentation de la conformité SOC 2
8. Directive sur la sécurité des réseaux et de l’information (NIS2)
La directive NIS2 est une norme de conformité en matière de cybersécurité. Elle vise à garantir la résilience et la continuité d’activité des secteurs essentiels de l’UE, comme l’énergie, les transports, la banque, la santé et les infrastructures numériques. Conçue pour renforcer la directive existante sur la sécurité des réseaux et des systèmes d’information, la directive NIS 2 impose des mesures de sécurité informatique telles que la surveillance à distance, le contrôle des accès et des audits de conformité réguliers, afin de protéger les infrastructures critiques et les informations sensibles.
9. Gramm–Leach–Bliley Act (GLBA)
Le GLBA s’adresse aux établissements financiers et impose un traitement sécurisé des données financières privées des clients. Promulguée en 1999, cette loi protège la vie privée des consommateurs tout en favorisant la responsabilisation. Les amendements à la Safeguards Rule, en vigueur depuis mai 2024, imposent également de notifier la FTC dans les 30 jours suivant la découverte d’une violation touchant 500 consommateurs ou plus. Les professionnels de l’informatique du secteur financier doivent satisfaire aux exigences fondamentales du GLBA, que l’informatique doit rendre possibles et faire appliquer efficacement. Cela passe par le déploiement d’outils de sécurité des données, la prévention des accès non autorisés aux données clients et la mise en œuvre de pratiques visant à éviter les fuites de données liées aux cyberattaques.
→ Voici le guide détaillé de NinjaOne sur la conformité GLBA
Les avantages de la conformité informatique
Pour les professionnels de l’informatique, la conformité informatique ne se limite pas au respect des exigences réglementaires : elle offre aussi de nombreux avantages aux entreprises.
- Protéger les données et les systèmes sensibles
Respecter les exigences de conformité garantit que les données sensibles sont stockées, traitées et consultées en toute sécurité. Rester conforme aux normes du secteur réduit le risque de fuites de données coûteuses et d’accès non autorisés par des cybercriminels.
- Assurer une posture de sécurité solide
De nombreuses exigences de conformité recoupent les bonnes pratiques de sécurité. Respecter les normes de conformité informatique suppose souvent que l’équipe informatique utilise des outils de sécurité robustes, comme le chiffrement intégral du disque, la surveillance à distance ou le contrôle d’accès basé sur les rôles, ce qui renforce encore la posture globale de cybersécurité de l’entreprise.
- Améliorer et fluidifier les processus informatiques
Les audits de conformité et la gestion régulière de la conformité donnent aux équipes informatiques et aux décideurs une meilleure visibilité pour prendre des décisions éclairées sur l’amélioration des opérations informatiques. La conformité informatique permet aux équipes d’établir des processus clairs pour le traitement des données, la sécurité des appareils et la supervision des systèmes, ce qui améliore in fine l’efficacité.
- Bâtir une réputation de confiance
Les entreprises qui font de la conformité une priorité peuvent obtenir des certifications officielles auprès des organismes de réglementation, ce qui légitime leur réputation d’acteur soucieux de la sécurité. Les clients, les parties prenantes et les régulateurs perçoivent généralement les entreprises conformes comme plus fiables et plus responsables, ce qui leur donne un avantage sur la concurrence.
- Éviter les sanctions financières
Le non-respect des réglementations peut entraîner des sanctions, le plus souvent sous forme d’amendes. Par exemple, le non-respect de PCI DSS dans le traitement des paiements peut se traduire par des milliers d’euros d’amendes.
Comment mettre en œuvre la conformité informatique : une check-list
Pour déployer efficacement la conformité informatique, voici une check-list utile pour instaurer et maintenir la conformité aux réglementations sectorielles au sein de n’importe quelle entreprise :
1. Identifier les réglementations applicables
Déterminez précisément les réglementations qui concernent votre entreprise, comme le RGPD, HIPAA ou PCI DSS. Cela dépend de facteurs tels que votre secteur, votre localisation et les types de données que vous gérez. Suivez les évolutions et les mises à jour publiées par les organismes de réglementation sur ces normes.
Parmi les actions à mener :
- Organiser une réunion avec les équipes juridique, sécurité, produit et commerciale pour déterminer où vous stockez et traitez des données réglementées (par région, par type de client).
- Constituer une documentation de périmètre de conformité recensant les normes applicables à l’entreprise et la raison de l’inclusion de chaque réglementation.
- Publier une cartographie des données et un inventaire des actifs (qui en est propriétaire, où ils résident et leur degré de sensibilité).
2. Évaluer les risques
Identifiez les menaces, leur probabilité et leur impact sur les actifs inclus dans le périmètre. Parmi les actions à mener :
- Dresser l’inventaire des actifs à partir de la cartographie des données produite, idéalement à l’aide d’un système de gestion des actifs informatiques (ITAM) pour en garantir l’exhaustivité et l’exactitude.
- Appliquer une méthodologie de risque cohérente (probabilité x impact).
- Modéliser les menaces pour les actifs à forte valeur.
- Réaliser des analyses de vulnérabilités et des tests d’intrusion.
3. Réaliser une analyse des écarts
Comparez vos processus et systèmes informatiques actuels aux normes réglementaires que vous devez respecter, afin d’identifier les axes d’amélioration.
Parmi les actions à mener :
- Faire correspondre chaque exigence réglementaire aux contrôles existants.
- Mener une analyse des écarts formelle (contrôle = présent / partiellement présent / absent).
- Collecter des échantillons de preuves pour chaque contrôle.
- Élaborer un plan de remédiation.
4. Mettre en œuvre des contrôles d’accès
Utilisez des outils de contrôle des accès, de la MFA (authentification forte) au chiffrement intégral du disque, pour prévenir les fuites de données et les accès non autorisés aux données sensibles.
Parmi les actions à mener :
- Constituer un catalogue de contrôles répertoriant chaque contrôle (technique, administratif, physique), son responsable, sa fréquence et le type de preuve associé (journaux, captures d’écran, politiques).
- Définir, pour chaque contrôle, la politique, la procédure, les outils nécessaires et la méthode de collecte des preuves.
5. Élaborer des plans de sécurité informatique
Établissez des politiques claires pour le traitement des données, la gestion des appareils et les accès utilisateurs, et assurez-vous que les employés comprennent leur rôle dans le maintien de la conformité. Des plans de réponse aux incidents doivent également être créés pour garantir la continuité d’activité et réduire les temps d’arrêt au minimum.
6. Garantir la résilience des données
Protégez les données sensibles contre les ransomwares et les autres cyberattaques grâce à un logiciel de sauvegarde. Les meilleurs logiciels de sauvegarde assurent la redondance et une restauration rapide des données après un sinistre ou une attaque.
7. Automatiser les opérations informatiques
Utilisez des outils d’automatisation informatique pour réduire le risque d’erreur humaine et gagner en efficacité sur vos processus informatiques. Par exemple :
- Les équipes informatiques peuvent automatiser la détection et la correction des vulnérabilités avec un logiciel de gestion des correctifs.
- Automatiser autant que possible la collecte des preuves, par exemple via une approche policy-as-code (qui permet de codifier les états souhaités et de signaler automatiquement les dérives), des analyses de configuration et des contrôles de conformité continus.
Les risques liés à la non-conformité informatique
Assurer la conformité aux réglementations sectorielles peut être fastidieux et demander beaucoup d’efforts. Mais les conséquences d’une non-conformité informatique sont bien plus lourdes. Voici quelques risques que les entreprises doivent avoir en tête :
- Risques de sécurité et risques financiers
Les entreprises non conformes s’exposent à des violations de sécurité, à la corruption de données et au vol. Ces événements entraînent des conséquences perturbatrices, et souvent destructrices : dépenses de récupération élevées et amendes coûteuses. Les entreprises risquent aussi une atteinte à leur réputation, dont il est difficile de se relever tant elle est presque irréversible.
- Difficultés liées à la complexité de l’infrastructure
De nombreuses sociétés passent d’infrastructures matérielles traditionnelles hébergées localement à des infrastructures cloud ou hybrides, ce qui complexifie l’environnement de sécurité et augmente les vulnérabilités potentielles. La conformité devient alors plus difficile à atteindre, ce qui accroît encore le risque.
- Risques liés à la conformité informatique
Certaines entreprises doivent également prendre en compte des réglementations comme HIPAA et la conformité SOC2. Elles sont conçues pour offrir des protections supplémentaires aux consommateurs.
Une fuite de données peut avoir de graves conséquences, dont l’usurpation de l’identité d’un patient. Les contrevenants encourent jusqu’à un an de prison et des amendes pouvant atteindre 50 000 dollars. Ne pas respecter les normes sectorielles sur ces deux points peut coûter à une entreprise de lourdes amendes, des sanctions juridiques et une perte durable de la confiance des clients.
- HIPAA
Les cabinets médicaux doivent suivre scrupuleusement la réglementation HIPAA pour éviter que des informations confidentielles ne tombent entre de mauvaises mains.
Une fuite de données peut avoir de graves conséquences, dont l’usurpation de l’identité d’un patient. Les contrevenants encourent jusqu’à un an de prison et des amendes pouvant atteindre 50 000 dollars.
- SOC 2
Même s’il ne s’agit pas d’une obligation légale, ne pas maintenir la conformité SOC 2 peut exposer les données des clients et entraîner une atteinte à la réputation, une perte de clients et de chiffre d’affaires, ainsi que des temps d’arrêt coûteux.
Les bonnes pratiques de la conformité informatique
Maintenir votre entreprise conforme en permanence peut sembler intimidant, mais à mesure que les réglementations se durcissent, c’est devenu indispensable pour poursuivre votre activité. Voici quelques bonnes pratiques à suivre pour commencer à renforcer votre posture de sécurité :
- Mettre en œuvre un système de gestion de la conformité informatique : ce système de gestion de la conformité doit regrouper l’ensemble des politiques et de la documentation de l’entreprise relatives à la conformité. Des tests d’intrusion réguliers, une surveillance continue et des revues régulières des nouvelles normes sont autant d’éléments importants de la gestion de la conformité.
- Surveillance et amélioration continues : les programmes de surveillance sont un volet essentiel du système de gestion de la conformité, et les solutions de surveillance automatisées sont idéales pour obtenir une visibilité maximale sur l’activité des utilisateurs et les accès aux données. La visibilité et la documentation qui en résultent seront précieuses si l’entreprise fait un jour l’objet d’un audit. Une fois l’entreprise mise en conformité par les équipes informatiques, l’ajustement doit se poursuivre.
- Formation et sensibilisation à la conformité : on ne dira jamais assez l’importance de former le personnel aux procédures de conformité. La majorité des fuites de données sont dues à une erreur humaine, souvent à la négligence d’un employé. La formation est indispensable pour réduire le risque d’ingénierie sociale, de phishing et d’attaques par vol d’identifiants.
Centralisez tous les outils informatiques nécessaires à votre conformité informatique grâce au panneau de contrôle centralisé de NinjaOne.
Pourquoi la conformité informatique est essentielle
La conformité joue un rôle dans la protection des données, le respect des réglementations et la gestion des risques. En répondant aux exigences réglementaires, les entreprises améliorent naturellement leur posture de sécurité et peuvent ainsi se protéger, elles et leurs données, contre les attaques. Cela concerne bien plus que la seule équipe informatique. Quand l’entreprise satisfait aux exigences de conformité, elle réduit son risque d’écoper d’amendes et de perdre des clients et du chiffre d’affaires.
Faire de la conformité informatique une priorité augmente les chances de réussite sur le long terme. Il peut être tentant pour les dirigeants de reléguer la conformité au second plan, mais un seul incident de sécurité peut coûter des millions, sans compter les amendes pour non-respect des réglementations et les frais juridiques liés aux actions en justice intentées par des clients. Pensez à utiliser un logiciel de sécurité informatique comme NinjaOne pour réduire le risque d’attaques et de fuites de données.
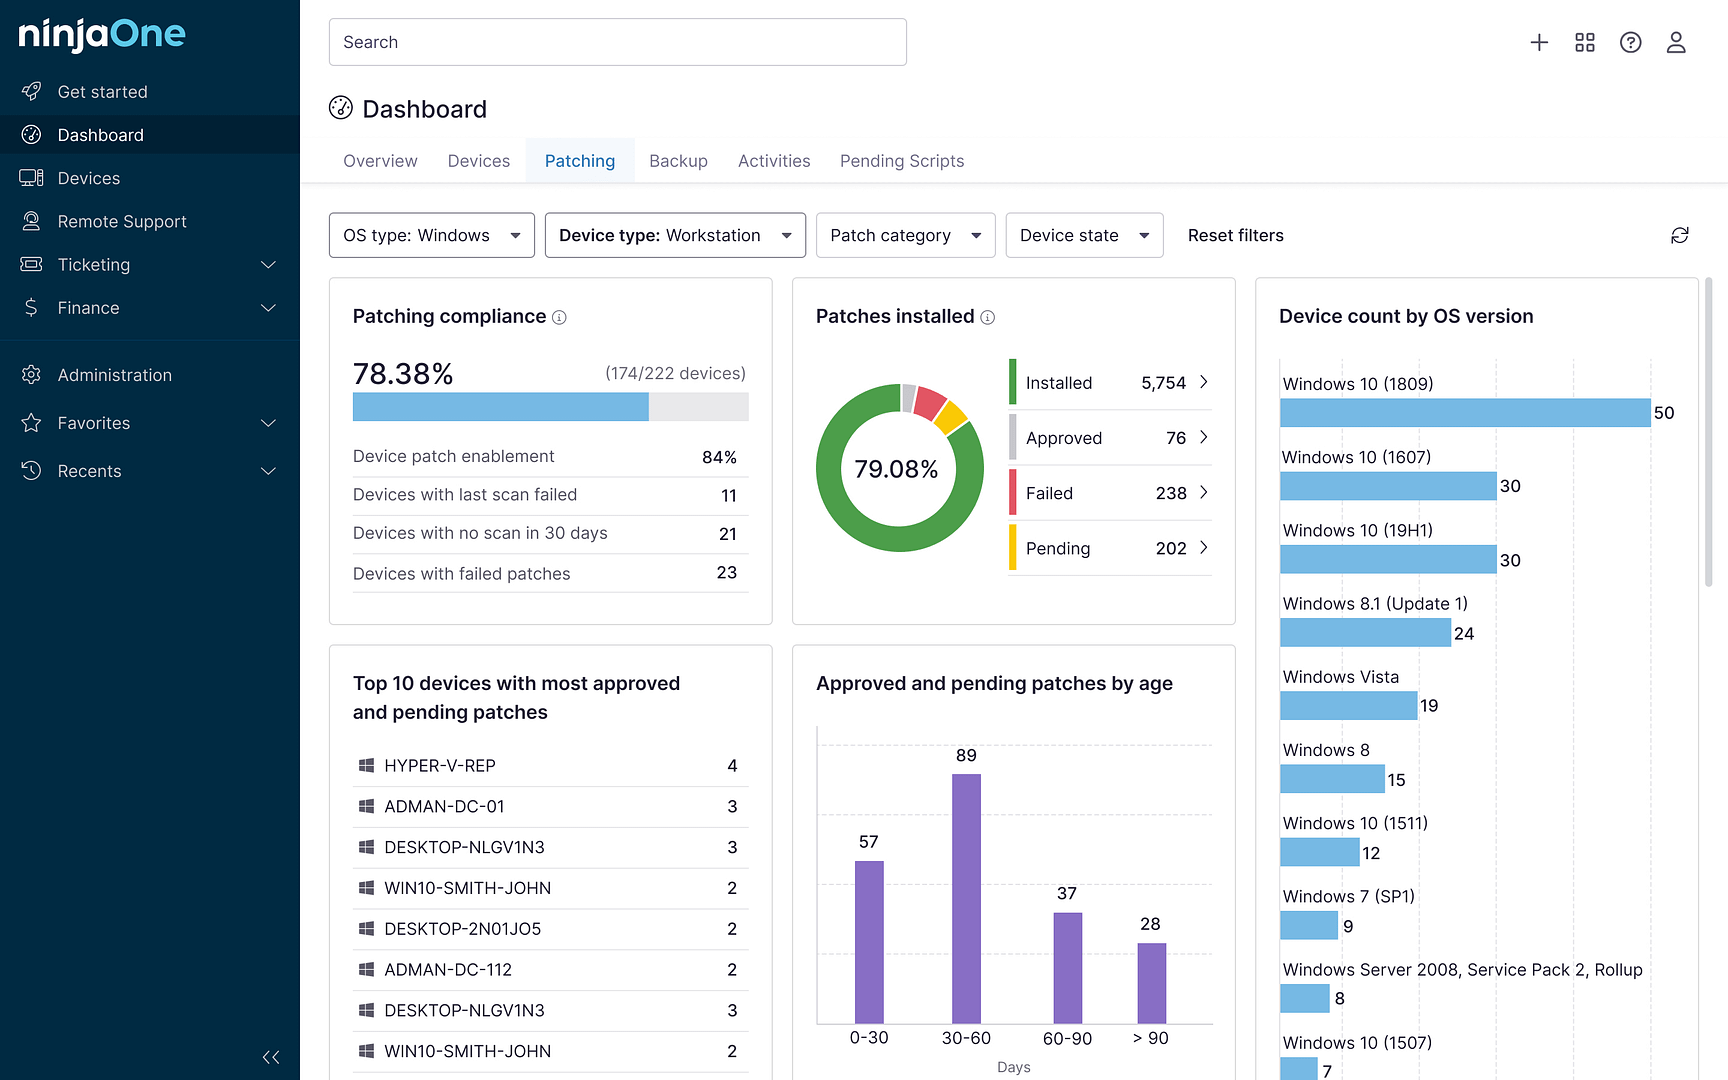
La solution de sécurité informatique de NinjaOne regroupe les outils dont les équipes informatiques ont besoin pour renforcer leur posture de sécurité et respecter les normes réglementaires. Des fonctionnalités comme le chiffrement, la gestion des correctifs automatisée et le logiciel de sauvegarde se consultent et se gèrent depuis un tableau de bord unique. Les administrateurs gagnent ainsi le temps passé à jongler entre les outils et fluidifient leurs opérations. Découvrez comment améliorer votre efficacité informatique avec la suite complète d’outils de gestion informatique de NinjaOne. Inscrivez-vous pour essayer NinjaOne gratuitement pendant 14 jours.