


Belangrijkste punten
- Bescherm alle endpoints met asset discovery, patchbeheer, het scannen op kwetsbaarheden, realtime reactie op dreigingen, versleuteling, wachtwoordbeheer en endpoint hardening om uw aanvalsoppervlak te verkleinen.
- Versterk uw IT-infrastructuur met toegangscontrole, firewalls, anti-malware, behavioral analytics, DLP, segmentatie, VPN’s, zero trust, sandboxing en bescherming van mobiele apparaten om ongeautoriseerde toegang te blokkeren.
- Beveilig applicaties met DevSecOps, een veilige SDLC, regelmatige patching van opensourcetools, automatisering, versleuteling, penetratietests en sterke authenticatie, waaronder MFA en wachtwoordbeleid.
- Bescherm gevoelige gegevens met classificatie, versleuteling in rust en onderweg, back-ups, herstelplanning, toegangscontrole, beheer van geprivilegieerde accounts, audits van de beveiligingsstatus en detectie van afwijkingen.
- Verklein het risico op menselijke fouten met phishingsimulaties, MFA, verplichte HTTPS, beheer van API-sleutels en tokens, beperkte publieke toegang, achtergrondcontroles van medewerkers en doorlopende security awareness-training.
Met een IT-beveiligingschecklist kunnen IT-teams organisaties proactief beschermen tegen bestaande dreigingen en tegelijk voorspellen wat threat actors in de toekomst zouden kunnen doen. Als IT-professional moet u ook rekening houden met de uitvoerbaarheid van uw strategieën en met uw IT-budget om te blijven presteren in deze snelle digitale transformatie.
Aangezien 31% van de leidinggevenden weinig vertrouwen heeft in het vermogen van hun organisatie om te reageren op een groot cyberincident (World Economic Forum, Global Cybersecurity Outlook 2026), is het essentieel dat uw MSP of IT-organisatie regelmatig IT-beveiligingsaudits uitvoert om te controleren of er geen gaten zitten in uw bestaande beveiligingsstrategie.
En daar komen wij in beeld. We schreven deze uitgebreide gids over de beste IT-beveiligingschecklist om uw bedrijf te beschermen. Tijdens uw IT-beveiligingsaudits loopt u de IT-beveiligingschecklist door, zodat u zeker weet dat u aan alles hebt gedacht en uw organisatie zo goed mogelijk beschermd is tegen allerlei cyberdreigingen.
🖥️ Versterk uw verdediging tegen cyberaanvallen.
Hoe stel ik een IT-beveiligingschecklist op?
We raden aan de Cyber Defense Matrix te volgen, oorspronkelijk ontwikkeld door Sounil Yu en geïnspireerd op het NIST Cybersecurity Framework. Dit 5×5-raster helpt IT-professionals om vakkundig hun weg te vinden in het cybersecuritylandschap. Het ziet er ongeveer zo uit
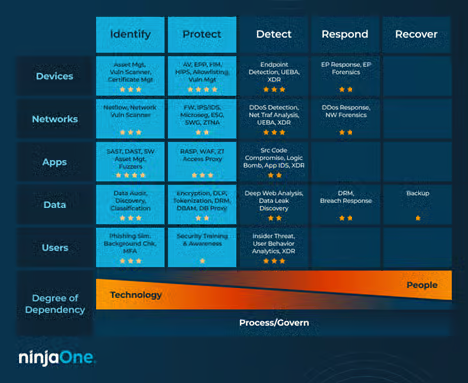
Zoals u ziet bestaat het raster uit twee dimensies: functie en assets. Uw organisatie moet op elk snijpunt adequaat reageren om de beste IT-beveiliging te bereiken.
Laten we deze begrippen verder uitsplitsen.
ASSETS
| Apparaten | Apps | Netwerken | Gegevens | Gebruikers |
| Beschrijft/omvat | Werkstations, servers, telefoons, tablets, enzovoort. Bekijk deze gids over endpoint-apparaten voor een volledig overzicht. | Alle software (en de onderlinge interacties). U kunt ook andere applicaties in uw IT-netwerk meetellen, inclusief alle integraties die uw IT-organisatie gebruikt. | Alle verbindingen tussen apparaten onderling. Overweeg een netwerktopologie op te stellen om de verschillende elementen van uw netwerken in kaart te brengen. | Content in rust, onderweg of in gebruik. U kunt hier een uitgebreidere gids lezen over gegevens in rust. |
FUNCTIES
| Identificeren | Beschermen | Detecteren | Reageren | Herstellen |
| Beschrijft/omvat | Maak een inventaris van al uw assets. Neem indien mogelijk ook cijfers op over hun aanvalsoppervlakken, de basisweerbaarheid op het gebied van cybersecurity en de risicobeoordeling. | Hoe voorkomt of beperkt uw organisatie op dit moment de impact van cyberdreigingen? Denk aan patchbeheer, endpoint hardening, het beperken van kwetsbaarheden, enzovoort. | Bepaal hoe uw bedrijf incidenten of dreigingen ontdekt. |
|
Onder het raster staat de mate van afhankelijkheid. Dat laat een continuüm zien van hoeveel techniek of hoeveel mensen elke functie vergt. De functie identificeren leunt het sterkst op technologie. Hoe verder u naar rechts gaat in het raster, hoe minder elke functie daarvan afhankelijk is, terwijl de afhankelijkheid van mensen bij elke volgende functie toeneemt. Onder de continuümlijnen voor technologie en mensen loopt een constante afhankelijkheid van het proces.
U moet over de juiste mensen, technologie en processen beschikken om al deze functies te kunnen uitvoeren.
Wat zijn de voordelen van een IT-beveiligingschecklist?
Een IT-beveiligingschecklist helpt u om niets over het hoofd te zien en uw IT-omgeving te beschermen. Door elk onderdeel aan te pakken, laat u geen steen op de andere en beschermt u alle onderdelen van uw technologie tegen cyberdreigingen.
Het belang van een beveiligingsrisicobeoordeling
IT-systemen worden door veel zaken bedreigd, van malware tot menselijke fouten. De gangbare opvatting is dat hackers de enige bron van problemen zijn, maar daardoor zien we de kwetsbaarheden over het hoofd die ontstaan door insider threats, gebrekkige datagovernance of andere factoren die de gegevensintegriteit bepalen.
Er staat veel op het spel bij cybersecurity of u nu in de IT-sector werkt of in een andere branche.
- Vanuit het perspectief van het dreigingslandschap. Criminelen worden met de dag geraffineerder en zoeken naar manieren om kwetsbaarheden in uw organisatie te misbruiken. Experts voorspellen zelfs dat de kosten van cyberaanvallen voor de wereldeconomie eind 2024 oplopen tot 10,5 biljoen dollar (Forbes).
- Vanuit het perspectief van informatiebeveiliging. Gegevens zijn vandaag de dag misschien wel de waardevolste asset – en hackers willen die stelen (meestal met ransomware) om een flinke voorsprong op u te krijgen. Dat verklaart waarom experts van Gartner CISO’s adviseren om over te stappen van reactieve verdediging naar proactieve bescherming: preventieve beveiligingsoplossingen zijn naar verwachting goed voor de helft van alle beveiligingsuitgaven in 2030 (Gartner, Top Strategic Technology Trends for 2026).
- Vanuit het perspectief van de softwareleverancier. MSP’s en MSSP’s doen er goed aan samen te werken met een softwareleverancier die end-to-endbescherming biedt voor het volledige IT-netwerk. Kies indien mogelijk een softwareaanbieder die automatisering inzet om uw IT-technici te ontlasten, zodat zij zich kunnen richten op strategische projecten met meer waarde.
Nog niet overtuigd? Laten we naar wat cijfers kijken.
- De wereldwijde kosten van cybercriminaliteit lopen naar verwachting op tot 13,82 biljoen dollar in 2028 (Statistica). Daaronder vallen onder meer schade aan en vernietiging van gegevens, productiviteitsverlies, diefstal van intellectueel eigendom, fraude en gehackte gegevens.
- Organisaties met een getest incident response-plan besparen gemiddeld 2,66 miljoen dollar per datalek ten opzichte van organisaties zonder zo’n plan (IBM, Cost of a Data Breach Report 2025).
- De Cybersecurity & Infrastructure Agency (CISA) publiceert nog altijd meerdere keren per week nieuwe adviezen over Industrial Control Systems, met daarin de nieuwste beveiligingsproblemen, kwetsbaarheden en exploits in de sector. Raadpleeg de actuele ICS-adviezen van CISA voor de laatste publicaties.
Met een IT-beveiligingsrisicobeoordeling kunt u (of een derde partij) uw systemen, processen en technologieën onderzoeken om risico’s in uw omgeving op te sporen die een threat actor zou kunnen misbruiken
Tijdens de evaluatie worden tools ingezet om een kwetsbaarheidsbeoordeling van uw netwerk uit te voeren. Die beoordeling omvat pentests, het controleren van gebruikersgedrag en het nabootsen van phishingpogingen. Zodra die kwetsbaarheden zijn vastgesteld, volgt een rapport met een overzicht ervan. Daarna kan uw organisatie ze verhelpen. Het rapport van de IT-beveiligingsrisicobeoordeling levert concrete feiten en bewijs van wat er ontbreekt in de cybersecurity van uw organisatie.
Bescherm uw organisatie tegen dreigingen met een duidelijk plan.
Download deze gratis gids over de 5 belangrijkste basisprincipes van IT-beveiliging.
Uw assets beveiligen: uw IT-beveiligingschecklist opstellen
Voordat we elke asset en de bijbehorende checklist doornemen, is het goed om te weten dat sommige strategieën elkaar kunnen overlappen. Daarom raden de meeste IT-experts aan samen te werken met een betrouwbare softwareleverancier die de vereiste mogelijkheden biedt.
En hoewel we zo volledig mogelijk zijn geweest, moet u deze checklists niet als keiharde regels beschouwen. Pas ze gerust aan op uw specifieke behoeften en budget.
1. Beveiliging van apparaten en endpoints
Beveiliging van apparaten of endpoints is erop gericht uw systemen en de assets op die apparaten of endpoints te beschermen. Als deze assets zouden uitlekken of worden gecompromitteerd, kan dat grote gevolgen hebben voor uw organisatie. Maatregelen voor eindpuntbeveiliging zijn onder meer gecontroleerde toegang, schijfversleuteling, wachtwoordbeheer, beheerde antivirus en goedkeuring van apparaten.
Aandachtspunten voor uw checklist voor eindpuntbeveiliging
- Asset discovery en inventarisatie. U hebt realtime informatie nodig over uw endpoints en over alle software die daarop is geïnstalleerd. Sterke eindpuntbeveiliging begint altijd met het in kaart brengen van elk apparaat in uw hele IT-omgeving. Dat inzicht helpt u prestatieproblemen eenvoudig op te sporen en te verhelpen.
- Patchbeheer. Door de nieuwste softwareversies op uw apparaten te installeren, houdt u uw IT-netwerk gezond. NinjaOne, door G2 beoordeeld als nummer 1 in patchbeheer, vereenvoudigt dit proces door elke stap te automatiseren, zodat u zich op andere taken kunt richten.
- Scannen op kwetsbaarheden. U moet uw apparaten regelmatig scannen op kwetsbaarheden. Dat is extra belangrijk als u veel apparaten beheert.
- Realtime reactie op dreigingen. Hoe beperkt u de impact van gedetecteerde dreigingen? Uw IT-beveiligingsstrategie moet meerdere protocollen bevatten om verstoringen van de bedrijfsvoering te beperken.
- Beheerde eindpuntbeveiliging. Het kan kostenefficiënter zijn om samen te werken met een leverancier van endpoint management zoals NinjaOne om uw apparaten te beschermen. Wilt u dit liever zelf doen, zorg er dan voor dat u uw endpoints kunt identificeren en monitoren, uw beleid en updates goed kunt beheren en zo snel mogelijk op dreigingen kunt reageren.
Endpoint hardening is een onmisbaar onderdeel van elke IT-beveiligingsstrategie.
Download deze gratis checklist voor endpoint hardening en verklein uw aanvalsoppervlak.
2. Netwerkbeveiliging
Het netwerk van uw organisatie geeft toegang tot alle onderdelen van de IT-infrastructuur, dus effectieve netwerkbeveiliging is cruciaal. Dat bereikt u met netwerksegmentatie, toegangscontrole, sandboxing en zero trust.
Aandachtspunten voor uw checklist voor netwerkbeveiliging
- Toegangscontrole. Zorg dat alleen bevoegde gebruikers toegang hebben tot gevoelige informatie. Dit maakt deel uit van uw network access control (NAC) en waarborgt de beveiliging, compliance en integriteit van uw netwerk door regels af te dwingen die bepalen wie op welk moment toegang heeft tot welk gegeven.
- Anti-malwaresoftware. Deze oplossingen sporen schadelijke software op uw apparaat op, voorkomen die en verwijderen ze, van virussen en wormen tot Trojaanse paarden. Kies bij voorkeur anti-malwaresoftware met geavanceerde technieken zoals gedragsgebaseerde detectie en sandboxing. (Ons artikel over de beste oplossingen om u te beschermen tegen malware vindt u hier).
- Applicatiebeveiliging. Zorg dat alle software op uw endpoints gedurende de hele lifecycle beschermd is. Het belangrijkste doel is te voorkomen dat gegevens binnen de applicatie worden gestolen of gekaapt. Afhankelijk van uw behoeften kan hier ook application whitelisting bij horen. (Er is een video beschikbaar over Uw omgeving beveiligen: een gids voor application whitelisting in Windows.)
- Behavioral analytics. Behavioral analytics is een onderdeel van data-analyse (ook bekend als user and entity behavior analytics) en probeert menselijk gedrag te voorspellen. Het herkent patronen en trends bij uw eindgebruikers en waarschuwt u automatisch bij verdachte activiteiten. Dat is cruciaal om kwetsbaarheden op te sporen.
- Data loss prevention (DLP). Stel duidelijke normen op om te voorkomen dat gevoelige gegevens onveilig of ongepast worden gedeeld, overgedragen of gebruikt. Elke DLP-strategie omvat regelmatige cybersecuritytraining, zodat alle teamleden leren hoe ze de persoonlijk identificeerbare informatie (PII) binnen hun organisatie beschermen.
- Firewalls. Een firewall filtert inkomend en uitgaand verkeer op basis van vooraf bepaalde beveiligingsregels. Zoals de naam al aangeeft, vormt die een barrière tussen een vertrouwd netwerk en een onbekend netwerk. De firewallbeheerder stelt de regels in om datapakketten of netwerkknooppunten toe te staan of te blokkeren. (We raden u sterk aan te lezen hoe u uw firewall instelt).
- Beveiliging van mobiele apparaten. Beveiliging van mobiele apparaten beschermt alle mobiele apparaten in uw IT-omgeving. Het gaat om het beveiligen van gevoelige gegevens en het voorkomen van ongeautoriseerde toegang tot het bedrijfsnetwerk.
- Netwerksegmentatie. Hiermee deelt u uw netwerk op in kleinere delen (segmenten) om de prestaties en de beveiliging te verbeteren. Door de hoeveelheid verkeer in elk segment te sturen, verbetert u de operationele efficiëntie, beperkt u de schade van een cyberaanval en beschermt u kwetsbare apparaten.
- VPN. Een virtual private network beveiligt een netwerkverbinding, zeker bij gebruik van openbare netwerken. VPN’s versleutelen uw internetverkeer en helpen uw online identiteit af te schermen. Dat verkleint het risico aanzienlijk dat derden uw online activiteiten volgen en gegevens stelen. (We schreven nog een gids over de 8 beste praktijken voor VPN’s om uw beveiliging te verbeteren.)
3. Applicatiebeveiliging
Bij applicatiebeveiliging bouwt u beveiligingsfuncties in om aanvallers op applicatieniveau buiten de deur te houden. Denk aan authenticatie, autorisatie, versleuteling en logging.
Aandachtspunten voor uw checklist voor applicatiebeveiliging
- DevSecOps. DevSecOps, ook bekend als de shift-left-benadering, is een uitbreiding van het DevOps-model die het ontwikkelteam helpt beveiliging te integreren in alle fasen van softwareontwikkeling binnen uw IT-omgeving.
🥷 NinjaOne heeft een eigen DevOps-checklist gemaakt met de 7 beste praktijken voor het uitrollen van software.
- Beheer van een veilige SDLC. Het beheerproces van de veilige software development lifecycle (SDLC) dekt de hele productlifecycle vanuit beveiligingsoogpunt. Het waarborgt dat alle applicaties correct worden ontwikkeld en onderhouden, in een veilige omgeving worden gebouwd volgens beste praktijken en veilig bij klanten worden geleverd.
- Kwetsbaarheden in opensource. Het gebruik van opensourcetools kan u ondanks alle voordelen blootstellen aan veel kwetsbaarheden. Gebruikt uw organisatie zulke tools, stel dan strategieën op voor regelmatige updates en patching om de risico’s te beperken.
- Automatisering. Zet waar mogelijk IT Automation in voor eenvoudige en tijdrovende taken. Dat verkleint niet alleen de kans op menselijke fouten, maar stelt u ook in staat uw bedrijfsprocessen te optimaliseren.
- Versleuteling. Zowel gegevens in rust als gegevens onderweg moeten versleuteld zijn, zeker als u gevoelige gegevens beheert. Tegenwoordig is het onacceptabel dat PII in platte tekst wordt opgeslagen, want daarmee maakt u het hackers wel erg makkelijk om man-in-the-middle (MitM)-aanvallen uit te voeren.
- Pentesten. Pentesten is een beveiligingsoefening waarbij geprobeerd wordt kwetsbaarheden in uw computersysteem of netwerk te vinden en te misbruiken. Het is voor elk bedrijf aan te raden, maar zeker voor grotere organisaties.
- Authenticatie. Dit is een fundamenteel onderdeel van elke checklist voor applicatiebeveiliging en stelt de identiteit vast van gebruikers die met uw applicatie werken. Authenticatie omvat sterk wachtwoordbeleid, multi-factor authentication (MFA), wachtwoordopslag en mechanismen om accounts te vergrendelen.
4. Gegevensbeveiliging
Gegevensbeveiliging beschermt uw IT-assets gedurende hun hele lifecycle. Denk aan de opslag van gegevens, de toegang tot gegevens, het transport van gegevens en de correcte verwijdering van gegevens. Gangbare oplossingen voor gegevensbeveiliging zijn onder meer data discovery en classificatie, versleuteling, gegevensback-up en -herstel, datasegmentatie en meer.
Aandachtspunten voor uw checklist voor gegevensbeveiliging
- Toegang tot gegevens. U moet bepalen waar uw gevoelige gegevens staan en wie daar op welk moment bij kan. Strategieën voor gegevenstoegang zijn onder meer het nauwgezet monitoren van gebruikers met beheerdersrechten, het aanpassen van toegangsrechten waar nodig (ook wel privileged access management) en het controleren van beveiligingsgroepen en configuratiewijzigingen.
- Gebruikersgedrag. Breng in kaart wie uw gebruikers met een hoog risico zijn, zodat u afwijkingen in hun gedrag opmerkt. Denk aan wijzigingen van gegevens (zoals kopiëren, verplaatsen, hernoemen, aanmaken of verwijderen) tot meerdere mislukte aanmeldpogingen.
- Beveiligingsstatus. Het is belangrijk dat u uw beveiligingsstatus regelmatig controleert, bijvoorbeeld door te letten op inactieve of uitgeschakelde gebruikers, verouderde of vervuilde gegevens, lege beveiligingsgroepen of het ontbreken van een lightweight directory access protocol.
5. Gebruikersbeveiliging
Ongeveer 60% van de CISO’s wereldwijd denkt dat menselijke fouten de grootste cyberkwetsbaarheid van hun organisatie vormen (Statistica). Dat is niet zo vreemd. Mensen zijn geen machines; ze raken afgeleid, zijn makkelijk te misleiden en onvoorspelbaar. Daardoor kunnen threat actors eenvoudiger binnenkomen en systemen compromitteren. Beveiligingsmaatregelen om gebruikers te beschermen zijn onder meer phishingsimulaties, multi-factor authentication (MFA) en achtergrondcontroles.
Aandachtspunten voor uw checklist voor gebruikersbeveiliging
- Dwing HTTPS af. Sommigen vinden het “basaal”, maar met een afgedwongen HTTPS-beleid in uw organisatie blijven gegevens die tussen apparaten worden uitgewisseld vertrouwelijk en onvervalsbaar.
- Beperk publieke databasetoegang. Helemaal vermijden kan niet, maar zorg dat uw teamleden alleen toegang toestaan vanaf vertrouwde bronnen. Dat betekent nauwelijks gebruik van openbare wifi bij het werken met bedrijfsinformatie.
- Beheer privétokens. Privétokens, zoals API-sleutels, moeten veilig worden beheerd. We raden aan tokens regelmatig te roteren, bijvoorbeeld via OAuth, zodat ze niet gecompromitteerd raken. (Onze gids over de 8 beste praktijken voor het beveiligen van API’s vindt u hier).
- Leid uw team op. Bouw een beveiligingscultuur op binnen uw organisatie, zeker als het gaat om phishing en social engineering. Uw team moet hier regelmatig training over krijgen, want als zulke aanvallen slagen, maken ze veel beveiligingsmaatregelen waardeloos.
Uw checklists bepalen hoe u uw IT-audit uitvoert, maar weet u ook hoe u die goed aanpakt?
Duik dieper in IT-audits met deze stapsgewijze gids.
Uw assets beschermen: de functies definiëren
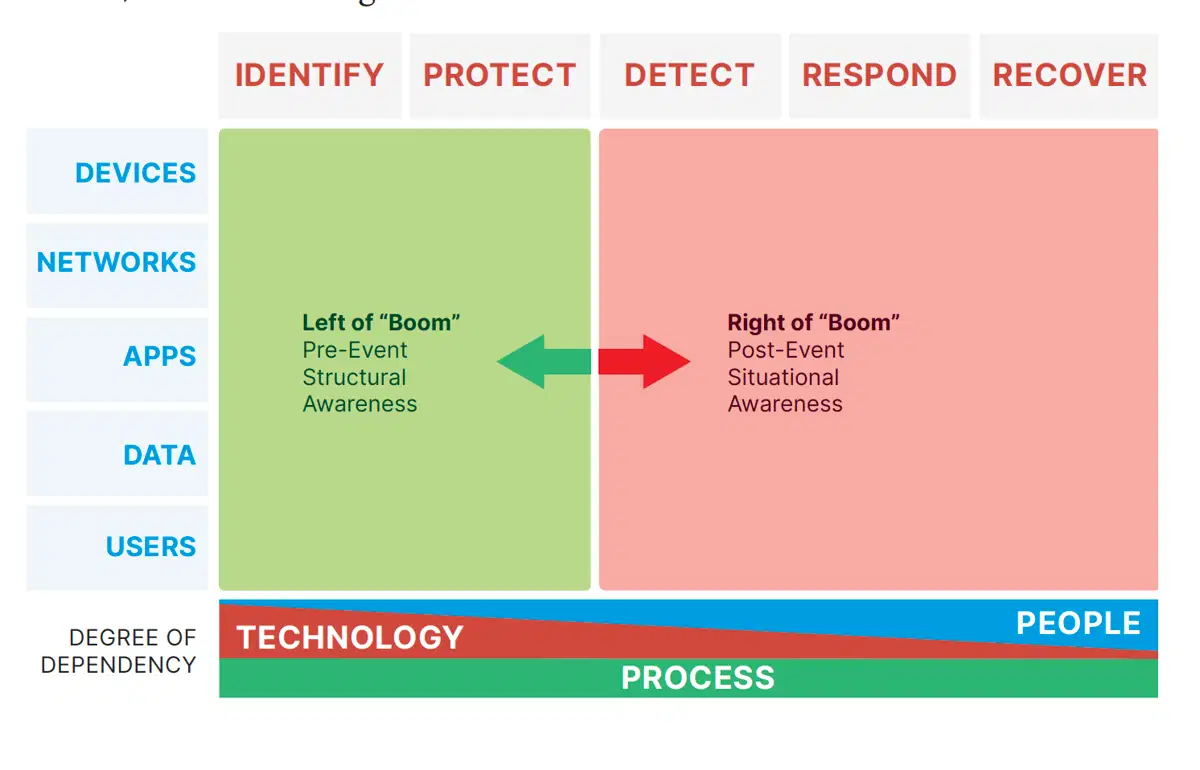
Nu we de assetdimensie hebben besproken, gaan we verder met de functiedimensie. In de oorspronkelijke Cyber Defense Matrix deelde Yu deze functies in als links of rechts van de “boom”, oftewel vóór of na een cybersecuritygebeurtenis.
Deze afbeelding laat dat het best zien:
Identificeren
De functie identificeren omvat alle acties die nodig zijn om al uw assets te inventariseren en uw huidige beveiligingslandschap te doorgronden. Denk aan het uitvoeren van een kwetsbaarheidsbeoordeling of het analyseren van uw aanvalsoppervlak. Investeren in goede tests en metingen geeft u meer inzicht in waar de gaten zitten en waar extra aandacht nodig is.
Beschermen
Uw assets beschermen betekent verharding, patching en vulnerability management. Het kan ook gaan om acties na het herkennen van malware, zoals het isoleren van een virus zodat andere IT-assets niet besmet raken. Voorbeelden van de functie beschermen zijn het toepassen van veilige Windows-configuraties en het installeren van EDR/AV.
Detecteren
Detectie leunt zowel op mensen als op technologie en komt in actie zodra een cyberaanval is begonnen. De functie detecteren herkent threat actors of cybersecuritygebeurtenissen, bijvoorbeeld doordat mensen iets opmerken, via actief zoeken of met automatische notificaties wanneer activiteit in de IT-omgeving afwijkt van het normale beeld.
Reageren
Met de reactie op de gebeurtenis bestrijdt u de cyberdreiging. Hoe snel u kunt reageren en hoe goed u de dreiging wegneemt, bepaalt de afloop. Een doordacht plan met effectieve responsstrategieën is dan ook cruciaal. Deze functie omvat ook hoe u de aangerichte schade beoordeelt.
Herstellen
De laatste functie is herstellen. Na een cyberaanval moet u een manier vinden om er doorheen te komen, alles te herstellen en terug te keren naar uw dagelijkse bedrijfsvoering. Alle vijf functies zijn essentieel, maar juist bij herstel blijkt hoe sterk uw IT-beveiligingsstrategie is, terwijl u beschadigde assets herstelt en weer normaal aan de slag gaat. Na een aanval kunt u hopelijk ook vaststellen en vastleggen hoe u uw IT-beveiligingsstrategie in de toekomst kunt verbeteren.
Met de Cyber Defense Matrix hebt u nu een checklist die er ongeveer zo uitziet:
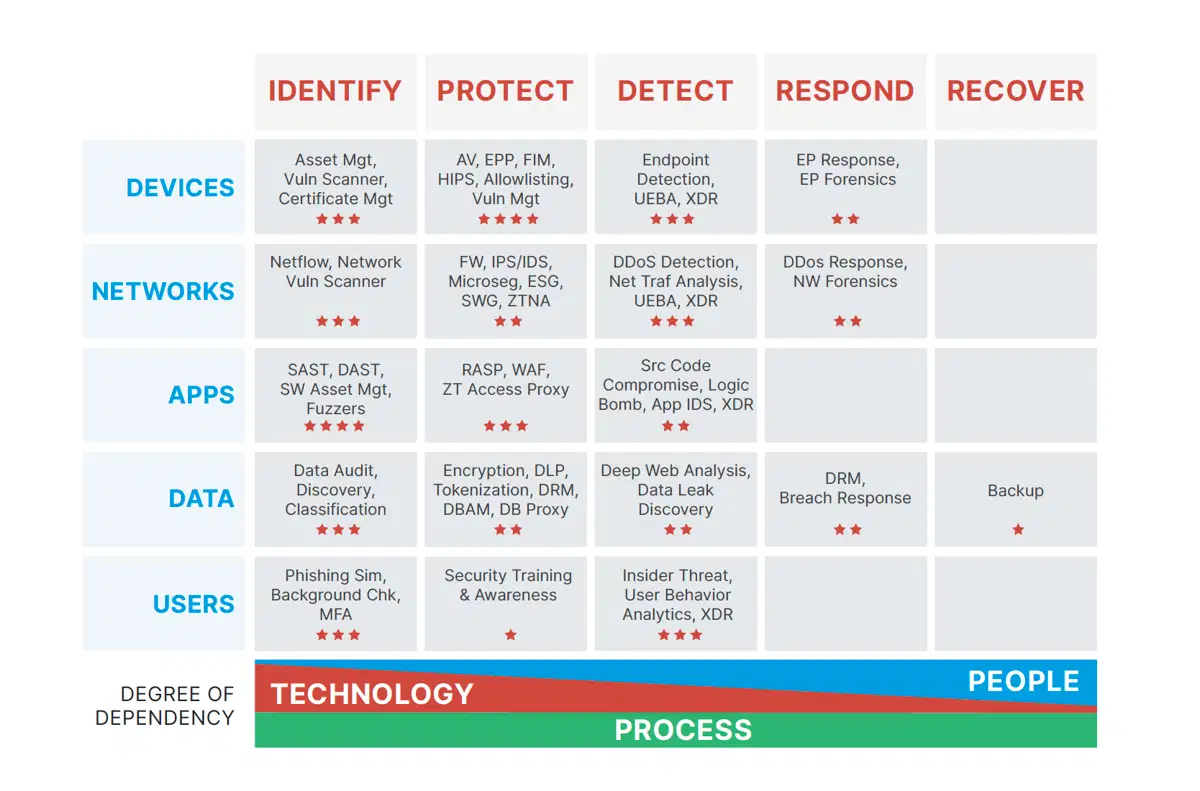
Vergeet niet dat elke organisatie uniek is, dus die van u zal waarschijnlijk afwijken van dit voorbeeld.
Houd tijdens uw IT-beveiligingsbeoordeling of -audit ook deze beste praktijken in gedachten:
Beste praktijken voor cybersecurity
Bepaal uw IT-beveiligingsdoelen
Welke concrete doelen wilt u met uw IT-beveiliging bereiken? Begin met het beschrijven van de IT-doelstellingen van het bedrijf en van wat de audit precies controleert. Benoem welke kwetsbaarheden u wilt beheersen of welke mogelijke gaten of problemen u wilt beperken.
Ontwikkel beveiligingsbeleid
IT-beveiligingsbeleid legt de regels en verwachtingen vast voor de manier waarop mensen binnen uw bedrijf technologie gebruiken. Ontwikkel en herzie dit beleid, zodat iedereen op één lijn zit.
Actualiseer en handhaaf uw beveiligingsbeleid
Experts schatten dat cybercriminaliteit de wereldeconomie in 2025 10,5 biljoen dollar heeft gekost, waarbij de schade naar verwachting oploopt tot 12,2 biljoen dollar per jaar in 2031 (Cybersecurity Ventures). Die prognose zet organisaties ertoe aan meer in cybersecurity te investeren: de wereldwijde IT-uitgaven stijgen dit jaar naar verwachting met 14,2% en een groot deel daarvan moet naar het versterken van de vijf gebieden uit deze checklist. Om uw concurrentievoordeel te behouden, moet u uw beveiligingsbeleid voortdurend actualiseren in lijn met nieuwe technologieën, tools en manieren om met gegevens om te gaan.
Maak back-ups van gegevens
We raden u sterk aan strategisch te werk te gaan bij het regelmatig maken van back-ups van uw gegevens en teamleden te trainen in het beheren van die back-ups. Naast het opstellen van uw disaster recovery-plan is het verstandig samen te werken met een betrouwbare leverancier zoals NinjaOne, die back-upsoftware en tools voor gegevensherstel biedt.
Informeer alle medewerkers
Iedereen die binnen de organisatie toegang heeft tot technologie, moet basiskennis hebben van het geldende cybersecuritybeleid en begrijpen welke rol hij of zij speelt bij een IT-beveiligingsaudit.
Verwijs naar de geldende beveiligingseisen
Afhankelijk van de sector waarin uw organisatie actief is, gelden er bepaalde wetten voor gegevensbescherming. Bepaal welk beveiligingskader bij uw bedrijf past en verwijs tijdens de IT-beveiligingsaudit naar de bijbehorende beveiligingseisen.
Breng alle assets in kaart
Zorg dat al uw IT-assets geïnventariseerd zijn. Weten hoe alle assets zich tot elkaar verhouden en samenwerken helpt bij de IT-audit, dus een netwerkdiagram opstellen is nuttig.
Wijs beveiligingsrollen en verantwoordelijkheden toe
Leg vast wie verantwoordelijk is voor welke cybersecuritytaken. Zo kunt u een escalatiematrix opstellen en weet u wie u op welk niveau moet bellen wanneer zich een cybersecurityincident voordoet.
🥷 Bescherm uw IT-omgeving met de ultieme cybersecuritychecklist voor MSP’s van NinjaOne
Zo ondersteunt NinjaOne uw IT-beveiligingschecklist
NinjaOne is het vertrouwde endpoint management-bedrijf voor meer dan 40.000 klanten wereldwijd. Een deel van dat succes zit in het vermogen om de lastigste onderdelen van IT te automatiseren, vanaf dag één radicale efficiëntie te realiseren en uw IT-risico aanzienlijk te verkleinen.
Deze gids kan overweldigend overkomen, maar u kunt gerust zijn: NinjaOne vinkt de meeste punten op uw IT-beveiligingschecklist af – of u nu 50 of 50.000 endpoints beheert.
Het NinjaOne-platform geeft u specifiek het inzicht in endpoints, de patchautomatisering en de controlemogelijkheden die u nodig hebt om fundamentele beveiligingsstrategieën in uw hele IT-infrastructuur uit te rollen.
Bent u er klaar voor? Vraag een gratis offerte aan, meld u aan voor een gratis trial van 14 dagen of bekijk een demo.