



Belangrijkste punten
Een firewall is een netwerkbeveiligingstool die verkeer filtert op basis van vooraf bepaalde regels om kwaadaardige activiteit te blokkeren en data te beschermen.
- Zet firewalls in om zowel inkomend als uitgaand verkeer te filteren met regels die uw organisatie bepaalt
- Kies het type firewall (bijvoorbeeld proxy, NGFW of SPI) op basis van uw netwerkbehoeften, middelen en beveiligingseisen
- Gebruik Network Address Translation (NAT) in firewalls om interne IP-adressen te verbergen en het aanvalsoppervlak te verkleinen
- Integreer firewalls met VPN’s en antivirustools zoals NinjaOne om beveiliging en privacy te versterken
Uw organisatie vertrouwt op netwerkbeveiliging en eindpuntbeveiliging om data te verwerken, op te slaan en te beschermen. Een compleet beveiligingsplan bestaat uit antivirussoftware, toegangsbeheer, zero-trust-beleid en tools voor eindpuntbeveiliging. Een firewall is een van de belangrijkste onderdelen daarin.
Een firewall vormt de eerste verdediging tegen malware en aanvallen. Hij vervult verschillende functies om netwerken en data te beschermen. De juiste firewall kiezen is niet eenvoudig, want er zijn veel types en bijpassende monitoringtools. Gebruikt u de cloud voor dataopslag of het hosten van applicaties, dan is een firewall onmisbaar voor uw netwerkbeveiliging.
Wilt u de belangrijkste begrippen uit deze blog visueel uitgelegd zien? Bekijk dan onze video: Wat is een firewall?.
Wat is een firewall?
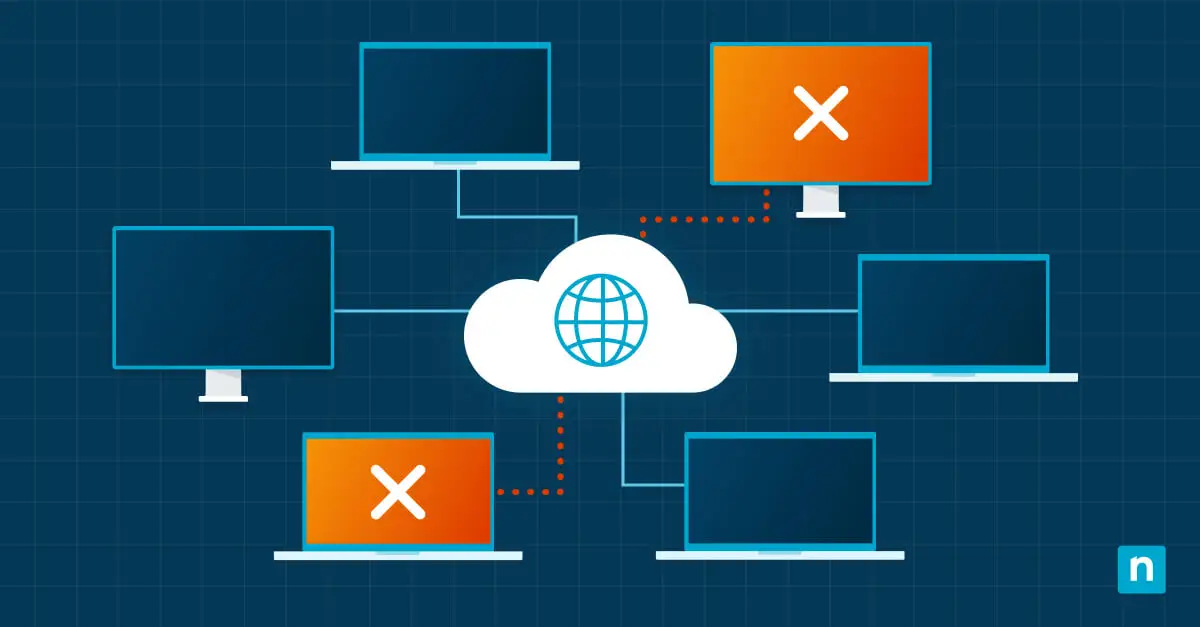
Een firewall is een filterapparaat voor netwerkverkeer dat ongewoon of waarschijnlijk kwaadaardig verkeer detecteert en blokkeert, terwijl normaal verkeer gewoon toegang houdt tot uw website of applicaties. Het filteren gebeurt op basis van protocollen en regels die uw organisatie instelt en de bescherming schermt uw interne netwerk af van de rest van het internet. Veel firewalls zijn schaalbaar en ze gebruiken network address translation (NAT) om uw interne IP-adres te koppelen aan een gedeeld, naar het web gericht adres.
Een firewall dient vooral als eerste verdedigingslinie tegen aanvallers. Hij kan niet in zijn eentje een complete netwerkbeveiliging vormen, maar is wel een noodzakelijk onderdeel. Doordat hij snel reageert en kwaadaardig verkeer eruit filtert, verkleint hij het risico op een geslaagde infiltratie aanzienlijk. En omdat de filters ook actief zijn voor uitgaand verkeer, kan een firewall voorkomen dat gevoelige informatie uw omgeving verlaat.
Beperk de complexiteit van uw IT met één oplossing voor IT Management en eindpuntbeveiliging.
→ Ontdek hoe NinjaOne de basis van uw bedrijfs-IT verstevigt
Waarom hebben organisaties een firewall nodig?
Een proactieve beveiligingsstrategie werkt efficiënter dan herstel achteraf. Uitvaltijd en herstel kosten doorgaans meer tijd en middelen dan preventie. Firewalls zijn belangrijke preventietools. In combinatie met netwerkbeheer helpen ze cyberaanvallen, datalekken en ongeautoriseerde toegang te blokkeren.
Firewalls beperken het interne netwerkverkeer om resources, data en assets te beschermen. Omzeilt een aanvaller andere beveiligingsmaatregelen, dan kan de firewall pogingen tot data-exfiltratie alsnog onderscheppen. Hij markeert en blokkeert verdachte activiteit en verkleint zo het risico op datadiefstal of lekken.
Firewalls kunnen duur zijn, maar een datalek of ransomware-aanval kost aanzienlijk meer. De reputatieschade, teruglopende omzet of mogelijke rechtszaken die daaruit voortkomen, doen uw organisatie geen goed. Met firewalls weert u basisaanvallen op uw netwerk af, zonder dat dit ten koste gaat van de tijd die u aan andere projecten besteedt.
Types firewalls
Firewalls zijn onmisbaar voor een veilig netwerk en er bestaan veel verschillende types met uiteenlopende toepassingen. Over het algemeen filteren firewalls pakketten en vertalen ze netwerk- of poortadressen terwijl ze met VPN’s samenwerken, maar elk type heeft extra functies en zo zijn eigen voor- en nadelen.
-
Application-level gateways (proxy-firewalls)
Een proxy-firewall bemiddelt tussen uw interne netwerk en de rest van het internet door verkeer vanaf een uniek IP-adres te analyseren. Dankzij dat eigen IP-adres kan de proxy-firewall voorkomen dat de twee netwerken rechtstreeks contact met elkaar maken en die isolatie is een nadeel voor aanvallers. Omdat proxy-firewalls op applicatieniveau werken, kunnen ze binnenkomende verzoeken en data tot in detail analyseren. Ze zijn daarmee de veiligste en meest privacyvriendelijke firewalls. Wel hebben ze soms last van compatibiliteits- en latentieproblemen.
-
Next-generation firewalls (NGFW)
Dit type firewall pakt zowel traditionele dreigingen als geavanceerdere malware aan via extra, verfijnde filtering. Naast de standaard filterfuncties van een firewall controleren NGFW’s de payload van pakketten op herkenbare malware. Ook bieden ze ingebouwde bescherming tegen ransomware en virussen, wat uw beveiliging verder versterkt. De NGFW heeft veel meer functies dan een traditionele firewall, maar vraagt ook meer systeembronnen en kan machines vertragen.
-
Stateful packet inspection (SPI)-firewalls
SPI-firewalls controleren de inhoud van pakketten en bepalen of die overeenkomt met bestaand verkeer. Is dat niet zo, dan wordt het pakket geblokkeerd. Dynamische SPI-firewalls bieden een veel strakkere beveiliging dan meer statische opties en leveren beveiligingsteams meer informatie op. SPI-firewalls werken echter niet op applicatieniveau, zijn vaak duur en kunnen netwerkverbindingen vertragen.
Stateless versus stateful firewalls
Stateful firewalls filteren verkeer dynamisch op basis van de activiteit van een verbinding. Ze combineren contextgebaseerde en regelgebaseerde filtering, wat het aantal valse positieven beperkt en legitieme gebruikers betere toegang geeft. Hun flexibele opzet vangt meer nuances op, maar de complexe configuratie kan fouten en kwetsbaarheden introduceren.
Grote organisaties profiteren van stateful firewalls dankzij de gedetailleerde tracking en verbindingsgegevens op pakketniveau. De hogere kosten zijn goed te dragen voor bedrijven met meer middelen.
Stateless firewalls beoordelen verkeer aan de hand van vaste criteria zoals bron en bestemming. Ze werken sneller en vragen minder middelen, omdat de configuratie eenvoudiger is. Deze firewalls passen goed bij organisaties die snelle netwerken nodig hebben. Ook kleinere bedrijven profiteren ervan, door hun lagere verkeersvolumes en de betaalbare prijs.
Versterk uw IT-stack met geïntegreerde beveiliging en realtime monitoring.
Firewalls en netwerkbeveiliging
Organisaties kunnen hun aanvalsoppervlak verkleinen door Network Address Translation (NAT) in te zetten in hun firewallconfiguratie. NAT verbergt privé-IP-adressen door ze te koppelen aan een openbaar IP-adres, zodat interne servers en clients niet worden blootgesteld. Dat beperkt de zichtbaarheid van buitenaf en verlaagt het risico op ongeautoriseerde netwerktoegang.
Zeker voor organisaties met medewerkers die op afstand werken, is NAT een waardevol hulpmiddel om uw privénetwerk af te schermen van de rest van het internet. Het is echter niet de enige manier om de privacy te verbeteren. Een Virtual Private Network (VPN) maakt een privéverbinding waarmee gebruikers hun IP-adres kunnen verbergen. VPN-servers ontvangen de informatie vóór het device van de gebruiker en versleutelen die vervolgens voordat ze bij de gebruiker aankomt. Beide netwerkbeveiligingstools kunt u samen met firewalls gebruiken om de beveiliging en online privacy van uw organisatie verder te versterken.
NinjaOne gebruiken om firewall- en antivirusoplossingen te integreren
Welke firewall u ook kiest, combineer die het liefst met andere beveiligingsmaatregelen, zoals antivirusbescherming. De NinjaOne-antivirus-integratie werkt samen met de firewalloplossing van Bitdefender en dat is een eenvoudige manier om beschermende maatregelen in uw organisatie door te voeren.
Om uw beveiligingspakket compleet te maken, kunt u ook een virtual private network (VPN) overwegen. De meeste moderne firewalls zijn in de regel compatibel met VPN’s en het samenspel van beide verbetert de beveiliging en privacy van uw organisatie aanzienlijk. Uiteindelijk draait het om de juiste balans tussen de gewenste netwerksnelheid, de omvang van uw organisatie en het detailniveau waarop u verkeer wilt inzien. Weegt u al die factoren mee, dan kiest u de beste firewall voor uw omgeving en integraties.