Realtime detectie van kwetsbaarheden voor sneller herstel

AI-gestuurde informatie over kwetsbaarheden, in realtime geleverd, inclusief inzichten in bekende misbruikte kwetsbaarheden (KEV), zodat IT-teams sneller prioriteiten kunnen stellen en maatregelen kunnen treffen.
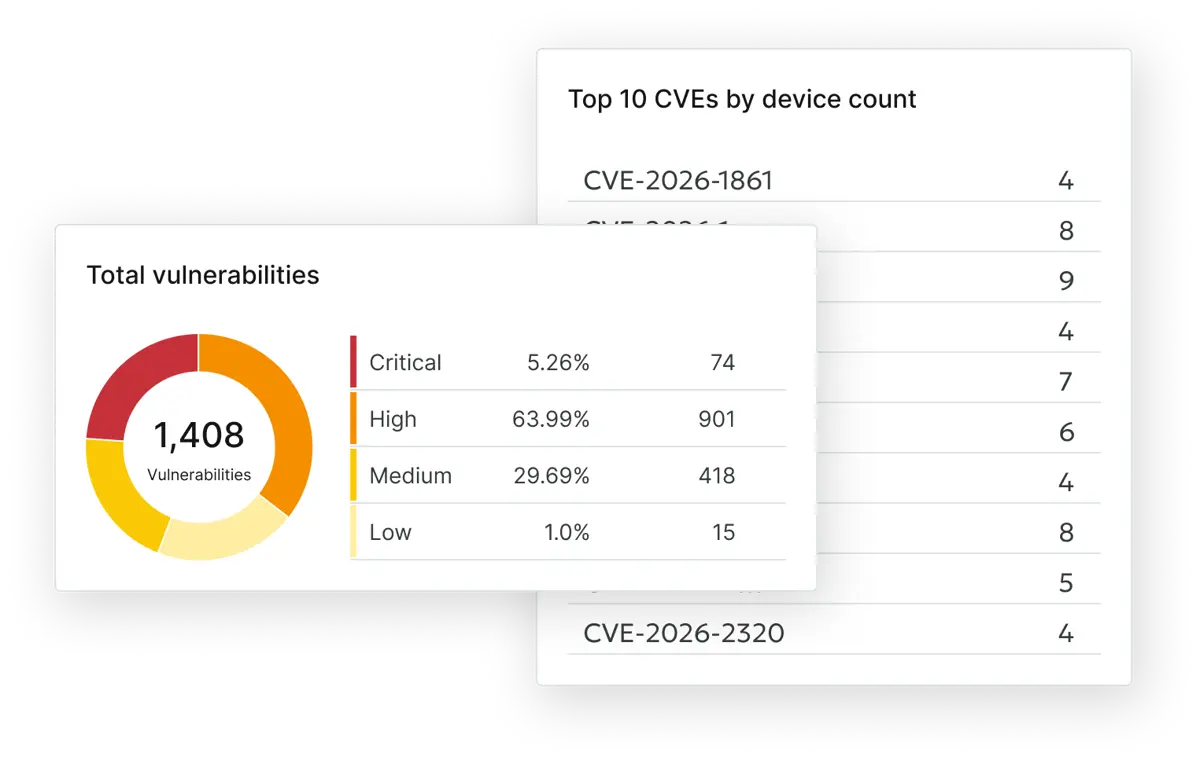
Vulnerability Management product screenshotsa

Een slimmere tool voor kwetsbaarhedenbeheer

Realtime analyse zonder scan windows

Breng de huidige en laatst bekende softwarestatus van endpoints voortdurend in kaart aan de hand van continu bijgewerkte, AI-aangestuurde CVE-informatie. Zo komen kwetsbaarheden in realtime aan het licht en niet pas wanneer uw volgende scan wordt uitgevoerd.

Gebouwd voor herstel, niet alleen rapportage

AI brengt kwetsbaarheden in kaart  met de patches die ze verhelpen en maakt rechtstreeks verbinding met herstelworkflows, waardoor de handoffs, achterstand en MTTR afnemen. 
Scanvrije architectuur zonder impact op endpoints

Het detecteren van kwetsbaarheden in endpoints gebeurt aan de serverzijde. Er is geen scanplanning, geen pieken in de agentprestaties en geen verstoring van endpoints. Gewoon een continu, actueel overzicht van de blootstelling aan kwetsbaarheden.
Klanten van NinjaOne patchten1

extra endpoints per FTE
0276 %
efficiënter per jaar per 5.000 endpoints
045 %
efficiëntere teams voor IT-infrastructuurbeheer
055 %

Functies kwetsbaarhedenbeheer

Real-time software vulnerability assessment

Vergelijk de versies van de geïnstalleerde software voortdurend met actuele informatie over CVE’s en bekende misbruikte kwetsbaarheden (KEV).
Happy clients icon

Scan-free, zero endpoint impact

Server-side correlatie maakt zware scan windows of agent spikes overbodig. Behoud altijd actueel blootstellingsoverzicht zonder de gebruikersproductiviteit te verstoren.

Pictogram voor bewaking en waarschuwingen

Offline exposure awareness 

Nieuw geopenbaarde kwetsbaarheden worden gekoppeld aan de laatst bekende softwarestatus, zelfs wanneer devices offline zijn, waardoor informatie over blootstelling behouden blijft totdat endpoints opnieuw verbinding maken.

Patchautomatiseringspictogram

Vulnerability-to-patch mapping

Automatisch gedetecteerde kwetsbaarheden koppelen aan de specifieke patches die deze verhelpen, wat handmatige verwijzingen overbodig maakt en zodat er sneller beslissingen kunnen worden genomen.

Pictogram Instellingen

Risk-based prioritization

Geef prioriteit aan herstel op basis van Known Exploited Vulnerability (KEV) data, de context van het misbruik en informatie over de ernst, zodat teams zich kunnen richten op kwetsbaarheden die in de praktijk actief worden misbruikt.

Software Management

Real-time remediation tracking

Voortdurend controleren wat is blootgesteld, wat is hersteld en wat actie vereist zonder te vertrouwen op periodieke scanrapporten of oude data.

Human-first design icon

Patch Intelligence AI

Patch Intelligence AI analyseert beveiligingsadviezen van leveranciers, implementatiesignalen en telemetrie om de status van patches te  bepalen . Risicovolle CVE’s kunnen automatisch worden gepauzeerd, terwijl stabiele updates worden uitgevoerd.

Closed-loop patch execution

Met AI-gestuurde detectielogica kunt u detectie- en herstelworkflows met elkaar verbinden op een uniform platform, zodat er geen handoffs meer hoeven te worden uitgevoerd tussen beveiliging en IT-afdelingen. 

Secure by design

Proactively find and fix vulnerable, non-compliant, and unmanaged endpoints. NinjaOne has built in enterprise security and compliance standards.

shield icon

FedRAMP

CLASS C CERTIFIED

Trusted for use in U.S. federal agencies and government supply chains

padlock icon

SOC 2 , SOC 3

Type II Attested

Verified controls for security, availability, and confidentiality

globe icon

ISO/IEC 27001

Certified

International gold standard for information security management

star icon

GDPR

Compliant

Data protection aligned to EU regulations

medical cross

HIPAA

BAA Available

Data protection aligned to healthcare regulations

left quote icon

Ik ben er gek op en ik gebruik het elke dag. Met NinjaOne sporen we kwetsbaarheden sneller op. Het opsporen van kwetsbaarheden is rechtstreeks gekoppeld aan geautomatiseerd patch management, waardoor kwetsbaarheden automatisch worden gekoppeld aan assets en de patches waarmee ze worden verholpen.”

Jack Raymond

Senior Manager Global IT Support, Jagger

Ontdek in 5 minuten wat NinjaOne voor u kan betekenen.

Klanten houden van NinjaOne

095 %

verbeterde patch compliance

093 %

minder tijd kwijt aan patch management

095 %

tijd besparen op manuele taken door automatisering

Kansas City skyline

NinjaOne Autonomous Patch Management beschermt IT in Kansas City

Dit is waarom klanten gek op ons zijn

Als #1 beoordeeld op G2

G2's #1 Beoordeelde Patch Management Software

Eenvoudige, betrouwbare patching die werkt.

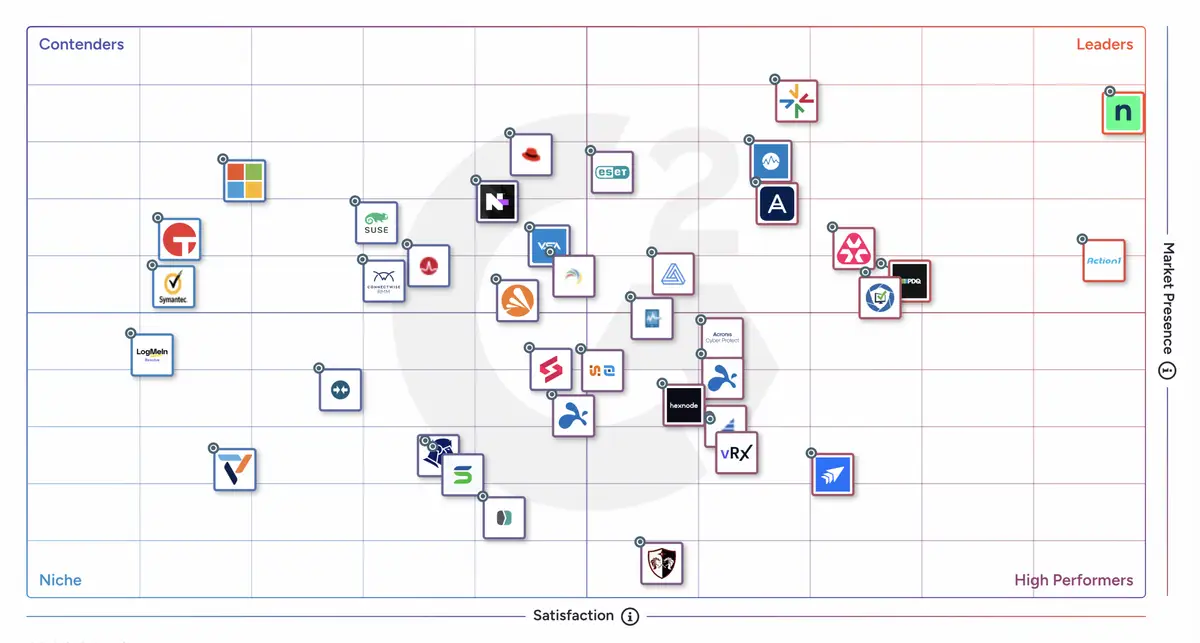
NinjaOne wordt ondersteund door een gebruiksgemakscore van 93% en is de best beoordeelde patch management software in het Lente 2026-rapport van G2. Met een perfecte Tevredenheidsscore van 100 weten klanten tot wie ze zich moeten wenden om patching te vereenvoudigen.
“NinjaOne’s patch management is zonder twijfel het beste dat we ooit hebben gebruikt. Het is consistent, betrouwbaar en geeft ons het vertrouwen dat onze systemen altijd up-to-date zijn.”

Christian C., Cloud Security and Support Engineer

G2 Grid - Patch Management - Spring 2026
G2 Leader - Fall 2026
G2 Leader - Enterprise - Fall 2026
G2 Momentum Leader - Fall 2026
G2 Regional Leader - EMEA - Fall 2026
NinjaOneGemiddelde beoordelingen
Waarschijnlijkheid Tot Aanbeveling9,59,1
Gaat het Product in de Juiste Richting?9,89,1
Beheergemak9,39,0
Gemak Van Zakendoen9,69,2
Kwaliteit van ondersteuning9,39,1
Installatiegemak9,38,9
Gebruiksgemak9,39,0
Klaar om werk te vereenvoudigen met unified IT?

Realtime kwetsbaarhedenanalyse correleert voortdurend geïnstalleerde softwareversies op endpoints met up-to-date, AI-gestuurde CVE-informatie. In tegenstelling tot traditionele tools die afhankelijk zijn van geplande scans, evalueert NinjaOne de blootstelling wanneer nieuwe kwetsbaarheden worden onthuld en wanneer software verandert.

Hierdoor kunnen IT-teams binnen enkele minuten kwetsbaarheden identificeren in plaats van te wachten op periodieke scancycli, waardoor de tijd tussen openbaarmaking en herstel wordt verkort.

Traditionele kwetsbaarheidsscanners werken met vaste schema’s en genereren point-in-time rapporten. Dit zorgt voor vertragingen tussen het ontdekken van kwetsbaarheden, rapportage en herstel.

NinjaOne Real-Time Assessment elimineert scan windows door live en laatst bekende softwaretelemetrie te correleren met continu bijgewerkte CVE-informatie. Kwetsbaarheden worden continu geïdentificeerd en direct in kaart gebracht voor herstelworkflows, waardoor operationele handoffs worden verminderd.

NinjaOne gebruikt een scanvrije architectuur. Software-inventarisatie telemetrie verzameld door de NinjaOne-agent wordt voortdurend gecorreleerd met CVE-informatie op platformniveau.

Dit elimineert zware scanvensters, voorkomt prestatiepieken bij agents en zorgt ervoor dat kwetsbaarheden altijd zichtbaar zijn zonder eindgebruikers te storen.

NinjaOne bewaart blootstellingsinformatie door nieuw bekendgemaakte CVE’s te koppelen aan de laatst bekende softwarestatus van offline devices.

Wanneer het device weer verbinding maakt, kan herstel onmiddellijk doorgaan . Dit vermindert blinde vlekken veroorzaakt door offline endpoints en zorgt ervoor dat zichtbaarheid niet afhankelijk is van de beschikbaarheid van devices tijdens het scannen.

NinjaOne koppelt kwetsbaarheden automatisch aan de patches waarmee ze worden verholpen en sluit rechtstreeks aan op de workflows van Autonomous Patch Management.

Dit maakt risicobewuste patchuitvoering mogelijk, vermindert handmatige verwijzingen tussen tools en verkort de tijd tussen de identificatie van kwetsbaarheden en veilig herstel.

Ja. NinjaOne kan een aanvulling vormen op bedrijfsscanners voor kwetsbaarheden zoals Tenable of Qualys.

Organisaties kunnen de scantools van hun voorkeur blijven gebruiken voor diepgaande analyses, terwijl ze gebruikmaken van NinjaOne om de uitvoering van herstel te versnellen en een continu bewustzijn van de blootstelling te bieden tussen scancycli door.

NinjaOne neemt vertragingen door scans weg en integreert kwetsbaarhedendetectie met patchuitvoering, waardoor de tijd tussen het bekendmaken van kwetsbaarheden en het verhelpen ervan veel korter wordt.

Realtime correlatie gecombineerd met risicobewust geautomatiseerd patchen stelt organisaties in staat om snel te reageren en de activiteiten zo weinig mogelijk te verstoren.

1IDC-whitepaper over bedrijfswaarde, gesponsord door NinjaOne, The Business Value of NinjaOne Unified IT Operations Platform, Doc.nr. US54520326, juni 2026.