Punti chiave
- La governance del patch management enterprise mantiene il patching coerente e lo allinea agli obiettivi di sicurezza, conformità e business dell’azienda.
- Centralizza il patch management per migliorare la visibilità sull’intero ambiente e ridurre le lacune che portano a patch mancate o applicate in ritardo.
- Allinea la gestione delle vulnerabilità al patch management per stabilire le priorità di remediation in base al rischio reale per il business e non solo ai punteggi di gravità.
- Automatizza le attività ripetitive di patch management per aumentare la coerenza e lasciare ai team IT più tempo per attività a maggior valore.
- Distribuisci le patch per fasi e verifica ogni distribuzione per ridurre le interruzioni e individuare i problemi prima che colpiscano i sistemi critici.
- Analizza regolarmente i risultati del patching per affinare la strategia di governance e stare al passo con nuovi rischi ed esigenze di business in evoluzione.
Il patch management enterprise ha bisogno di una governance che garantisca una copertura continua, a supporto di sicurezza e conformità. Il primo passo è definire una strategia di governance, inclusa l’assegnazione delle responsabilità. Poi occorre metterla in pratica, così da raccogliere feedback concreti dai sistemi e dagli stakeholder su cui basare iterazioni e miglioramenti.
Questa guida propone un framework flessibile che puoi seguire per rendere operativa la governance del patch management enterprise, trasformando i piani in misure concrete con risultati dimostrabili.
Che cos’è la governance del patch management
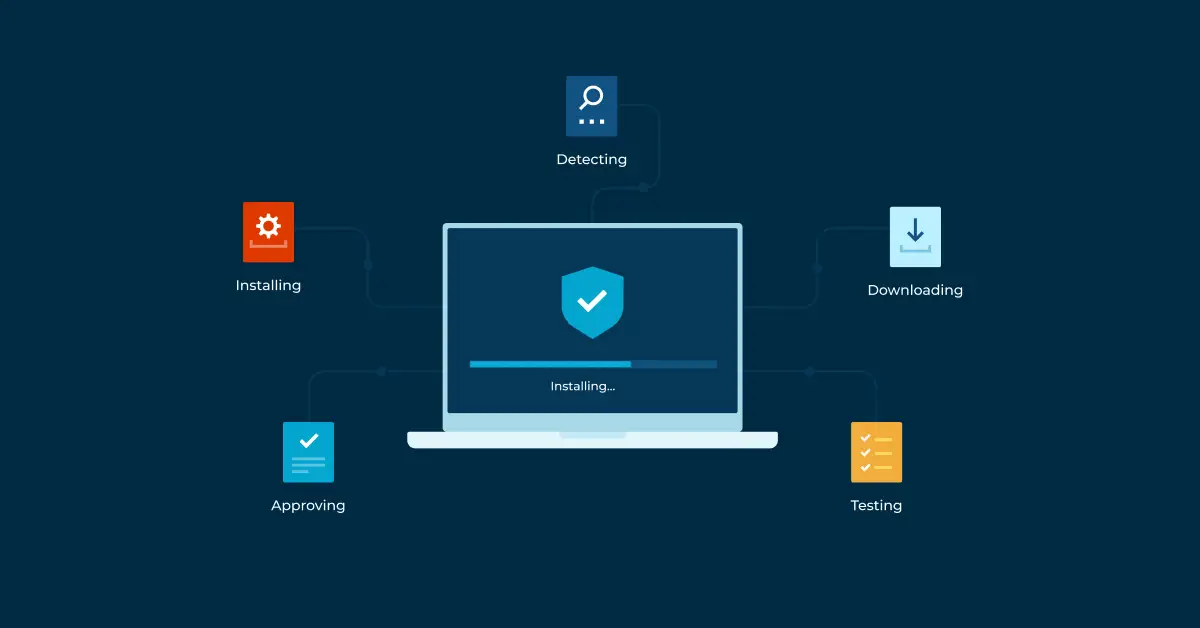
Il patch management è il processo continuo di distribuzione di patch per sistemi operativi, software e firmware sugli endpoint. In questo processo le patch vengono identificate, si mappano le vulnerabilità che risolvono e infine vengono testate, distribuite e verificate.
Tutto questo richiede una governance: occorre cioè garantire che il processo di patch management sia allineato alle esigenze di business, all’interno di una strategia più ampia di gestione delle vulnerabilità. Priorità e flussi di lavoro del patch management cambiano da un’organizzazione all’altra in base ai requisiti: un’applicazione mission-critical per un’azienda può essere irrilevante per un’altra, la complessità dell’infrastruttura varia e le esigenze di sicurezza e conformità sono diverse.
Che cosa significa rendere operativa la governance del patch management enterprise
Rendere operativa la governance del patch management enterprise significa trasformare strategie e responsabilità in piani concreti, con flussi di lavoro e azioni che producono risultati di business misurabili.
In pratica vuol dire documentare i flussi di lavoro, scegliere e implementare gli strumenti di patch management e raccogliere i dati che ne derivano sotto forma di metriche, log e report, utilizzabili per verificare l’efficacia, per gli audit di conformità e per individuare i margini di miglioramento. Rendere operative le strategie IT significa formalizzarle e offre l’occasione di assegnare correttamente la responsabilità di ogni fase, garantendo visibilità completa e titolarità definita in ogni passaggio.
Come si frammentano le operazioni di patching in azienda
Gli ambienti enterprise informatici moderni evolvono rapidamente. Non devi più occuparti di un parco di postazioni omogenee collegate a un’infrastruttura sostanzialmente statica: oggi gestisci endpoint distribuiti su sedi in tutto il mondo, asset cloud, forza lavoro da remoto, dispositivi personali degli utenti (BYOD) e IoT. Tutti con metodi di connessione e livelli di controllo diversi, e ciascuno con il proprio stack software (senza nemmeno considerare lo shadow IT).
Non sorprende che, senza una governance centralizzata, tutto questo possa diventare un incubo gestionale frammentato, soprattutto per il patching. Nascono silos operativi e la visibilità può venire compromessa in fretta, con il risultato di calendari di patching incoerenti, distribuzioni in ritardo, reporting incompleto e un arretrato di vulnerabilità sempre più ampio che aumenta esposizione e rischio.
Costruire una governance centralizzata delle patch
Per restare efficace mentre l’organizzazione cambia e cresce, la governance del patch management enterprise deve essere centralizzata. Questa maturità operativa si basa su diverse pratiche da coordinare tra loro:
| Pratica di patch management enterprise | Che cosa significa |
|---|---|
| Policy di patching standardizzate per coerenza e scalabilità | Procedure standard documentate per la definizione delle priorità delle patch, le finestre di manutenzione, la sequenza di distribuzione, le procedure di rollback, la verifica e la remediation d’emergenza. |
| Visibilità continua sugli endpoint per la consapevolezza operativa | Devi monitorare costantemente patch mancanti, conformità degli endpoint, stato della distribuzione delle patch, esposizione alle vulnerabilità e sistemi non più supportati. |
| Una governance delle patch allineata alle operazioni di business | La governance delle patch deve sostenere la continuità operativa, l’assenza di interruzioni, i requisiti di conformità, la capacità di ripristino e la resilienza dell’azienda. |
Allineare la gestione delle vulnerabilità alle operazioni di patching
Anche se gestione delle vulnerabilità e patch management sono processi distinti, sono strettamente collegati: la gestione delle vulnerabilità individua, monitora e risolve i rischi con strumenti diversi, mentre il patch management mantiene aggiornati sistemi e software. Il patch management è fondamentale per risolvere le vulnerabilità per cui esiste una patch software.
Mentre rendi operativo il patch management devi mantenere allineati questi due processi, così che a ogni vulnerabilità corrisponda la patch pertinente e la remediation possa essere completata e confermata con evidenze pronte per l’audit.
Questo significa:
- Dare priorità alle vulnerabilità in base al rischio: la gravità dei CVE da sola non rappresenta sempre con precisione il rischio operativo nei singoli ambienti IT aziendali. Le aziende dovrebbero valutare anche l’impatto sul business, l’esposizione degli endpoint e la criticità degli asset con le relative dipendenze operative.
- Coordinare la remediation delle vulnerabilità: la remediation diventa più efficiente quando scansione delle vulnerabilità, distribuzione e verifica delle patch, flussi di lavoro di escalation e reporting di conformità sono allineati.
- Garantire visibilità continua sulle vulnerabilità: conoscere i fattori di rischio – sistemi esposti su internet, endpoint remoti, applicazioni di terze parti, infrastruttura legacy e carichi di lavoro cloud – migliora la resilienza operativa.
Rendere operativa l’orchestrazione automatizzata delle patch
Quando rendi operativo il processo, introduci l’automazione ovunque sia possibile per ridurre il lavoro manuale e garantire coerenza. Spesso riguarda la pianificazione delle patch, la definizione delle priorità di patch ed endpoint tramite valutazione intelligente/AI, la verifica, il reporting e la raccolta delle evidenze di conformità, oltre a rollback/nuovi tentativi e gestione dei riavvii.
Ricorda che l’automazione non ti solleva dalla responsabilità dei risultati dei flussi di lavoro di patch management che rende più scalabili ed efficienti: supporta la maturità, ma non sostituisce titolarità e supervisione.
Supportare le distribuzioni per fasi
La strategia di test aziendale deve supportare le distribuzioni per fasi. Usa anelli di distribuzione progressivi, inclusi ambienti di test/staging e gruppi pilota, e poi distribuisci gradualmente le patch dagli endpoint meno critici a quelli più critici, così da ridurre il rischio di interruzioni dei servizi per le operazioni di business essenziali.
Mantenere una governance di rollback e ripristino
Le patch non riuscite dovrebbero essere ritentate e annullate automaticamente, con escalation automatica quando servono intervento e revisione manuale di un tecnico. Pianifica gli aggiornamenti e definisci una strategia dell’ultima configurazione sicura che bilanci disponibilità e sicurezza.
Come gestire gli aggiornamenti di Windows e degli endpoint distribuiti
Gli ambienti distribuiti richiedono governance e coordinamento aggiuntivi per mantenere la conformità delle patch.
Gestire le operazioni di Windows Update significa coordinare le tempistiche degli aggiornamenti e monitorare i dispositivi remoti. Gli strumenti di patch management e un reporting centralizzato basato sui dati operativi fanno sì che nessun dispositivo resti indietro accumulando rischio.
Se supporti personale da remoto e ibrido, ti servono strumenti di gestione IT cloud-native a cui gli endpoint possano collegarsi da qualsiasi luogo. Se gestisci dispositivi BYOD, scegli strumenti che siano poco invasivi e sappiano conquistare la fiducia degli utenti, altrimenti rischi che non li adottino.
Gestire gli aggiornamenti delle applicazioni di terze parti è una delle sfide principali del patch management e un punto cieco frequente. La qualità del supporto e la regolarità degli aggiornamenti dei software di produttività critici sono spesso piuttosto scarse: devi quindi assicurarti che vengano usati software approvati e sicuri, tenendoli aggiornati di conseguenza. Le eccezioni vanno documentate e riesaminate regolarmente.
Best practice per la governance del patch management enterprise
La maturità operativa non si misura nel tempo, ma nell’efficacia. Mantenere nel lungo periodo un buon livello di sicurezza nel patch management enterprise richiede un ciclo di governance fatto di revisione e iterazione, che adatti le misure operative al variare di obiettivi di business, infrastruttura e minacce.
Servono dati reali che misurino con precisione i risultati ottenuti dal tuo flusso di lavoro di patch management. I dati di osservabilità, le motivazioni e le modalità con cui le patch sono state prioritizzate in base al rischio, lo storico delle patch sugli endpoint e le metriche di conformità vanno esaminati regolarmente e recepiti nelle strategie di governance, prima di essere resi operativi in flussi di lavoro aggiornati.
Errori frequenti nella governance del patch management enterprise
Ecco gli errori più comuni dei team IT quando definiscono e rendono operativa la governance del patch management enterprise:
- Applicare le patch senza priorità consapevoli del contesto operativo: non tutte le vulnerabilità comportano lo stesso rischio per l’azienda: obiettivi di business, hardware e software in uso, livello di consapevolezza sulla sicurezza del personale e altri fattori sono unici per ciascuna realtà.
- Non rivedere e consolidare i flussi di lavoro di aggiornamento frammentati: sistemi e informazioni a silos riducono la visibilità della governance, la coerenza della remediation e la tempestività. Evita i costi irrecuperabili che portano al debito tecnico.
- Rimandare la remediation per comodità operativa: rinviare la remediation per non disturbare gli utenti finali può causare incidenti di sicurezza. Allo stesso tempo, la produttività non deve essere interrotta per patch non critiche: esiste un equilibrio specifico per la tua organizzazione, da considerare nella strategia di governance.
- Trascurare le vulnerabilità del software di terze parti: le applicazioni di terze parti rappresentano una superficie di attacco rilevante e in continuo mutamento. Devi avere visibilità costante sul software presente in rete per poterlo aggiornare. Gli utenti trovano spesso scorciatoie per usare software non approvato: un problema che può richiedere un intervento a livello di policy se le restrizioni tecniche risultano troppo invadenti o inefficaci.
- Non verificare l’esito della distribuzione delle patch: il buon esito del patching va verificato con evidenze, così da poterlo confermare nei report e ai fini della conformità.
Integra il patch management enterprise nella tua toolchain IT per unificare governance e operazioni
La piattaforma NinjaOne unisce gestione delle vulnerabilità e patch management, monitoraggio e gestione da remoto (RMM), helpdesk e sicurezza degli endpoint consolidata, con strumenti di reporting che ti aiutano a governare e confermare risultati allineati al business.
I flussi di lavoro di patch management autonomo e potenziato dall’AI stabiliscono automaticamente le priorità di distribuzione in base alle tue specifiche condizioni operative, possono bloccare e annullare aggiornamenti rischiosi o non riusciti, avvisare i tecnici e documentare tutti i successi e i fallimenti. Essendo NinjaOne cloud-first, mantiene gli endpoint aggiornati e ti aiuta a rispettare la conformità, sia che i tuoi utenti si trovino in un’unica sede sia che siano distribuiti in tutto il mondo.