Points clés
- La certification CMMC est une exigence obligatoire que les sous-traitants de la base industrielle de défense (DIB) doivent satisfaire avant de se voir attribuer un contrat avec le DoD.
- La conformité CMMC est un engagement continu : les sous-traitants doivent appliquer et valider en permanence les contrôles de sécurité applicables pour conserver leur éligibilité aux contrats du DoD.
- Des services informatiques conformes à la CMMC doivent intégrer l’alignement réglementaire, ce qui couvre l’application des contrôles de sécurité, la surveillance continue, la tenue de la documentation et la préparation aux audits.
- Les MSP doivent rattacher chaque fonction de service à une exigence de conformité CMMC, afin que les contrôles soient appliqués de façon cohérente et prêts pour l’audit.
- La surveillance continue, le reporting de conformité et l’automatisation sont indispensables pour maintenir la conformité entre deux évaluations tout en réduisant les constats d’audit.
Les grandes entreprises disposent souvent de ressources suffisantes pour satisfaire aux exigences de la certification Cybersecurity Maturity Model Certification (CMMC). En revanche, de nombreuses petites et moyennes entreprises (PME) peinent à se conformer. Pour y parvenir, beaucoup d’entre elles font appel à des MSP afin de soutenir leurs opérations de conformité et de sécurité.
Les MSP qui proposent des solutions de conformité en tant que service doivent d’abord comprendre ce qu’est la conformité CMMC, définir des attentes claires avec leurs clients et structurer leur offre pour accompagner une conformité continue.
Qu’est-ce que la conformité CMMC ?
La Cybersecurity Maturity Model Certification (CMMC) est une exigence de conformité obligatoire pour les sous-traitants de la base industrielle de défense (DIB), un réseau mondial d’entreprises publiques et privées qui soutient le ministère de la Défense des États-Unis (DoD).
La CMMC repose sur un cadre à trois niveaux, chaque niveau ajoutant de nouvelles exigences à celles du précédent. De plus, chaque palier indique le degré de maturité que doivent atteindre les pratiques de cybersécurité d’un sous-traitant, selon le type d’informations fédérales qu’il traite.
| Niveau CMMC | Nom | Public concerné | Exigences |
| Niveau 1 | Fondamental | Sous-traitants traitant des informations contractuelles fédérales (FCI) | Exige les stratégies de cybersécurité de base définies par la clause FAR 52.204-21 pour protéger les FCI. |
| Niveau 2 | Avancé | Sous-traitants et sous-traitants de second rang manipulant des informations non classifiées contrôlées (CUI). | Les sous-traitants doivent respecter les 110 contrôles de sécurité décrits dans la norme NIST SP 800-171. |
| Niveau 3 | Expert | Conçu pour les sous-traitants qui manipulent des informations non classifiées contrôlées (CUI) critiques pour la mission et qui sont fréquemment visés par des menaces persistantes avancées (APT). | Ce niveau met l’accent sur des stratégies de cyberdéfense proactives, avec des contrôles supplémentaires issus de la norme NIST SP 800-172. |
Avant qu’une entreprise puisse obtenir un contrat auprès du ministère de la Défense des États-Unis (DoD), elle doit mettre en place, exploiter et maintenir les contrôles de sécurité exigés pour son niveau CMMC.
Que sont les services informatiques conformes à la CMMC ?
Les services informatiques conformes à la CMMC intègrent les contrôles de sécurité et de conformité requis dans les opérations informatiques quotidiennes. Ces services soutiennent les efforts de conformité continue en aidant les sous-traitants à tenir leur documentation, à assurer la surveillance et à préparer les audits dans le temps.
Application des contrôles de sécurité CMMC requis
La conformité CMMC s’adapte à chaque couche de l’infrastructure informatique d’un sous-traitant, ainsi qu’aux contrôles de sécurité exigés par son niveau CMMC. Par exemple, les sous-traitants de niveau 2 doivent déployer et configurer des contrôles dans les 14 domaines de la norme NIST SP 800-171, notamment le contrôle d’accès, la réponse aux incidents et la gestion des configurations.
Du point de vue d’un MSP, les exigences applicables doivent être traduites en configurations techniques sur les systèmes, les réseaux et les terminaux des clients.
Surveillance continue des systèmes et de la conformité des terminaux
La surveillance continue offre une visibilité en temps réel sur l’état des systèmes et des terminaux. Ces capacités aident à détecter les anomalies et les dérives de configuration, ce qui permet aux MSP d’assurer un support informatique proactif avant que les écarts de conformité ne s’aggravent.
Cette visibilité permanente permet aux MSP de comprendre dans quelle mesure l’environnement d’un client respecte les contrôles CMMC et de déterminer si l’entreprise reste conforme.
Tenue de la documentation et des preuves d’audit
Chaque application de contrôle exigée doit être documentée et conservée dans un référentiel sécurisé et accessible. Fournir des services informatiques conformes implique de créer et de tenir à jour cette documentation, afin que les preuves restent exactes et accessibles lors des audits.
Accompagnement de la préparation et de la validation des audits
Les sous-traitants de niveau 2 et de niveau 3 font l’objet d’évaluations CMMC menées par des organismes d’évaluation tiers certifiés (C3PAO). Les MSP qui proposent des services de gestion de la conformité doivent préparer leurs clients à ces évaluations, notamment en réalisant des revues de préparation internes et en corrigeant les écarts identifiés. De plus, des stratégies de validation continue garantissent que les clients restent prêts pour l’audit entre deux cycles.
Guide de conformité CMMC : l’essentiel pour les MSP
Pour fournir efficacement des services informatiques conformes à la CMMC, il faut relier les contrôles réglementaires exigés à des résultats de conformité mesurables. Pour les MSP qui accompagnent des sous-traitants de la DIB, les pratiques fondamentales suivantes montrent à quoi ressemble cette stratégie sur le terrain.
Alignez la prestation de services sur les exigences de conformité
Rattacher directement les services conformes à la CMMC aux exigences qu’ils couvrent renforce leur défendabilité tout en offrant une piste d’audit claire.
Un alignement efficace doit couvrir les points suivants :
- Relier chaque service fourni aux contrôles ou exigences CMMC précis qu’il soutient.
- Garantir une application cohérente des contrôles CMMC requis sur l’ensemble des systèmes.
- Tenir une documentation exacte qui reflète l’implémentation réelle.
- Vérifier que les contrôles de sécurité restent efficaces et correctement implémentés dans le temps.
Grâce à cet alignement, les MSP peuvent proposer un accompagnement CMMC crédible tout en réduisant les écarts entre les services fournis et ce que les clients doivent démontrer lors des évaluations.
Assurez une surveillance continue de la conformité
La surveillance continue permet de valider régulièrement les contrôles afin de détecter les dérives de configuration silencieuses. Pour les MSP qui fournissent des services informatiques conformes à la CMMC, les stratégies de surveillance doivent inclure :
- une visibilité en temps réel sur les configurations système et l’état de sécurité de tous les systèmes gérés ;
- la détection automatisée des écarts par rapport aux références de configuration établies, afin d’éviter les mauvaises surprises lors des audits ;
- la validation continue des contrôles de sécurité, pour s’assurer qu’ils restent efficaces et conformes dans le temps ;
- le suivi structuré des actions de remédiation, afin de constituer un historique clair de la résolution des problèmes identifiés.
Ensemble, ces capacités donnent aux MSP et à leurs clients l’assurance que l’environnement reste conforme entre deux cycles d’audit.
Proposez un reporting de conformité structuré
La documentation et le reporting permettent aux entreprises de démontrer leur conformité lors des évaluations. Des stratégies de reporting efficaces doivent couvrir l’état de conformité des systèmes, les indicateurs de vulnérabilité, le contrôle d’accès, l’activité des comptes à privilèges et le suivi des incidents.
Ces rapports doivent être normalisés, générés de façon régulière et conservés dans un format exploitable en audit.
Intégrez l’automatisation à la prestation de services
L’automatisation informatique garantit une application cohérente des contrôles sur l’ensemble des systèmes gérés. Elle réduit les tâches manuelles tout en accélérant la détection des dérives de configuration et la réponse associée. Les MSP peuvent ainsi fournir des services conformes à la CMMC à grande échelle, sans augmentation proportionnelle des coûts de structure.
Préparez les audits et validez la conformité
Les évaluations CMMC sont exigeantes et les entreprises doivent pouvoir démontrer qu’elles satisfont aux exigences CMMC applicables. Les MSP peuvent accompagner ce processus en préparant les dossiers documentaires, en assistant les clients dans leurs échanges avec l’évaluateur et en aidant à corriger les écarts relevés avant ou pendant l’évaluation.
Alignez vos services sur les attentes des clients
De nombreux sous-traitants de la DIB comptent sur les MSP pour soutenir leurs efforts de conformité et maintenir les contrôles de sécurité exigés. Pour répondre à ces attentes, les MSP doivent proposer des services qui couvrent les exigences CMMC grâce à la surveillance continue, à la gestion de la documentation et à un reporting de conformité régulier.
Ces services doivent également soutenir une gestion de la conformité sur le long terme, en aidant les entreprises à s’adapter à l’évolution des exigences CMMC et aux changements de leurs activités.
Intégrez la conformité CMMC à la gestion informatique courante
L’alignement sur la CMMC exige une application et une validation cohérentes des contrôles pour préserver l’éligibilité des clients aux contrats du DoD. Lorsque les MSP intègrent les contrôles de conformité directement dans leur stratégie de gestion informatique, ils donnent à leurs clients les bases nécessaires pour rester conformes dans le temps.
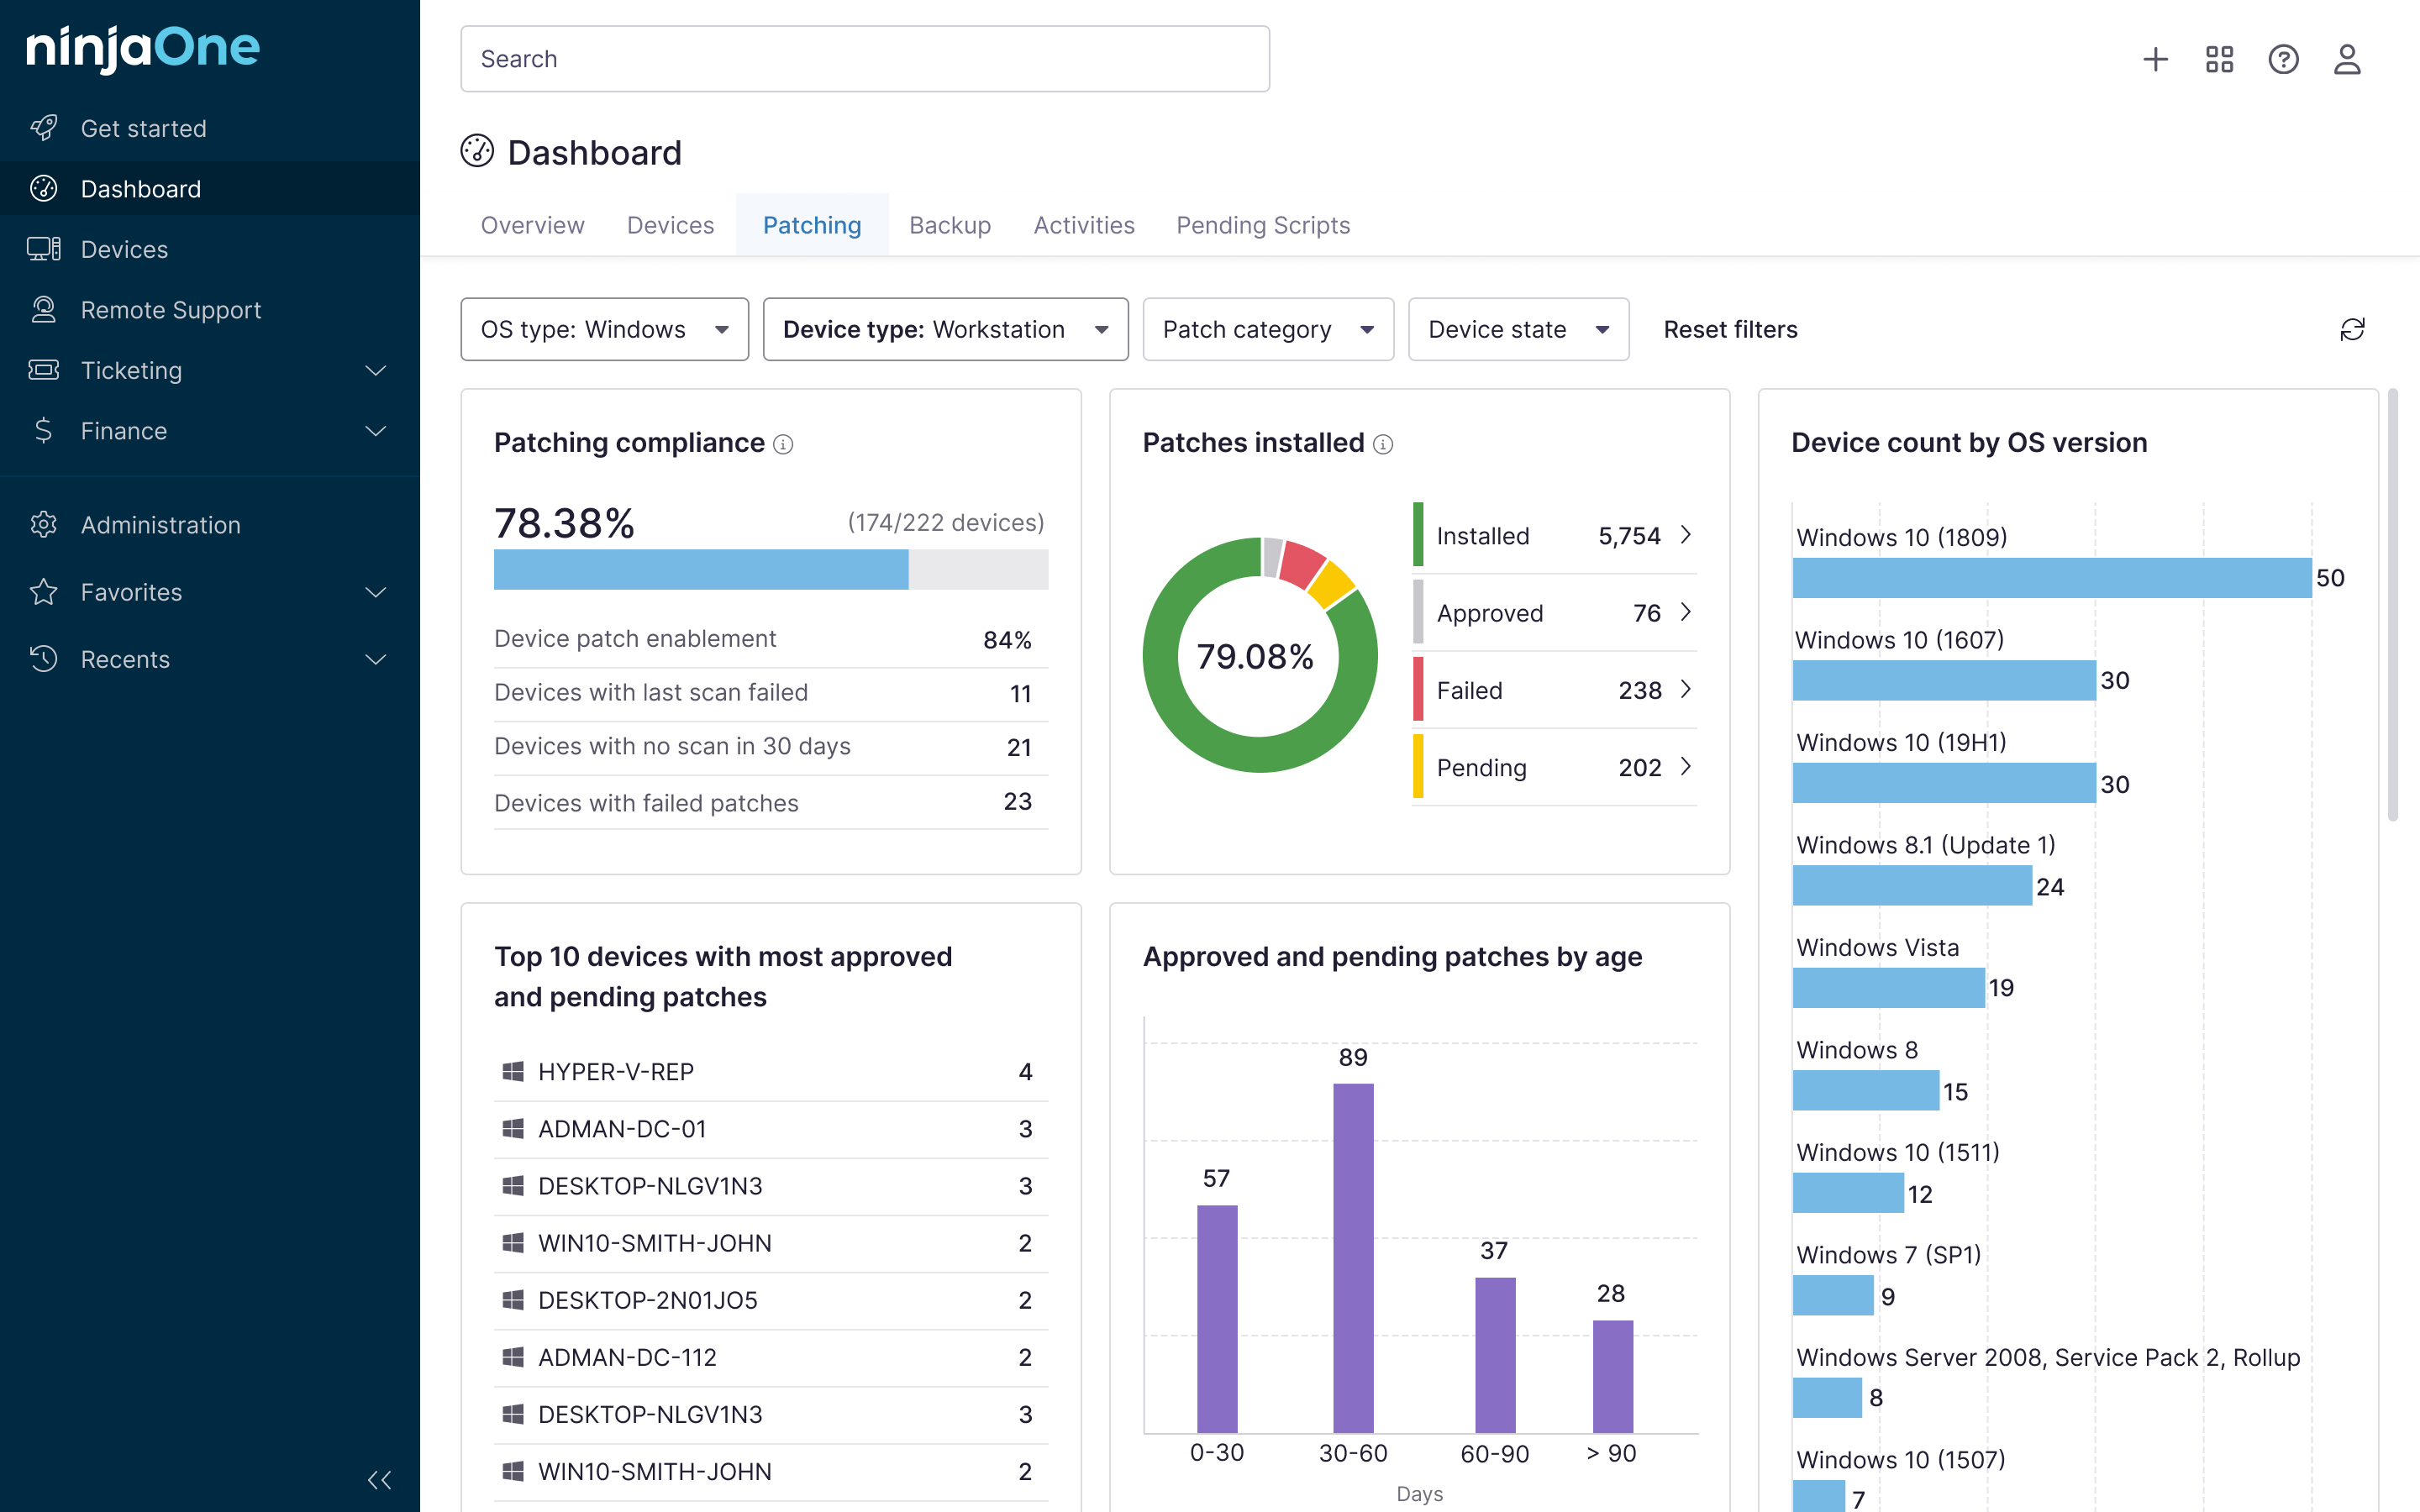
NinjaOne aide les MSP à couvrir jusqu’à 90 % des exigences techniques du niveau 2 de la CMMC grâce à sa plateforme complète et certifiée FedRAMP. Cette plateforme offre une gestion des terminaux centralisée ainsi que des capacités de mise à jour, d’automatisation, de visibilité et de reporting qui soutiennent les opérations de sécurité et de conformité liées à la CMMC.
Sujets connexes :