Schlüsselpunkte
- Eine EDR-Implementierung stärkt die Endpunkt-Sicherheit, indem sie Bedrohungen in Echtzeit erkennt, untersucht und darauf reagiert.
- Planung ist entscheidend: Führen Sie eine Risikobewertung durch, definieren Sie Ziele und stimmen Sie die EDR-Implementierung auf Budget und Ressourcen ab.
- Bei der Auswahl der passenden EDR-Lösung kommt es auf Skalierbarkeit, die Integration mit SIEM und weiteren Sicherheitstools sowie den Support des Anbieters an.
- Zu einer erfolgreichen Implementierung gehören der Agenten-Rollout, die Konfiguration von Richtlinien sowie laufende Überwachung und Feinabstimmung für präzise Ergebnisse.
- Kontinuierliche Wartung, inklusive Patching der Agenten, Verfeinerung der Alarmierungen und Überwachung des Zustands, hält die EDR-Lösung gegenüber sich wandelnden Cyberbedrohungen wirksam.
Die Implementierung von Endpoint Detection and Response (EDR) ist ein Baustein der schichtweisen Verteidigung und fester Bestandteil Ihres Cybersicherheits-Frameworks. Dabei setzen Sie EDR-Software ein, mit der Sie die zunehmenden, auf Endpunkte gerichteten Cyberangriffe wie Ransomware und dateilose Malware überwachen, erkennen und darauf reagieren. Das stärkt Ihre Cyberabwehr, verkürzt die Reaktionszeiten bei Vorfällen und senkt das Risiko von Datenschutzverletzungen .
Dieser umfassende Leitfaden gibt eine Übersicht über die EDR-Implementierung und behandelt zentrale Konzepte, Strategien und Best Practices, mit denen Unternehmen ihre Abwehr gegen die neuesten Formen der Cyberkriminalität wirksam stärken.
Eine visuelle Begleitung durch den Implementierungsprozess finden Sie außerdem in unserem Video: Eine Einführung in die EDR-Implementierung.
Stärken Sie Ihr Endpunkt-Management mit NinjaOne: RMM und Backup in einer Plattform, dazu Integrationen mit EDR-Lösungen für eine schichtweise Sicherheitsstrategie.
Schnellstart-Checkliste für die EDR-Implementierung
Phase | Kritische Aufgabe | Primäres Ziel |
| Planung | SQL- und Entwicklungs-Ausnahmen festlegen | Systemabstürze und Blockaden durch „False Positives“ verhindern. |
| Beschaffung | Entscheidung: Eigenbetrieb oder MDR | Rund-um-die-Uhr-Überwachung sicherstellen, wenn internes Personal knapp ist. |
| Pilot | Bereitstellung im reinen Audit-Modus | Normales Verhalten als Basislinie erfassen, bevor Sicherheitsregeln erzwungen werden. |
| Integration | Synchronisierung mit dem Identitätsanbieter (Entra ID) | Automatisierte erneute MFA-Abfrage bei Bedrohungen mit hohem Risiko ermöglichen. |
| Reaktion | Isolationsprotokolle festlegen | Dem Team erlauben, Hosts ohne Wartezeit auf eine Freigabe zu isolieren. |
Was ist EDR?
EDR-Software erkennt und entschärft Bedrohungen auf Endpunkt-Ebene. Anders als klassische Antivirensoftware, die auf signaturbasierte Erkennung setzt, kombiniert EDR Verhaltensanalysen, Heuristiken und maschinelles Lernen, um Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
Indem EDR-Lösungen Endpunkte auf Anzeichen schädlichen Verhaltens überwachen, helfen sie Unternehmen dabei, Bedrohungen schnell zu erkennen und zu neutralisieren. So sinkt das Risiko, dass eine Sicherheitsschwachstelle auf einem geschützten Endpunkt ausgenutzt wird.
Darum ist EDR-Software so wichtig
Eine EDR-Implementierung verringert die Risiken durch Bedrohungsakteure, die immer komplexere und einfallsreichere Techniken nutzen, um Unternehmensdaten und -systeme zu kompromittieren. Von Ransomware-Angriffen bis zu Datenschutzverletzungen: Unternehmen stehen einer Vielzahl von Cybersicherheitsbedrohungen gegenüber, die verheerende Folgen haben können. Entsprechend groß ist der Bedarf an robusten Lösungen für die Endpunkt-Sicherheit, die solche Bedrohungen proaktiv erkennen und abwehren, bevor sie größeren Schaden anrichten.
Aktuelle Branchendaten verdeutlichen, worum es geht. Der Bericht The State of Ransomware 2026 von Sophosp ergab, dass 56 % der Ransomware-Angriffe Daten erfolgreich verschlüsselten und nur eines von drei kleineren Unternehmen einen Angriff vor der Verschlüsselung stoppen konnte. Derselbe Bericht beziffert die mediane Lösegeldzahlung auf 769.000 US-Dollar und die durchschnittlichen Wiederherstellungskosten auf 1,7 Millionen US-Dollar. Diese Zahlen sprechen klar für genau die proaktive, verhaltensbasierte Erkennung, für die EDR entwickelt wurde.
Schritte zur Planung einer EDR-Implementierung
1. Ermitteln Sie den Sicherheitsbedarf Ihres Unternehmens
Bevor Sie sich an eine EDR-Implementierung machen, sollten Sie den Sicherheitsbedarf und die Ziele Ihres Unternehmens klären. Dazu gehört eine gründliche Risikobewertung, die mögliche Schwachstellen aufdeckt und kritische Bereiche priorisiert. Wenn Sie die konkreten Sicherheitsanforderungen Ihres Unternehmens kennen, können Sie Ihre EDR-Strategie gezielt auf die drängendsten Bedrohungen zuschneiden.
2. Definieren Sie klare Ziele
Ob Sie die Bedrohungserkennung verbessern, Reaktionszeiten bei Vorfällen verkürzen oder Ihre gesamte Sicherheitslage stärken möchten: Eine klare Roadmap leitet Ihre Implementierung und sorgt dafür, dass sie zu den Prioritäten des Unternehmens passt.
3. Verschaffen Sie sich Klarheit über Ihr IT-Budget
Budgetüberlegungen und Ressourcenplanung sind ebenfalls zentrale Aspekte der Planung. Investitionen in robuste Cybersicherheitslösungen sind unverzichtbar, doch es hilft, Kosten und Wirksamkeit in Balance zu halten.
Wenn Sie Ihre IT-Budget-Grenzen und die verfügbaren Ressourcen bewerten, treffen Sie fundierte Entscheidungen bei der Auswahl der EDR-Lösung und bei der Zuweisung von Mitteln für Implementierung und laufende Wartung.
Legen Sie nicht im gesamten Unternehmen auf einen Schlag los. Gehen Sie schrittweise vor:
- Phase 1 (Discovery): Installieren Sie die Agenten im reinen Audit-Modus, um zu sehen, was läuft, ohne etwas zu blockieren.
- Phase 2 (Pilot): Aktivieren Sie den Erzwingungsmodus für das IT-Team und Power-User.
- Phase 3 (Allgemein): Rollen Sie die Lösung abteilungsweise im restlichen Unternehmen aus.
Darauf kommt es bei einer EDR-Lösung an
Bei der Auswahl einer EDR-Lösung müssen Sie mehrere Faktoren berücksichtigen, damit sie zu den spezifischen Anforderungen Ihres Unternehmens passt. Dazu zählen die Erkennungsfähigkeiten der Lösung, ihre Skalierbarkeit, die Einfachheit der Integration sowie die Support-Angebote. Auch Kriterien wie der Ruf des Anbieters, Auszeichnungen in der Branche und Kundenbewertungen helfen Ihnen bei einer fundierten Entscheidung
EDR-Anbieter im Vergleich
Viele EDR-Lösungen teilen zwar ähnliche Kernfunktionen, unterscheiden sich aber bei Features, Preisgestaltung und Support-Optionen. Wenn Sie mehrere Anbieter prüfen, eine Anbieter-Risikobewertung durchführen und die Angebote vergleichen, finden Sie die Lösung, die am besten zu den Anforderungen und dem Budget Ihres Unternehmens passt.
Betriebliche Entscheidung: Eigenbetrieb oder MDR
Klären Sie, ob Sie die Personalstärke für ein selbst betriebenes EDR haben oder MDR (Managed Detection and Response) benötigen. Wenn Ihr Team eine Alarmierung mit hoher Schwere nicht rund um die Uhr innerhalb von 30 Minuten untersuchen kann, sollten Sie einen Managed Service in Betracht ziehen, bei dem der Anbieter die Konsole für Sie überwacht.
Checkliste für den Vergleich von EDR-Anbietern
Diese Punkte sollten Sie bei der Entscheidung im Blick behalten:
- Skalierbarkeit: Mit Ihrem Unternehmen wachsen und verändern sich auch die Cybersicherheitsanforderungen. Wählen Sie deshalb eine Lösung, die mit Ihrem Geschäft mitwächst.
- Integration: Eine reibungslose Integration in vorhandene Sicherheitstools und Plattformen holt das Maximum aus Ihrer EDR-Software heraus.
- Support: Prüfen Sie das Support-Angebot des Anbieters, inklusive Schulungen, technischem Support und Updates. Das sorgt für eine reibungslose Implementierung und laufende Wartung.
Die Implementierung vorbereiten
Bewerten Sie Ihre bestehende IT-Infrastruktur
Sie müssen mögliche Kompatibilitätsprobleme oder Lücken in der Abdeckung erkennen. Ein gründliches Audit Ihrer Endpunkte, Netzwerke und Anwendungen sorgt für einen reibungslosen Ablauf und senkt das Risiko von Störungen.
Stellen Sie ein eigenes Team für die EDR-Implementierung zusammen
Dieses Team sollte aus Personen mit Expertise in Cybersicherheit, IT-Betrieb und Endpunkt-Management bestehen, die den Prozess von Anfang bis Ende begleiten. Klar verteilte Rollen und Verantwortlichkeiten innerhalb des Teams schaffen Verbindlichkeit und beschleunigen den Ablauf.
Bereiten Sie die durch EDR geschützten Endgeräte vor
Gehen Sie bei der Vorbereitung eines EDR-Endpunkts besonders sorgfältig vor: Er muss die Mindestsystemanforderungen für den EDR-Agenten erfüllen, und nötige Software-Updates oder Patches sollten für die Kompatibilität eingespielt sein.
Zusätzlich sollten Sie die Endpunkte so konfigurieren, dass sie mit der zentralen Verwaltungskonsole der EDR-Software kommunizieren. Richten Sie außerdem Überwachungsrichtlinien und Alarmierungen ein, damit Bedrohungen zuverlässig erkannt und abgewehrt werden.
EDR mit SIEM und Sicherheitstools integrieren
Kompatibilität mit anderen Sicherheitstools sicherstellen
Stellen Sie vor der EDR-Einführung sicher, dass die vorgesehene Software mit anderen Sicherheitstools und Plattformen kompatibel ist, etwa mit Security Information and Event Management (SIEM)-Systemen, Netzwerksicherheits-Appliances und Lösungen für das Endpunkt-Management.
Durch die Integration von EDR in Incident-Response-Workflows und weitere Quellen für Sicherheitstelemetrie gewinnen Unternehmen mehr Transparenz über potenzielle Bedrohungen und straffen ihre Prozesse bei Sicherheitsvorfällen.
EDR-Daten für Threat Intelligence und Analysen nutzen
Indem EDR-Lösungen Daten von Endpunkten im gesamten Unternehmen zusammenführen und auswerten, liefern sie wertvolle Erkenntnisse über neue Bedrohungen, Angriffsmuster und Schwachstellen. Diese Bedrohungsdaten fließen anschließend in Sicherheitsrichtlinien ein, helfen bei der Priorisierung von Sicherheitsinvestitionen und verbessern die gesamte Sicherheitslage.
Profi-Tipp: identitätszentrierte Integration
Zu den modernen Best Practices gehört es, Ihr EDR direkt mit Ihrem Identitätsanbieter zu verknüpfen (z. B. Microsoft Entra ID / Azure AD). Wird ein Endpunkt als „hohes Risiko“ markiert, kann das EDR automatisiert eine erneute MFA-Abfrage auslösen oder die Anmeldesitzung der Benutzer:innen global aussetzen, bis die Bedrohung beseitigt ist. Dieser Zero-Trust-Ansatz verhindert laterale Bewegungen im Netzwerk, selbst wenn Anmeldeinformationen kompromittiert wurden.
Wenn Sie die EDR-Implementierung mit der Sicherheitsstrategie Ihres Unternehmens abstimmen, passt sie zu den übergeordneten Sicherheitszielen und Prioritäten. Dazu gehört, die Implementierungspläne mit bestehenden Sicherheitsrichtlinien, Verfahren für die Reaktion auf Vorfälle und Frameworks für das IT-Risikomanagement zu verzahnen.
Der Ablauf einer EDR-Implementierung
Die Details unterscheiden sich je nach Anbieter, der grundsätzliche Ansatz bleibt aber derselbe: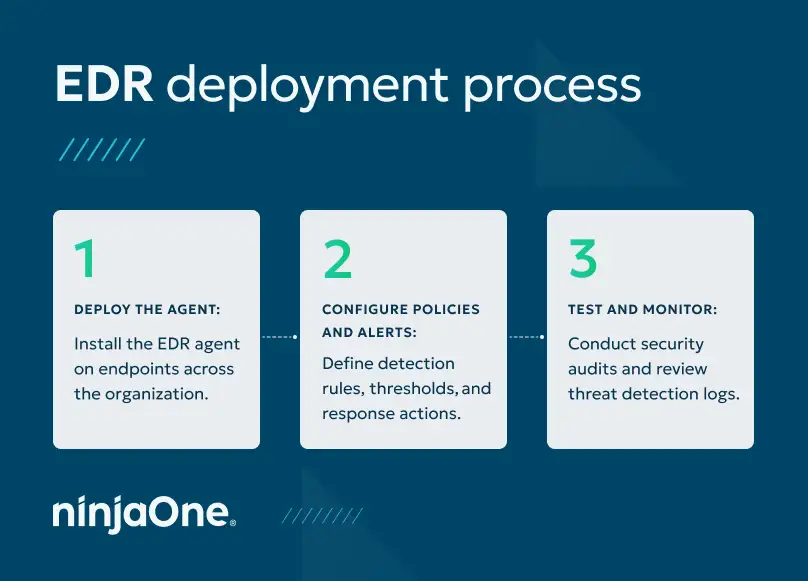
1. Den Agenten bereitstellen
: Dabei verteilen Sie schlanke Software-Agenten, die Endpunktaktivitäten in Echtzeit überwachen und mit der zentralen Verwaltungskonsole kommunizieren, um potenzielle Bedrohungen sichtbar zu machen. Je nach Umgebung kann die Bereitstellung Netzwerkänderungen erfordern, damit Telemetriedaten fließen können, entweder zu internen Verwaltungssystemen oder zu externen Software-as-a-Service-Plattformen.
Hinweis: Dieser Ansatz deckt sich mit behördlichen Empfehlungen. Der #StopRansomware Guide der CISA empfiehlt Unternehmen, auf allen Assets Anwendungs-Allowlisting und EDR-Lösungen einzusetzen, sodass nur autorisierte Software ausgeführt und nicht autorisierte Software blockiert wird.
2. Richtlinien und Alarmierungen konfigurieren
Dabei definieren Sie Erkennungsregeln, Schwellenwerte und Reaktionsmaßnahmen passend zu den Sicherheitsanforderungen und der Risikobereitschaft des Unternehmens.
Indem Unternehmen EDR-Richtlinien und Alarmierungen auf konkrete Bedrohungen und Angriffsvektoren zuschneiden, erhöhen sie die Treffsicherheit der Erkennung und reduzieren Fehlalarme.
3. Testen und überwachen:
Dazu gehören regelmäßige Sicherheitsaudits, die Durchsicht der Protokolle zur Bedrohungserkennung und das Testen der Verfahren für die Reaktion auf Vorfälle, damit die EDR-Lösung wie vorgesehen arbeitet.
Durch fortlaufende Überwachung und Tests erkennen Unternehmen mögliche Probleme oder Lücken in der Abdeckung und beheben sie, bevor Bedrohungsakteure sie ausnutzen können.
EDR verwalten und pflegen
Jeden EDR-Agenten patchen
Regelmäßige Updates und Patch-Management für EDR-Agenten sind wichtig für optimale Leistung und Schutz vor neuen Bedrohungen. Dazu zählt, bei Software-Updates, Sicherheitspatches und Threat-Intelligence-Feeds des EDR-Anbieters auf dem aktuellen Stand zu bleiben. Wer die EDR-Agenten auf den Endpunkten regelmäßig aktualisiert, verfügt stets über die neuesten Sicherheitsfunktionen und Schutzmechanismen gegen sich wandelnde Bedrohungen.
Alarmierungseinstellungen und Reaktionsverfahren feinjustieren
Überprüfen und verfeinern Sie EDR-Richtlinien und Alarmierungen anhand des Feedbacks von Sicherheitsanalyst:innen, Incident-Response-Teams und Threat-Intelligence-Quellen. Durch die laufende Optimierung von Alarmierungseinstellungen und Reaktionsverfahren verbessern Unternehmen die Treffsicherheit der Erkennung und verkürzen die Reaktionszeit bei Sicherheitsvorfällen.
Wichtige Maßnahme: Isolationsprotokolle festlegen
Wenn das EDR Ransomware erkennt: Wer darf dann auf „Gerät isolieren“ klicken? Dokumentieren Sie diese Incident-Response-Playbooks frühzeitig, damit das Sicherheitsteam entschlossen handeln und eine Kompromittierung stoppen kann, ohne mitten in der Krise auf eine Freigabe der Geschäftsleitung zu warten.
Zustandsüberwachung der EDR-Agenten
Zu einer wirksamen EDR-Implementierung gehört es, Zustand und Leistung der im Unternehmen verteilten EDR-Agenten zu überwachen, mögliche Probleme oder Auffälligkeiten zu erkennen und bei Bedarf gegenzusteuern. Durch die proaktive Überwachung und Optimierung des Agentenzustands stellen Unternehmen sicher, dass die EDR-Lösung weiterhin zuverlässig arbeitet und Transparenz über Endpunkte sowie Erkennungsfähigkeiten liefert.
Schützen Sie Ihre verwalteten Umgebungen mit einer All-in-one-Lösung aus EDR und Software für das Endpunkt-Management vor Ransomware.
Schützen Sie Ihre verwalteten Umgebungen vor Ransomware, mit einer All-in-one-Lösung aus EDR und Software für das Endpunkt-Management.
Schützen Sie Ihre Endpunkte mit der richtigen EDR-Strategie
Wenn Unternehmen den Schritten in diesem Leitfaden folgen, können sie EDR-Lösungen auswählen und einführen, die zu ihren individuellen Sicherheitsanforderungen und Zielen passen. So verbessern sie ihre Sicherheitslage insgesamt und schützen sich vor neuen Bedrohungen.
NinjaOne ergänzt EDR-Lösungen um Werkzeuge für Fernwartung und -Verwaltung und ermöglicht so ein umfassenderes Management von Endpunkten und EDR.
Wenn Sie bereit sind, fordern Sie ein kostenloses Angebot an, starten Sie eine 14-tägige kostenlose Testversionoder sehen Sie sich eine Demo an.