


Punti chiave
- I vulnerability scanner open source hanno costi iniziali contenuti e un elevato grado di personalizzazione, ma comportano oneri operativi nascosti, reporting limitato e nessuna garanzia di SLA.
- I vulnerability scanner commerciali sono progettati per la scalabilità enterprise e offrono fin da subito dashboard centralizzate, patch management integrato, reporting pronto per la conformità e supporto dedicato del fornitore.
- Le aziende enterprise dovrebbero valutare gli scanner su quattro fronti: visibilità sugli asset, profondità di automazione e integrazione, governance e reporting, coordinamento della remediation end-to-end.
- Di norma le organizzazioni superano i limiti dello scanning open source quando gli ambienti vanno oltre i 100 dispositivi, quando devono rispettare obblighi di conformità (PCI-DSS, HIPAA, SOC 2) o quando serve un reporting destinato al management.
Con l’evoluzione delle minacce, gli strumenti di gestione delle vulnerabilità che individuano i punti deboli dell’IT sono diventati indispensabili: conoscere la differenza tra vulnerability scanner open source e commerciali ti permette di scegliere se dare priorità alla personalizzazione o al supporto del fornitore.
Le strategie enterprise per la gestione delle vulnerabilità
Ecco tutto quello che devi sapere sulle due principali tipologie di vulnerability scanner.
Perché le aziende enterprise usano i vulnerability scanner open source
Le aziende enterprise adottano spesso vulnerability scanner open source per ottenere una prima visibilità e per attività di test e ricerca. Questi strumenti risultano interessanti perché riducono i costi iniziali e offrono flessibilità nel deployment. Sono diffusi in ambiti come:
- Ambienti di deployment
- Laboratori di sicurezza
- Flussi di lavoro personalizzati
I vantaggi dei vulnerability scanner open source
L’open source offre diversi vantaggi che le soluzioni commerciali non hanno. Con costi iniziali più bassi, chi si occupa di acquisti non deve preoccuparsi dei costi di licenza. Ma l’aspetto più interessante è la personalizzazione.
Con lo scanning delle vulnerabilità open source, le aziende possono modificare il codice, aggiungere plugin e adattare i flussi di lavoro alle esigenze del proprio settore. Inoltre, una base di codice trasparente permette alle community di alimentare interi ecosistemi, ampliando l’estendibilità.
I limiti dei vulnerability scanner open source
Nonostante la loro flessibilità, gli scanner open source presentano alcuni limiti:
- Oneri operativi: configurazioni manuali, ulteriori attività di messa a punto e curve di apprendimento più ripide possono rallentare l’implementazione
- Reporting limitato: nessun report per il management, nessuna gestione degli asset, nessuna dashboard di conformità e così via
- Remediation debole: affidarsi ai forum della community senza SLA garantiti aumenta il rischio operativo
- Frammentazione: le organizzazioni devono usare più strumenti per lo scanning dell’infrastruttura, quello dei container e l’analisi delle dipendenze
I vantaggi delle piattaforme commerciali per la gestione delle vulnerabilità
Le piattaforme commerciali sono progettate per garantire scalabilità enterprise, governance e un deployment più semplice. Le dashboard centralizzate aiutano a monitorare più endpoint e carichi di lavoro cloud. E se incontri qualche ostacolo, il patch management e i flussi di lavoro per la gestione dei ticket sono già integrati nella piattaforma.
Esiste anche il supporto alla conformità per le piattaforme orientate agli audit, mentre il supporto del fornitore garantisce assistenza tecnica dedicata, aggiornamenti e un onboarding sempre più fluido.
Quando le aziende enterprise superano i limiti dello scanning di sicurezza open source
Le aziende enterprise che partono dai vulnerability scanner open source possono superarne i limiti man mano che gli ambienti crescono. Le soluzioni commerciali, infatti, offrono aggiornamenti automatizzati e una visibilità più ampia che aiutano a valutare meglio le minacce.
Le aziende enterprise che si trovano nelle situazioni seguenti di solito abbandonano lo scanning di sicurezza open source:
- Crescita di un’infrastruttura distribuita
- Ambienti con molti endpoint (>100 dispositivi)
- Obblighi di conformità
- Obblighi nel fornire report al management
Scopri NinjaOne Endpoint Management
Unifica visibilità e controllo su tutti i dispositivi per ridurre la complessità, migliorare l’efficienza e rafforzare la sicurezza, il tutto da un’unica console.
Scopri di più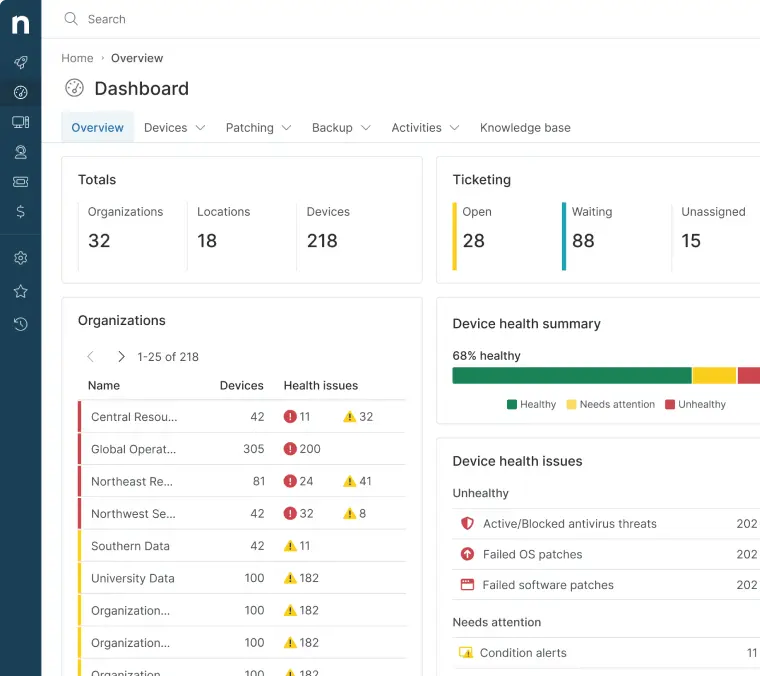
Su cosa devono puntare le aziende enterprise
Che tu usi vulnerability scanner open source o commerciali, la tua piattaforma di scanning va valutata su quattro fronti:
Visibilità e conoscenza degli asset
Una gestione efficace delle vulnerabilità parte dal sapere cosa si possiede. Gli strumenti di scanning delle vulnerabilità rilevano, quantificano e classificano in modo sistematico i punti deboli di desktop, reti e applicazioni, ma la loro efficacia dipende dall’ampiezza della copertura e dalla visibilità continua.
Automazione e integrazione
Oltre alla frequenza delle scansioni, è la profondità dell’integrazione a determinare se i risultati si traducono in azioni concrete. Gli scanner commerciali offrono un supporto immediato per gli ecosistemi enterprise, inclusi sistemi automatizzati di gestione dei ticket che avvisano i team IT sugli ambiti su cui intervenire.
Governance e reporting
Le organizzazioni che operano in settori regolamentati hanno bisogno del reporting conforme che offrono le piattaforme commerciali. Questi vulnerability scanner mettono a disposizione report basati su modelli, scansioni a prova di manomissione e funzioni di invio pianificato che gli enti regolatori verificano davvero.
Coordinamento della remediation
Dopo aver rilevato le vulnerabilità, il tuo scanner deve avviare automaticamente il deployment delle patch, gli strumenti di gestione dei ticket e i flussi di lavoro per il monitoraggio delle dipendenze, così da proteggere i tuoi sistemi e migliorare il rispetto degli SLA.
Gli errori più comuni nello scanning delle vulnerabilità in ambito enterprise
Valutare gli scanner solo in base al costo delle licenze
L’attrattiva del costo zero degli scanner open source può nascondere il loro costo totale di proprietà. Pur avendo costi di utilizzo bassi e un elevato grado di personalizzazione, queste soluzioni possono comportare rischi di sicurezza significativi (ad esempio, la messa a punto dei falsi positivi e la manutenzione continua). Prima di scegliere tra vulnerability scanner open source e commerciali, costruisci un modello di TCO.
Concentrarsi solo sul rilevamento
La remediation delle vulnerabilità non si esaurisce con il rilevamento. Il tuo vulnerability scanner deve essere in grado di proporre soluzioni dettagliate e ordinate per priorità. Per evitare l’affaticamento da alert, definisci policy SLA formali per una gestione IT dimostrabile.
Mantenere flussi di lavoro frammentati
Esportazioni CSV manuali, ticket copiati e incollati e attività di remediation tracciate via email introducono ritardi ed errori che riducono l’efficienza operativa. L’assenza di una visione unificata rende la governance complicata e trasforma le integrazioni native in una necessità.
Ignorare gli obblighi nel fornire report
Assicurazioni informatiche, revisori e consigli di amministrazione valutano la tua security posture in base a ciò che riporti. Gli obblighi nel fornire report previsti dalle normative di settore (ad esempio PCI-DSS, HIPAA o SOC 2) di norma non si soddisfano con piattaforme open source gratuite.
Come minimo, la tua piattaforma dovrebbe produrre report operativi, direzionali e pronti per la conformità, che mettano in evidenza i tuoi controlli di sicurezza e i progressi raggiunti.
Inizia una prova gratuita del software di gestione degli endpoint n.1 su G2
Nessuna carta di credito richiesta, accesso completo a tutte le funzionalità.
Vulnerability scanner open source e commerciali: quale scegliere
Oltre al confronto tra le caratteristiche, gli specialisti IT dovrebbero assicurarsi che i loro vulnerability scanner migliorino il coordinamento della remediation man mano che il business cresce. Che tu scelga il supporto di un fornitore o la libertà dell’open source, il framework di scanning più efficace sarà sempre quello allineato alla crescita operativa e alla governance di lungo periodo.
Argomenti correlati: