Punti chiave
- Un vulnerability assessment identifica, analizza e assegna una priorità alle debolezze di sicurezza presenti in reti, endpoint, applicazioni e sistemi IT prima che gli attaccanti possano sfruttarle.
- Vulnerability assessment periodici rafforzano la postura di cybersecurity, riducono il rischio informatico, supportano i requisiti di conformità e aiutano le organizzazioni a prevenire costose violazioni dei dati e tempi di inattività.
- Il vulnerability assessment si distingue dal penetration testing perché punta a individuare le vulnerabilità e stabilirne la priorità, non a sfruttarle attivamente.
- Una gestione efficace delle vulnerabilità combina scansione continua, definizione delle priorità in base al rischio, patch management e flussi di lavoro di remediation per ridurre i tempi di esposizione e migliorare le operazioni di sicurezza IT.
Se da un lato il cloud computing ha inaugurato una nuova era di connettività e praticità, dall’altro ha esposto le organizzazioni a una moltitudine di vulnerabilità. Attacchi informatici, violazioni dei dati e incidenti di sicurezza sono ormai all’ordine del giorno e non lasciano spazio ad alcuna leggerezza.
Non c’è mai stato bisogno di misure di cybersecurity proattive più di oggi. In questo scenario, i vulnerability assessment hanno un ruolo fondamentale nel proteggere le organizzazioni dagli attaccanti. Questa guida spiega in cosa consiste un vulnerability assessment, perché è così importante, quali tipologie esistono e come si inserisce nelle architetture di sicurezza moderne.
Preferisci il video? Guarda: Che cos’è un vulnerability assessment? (Video)
Scopri NinjaOne Endpoint Management
Unifica visibilità e controllo su tutti i dispositivi per ridurre la complessità, migliorare l’efficienza e rafforzare la sicurezza, il tutto da un’unica console.
Scopri di più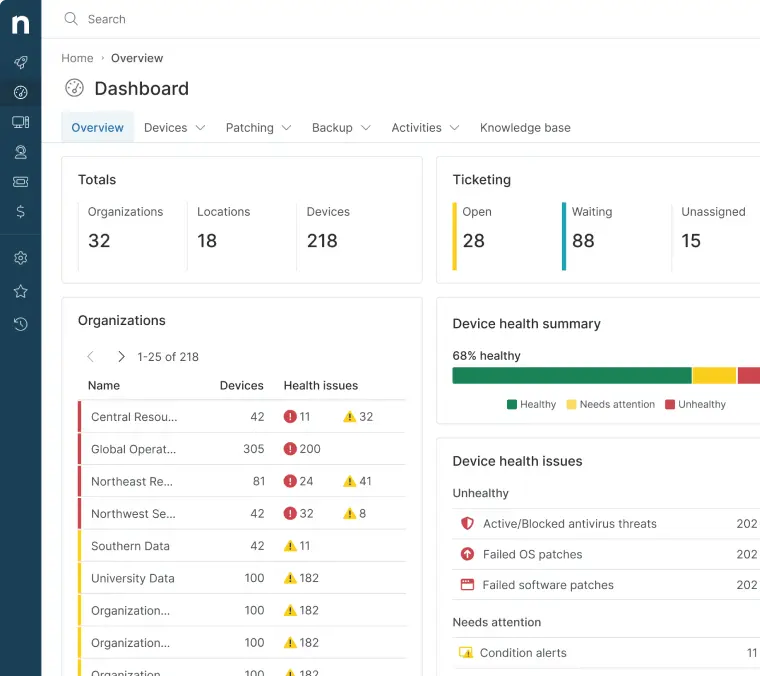
Che cos’è un vulnerability assessment?
Un vulnerability assessment è il processo con cui si identificano, si quantificano e si classificano per priorità le vulnerabilità presenti in una rete, in un sistema o in un’applicazione. Se non vengono affrontate, queste vulnerabilità possono essere sfruttate dagli attaccanti per compromettere la riservatezza, l’integrità o la disponibilità di applicazioni, dati e sistemi di supporto.
Il vulnerability assessment è una parte importante del processo di gestione delle vulnerabilità ed è anche un controllo dello stato di salute della sicurezza delle risorse digitali di un’organizzazione. Comprende la valutazione dei componenti tecnologici, tra cui software, hardware, configurazioni e persino i fattori umani che possono rappresentare un rischio per la sicurezza. Grazie a queste attività di valutazione, le organizzazioni acquisiscono informazioni preziose sulla propria postura di sicurezza e possono adottare misure proattive per ridurre le vulnerabilità individuate.
Differenze rispetto ad altre valutazioni di cybersecurity
Per inquadrare correttamente i vulnerability assessment, è utile distinguerli da altre valutazioni di cybersecurity e capirne il ruolo e l’ambito specifici:
- Vulnerability assessment e penetration testing (pen testing): sia il vulnerability assessment sia il penetration testing mirano a individuare i punti deboli delle misure di sicurezza di un’organizzazione, ma differiscono per ambito e approccio. Il vulnerability assessment si concentra sull’individuazione delle vulnerabilità, mentre il penetration testing va oltre e cerca di sfruttarle per valutarne l’impatto reale.
- Vulnerability assessment e risk assessment: il vulnerability assessment è un sottoinsieme del risk assessment. Un risk assessment valuta la postura di sicurezza complessiva di un’organizzazione, considerando minacce, vulnerabilità e potenziali impatti per quantificare i rischi che ne derivano. Il vulnerability assessment si concentra invece specificamente sull’identificazione e sulla riduzione delle vulnerabilità.
- Vulnerability assessment e audit di sicurezza: gli audit di sicurezza sono guidati dalla conformità e verificano se un’organizzazione rispetta policy e standard di sicurezza stabiliti. I vulnerability assessment sono invece misure proattive che puntano a individuare potenziali vulnerabilità, a prescindere dal fatto che violino o meno requisiti di conformità specifici.
Perché i vulnerability assessment sono importanti
I vulnerability assessment rappresentano un meccanismo di difesa fondamentale nella battaglia continua contro le minacce di cybersecurity in costante evoluzione e sono parte integrante della strategia di cybersecurity di un’organizzazione.
L’obiettivo principale dei vulnerability assessment è proteggere sistemi IT, reti, dati e applicazioni dalle potenziali minacce. Forniscono dati e informazioni essenziali a supporto dei processi decisionali. Con un quadro chiaro delle vulnerabilità, le organizzazioni possono allocare le risorse in modo più efficace, implementare controlli di sicurezza e stabilire le priorità delle attività di remediation delle vulnerabilità.
Le conseguenze delle vulnerabilità non rilevate possono essere gravi. Le violazioni dei dati possono causare perdite economiche, danni alla reputazione dell’organizzazione, ripercussioni legali e la perdita di fiducia dei clienti. Individuando e affrontando le vulnerabilità in modo proattivo, le organizzazioni possono ridurre sensibilmente il rischio che si verifichino questi scenari.
Tipologie di vulnerability assessment
Esistono diverse tipologie di vulnerability assessment, ognuna focalizzata su aspetti specifici della cybersecurity. Ecco alcuni degli esempi più noti:
Valutazioni basate sulla rete
I vulnerability assessment basati sulla rete si concentrano sull’individuazione delle vulnerabilità presenti nell’infrastruttura di rete di un’organizzazione: router, switch, firewall e altri nodi di rete e dispositivi. Analizzando le configurazioni di rete e i modelli di traffico, chi esegue la valutazione può individuare con precisione i punti deboli sfruttabili dagli attaccanti.
Valutazioni basate sull’host
Le valutazioni basate sull’host si concentrano sui singoli dispositivi o sistemi all’interno della rete di un’organizzazione: server, workstation e dispositivi mobili. Chi esegue la valutazione analizza il sistema operativo, il software installato e le configurazioni per rilevare le vulnerabilità specifiche di un determinato host.
Valutazioni delle applicazioni
Le valutazioni delle applicazioni analizzano la sicurezza delle applicazioni software utilizzate in un’organizzazione: applicazioni web, app mobili e software desktop. Chi esegue la valutazione esamina codice, funzionalità e configurazioni dell’applicazione per individuare vulnerabilità come SQL injection, cross-site scripting (XSS) e meccanismi di autenticazione non sicuri.
Valutazioni dei database
Le valutazioni dei database si concentrano sulla sicurezza dei database di un’organizzazione, che spesso contengono informazioni sensibili. Chi esegue la valutazione esamina a fondo configurazioni dei database, controlli degli accessi e pratiche di crittografia dei dati per individuare vulnerabilità che potrebbero portare a violazioni dei dati o ad accessi non autorizzati.
Valutazioni delle reti wireless
Le valutazioni delle reti wireless riguardano l’infrastruttura wireless di un’organizzazione, comprese le reti Wi-Fi e gli access point. Chi esegue la valutazione analizza i protocolli di sicurezza wireless, le pratiche di crittografia e i controlli degli accessi per scoprire vulnerabilità sfruttabili da utenti non autorizzati o da attaccanti.
Vulnerability Assessment and Penetration Testing (VAPT)
Il Vulnerability Assessment and Penetration Testing (VAPT) è un approccio completo alla valutazione della sicurezza che unisce il vulnerability assessment al penetration testing. Mentre il vulnerability assessment si concentra sull’individuazione dei punti deboli, il penetration testing porta il processo di valutazione un passo più avanti. Cercando di sfruttare le vulnerabilità individuate per stabilire se una vulnerabilità rappresenta davvero una minaccia nel contesto della piattaforma testata, un penetration test ne determina l’impatto reale.
Il VAPT offre alle organizzazioni una visione d’insieme della propria postura di sicurezza. Non si limita a individuare le vulnerabilità: valuta anche l’efficacia dei controlli di sicurezza, delle procedure di risposta agli incidenti e del livello di consapevolezza sulla sicurezza tra i dipendenti.
Somiglianze e differenze
Le somiglianze tra vulnerability assessment e penetration testing emergono dall’obiettivo comune di migliorare la sicurezza. Tuttavia, i due approcci differiscono per alcuni aspetti chiave:
- Ambito: il vulnerability assessment ha un ambito più ampio e punta a individuare le vulnerabilità nei vari componenti. Il penetration testing ha un focus più ristretto e sfrutta le vulnerabilità per valutarne l’impatto.
- Approccio: il vulnerability assessment utilizza strumenti di scansione automatizzati e ispezioni manuali per individuare le vulnerabilità. Il penetration testing prevede che hacker etici cerchino attivamente di sfruttare le vulnerabilità con attacchi simulati.
- Reporting: il vulnerability assessment fornisce un elenco delle vulnerabilità individuate, della loro gravità e delle raccomandazioni per la remediation. I report di penetration testing includono i dettagli degli exploit riusciti, il loro impatto e indicazioni sulla capacità dell’organizzazione di rilevare quegli attacchi e di rispondervi.
Il processo di vulnerability assessment
Il processo di vulnerability assessment si compone in genere di diverse fasi, ciascuna con uno scopo preciso:
- Preparazione: definisci l’ambito della valutazione, oltre a obiettivi e limiti. Costituisci il team di valutazione e sviluppa un piano completo.
- Identificazione delle risorse: individua tutte le risorse che rientreranno nella valutazione, inclusi sistemi, reti, applicazioni e dati.
- Scansione delle vulnerabilità: utilizza strumenti di scansione automatizzati per individuare le vulnerabilità nelle risorse identificate. Questa fase prevede sia scansioni basate sulla rete sia scansioni basate sull’host.
- Analisi delle vulnerabilità: valuta, classifica e assegna una priorità alle vulnerabilità in base al potenziale impatto e alla gravità.
- Reporting: prepara un report dettagliato con l’elenco delle vulnerabilità individuate, i livelli di gravità e le raccomandazioni per la remediation.
- Remediation: sviluppa e metti in atto un piano che affronti e riduca le vulnerabilità individuate. Il piano può prevedere l’applicazione di patch di sicurezza, la modifica delle configurazioni o il miglioramento dei controlli di sicurezza.
- Convalida: verifica che le attività di remediation abbiano dato risultati, testando di nuovo le vulnerabilità individuate in precedenza.
Strumenti e tecniche
Durante il processo di vulnerability assessment, chi esegue la valutazione si avvale di diversi strumenti e tecniche per scoprire le vulnerabilità:
- Strumenti di scansione automatizzati: analizzano reti, sistemi e applicazioni per individuare le vulnerabilità note. Tra gli esempi figurano Nessus, OpenVAS e Qualys.
- Test manuali: chi esegue la valutazione verifica manualmente le vulnerabilità, conduce test che gli strumenti automatizzati potrebbero non rilevare e convalida i risultati.
- Test di credenziali e autenticazione: consiste nel valutare le vulnerabilità che richiedono l’autenticazione dell’utente, come password deboli o metodi di autenticazione non sicuri.
- Risk assessment: chi esegue la valutazione analizza le vulnerabilità in base al potenziale impatto e alla probabilità che vengano sfruttate, così da stabilire le priorità delle attività di remediation in modo efficace.
Come si esegue un penetration test
Il penetration testing, spesso chiamato pen testing o hacking etico, è un tentativo proattivo e autorizzato di sfruttare le vulnerabilità dei sistemi, delle reti o delle applicazioni di un’organizzazione. Gli obiettivi principali del penetration testing sono:
- individuare le vulnerabilità che potrebbero non emergere con scansioni automatizzate o vulnerability assessment;
- valutare l’efficacia dei controlli di sicurezza e delle procedure di risposta agli incidenti;
- simulare attacchi informatici reali per valutare la postura di sicurezza di un’organizzazione.
Come prepararsi a un penetration test
Nella preparazione di un pen test, definire l’ambito è fondamentale. Significa specificare i sistemi, le reti e le applicazioni da testare, oltre a eventuali restrizioni o limiti e alla persona che autorizza il test. Un ambito ben definito garantisce che il test sia in linea con gli obiettivi dell’organizzazione ed eviti interruzioni inutili.
Il penetration testing prevede attività che possono generare avvisi di sicurezza, anche da parte di sistemi di rilevamento delle intrusioni (IDS) o di prevenzione delle intrusioni (IPS). È essenziale ottenere l’autorizzazione scritta dal management e dal team IT dell’organizzazione per condurre il test, così da evitare falsi allarmi o risposte non necessarie.
Le fasi del penetration testing
Il penetration testing segue in genere un approccio strutturato, articolato in diverse fasi:
- Pianificazione: definisci ambito, obiettivi e metodologia del test. Crea un piano di test dettagliato, con tempistiche e risorse necessarie.
- Ricognizione: raccogli informazioni sui sistemi, sulle reti e sulle applicazioni target. Questa fase può includere ricognizione passiva, scansione ed enumerazione per individuare i possibili punti di ingresso.
- Attacco: sfrutta attivamente le vulnerabilità per ottenere accesso o controllo non autorizzati sui sistemi. In questa fase si provano diverse tecniche di attacco, come SQL injection, cross-site scripting (XSS) o escalation dei privilegi.
- Reporting: documenta i risultati, inclusi gli exploit riusciti, le vulnerabilità e il loro potenziale impatto. Fornisci raccomandazioni dettagliate per la remediation e per migliorare i controlli di sicurezza.
Strumenti e metodologie
Chi esegue penetration test utilizza un’ampia gamma di strumenti e metodologie per simulare attacchi e valutare le difese di sicurezza. Tra gli strumenti e le tecniche più diffusi ci sono:
- Metasploit: un framework di exploitation che offre un’ampia gamma di strumenti per testare, sfruttare e convalidare le vulnerabilità.
- Nmap: uno strumento di scansione di rete versatile, usato per il rilevamento degli host, la scansione delle porte e l’enumerazione dei servizi.
- Burp Suite: uno strumento per il test delle applicazioni web che aiuta a individuare e sfruttare le vulnerabilità delle applicazioni web.
- Kali Linux: una distribuzione Linux pensata per il penetration testing e l’hacking etico, con numerosi strumenti preinstallati.
- Social engineering: chi esegue i test può ricorrere a tecniche di social engineering per valutare quanto un’organizzazione sia esposta ad attacchi di phishing, furti d’identità o manipolazione dei dipendenti.
Interpretare e affrontare i risultati: strategie di remediation e nuovi test
Il vero valore di un penetration test non sta solo nell’individuare le vulnerabilità, ma anche nell’indicare alle organizzazioni la strada verso una remediation efficace. Dopo aver ricevuto il report del penetration test, le organizzazioni dovrebbero seguire questi passaggi per affrontare i risultati:
- Stabilisci le priorità della remediation: esamina i risultati e assegna una priorità alle vulnerabilità individuate in base a gravità, potenziale impatto e facilità di sfruttamento. Affronta per prime le vulnerabilità critiche, quelle che rappresentano i rischi maggiori per l’organizzazione.
- Sviluppa piani di remediation: crea piani di remediation delle vulnerabilità per ogni vulnerabilità individuata, indicando passaggi specifici e tempistiche per ridurla. Assegna le responsabilità a singole persone o team all’interno dell’organizzazione, in modo da garantire che qualcuno risponda dei risultati.
- Applica patch di sicurezza e nuove configurazioni: applica patch e aggiornamenti di sicurezza a sistemi e software per risolvere le vulnerabilità note. Modifica le configurazioni di sistema per allinearle alle best practice e alle raccomandazioni di sicurezza.
- Potenzia i controlli di sicurezza: rafforza i controlli di sicurezza, inclusi firewall, sistemi di rilevamento delle intrusioni e controlli degli accessi, per ridurre le vulnerabilità e prevenire attacchi futuri.
- Formazione e consapevolezza dei dipendenti: organizza programmi di formazione e sensibilizzazione sulla sicurezza per i dipendenti, così da ridurre la probabilità che cadano vittima di attacchi di social engineering.
- Risposta agli incidenti: rivedi e migliora le procedure di risposta agli incidenti per garantire reazioni rapide ed efficaci agli incidenti di sicurezza.
- Nuovi test: dopo aver affrontato le vulnerabilità individuate, esegui test di verifica per confermare che le attività di remediation abbiano funzionato. Ripetere i test dà la certezza che le vulnerabilità siano state ridotte correttamente e che la postura di sicurezza dell’organizzazione sia migliorata.
Vuoi scoprire le tue lacune di sicurezza? Guarda Che cos’è il penetration testing?
Inizia una prova gratuita del software di gestione degli endpoint n.1 su G2
Nessuna carta di credito richiesta, accesso completo a tutte le funzionalità.
Migliorare la postura di sicurezza con i vulnerability assessment
I vulnerability assessment e il penetration testing hanno un ruolo decisivo nella protezione delle organizzazioni dalle minacce informatiche. Offrono un approccio sistematico per individuare, analizzare e classificare per priorità le vulnerabilità dei sistemi IT. Allo stesso tempo, il penetration testing porta il processo di valutazione più avanti, simulando attacchi informatici per mettere alla prova le difese di sicurezza di un’organizzazione.
L’importanza di queste valutazioni non è mai sopravvalutata, vista la posta in gioco. Violazioni dei dati, perdite economiche, danni alla reputazione e conseguenze legali attendono le organizzazioni che non affrontano le vulnerabilità in modo proattivo. Individuando e risolvendo sistematicamente i punti deboli, le organizzazioni possono migliorare la propria postura di sicurezza, proteggere le risorse critiche e mantenere la fiducia di clienti e stakeholder.
Man mano che le organizzazioni proseguono il percorso di trasformazione digitale e l’adozione di nuove tecnologie, cresce la necessità di misure di cybersecurity solide. Riduci in modo efficace e su larga scala le vulnerabilità legate a patch e configurazioni con la piattaforma di gestione unificata dell’IT di NinjaOne, che offre monitoraggio degli endpoint, avvisi in tempo reale e definizione automatizzata delle priorità.