Points clés
- L’importance des CVE en cybersécurité : les CVE sont essentielles pour identifier, cataloguer et traiter les vulnérabilités logicielles. Elles aident les entreprises à réduire les risques, à hiérarchiser les correctifs et à renforcer leur niveau de sécurité global.
- Critères d’éligibilité et processus d’émission : pour être éligible à une CVE, une vulnérabilité doit pouvoir être corrigée indépendamment, être documentée et reconnue par le fournisseur, et n’affecter qu’un codebase précis. Les CNA agréées soumettent et attribuent les CVE via MITRE.
- Structure de l’identifiant CVE et notation : les identifiants CVE suivent le format « CVE-année-numéro », et les vulnérabilités sont souvent associées à un score CVSS (Common Vulnerability Scoring System) de 0 à 10 qui quantifie leur gravité.
- Avantages et cas d’usage en cybersécurité : les CVE simplifient les processus de mise à jour, favorisent l’interopérabilité des outils et le partage de renseignements sur les menaces, et soutiennent la conformité réglementaire (PCI DSS, HIPAA, etc.).
- Limites et exemples concrets : parmi les difficultés courantes figurent les attributions tardives de CVE, une documentation ambiguë et des CVE en doublon pour des failles connexes. Des cas à fort impact comme EternalBlue (WannaCry), Heartbleed, PrintNightmare, Zerologon et Apache Struts (Equifax) montrent pourquoi il est important de connaître les CVE à temps.
Les vulnérabilités et les expositions courantes (CVE) constituent le socle de la gestion des vulnérabilités : elles jouent un rôle déterminant dans la compréhension, la classification et la correction des failles logicielles.
Les entreprises comme les particuliers s’appuient de plus en plus sur la technologie dans de nombreux aspects de leur vie, et la sécurité des actifs numériques devient donc une préoccupation grandissante. Des données personnelles aux infrastructures critiques, l’environnement numérique regorge de vulnérabilités potentielles que des acteurs malveillants peuvent exploiter. La cybersécurité s’est imposée comme une priorité générale, à mesure que les violations de données et les cybermenaces s’intensifient.
Ce guide explore la notion de CVE : ce qu’elles sont, comment elles sont structurées et en quoi elles contribuent à la gestion des problèmes de sécurité.
Qu’est-ce qu’une CVE ?
Une CVE est un identifiant normalisé attribué à une vulnérabilité logicielle précise. Elle offre une référence unique permettant aux professionnels de la cybersécurité, aux fournisseurs et aux chercheurs d’échanger sur les vulnérabilités, de les partager et de les atténuer sur des systèmes et des plateformes très variés. Les CVE constituent ainsi un langage commun pour analyser et gérer les vulnérabilités.
Quelques exemples permettent de mieux saisir l’utilité concrète des CVE. En 2017, la tristement célèbre CVE-2017-0144, également connue sous le nom d’EternalBlue, a révélé des vulnérabilités dans le protocole SMB de Microsoft et a conduit à l’attaque mondiale du ransomware WannaCry.
Autre exemple : la CVE-2014-0160, le bug Heartbleed de 2014, qui affectait la bibliothèque logicielle cryptographique OpenSSL. Ces exemples illustrent le rôle essentiel des CVE dans la compréhension et le traitement des vulnérabilités à l’échelle mondiale.
Découvrez NinjaOne Endpoint Management
Une visibilité unifiée et un contrôle sur tous les terminaux pour réduire la complexité, booster l'efficacité et renforcer la sécurité, le tout depuis une seule console.
En savoir plus
Quels critères définissent une CVE ?
Une CVE Numbering Authority (CNA) est une entité chargée du suivi des vulnérabilités signalées. Il s’agit généralement d’entreprises technologiques autorisées à attribuer des identifiants CVE aux vulnérabilités de leurs propres produits, ou à des produits relevant d’un périmètre défini. Pour normaliser l’identification des CVE, les CNA ont établi des règles de fonctionnement qui déterminent ce qui constitue une CVE. Voici leurs critères :
La faille doit pouvoir être corrigée indépendamment
Ce critère précise que la faille doit pouvoir être corrigée seule, indépendamment des autres vulnérabilités. Il indique également que les correctifs de la faille ne doivent pas être intrinsèquement liés à la correction d’autres bugs.
La faille doit être reconnue par le fournisseur et documentée
Cette règle porte sur la reconnaissance, par le développeur ou le fournisseur du logiciel, de l’existence de la faille et de son impact négatif. Le développeur ou le fournisseur doit également disposer d’une documentation détaillée ou d’un rapport de vulnérabilité présentant les manquements à la sécurité mis en évidence par la faille.
La faille ne doit affecter qu’un seul codebase
Une faille peut être identifiée comme une CVE si elle n’affecte qu’un seul codebase, produit ou protocole. Si la faille touche plusieurs codebases, produits ou protocoles, chaque faille recevra un identifiant CVE distinct.
Remarque : lorsqu’une même vulnérabilité affecte plusieurs fournisseurs mais provient du même codebase sous-jacent (par exemple une bibliothèque open source partagée), un identifiant CVE unique peut malgré tout lui être attribué. À l’inverse, si la faille se manifeste différemment selon les produits, plusieurs CVE peuvent être émises.
Remarque : lorsqu’une même vulnérabilité affecte plusieurs fournisseurs mais provient du même codebase sous-jacent (par exemple une bibliothèque open source partagée), un identifiant CVE unique peut malgré tout lui être attribué. À l’inverse, si la faille se manifeste différemment selon les produits, plusieurs CVE peuvent être émises.
Qu’est-ce qu’un identifiant CVE ?
Les identifiants CVE (ou CVE ID) sont un format structuré attribué aux vulnérabilités et expositions courantes afin de pouvoir les référencer facilement. L’identifiant commence par le préfixe « CVE- », suivi de l’année d’attribution et d’un numéro séquentiel unique. Ce format structuré permet de suivre et de référencer les vulnérabilités de façon chronologique. Par exemple :
Dans « CVE-2022-1234 » :
- 2022 : indique une vulnérabilité attribuée au cours de l’année 2022
- 1234 : correspond au numéro séquentiel de la CVE attribuée cette année-là.
De plus, outre les numéros CVE, les vulnérabilités sont souvent associées au Common Vulnerability Scoring System, ou CVSS. Ces scores fournissent une mesure quantitative de la gravité d’une vulnérabilité, en tenant compte de facteurs tels que la facilité d’exploitation, l’impact et la complexité. Sur une échelle de 0 à 10, plus le score CVSS est élevé, plus la vulnérabilité est grave.
Les CVE sont gérées par les CNA et le référentiel central des CVE est la base de données CVE de MITRE. Les CNA sont des organismes ou entités autorisés à attribuer des identifiants CVE aux vulnérabilités relevant de leur périmètre. MITRE, un organisme à but non lucratif, assure la coordination principale du programme CVE : il maintient la base de données et garantit l’intégrité et l’unicité des identifiants attribués. Ce processus fait en sorte que chaque vulnérabilité dispose d’un identifiant distinct, gage d’un suivi et d’une communication précis.
Lorsqu’une vulnérabilité est découverte, la CNA responsable du produit ou du système concerné demande un identifiant CVE à MITRE. Une fois attribuée, la CVE est publiée dans la base de données CVE de MITRE, qui constitue un référentiel centralisé et accessible pour les professionnels de la cybersécurité.
Il convient de noter que, si le CVSS fournit un score de gravité quantitatif, les entreprises doivent également tenir compte d’autres facteurs lorsqu’elles établissent leurs priorités de mise à jour : disponibilité d’un exploit, signalements d’exploitation active et impact sur l’activité. Deux vulnérabilités présentant le même score CVSS peuvent en pratique représenter des risques très différents.
Pour en savoir plus, consultez les différences entre CVE et CVSS, ainsi que leurs avantages et leurs limites.
Qui signale les CVE ?
Tout le monde peut signaler une CVE en soumettant un rapport à une CNA, mais la plupart des signalements proviennent de personnes travaillant dans la cybersécurité : chercheurs en cybersécurité, hackers éthiques et fournisseurs eux-mêmes. Certains signalements émanent aussi de programmes de bug bounty organisés par des entreprises qui récompensent les professionnels de l’informatique qui détectent et signalent des vulnérabilités dans leurs systèmes.
En quoi consiste le cycle de vie d’une CVE ?
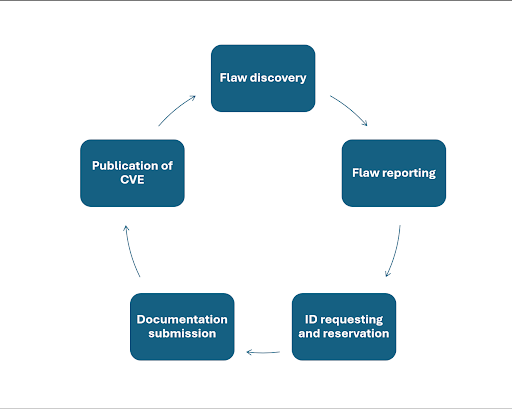
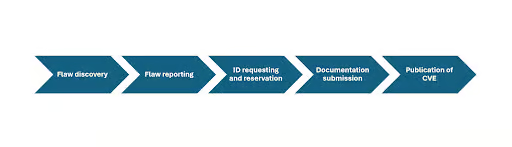
Le cycle de vie d’une CVE correspond au processus que suit chaque entrée de vulnérabilités et expositions courantes. Il comprend les étapes suivantes :
- Découverte de la faille : l’étape où la vulnérabilité est identifiée.
- Signalement de la faille : le processus consistant à soumettre des rapports détaillant les implications de la faille découverte, soit au fournisseur, soit à une CNA, soit à un centre de coordination des vulnérabilités.
- Demande et réservation de l’identifiant : établit l’état initial de l’enregistrement CVE, à partir de l’attribution et de la réservation du CVE ID par le partenaire du programme CVE.
- Soumission de la documentation : une étape critique au cours de laquelle des informations complètes sur la vulnérabilité sont rassemblées et documentées.
- Publication de la CVE : l’étape où les CVE, avec leur identifiant et leurs détails, sont publiées sur la liste CVE, ce qui permet de référencer facilement la vulnérabilité.
Quels sont les avantages des CVE ?
La création d’un registre public normalisé des vulnérabilités présente plusieurs avantages :
Des processus de mise à jour simplifiés
Un registre structuré des vulnérabilités les plus courantes facilite le travail des professionnels de la cybersécurité, qui disposent d’une ressource immédiatement accessible dès qu’une CVE est rendue publique.
Compatibilité des outils
La plupart des scanners de vulnérabilités sont programmés pour parcourir les bases de données CVE, ce qui permet aux entreprises d’évaluer efficacement leur niveau de sécurité et de hiérarchiser leurs efforts de correction.
Intégration aux plateformes de sécurité
Les enregistrements CVE n’incluent généralement pas d’indicateurs de compromission (IoC), mais de nombreux bulletins de vulnérabilités et plateformes de renseignement sur les menaces établissent une correspondance entre les CVE et les IoC. Cette correspondance permet aux outils de sécurité d’intégrer les données CVE aux processus de détection et de prévention.
Conformité
Les cadres réglementaires tels que PCI-DSS, HIPAA ou NIST exigent généralement un suivi des CVE. Une plateforme de sécurité des terminaux dotée de cette fonctionnalité peut aider les entreprises à faire respecter et à maintenir leur conformité.
Quelles sont les limites des CVE ?
Le système CVE est précieux pour la cybersécurité, mais il se heurte aussi à certaines difficultés susceptibles d’affecter sa mise en place. En voici quelques-unes :
Attribution tardive des CVE
Une attribution tardive des CVE peut compliquer une mitigation précoce. Ce cas de figure se rencontre avec des vulnérabilités critiques, comme celles détectées dans des bibliothèques open source très répandues.
Documentation imprécise
Autre frein pour les professionnels de la cybersécurité : les enregistrements CVE contenant des détails techniques vagues ou incomplets. Cela peut freiner la prévention rapide d’une exploitation potentielle de la vulnérabilité.
Plusieurs CVE pour un même problème d’origine
Des CVE distinctes peuvent semer la confusion et poser de véritables difficultés lors de la correction. Cela survient généralement lorsque des failles affectent des composants ou des versions similaires sur différentes plateformes.
Quelle est l’importance des CVE en cybersécurité ?
Les CVE jouent un rôle clé dans l’identification et la résolution proactives des vulnérabilités logicielles. Grâce à cette référence normalisée, les professionnels de la cybersécurité peuvent communiquer efficacement, partager des renseignements sur les menaces et collaborer pour atténuer les vulnérabilités avant qu’elles ne soient exploitées.
Les CVE deviennent indispensables à la réponse aux incidents en cas d’incident de cybersécurité. Les équipes de sécurité peuvent s’y référer pour comprendre la nature des vulnérabilités, évaluer leur gravité et mettre en place des mesures ciblées contre les menaces spécifiques que représentent les vulnérabilités identifiées.
Des incidents réels, comme la violation de données Equifax (CVE-2017-5638) et la vulnérabilité Apache Struts, mettent en lumière l’importance cruciale des CVE. Dans ces affaires, l’exploitation de vulnérabilités connues a entraîné d’importantes violations de données, ce qui souligne la nécessité, pour les entreprises, de rester vigilantes, de corriger rapidement leurs systèmes et de surveiller les bases de données CVE pour détecter les menaces émergentes.
5 CVE marquantes que toute équipe informatique devrait connaître
Ces cinq CVE marquantes ont eu un impact considérable sur les actifs numériques et continuent de poser problème sur les systèmes obsolètes ou non corrigés. Gardez à l’esprit que le paysage des menaces évolue rapidement et que de nouvelles CVE, comme CVE-2024-20666 et CVE-2023-5129, apparaissent en permanence. Restez toujours informé des menaces et des vulnérabilités les plus récentes.
Par exemple, la CVE-2024-20666 est une vulnérabilité de contournement de sécurité Windows affectant BitLocker, et la CVE-2023-5129 concerne un dépassement de mémoire tampon dans la bibliothèque d’images WebP, qui a touché plusieurs applications. Mentionner des CVE récentes montre à quel point le paysage des menaces évolue vite.
1) CVE-2017-5638 (Apache Struts/S2-045, violation de données Equifax)
Cette vulnérabilité critique d’Apache Struts permettait l’exécution de code à distance via un en-tête Content-Type falsifié dans une requête HTTP. Son exploitation a conduit à la tristement célèbre violation de données Equifax de 2017, qui a exposé les informations personnelles sensibles de millions de personnes.
Risque : des attaquants distants pouvaient exécuter du code arbitraire sur le serveur concerné, avec un risque d’accès non autorisé et de violation de données.
Mitigation : appliquer rapidement les correctifs et les mises à jour d’Apache Struts et déployer des pare-feu applicatifs web.
2) CVE-2017-0144 (EternalBlue, ransomware WannaCry)
EternalBlue était un exploit dérobé à la NSA qui ciblait une vulnérabilité du protocole SMB de Microsoft. Il a été utilisé de façon retentissante lors de l’attaque du ransomware WannaCry en 2017, qui a touché des centaines de milliers d’ordinateurs dans le monde.
Risque : cette vulnérabilité permettait une propagation rapide du ransomware sur les réseaux, avec chiffrement des fichiers et demandes de rançon.
Mitigation : appliquer les mises à jour de sécurité de Microsoft et désactiver le protocole obsolète SMBv1.
3) CVE-2019-0708 (BlueKeep)
BlueKeep était une vulnérabilité critique d’exécution de code à distance dans le protocole RDP (Remote Desktop Protocol) de Microsoft. Elle pouvait permettre à un attaquant d’exécuter du code arbitraire sur un système cible sans aucune interaction de l’utilisateur.
Risque : comme avec EternalBlue, son exploitation pouvait donner lieu à des attaques de grande ampleur et à la compromission de systèmes non corrigés.
Mitigation : appliquer les mises à jour de sécurité de Microsoft et désactiver RDP sur les systèmes où il n’est pas nécessaire.
4) CVE-2020-1472 (Zerologon)
Zerologon ciblait une vulnérabilité du protocole Netlogon Remote Protocol (MS-NRPC) utilisé par les contrôleurs de domaine Windows. Une exploitation réussie pouvait permettre à un attaquant d’usurper l’identité de n’importe quel ordinateur, y compris le contrôleur de domaine.
Risque : les attaquants pouvaient potentiellement prendre le contrôle d’un contrôleur de domaine, avec à la clé un accès non autorisé et la compromission du réseau.
Mitigation : appliquer les mises à jour de sécurité de Microsoft et imposer des configurations Netlogon sécurisées.
5) CVE-2021-34527 (PrintNightmare)
PrintNightmare était une vulnérabilité du service Windows Print Spooler qui permettait l’exécution de code à distance. Elle a suscité une attention considérable en raison de sa gravité et du risque d’exploitation qu’elle représentait.
Risque : une exploitation réussie pouvait permettre à un attaquant d’exécuter du code arbitraire avec des privilèges de niveau système.
Mitigation : appliquer les mises à jour de sécurité de Microsoft et mettre en place des solutions de contournement pour désactiver le service Print Spooler là où il n’est pas nécessaire.
Anticipez les vulnérabilités susceptibles de correspondre à des CVE connues et agissez immédiatement.
→ Découvrez tout ce que permet la gestion des terminaux NinjaOne
Gardez une longueur d’avance sur les pirates en comprenant les menaces de sécurité du quotidien. Surveillez les vulnérabilités et les expositions courantes pour protéger vos systèmes dès aujourd’hui.
Exploiter les CVE pour une cybersécurité proactive
Comme nous l’avons vu, les CVE constituent le socle de la gestion des vulnérabilités. L’adoption d’un langage normalisé pour identifier, cataloguer et atténuer les vulnérabilités favorise la collaboration et la communication entre les professionnels de la cybersécurité du monde entier.
Rester informé des dernières CVE est essentiel à une stratégie de cybersécurité efficace et proactive. Les entreprises comme les particuliers devraient surveiller régulièrement les bases de données CVE, appliquer rapidement les correctifs et collaborer avec l’ensemble de la communauté de la cybersécurité afin de renforcer la résilience collective face aux menaces émergentes.
Pour les utilisateurs de NinjaOne, l’accès aux informations CVE est simplifié directement depuis la plateforme, avec la publication d’informations sur les exploits zero-day et leurs mesures d’atténuation avant même la mise à disposition des correctifs des fournisseurs. Les utilisateurs peuvent consulter facilement les CVE et les scores CVSS depuis la plateforme, ce qui permet une intégration fluide de la gestion des vulnérabilités à leur stratégie globale de cybersécurité. Cette intégration améliore la visibilité et aide les équipes informatiques à hiérarchiser et à traiter les vulnérabilités efficacement.
Commencez votre essai gratuit du logiciel de gestion des terminaux classé n°1 sur G2
Pas de carte de crédit requise, accès complet à toutes les fonctionnalités
NinjaOne fournit aux utilisateurs les outils nécessaires pour gérer la sécurité des terminaux et mettre en place une approche zero trust, avec des contrôles d’accès basés sur les rôles, la surveillance et la gestion du chiffrement des disques et de l’antivirus, ainsi que la gestion des identifiants pour les scripts, les mises à jour et l’accès à distance.