Points clés
- Le CIDR (Classless Inter-Domain Routing) remplace le système rigide d’adressage IP par classes (classes A, B et C) par le masquage de sous-réseau à longueur variable (VLSM). Il permet ainsi une attribution d’adresses IP précise, ajustée aux besoins réels, et supprime le gaspillage d’espace d’adressage.
- La notation CIDR (par exemple 192.168.1.0/24) indique la longueur du préfixe réseau. Elle rend possibles un découpage flexible en sous-réseaux, l’agrégation de routes et le routage par correspondance du préfixe le plus long, ce qui réduit la taille des tables de routage et améliore les performances du réseau.
- Principaux atouts du CIDR face au routage par classes : des tables de routage plus compactes grâce au supernetting, une utilisation économe des adresses IPv4, une compatibilité avec le NAT et le PAT, et une évolutivité adaptée au cloud, à l’IdO (internet des objets) et à l’IPv6.
- Bonnes pratiques d’implémentation du CIDR : analyser les besoins réels en appareils et en trafic avant d’attribuer les sous-réseaux, prévoir une marge de capacité pour la croissance, auditer régulièrement les tables de routage et former les équipes réseau aux principes du CIDR afin d’assurer une gestion cohérente et efficace.
Au début des années 1990, alors que le monde numérique était à l’aube d’une expansion fulgurante, la structure fondatrice d’internet s’est heurtée à un obstacle majeur : le système d’adressage IP par classes croulait sous sa propre rigidité et son manque d’efficacité. Enfermé dans des classes fixes (A, B et C), ce système dilapidait un espace IP précieux et laissait un réseau en pleine croissance à bout de souffle, confronté à un épuisement rapide des adresses IP. Gonflées par cette structure archaïque, les tables de routage transformaient la gestion de réseau en travail de titan.
Arrive alors le Classless Inter-Domain Routing (CIDR) en 1993, un changement de paradigme qui a redéfini l’attribution des adresses IP et le routage. Avec son masquage de sous-réseau à longueur variable, une véritable innovation, le CIDR s’est imposé comme un modèle d’efficacité. Il a transformé la façon d’utiliser les adresses IP, en exploitant chaque fragment du spectre numérique et en simplifiant des tables de routage jusque-là encombrantes.
Cette décision audacieuse a non seulement atténué la pénurie d’adresses IP, mais aussi fluidifié l’ensemble du processus de routage. Elle a ouvert une nouvelle ère dans la gestion de réseau et préparé le terrain à l’expansion rapide d’internet.
Le CIDR, qu’est-ce que c’est ?
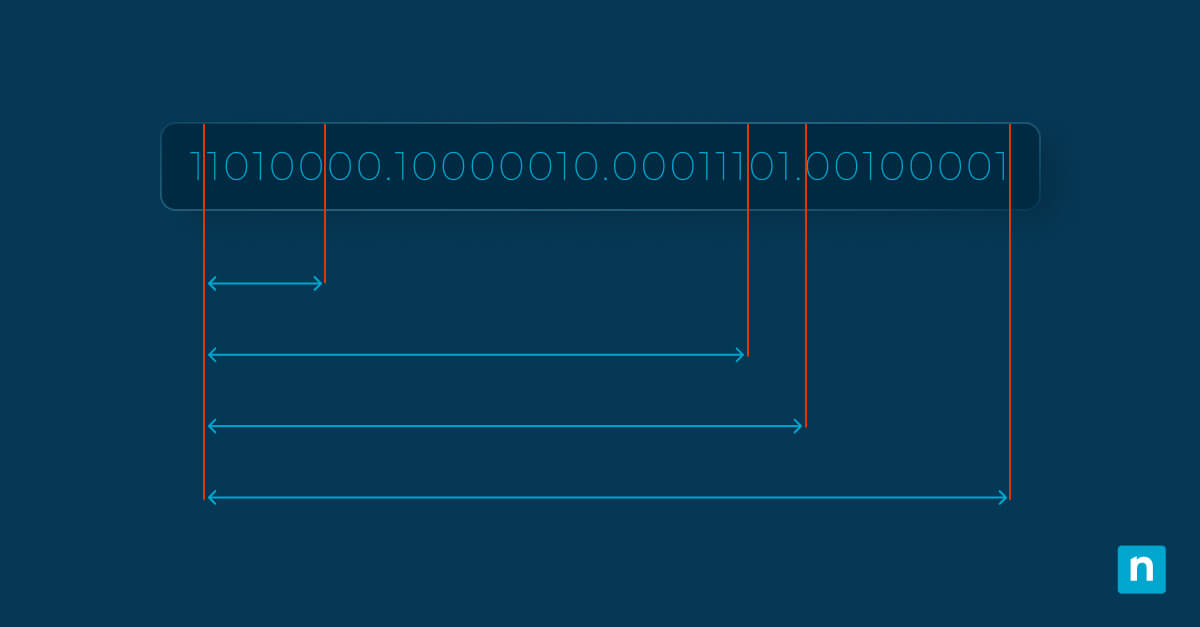
Le CIDR est un système d’attribution des adresses IP et de gestion du routage IP. Il rompt avec le système traditionnel d’adressage IP par classes, qui divisait l’espace d’adressage IP en blocs fixes selon des classes (A, B et C). Le CIDR adopte une approche plus souple et plus efficace en s’appuyant sur le masquage de sous-réseau à longueur variable (VLSM) pour attribuer les adresses IP. Cette méthode permet une attribution beaucoup plus fine de l’espace IP, ajustée aux besoins propres à chaque réseau, au lieu de se plier aux contraintes rigides de classes prédéfinies.
L’importance du CIDR dans les réseaux modernes est indiscutable. Il joue un rôle déterminant dans l’optimisation de l’usage des adresses IP, un enjeu vital compte tenu du nombre limité d’adresses IPv4 disponibles. Le CIDR permet de découper l’espace d’adressage IP en sous-réseaux de tailles variables, ce qui autorise un usage plus efficace et plus raisonné de cet espace. Cette efficacité est particulièrement précieuse pour préserver le pool d’adresses IPv4 et prolonger sa durée de vie.
Au-delà de l’attribution des adresses IP, le CIDR pèse fortement sur le routage. Il permet d’agréger plusieurs routes en un seul bloc CIDR, ce qui réduit le nombre d’entrées dans les tables de routage. Cette réduction est essentielle pour améliorer l’efficacité et les performances du routage. En simplifiant les tables de routage, le CIDR accélère et affine les décisions de routage tout en réduisant la complexité globale de la gestion de réseau.
L’arrivée du CIDR a marqué un tournant dans les réseaux, en apportant une réponse évolutive et efficace à l’épuisement des adresses IP et aux lourdeurs du routage. Sa pertinence reste entière face à la croissance des réseaux et au besoin constant d’une gestion IP efficace.
Le fonctionnement du CIDR
L’arrivée du CIDR a représenté une avancée majeure dans la gestion des réseaux IP grâce à trois apports : un découpage flexible en sous-réseaux, une agrégation de routes efficace et le routage par correspondance du préfixe le plus long. Ces mécanismes permettent une utilisation plus efficace des adresses IP, des tables de routage plus compactes et des décisions de routage plus précises.
Dans les réseaux locaux comme dans les environnements basés sur le NAT, la souplesse et l’efficacité du CIDR constituent un progrès considérable par rapport aux limites du routage par classes, ce qui confirme son rôle essentiel dans l’infrastructure réseau moderne.
Un découpage flexible en sous-réseaux dans les LAN
- CIDR et routage par classes : contrairement au routage par classes, qui imposait des tailles de sous-réseaux fixes selon les classes d’adresses, le CIDR autorise des masques de sous-réseau à longueur variable. Cette souplesse permet une segmentation précise des réseaux locaux.
Exemple : dans un LAN, un bloc CIDR comme 192.168.1.0/24 peut être divisé efficacement en sous-réseaux plus petits, par exemple 192.168.1.0/25 ou 192.168.1.128/26, ce qui optimise l’attribution des adresses IP selon les besoins réels de chaque service.
Agrégation d’adresses IP
- Limite du routage par classes : le routage par classes exigeait une entrée distincte dans la table de routage pour chaque réseau, d’où des tables de routage volumineuses.
- Apport du CIDR : le CIDR facilite l’agrégation de plusieurs réseaux en une seule entrée, ce qui réduit la taille des tables de routage.
Exemple : les réseaux 150.100.0.0/16 et 150.101.0.0/16 peuvent être agrégés en une seule entrée, 150.100.0.0/15, avec le CIDR.
Routage par correspondance du préfixe le plus long
- Approche du routage par classes : le routage par classes manquait de finesse dans ses décisions, car il s’appuyait sur une correspondance directe basée sur les limites de classes.
- Approche du CIDR : le CIDR utilise la correspondance du préfixe le plus long : le routeur retient la route dont le préfixe de sous-réseau correspondant est le plus long.
Exemple : pour un paquet à destination de 192.168.1.50, avec des routes disponibles vers 192.168.1.0/24 et 192.168.1.0/26, le CIDR retiendra la route /26, car elle offre une correspondance plus spécifique.
Le CIDR dans les pare-feu et routeurs basés sur le NAT
- Utilisation avec le NAT : la souplesse du CIDR renforce l’efficacité du NAT (Network Address Translation) : une seule adresse IP publique peut représenter une plage d’adresses IP privées.
Exemple : un routeur peut utiliser le NAT pour traduire un bloc CIDR privé comme 192.168.1.0/24 vers une seule adresse IP publique, et gérer ainsi efficacement les adresses IP internes et externes.
- Intégration du PAT : associé au PAT (Port Address Translation), le CIDR permet à plusieurs appareils internes de partager une même adresse IP publique, les numéros de port servant à distinguer les hôtes internes.
Exemple : plusieurs appareils d’un réseau 192.168.1.0/24 peuvent accéder à internet avec une seule adresse IP publique, le routeur gérant les connexions à l’aide de ports différents pour chaque appareil interne.
Les principaux atouts du CIDR
Pour mieux saisir les atouts du CIDR par rapport au routage par classes, comparons-les point par point :
| Caractéristique | Routage par classes | CIDR (Classless Inter-Domain Routing) |
| Efficacité de l’attribution des adresses IP | Blocs IP fixes entraînant du gaspillage. | Sous-réseaux de taille variable limitant le gaspillage d’adresses IP. |
| Dimensionnement du réseau | Basé sur des classes prédéfinies, souvent peu efficace. | Basé sur l’usage réel, ce qui optimise l’utilisation des adresses IP. |
| Souplesse des sous-réseaux | Limitée par des structures de classes rigides. | Autorise des sous-réseaux de tailles variées, adaptés à des besoins divers. |
| Taille des tables de routage | Tables de routage plus volumineuses en raison d’entrées distinctes pour chaque classe. | Tables de routage plus compactes grâce à l’agrégation de routes. |
| Processus de routage | Simple mais moins efficace, sans agrégation de routes. | Plus efficace grâce aux routes agrégées, qui accélèrent les décisions de routage. |
| Évolutivité du réseau | Limitée, peine à suivre la croissance des besoins réseau. | Renforcée, accompagne l’expansion et l’évolution des réseaux. |
| Gestion de réseau au quotidien | Moins souple, source de difficultés dans les réseaux complexes. | Apporte des avantages concrets pour gérer les réseaux modernes et complexes. |
L’arrivée du CIDR a représenté une avancée notable en gestion de réseau, en apportant des réponses aux limites du routage par classes. Ses apports en matière d’efficacité de l’attribution des adresses IP, de souplesse des sous-réseaux, de simplification du routage et d’évolutivité ont été déterminants pour l’efficacité et la croissance des réseaux modernes. Les bénéfices du CIDR ne sont pas seulement techniques : ils se traduisent aussi par des avantages concrets au quotidien dans la gestion de réseau.
Un regard vers l’avenir des réseaux
La souplesse du CIDR se prête à un large éventail d’applications, notamment les réseaux IdO (internet des objets) et les environnements de cloud computing. Dans l’IdO, le CIDR permet d’attribuer efficacement des adresses IP à d’innombrables appareils interconnectés, ce qui contribue au bon fonctionnement des écosystèmes IdO. De plus, en cloud computing, le CIDR joue un rôle déterminant : il optimise l’utilisation des adresses IP, réduit les coûts, facilite la gestion fluide des réseaux dans le cloud et rend possible la mise à l’échelle horizontale qu’exigent les infrastructures cloud modernes.
L’efficacité, la souplesse et l’évolutivité qu’apporte le CIDR sont essentielles dans le paysage réseau actuel, ce qui en fait un outil fondamental pour les administrateurs réseau et les professionnels de l’informatique. Son impact est particulièrement marqué pour les administrateurs système Linux, qui s’appuient souvent sur cette souplesse et cette efficacité pour optimiser l’attribution des adresses IP et le routage dans les réseaux Linux.
Compte tenu de l’omniprésence des serveurs Linux et du caractère open source de la plateforme, la capacité du CIDR à adapter la gestion des adresses IP aux exigences des environnements Linux joue un rôle déterminant dans la continuité du fonctionnement réseau et la bonne utilisation des ressources.
Un des atouts remarquables du CIDR est sa compatibilité avec l’évolution vers l’IPv6. Alors que la transition de l’IPv4 vers l’IPv6 se poursuit, les principes du CIDR conservent toute leur pertinence. Avec son espace d’adressage immense, l’IPv6 profite des méthodes d’attribution efficaces du CIDR : les bonnes pratiques introduites par le CIDR continueront donc de guider la conception et la gestion des réseaux à l’avenir.
Si le CIDR a été introduit en partie pour atténuer la pénurie d’adresses IPv4, sa pertinence se prolonge à l’ère de l’IPv6. Alors que la transition progressive de l’IPv4 vers le schéma d’adressage IPv6, bien plus vaste, se poursuit, le CIDR offre un cadre d’attribution efficace, malgré l’immensité de l’espace IPv6.
Par exemple, un sous-réseau IPv6 attribué avec le CIDR peut avoir un préfixe de type 2001:db8:1234::/48, ce qui permet de le subdiviser librement selon les besoins. Même si la pression liée à l’épuisement des adresses se relâche, l’agrégation de routes et la souplesse d’attribution offertes par le CIDR continueront de servir des objectifs critiques de l’infrastructure réseau, comme l’efficacité des tables de routage et la maîtrise interne de l’attribution des adresses IP dans les réseaux IPv6.
Implémentation du CIDR et exemples
Implémenter le CIDR dans des situations réseau concrètes suppose une approche stratégique de l’attribution des adresses IP et du routage. Le découpage en sous-réseaux, ou la segmentation d’un réseau, en est un exemple typique.
Prenons un réseau doté du bloc d’adresses IP 192.168.0.0/24. Avec le CIDR, ce bloc peut être divisé en sous-réseaux plus petits, comme 192.168.0.0/25 ou 192.168.0.128/26, selon les besoins propres au réseau. Cette souplesse permet aux administrateurs réseau d’ajuster la taille de chaque sous-réseau aux besoins des différents segments de leur réseau et d’optimiser ainsi l’usage de l’espace d’adressage IP.
Lorsqu’on entre dans le détail de l’implémentation du CIDR, plusieurs points méritent une attention particulière pour réussir son intégration dans la conception du réseau :
- Analyse réseau détaillée pour l’attribution des adresses IP : une analyse réseau détaillée consiste à comprendre les habitudes d’utilisation des appareils, les pics de trafic et les exigences particulières, comme des IP statiques pour les serveurs ou des IP dynamiques pour les postes clients. Elle permet de concevoir des sous-réseaux correctement dimensionnés.
- Une planification IP évolutive et pérenne : anticiper la croissance ne revient pas seulement à prévoir davantage d’appareils. Il faut aussi comprendre les évolutions possibles des usages technologiques, comme l’arrivée d’appareils IdO ou l’évolution des besoins d’accès à distance. L’attribution des adresses IP doit prévoir des marges pour une croissance imprévue, ainsi que des stratégies de découpage souples, capables de s’adapter aux changements sans refonte complète.
- Une stratégie de sous-réseaux au service des performances : lorsque vous divisez le réseau en sous-réseaux, tenez compte de facteurs comme la répartition géographique des appareils, l’organigramme des services et les segments dédiés à des applications précises. Ce découpage stratégique peut réduire la latence, mieux maîtriser le trafic de diffusion et renforcer la sécurité en isolant les appareils ou les services sensibles.
- Audits et réévaluations réguliers des tables de routage : ne vous contentez pas de les relire : réalisez des audits réguliers des tables de routage pour repérer les doublons ou les routes inutiles devenues obsolètes. Cette démarche maintient un routage fluide et empêche les pertes d’efficacité de s’installer avec le temps.
- Surveillance du trafic pour une gestion de réseau proactive : mettez en place des outils avancés de surveillance réseau pour analyser les schémas de trafic. Vous identifierez ainsi non seulement les goulets d’étranglement, mais aussi les menaces de sécurité potentielles, les déséquilibres de charge ou les chemins de routage sous-optimaux. Ajustez ensuite vos attributions CIDR et vos politiques de routage en fonction de ces observations.
- Formation et élaboration de politiques pour la gestion du CIDR : assurez-vous que votre équipe réseau maîtrise les principes et les pratiques du CIDR. Définissez des politiques claires pour l’attribution des adresses IP, la création de sous-réseaux et les configurations de routage. Ce savoir partagé au sein de l’entreprise est essentiel pour maintenir cohérence et efficacité dans le fonctionnement du réseau.
- Intégration à l’infrastructure existante : réfléchissez à la manière dont l’implémentation du CIDR va interagir avec votre infrastructure réseau actuelle, notamment en matière de compatibilité avec le matériel, les logiciels et les protocoles réseau en place. Bien préparer cette intégration limite les interruptions pendant le passage à un système basé sur le CIDR.
En portant leur attention sur ces aspects précis, les administrateurs réseau s’assurent que l’implémentation du CIDR est non seulement techniquement solide, mais aussi alignée sur les objectifs opérationnels et stratégiques plus larges du réseau.
Maîtrisez votre espace IP comme un pro. Regardez la vidéo Le CIDR (Classless Inter-Domain Routing) expliqué et simplifiez votre réseau.
Dépasser les limites de l’attribution des adresses IP et du routage traditionnels
L’arrivée du CIDR a représenté une avancée notable pour l’usage efficace de l’espace d’adressage IP et la simplification du routage. La souplesse, l’efficacité et l’évolutivité qu’il offre sont inestimables face à une infrastructure réseau mondiale en croissance et de plus en plus complexe. L’impact du CIDR dépasse les améliorations techniques : il influence aussi la façon de concevoir et de gérer les réseaux.
À mesure que les besoins réseau évoluent, les principes du CIDR restent fondamentaux pour garantir un fonctionnement efficace. L’adoption du CIDR illustre l’innovation continue en gestion de réseau et rappelle l’importance d’approches souples et évolutives dans un paysage numérique en expansion permanente. En proposant une méthode plus flexible et plus efficace d’attribution des adresses IP et de routage, le CIDR a révolutionné la gestion de réseau et demeure l’un des piliers des pratiques réseau modernes.