Points clés
- Mettre en place un programme de gestion des vulnérabilités suppose une découverte continue des actifs et des politiques de gouvernance claires afin de réduire l’exposition des grandes entreprises aux risques de sécurité.
- Les programmes de gestion des vulnérabilités efficaces associent automatisation, gestion des correctifs et surveillance continue pour accélérer la remédiation et limiter le risque opérationnel.
- Le cycle de vie de la gestion des vulnérabilités comprend l’inventaire des actifs, l’évaluation des vulnérabilités, la priorisation, la remédiation, la vérification et le reporting : autant d’étapes qui aident les entreprises à renforcer durablement leur résilience en cybersécurité.
Les grandes entreprises sont de plus en plus exposées aux menaces de cybersécurité, notamment en raison de l’élargissement des surfaces d’attaque et de l’évolution constante des écosystèmes logiciels. La plupart d’entre elles cherchent donc à savoir comment mettre en place un programme de gestion des vulnérabilités, dans l’espoir de réduire cette pression et cette exposition aux cybermenaces.
La gestion des vulnérabilités occupe une place centrale dans toute stratégie de cybersécurité : elle permet aux entreprises de repérer et d’éliminer les faiblesses de leurs systèmes pour garder une longueur d’avance sur les menaces. Ce guide explique comment les grandes entreprises peuvent créer et rendre opérationnels leurs programmes de gestion des vulnérabilités tout en gagnant en maturité de gouvernance et en efficacité de remédiation sur le long terme.
Découvrez NinjaOne Endpoint Management
Une visibilité unifiée et un contrôle sur tous les terminaux pour réduire la complexité, booster l'efficacité et renforcer la sécurité, le tout depuis une seule console.
En savoir plus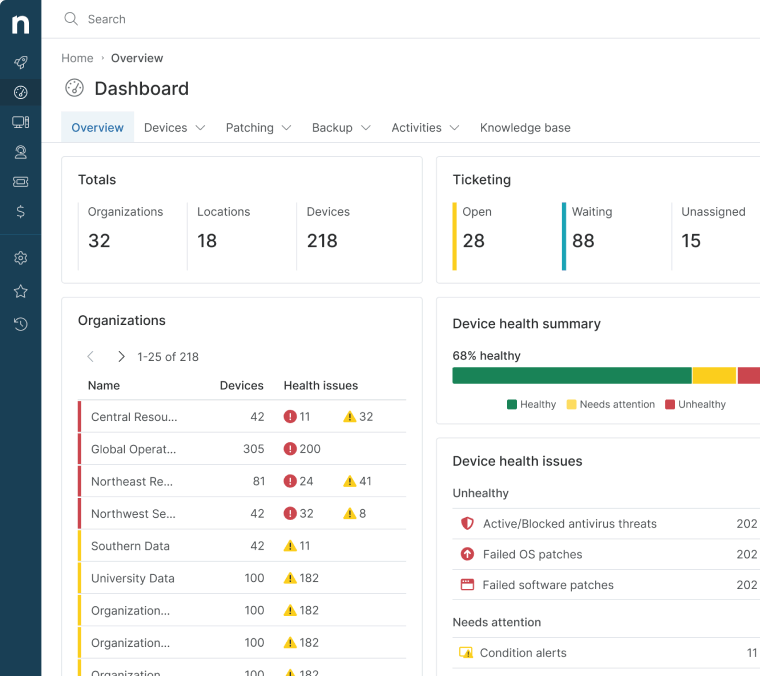
Les premières étapes pour mettre en place un programme de gestion des vulnérabilités
Déployer un nouveau programme de gestion des vulnérabilités est plus simple qu’on ne l’imagine. Avec les bonnes solutions, vous pouvez lancer un programme conforme aux normes en vigueur et protéger vos données sensibles.
Obtenir l’adhésion de la direction
L’adhésion de la direction garantit au programme les ressources et l’attention dont il a besoin. Commencez par relier l’amélioration de la sécurité du cloud aux objectifs et aux valeurs de l’entreprise.
De plus, vous avez tout intérêt à instaurer une culture de la responsabilité pour assurer un suivi rigoureux et des progrès réguliers. Votre programme avance ainsi de manière constante, avec une trace auditable des résultats obtenus.
Déployer des outils automatisés
Utilisez des outils automatisés pour détecter et répertorier les actifs présents sur votre réseau et dans vos pipelines de développement. Les outils cloud-native aident les équipes à tenir à jour un inventaire des actifs, en particulier lorsque des ressources éphémères entrent en jeu.
Prioriser les vulnérabilités
Pour établir vos priorités, construisez un modèle de notation du risque qui intègre les facteurs de risque et les vulnérabilités propres à votre entreprise. Prévoyez des critères pondérés : sensibilité des données, impact opérationnel et exigences réglementaires.
Pensez également à réexaminer et à ajuster régulièrement ce modèle afin qu’il reste aligné sur les priorités de l’entreprise.
Automatiser autant que possible
Automatisez dès que possible les tâches répétitives et chronophages, comme les analyses, afin de réduire le risque qu’une erreur humaine laisse un actif de côté.
L’automatisation réduit le temps et les efforts nécessaires à la mise en place d’un système de gestion des vulnérabilités, tout en garantissant la cohérence de vos processus.
Intégrer les analyses à votre outillage
Intégrer votre workflow de gestion des vulnérabilités à vos outils de sécurité existants permet de constituer un écosystème de sécurité cohérent. Plusieurs approches sont possibles, par exemple relier vos systèmes de gestion à votre outil de gestion des tickets et à vos outils de gestion des correctifs.
Dans le même esprit, l’intégration de politiques de remédiation automatisée des correctifs accélère la résolution des problèmes et protège l’environnement cloud contre d’éventuelles attaques sur le réseau.
Définir des règles claires
Définir et formaliser un ensemble de règles et de workflows garantit la cohérence de l’ensemble. Ces règles déterminent la façon dont votre entreprise aborde la gestion des vulnérabilités, ce qui en fait une étape déterminante dans la création d’un programme de gestion des vulnérabilités.
Des politiques bien définies assurent cohérence et clarté pour toutes les personnes impliquées. Vos processus documentés doivent servir de fil conducteur aux membres de l’équipe et couvrir différents aspects, comme la fréquence des analyses ou les procédures d’escalade.
Former les équipes
Quelles que soient vos politiques et vos procédures, votre programme de gestion des vulnérabilités ne vaut que par les personnes qui le mettent en œuvre. Il est donc essentiel de proposer une formation complète au personnel concerné, portant sur les outils, les processus, etc.
Organiser des programmes de sensibilisation pour les collaborateurs les aide aussi à comprendre leur rôle dans la sécurisation des systèmes et l’importance de signaler les vulnérabilités potentielles.
Gagner en visibilité sur le cloud
Un programme de gestion des vulnérabilités efficace suppose un inventaire exhaustif de votre parc cloud. Veillez à couvrir la totalité de vos actifs cloud : votre équipe de sécurité disposera ainsi d’un inventaire complet de ses environnements et pourra détecter les vulnérabilités.
Analyser les vulnérabilités en continu
Analysez les applications de façon continue et automatisée avant leur déploiement pour vous assurer que les vulnérabilités sont bien corrigées. L’analyse des images permet d’établir une référence de configuration pour les systèmes d’exploitation, en particulier dans le cloud, où les programmes sont packagés dans des conteneurs.
Choisir les bons outils
Les outils sont indispensables pour gagner du temps et automatiser les processus. Chaque phase de la gestion des vulnérabilités fait appel à des outils différents : identifier ceux qui conviennent le mieux à votre entreprise renforcera l’efficacité de chacune d’elles.
Le cycle de vie de la gestion des vulnérabilités
Plus de 50 000 nouvelles vulnérabilités et expositions courantes (CVE) devraient être publiées en 2026, ce qui rend le suivi très difficile pour les équipes de sécurité.
C’est là qu’intervient le cycle de vie de la gestion des vulnérabilités : il aide à identifier et à corriger les vulnérabilités qui menacent les systèmes d’une équipe de sécurité.
Inventaire des actifs et évaluation des vulnérabilités
Le cycle commence par l’identification et l’inventaire des actifs matériels, logiciels et réseau, y compris l’informatique fantôme non autorisée. Les équipes de sécurité évaluent ensuite leurs vulnérabilités à l’aide de scanners automatisés et de renseignements sur les menaces.
Les systèmes critiques sont généralement analysés plus fréquemment, tandis que les outils avancés assurent une surveillance continue de l’ensemble de l’environnement.
Priorisation des vulnérabilités
Une fois les vulnérabilités identifiées, l’équipe les classe selon leur gravité et leur impact potentiel. Des standards du secteur comme les CVE et le CVSS servent souvent de base à l’évaluation des niveaux de risque. Cette démarche permet de traiter en priorité les vulnérabilités les plus critiques.
Traitement des vulnérabilités
Les entreprises traitent les vulnérabilités par la remédiation, la mitigation ou l’acceptation du risque. La remédiation supprime la vulnérabilité, la mitigation réduit l’impact d’une exploitation, et l’acceptation s’applique aux vulnérabilités à faible risque dont le traitement ne serait pas rentable.
Vérification et surveillance
Les équipes de sécurité relancent des analyses et des tests pour confirmer que les vulnérabilités ont bien été traitées et qu’aucun nouveau problème n’a été introduit. De plus, la surveillance continue permet de détecter les nouvelles vulnérabilités et les contrôles de sécurité obsolètes.
Reporting et amélioration
La dernière étape consiste à documenter les vulnérabilités et les résultats obtenus. Les équipes de sécurité analysent différents indicateurs pour évaluer l’efficacité du programme et identifier des pistes d’amélioration continue.
Commencez votre essai gratuit du logiciel de gestion des terminaux classé n°1 sur G2
Pas de carte de crédit requise, accès complet à toutes les fonctionnalités
Renforcez votre sécurité grâce à un programme de gestion des vulnérabilités
Mettre en place un programme de gestion des vulnérabilités aide les entreprises à réduire leurs risques de sécurité et à réagir plus efficacement aux menaces.
En combinant analyses continues, automatisation et politiques de gouvernance claires, les entreprises renforcent leur posture de cybersécurité et leur résilience opérationnelle sur le long terme : elles construisent ainsi un véritable programme de gestion capable de détecter et de prévenir les vulnérabilités.
Sujets connexes :
- De la détection à la remédiation en quelques minutes : le nouveau modèle de gestion des vulnérabilités
- L’IA au service de la gestion des vulnérabilités NinjaOne
- Les 10 meilleurs outils de gestion des vulnérabilités pour les professionnels de l’informatique
- Les 4 étapes clés d’un processus de gestion des vulnérabilités
- Guide essentiel de la gestion des vulnérabilités