Points clés
- Les limites de la gestion des vulnérabilités basée sur les analyses : ce modèle repose sur des analyses régulières et gourmandes en ressources, ce qui entraîne une visibilité retardée, des données de rapport obsolètes, des fenêtres d’exposition prolongées et des transferts complexes entre les équipes de sécurité et les équipes informatiques.
- NinjaOne et l’évaluation en temps réel comme solution : la gestion des vulnérabilités de NinjaOne s’appuie sur l’évaluation en temps réel pour offrir un processus continu et axé sur le risque, en alertant les administrateurs informatiques sur jusqu’à 90 % des vulnérabilités et expositions courantes (CVE) liées aux logiciels dans les minutes qui suivent l’installation d’un logiciel ou une modification de configuration.
- Le rôle de l’IA dans la gestion des vulnérabilités : l’IA contribue à l’identification des logiciels, à la normalisation des noms et des versions de logiciels, ainsi qu’à la corrélation entre les logiciels et les données sur les CVE.
- La correction des vulnérabilités doit être directement liée à la détection : NinjaOne relie directement la détection des vulnérabilités à leur correction, réduisant les fenêtres d’exposition de plusieurs jours ou semaines à quelques minutes.
- L’intégration de la gestion des vulnérabilités et de la gestion des correctifs réduit la complexité opérationnelle : NinjaOne réunit la gestion des vulnérabilités et la mise à jour au sein d’une seule plateforme, ce qui supprime les outils distincts et les transferts manuels.
- Les Données IA sur les correctifs réduisent le risque lié à la correction : les Données IA sur les correctifs analysent le risque des correctifs et les résultats de déploiement pour aider les entreprises à appliquer des mises à jour sûres plus rapidement et avec moins de perturbations.
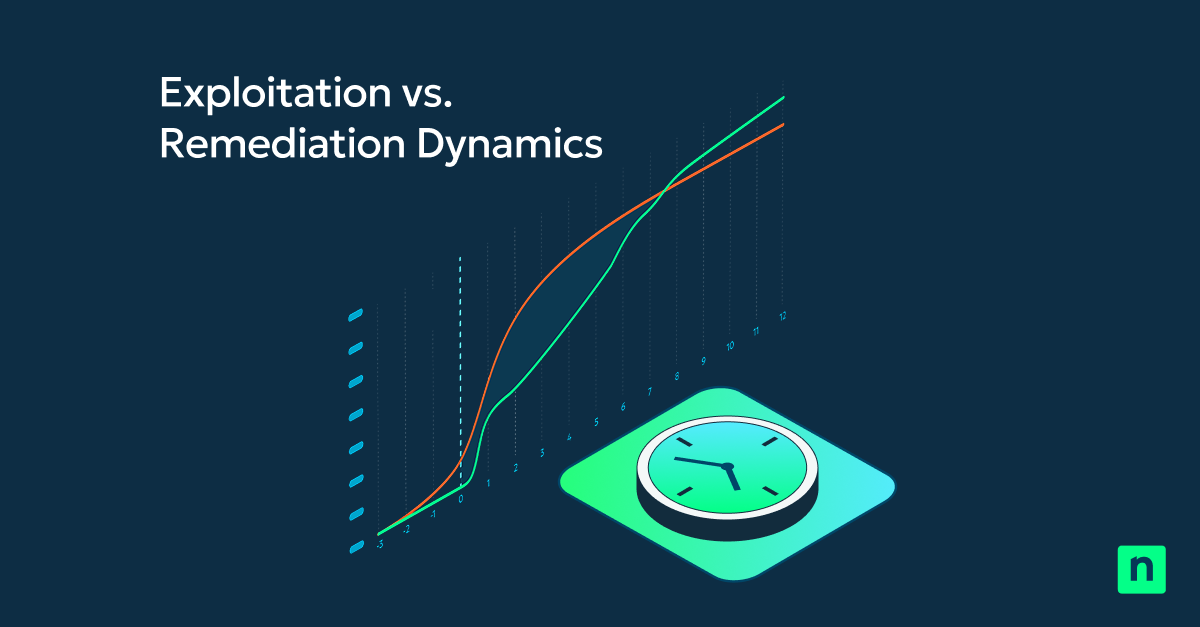
Au moment où un correctif est publié, une vulnérabilité est probablement déjà activement exploitée. La vulnérabilité est introduite à l’origine dans le code et l’exploit peut déjà avoir plusieurs jours, semaines, voire mois. Plus de la moitié des vulnérabilités sont exploitées dans les premières 48 heures, alors que le délai moyen de correction dépasse 200 jours. Cet écart d’exposition opérationnelle expose les entreprises à des risques pendant beaucoup trop longtemps.
Les temps de réponse sont souvent ralentis par des fenêtres d’analyse planifiées, des transferts manuels entre les équipes SecOps et IT Ops, et des processus déconnectés. Le délai entre la divulgation d’une vulnérabilité et sa correction effective crée cet écart d’exposition opérationnelle.
Détectez et corrigez les vulnérabilités depuis une plateforme unique et intégrée
→ Essayez gratuitement la gestion des vulnérabilités de NinjaOne
Les faiblesses de la gestion des vulnérabilités basée sur les analyses
La gestion des vulnérabilités basée sur les analyses n’a pas été conçue pour le paysage des menaces actuel, en constante évolution. Elle repose sur des analyses régulières et gourmandes en ressources qui fournissent des résultats figés dans le temps, alors que les menaces évoluent en temps réel. Le volume de CVE augmentant année après année, les modèles traditionnels ne peuvent plus suivre le rythme.
La détection des vulnérabilités par analyse génère des frictions prévisibles :
- une visibilité retardée
- des données de rapport obsolètes
- des fenêtres d’exposition prolongées
- des transferts lents ou complexes entre la sécurité et l’informatique
La gestion des vulnérabilités doit évoluer. La détection et la correction doivent être plus étroitement liées, afin que les vulnérabilités soient traitées immédiatement au lieu d’attendre le prochain cycle d’analyse.
NinjaOne change la donne
La gestion des vulnérabilités de NinjaOne avec évaluation en temps réel transforme la détection des vulnérabilités : d’un événement planifié et régulier, elle devient un processus continu et axé sur le risque. Nous n’avons pas créé un « meilleur » scanner. En effet, NinjaOne élimine complètement l’analyse du processus de gestion des vulnérabilités. L’IA met en corrélation la télémétrie logicielle en direct des terminaux avec les données CVE actuelles, sans analyses planifiées, sans pics d’activité des agents et sans impact sur les performances des terminaux.
L’évaluation en temps réel de NinjaOne peut identifier jusqu’à 90 % des CVE liées aux logiciels dans les minutes qui suivent l’installation d’un logiciel ou une modification de configuration. Des modèles basés sur l’IA associent directement les métadonnées logicielles aux définitions de CVE, offrant une connaissance quasi instantanée des vulnérabilités. Vos équipes SecOps et IT Ops n’ont plus besoin de gérer des calendriers d’analyse, d’attendre des résultats ou de craindre des ralentissements des appareils. Cette visibilité continue reste alignée sur l’état actuel de chaque terminal.
Nous avons retiré l’analyse du chemin critique vers la correction, ce qui permet au risque de vulnérabilité de déclencher directement la correction. Les fenêtres d’exposition passent ainsi de plusieurs jours ou semaines à quelques minutes seulement. Le résultat : une correction plus rapide grâce à une gestion des vulnérabilités continue, axée sur le risque, centrée sur l’exécution et pilotée au quotidien par l’informatique.
Surveillez les vulnérabilités sans avoir recours à des analyses régulières.
→ Découvrez les fonctionnalités de la gestion des vulnérabilités de NinjaOne
Gestion des vulnérabilités basée sur l’IA et correction autonome
L’IA joue un rôle essentiel dans trois domaines de la gestion des vulnérabilités :
- l’identification des logiciels malgré des données de terminaux hétérogènes
- la normalisation des noms et des versions de logiciels
- la corrélation en temps réel entre les logiciels et les données sur les CVE
La gestion des vulnérabilités de NinjaOne s’intègre directement à la Gestion autonome des correctifs de NinjaOne, ce qui permet de corriger les vulnérabilités immédiatement, au sein de la même plateforme, sans outils distincts, sans exports et sans transferts. La gestion des vulnérabilités cesse alors d’être une fonction de sécurité isolée pour devenir un processus informatique continu et automatisé, qui apporte :
- une visibilité permanente sur les vulnérabilités
- une correction automatisée accélérée
- des fenêtres d’exposition réduites
- un suivi continu des corrections
La gestion des vulnérabilités est conçue pour accélérer l’accès des équipes informatiques aux données de vulnérabilité. La correction des vulnérabilités s’appuie sur la Gestion autonome des correctifs de NinjaOne, enrichie par les Données IA sur les correctifs, qui analysent les signaux des fournisseurs, la télémétrie communautaire et les résultats de déploiement réels pour déterminer la fiabilité et le risque d’un correctif. Les correctifs de système d’exploitation risqués sont mis en pause. Les correctifs sûrs sont déployés selon les politiques définies. Le résultat : une correction plus rapide, moins de perturbations opérationnelles et un risque réduit, sans déstabiliser les terminaux.
L’avenir de la gestion des vulnérabilités
L’avenir de la gestion des vulnérabilités est continu, en temps réel et orienté vers l’exécution. Il est essentiel de reconnaître qu’au moment où vous lancez une analyse, vous avez déjà du retard. Et que la détection ne réduit pas le risque : seule la correction le fait. Les entreprises qui suppriment les délais d’analyse et relient directement la détection à la correction réduiront considérablement leur exposition et reprendront l’avantage sur les attaquants.
Pour en savoir plus : ninjaone.com/vulnerability-management