Points clés
- Les clients PME (petites et moyennes entreprises) supposent souvent que Microsoft 365 couvre l’intégralité de la sécurité ; si cette confusion n’est pas corrigée, elle crée des lacunes de conformité, un risque de perte de données, une responsabilité mal attribuée et freine l’adoption du MFA (authentification forte), de la sauvegarde et des revues d’accès.
- Microsoft sécurise l’infrastructure, les centres de données, la disponibilité et les menaces visant la plateforme elle-même ; les clients sécurisent leurs données, leurs utilisateurs, leurs configurations, leurs terminaux, leur conformité et leurs sauvegardes. La détection des menaces et la réponse aux incidents sont partagées.
- Expliquez avec l’analogie de l’appartement, en langage simple, accompagnée d’un schéma ou d’un tableau des responsabilités : Microsoft sécurise l’immeuble ; les clients ferment leurs portes, assurent leurs biens de valeur et gèrent la sauvegarde, les accès, la rétention et le partage.
- Actions immédiates : imposer le MFA (authentification forte) sur tous les comptes, sauvegarder les données Exchange, OneDrive, SharePoint et Teams, configurer les politiques de rétention et d’eDiscovery, auditer chaque trimestre les accès administrateur et le partage externe.
- Validez pendant les réunions : listez les comptes sans MFA (authentification forte) via Get-MsolUser, automatisez les contrôles de MFA, de rétention et de sauvegarde dans votre RMM, envoyez les rapports avant les rapports trimestriels d’activité et conservez les preuves de conformité.
- Clarifiez les exceptions et les pièges : la corbeille n’est pas une sauvegarde, Microsoft garantit la disponibilité, pas la récupération après suppression ou ransomware, les réglages par défaut correspondent rarement aux réglementations, et des check-lists trop longues ou un suivi inexistant entretiennent la confusion.
Vos clients PME (petites et moyennes entreprises) partent peut-être du principe que Microsoft prend en charge tous les aspects de la sécurité et de la protection dans Microsoft 365. Ils ignorent peut-être que le modèle de responsabilité partagée de Microsoft s’applique. Dans ce cas, les MSP doivent expliquer aux clients leurs responsabilités, lever les idées fausses et leur donner des étapes concrètes pour protéger leurs données et leurs configurations.
Sans discussions claires, ces malentendus finissent par créer des lacunes de conformité, des risques de perte de données et une responsabilité mal attribuée. En expliquant à vos clients le rôle qu’ils jouent dans la protection de leurs données, vous gagnez leur confiance et favorisez l’adoption de bonnes pratiques comme l’authentification multifacteur (MFA), les sauvegardes et les revues d’accès.
Ce guide explique comment communiquer clairement à vos clients le rôle qui leur incombe dans le modèle de responsabilité partagée de Microsoft 365. Nous passerons en revue plusieurs méthodes destinées à leur faire comprendre pleinement leurs rôles et leurs responsabilités.
Le modèle de responsabilité partagée de Microsoft 365 répartit les obligations de sécurité entre Microsoft et le client. Microsoft sécurise l’infrastructure cloud et la plateforme sous-jacentes, tandis que le client est responsable de ses propres données, identités, appareils et configurations.
Pour une explication en images, regardez la vidéo Comment expliquer le modèle de responsabilité partagée de Microsoft 365 à vos clients (vidéo).
Découvrez NinjaOne Backup et NinjaOne Saas Backup
Simplifiez la sauvegarde de vos appareils, de vos serveurs et la sauvegarde SaaS grâce à une plateforme sécurisée qui comprend également une assistance pour la conformité pour Microsoft 365 et Google Workspace.
En savoir plus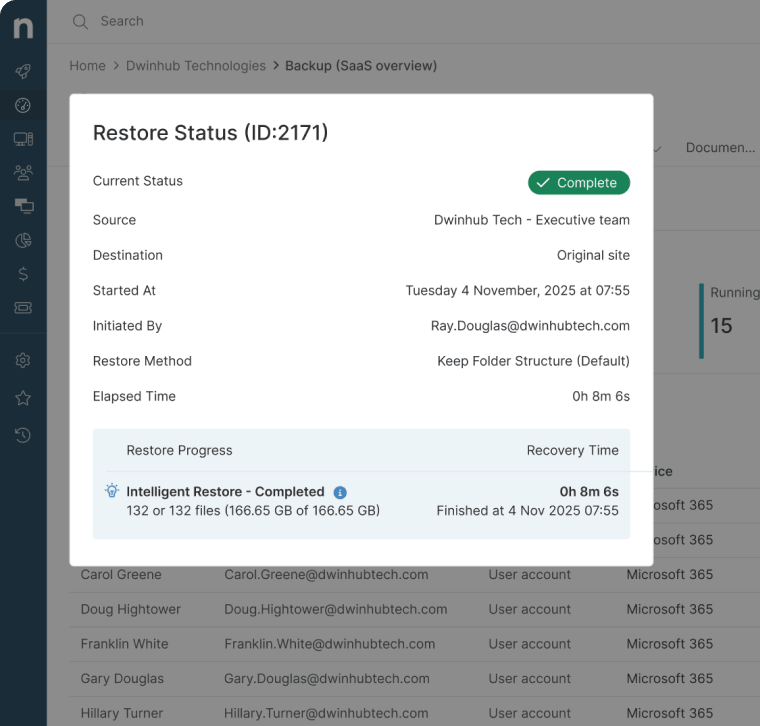
Méthodes pour expliquer le modèle de responsabilité partagée de Microsoft 365 à vos clients
Microsoft est seul responsable de la sécurisation de la plateforme dans Microsoft 365, tandis que les entreprises sont responsables de la protection de leurs propres données, utilisateurs et configurations. Voici des méthodes simples et faciles à suivre pour expliquer le modèle de responsabilité partagée, afin que vos clients comprennent leur rôle et passent à l’action.
Prérequis :
- Vous devez parfaitement connaître les accords de niveau de service de Microsoft 365 et la documentation de sécurité.
- Vous devez être familier des normes de conformité suivantes :
- ISO 27001 : il s’agit de la norme internationale relative aux systèmes de management de la sécurité de l’information (SMSI).
- HIPAA : il s’agit du Health Insurance Portability and Accountability Act, qui fixe les normes de protection des informations de santé sensibles des patients.
- RGPD : le RGPD (règlement général sur la protection des données) est la loi européenne de référence en matière de confidentialité et de sécurité des données. Il encadre la manière dont les entreprises collectent, traitent et transfèrent les données personnelles des résidents de l’UE.
- SOC 2 : cet acronyme désigne les System and Organization Controls 2. Il s’agit d’un cadre qui définit des normes sur la façon dont les prestataires de services gèrent et protègent les données de leurs clients.
- Des supports pédagogiques adaptés aux clients (diapositives, FAQ ou fiches d’une page) rédigés dans un langage simple et non technique.
Facultatif : des compétences en scripting pour vérifier l’authentification multifacteur ou les références de configuration de sécurité.
Méthode 1 : recourir à des analogies claires pour expliquer le modèle de responsabilité partagée de Microsoft
Une analogie simple vous aidera à expliquer le modèle de responsabilité partagée de Microsoft dans un langage clair, destiné au client. Vous pourrez ainsi distinguer ce que Microsoft prend en charge de ce que le client doit assumer.
Cas d’usage :
- Cette méthode rend des concepts complexes compréhensibles pour des interlocuteurs non techniques.
- Elle élimine l’idée que Microsoft protège et gère tout par défaut.
Prérequis :
- Vous devez d’abord bien comprendre le rôle de Microsoft en matière d’infrastructure, de disponibilité et de sécurité des centres de données.
- Vous devez également expliquer le rôle du client : sauvegarde et restauration des données, identité et accès des utilisateurs, configurations de sécurité et mise en conformité.
Voici un exemple d’analogie destinée aux clients, qui explique clairement la responsabilité partagée avec des mots parlants :
« Microsoft 365, c’est comme louer un appartement. Microsoft sécurise l’immeuble, les réseaux et les serrures. En revanche, c’est à vous de décider ce que vous y mettez, de fermer votre porte et d’assurer ou non vos biens de valeur. »
Cela simplifie la distinction entre la responsabilité de la plateforme et celle du client. L’analogie montre que Microsoft 365 assume l’infrastructure, les services techniques, la fiabilité et la disponibilité du service. Elle explique parallèlement que les clients restent responsables de la sauvegarde et de la restauration des données, des contrôles utilisateurs et de la configuration de la sécurité.
Méthode 2 : détailler les responsabilités par domaine
Détailler les rôles et les capacités aide les clients à comprendre ce que Microsoft prend en charge et ce qui relève d’eux.
Cas d’usage :
- Cela donne aux clients une référence rapide et facile sur qui est responsable dans chaque domaine.
- Cela aide les MSP à orienter la discussion vers des actions clients précises, comme les sauvegardes ou le MFA (authentification forte).
Prérequis :
- Vous devez connaître les engagements de service de Microsoft.
- Vous devez comprendre les rôles et les tâches du client : sauvegardes, contrôle des accès utilisateurs et conformité.
| Rôle de Microsoft | Rôle du client |
| Disponibilité, redondance, infrastructure | Sauvegarde et restauration Office 365 des boîtes aux lettres, des fichiers et des données Teams |
| Sécurité physique des centres de données | Configuration du MFA (authentification forte), de la rétention et des politiques de conformité |
| Systèmes d’authentification de base | Gestion des identités, des accès et du partage |
Méthode 3 : corriger les idées fausses sur le modèle de responsabilité partagée de Microsoft
Les clients arrivent parfois avec des idées fausses sur ce que Microsoft couvre. Les corriger installe la confiance et ouvre la voie à des discussions concrètes sur les responsabilités qui leur incombent.
Cas d’usage :
- Cette méthode permet de dissiper les idées fausses avant qu’elles ne provoquent des pertes de données ou des lacunes de conformité.
- Elle positionne les MSP comme des conseillers de confiance, capables d’expliquer clairement les limites.
- Elle prépare le terrain pour recommander des solutions comme la sauvegarde et la restauration, le MFA (authentification forte) et les politiques de rétention.
Prérequis :
- Vous devez parfaitement maîtriser les politiques, les limites et les accords de niveau de service de Microsoft 365.
- Une bonne connaissance des exigences de conformité courantes est nécessaire.
Idées fausses courantes à clarifier
- « La corbeille = une sauvegarde » : expliquez que les durées de rétention sont courtes et que les corbeilles ne constituent pas des sauvegardes complètes.
- « Microsoft garantit la récupération des données » : précisez que Microsoft garantit la disponibilité, pas la récupération après une suppression accidentelle ou une attaque par ransomware.
- « La conformité est intégrée » : montrez que les réglages par défaut correspondent rarement aux réglementations propres à chaque secteur.
En abordant ces mythes de front, vous aidez vos clients à mesurer l’étendue réelle de leurs responsabilités et à comprendre pourquoi des mesures proactives sont indispensables.
Méthode 4 : fournir une check-list du modèle de responsabilité partagée de Microsoft 365
Une fois que les clients ont compris leurs responsabilités, il est utile de leur remettre une check-list simple à suivre. Le modèle se transforme alors en étapes concrètes plutôt qu’en idées abstraites.
Cas d’usage :
- Cette méthode traduit le modèle en actions immédiates que les clients peuvent entreprendre.
- Elle donne aux MSP un cadre à revoir lors de l’onboarding ou des rapports trimestriels d’activité.
- Elle renforce la responsabilisation en montrant où les clients doivent intervenir régulièrement.
Prérequis :
- Vous devez connaître les paramètres de sécurité et de conformité de Microsoft 365.
- Vous devez être en mesure de démontrer ou de valider chaque action (couverture du MFA, état des sauvegardes, etc.).
- Prévoyez éventuellement un document ou une fiche d’une page pour que les clients conservent la check-list à portée de main.
Veillez à encourager vos clients à prendre les mesures immédiates suivantes :
- Activer et imposer le MFA, ou authentification multifacteur, sur tous les comptes. Cela contribue à sécuriser vos terminaux et vos comptes utilisateurs, et donc à protéger les données de l’entreprise. Une couche de protection supplémentaire s’ajoute aux mots de passe, par exemple un e-mail ou une application d’authentification.
- Sauvegarder régulièrement les données Exchange, OneDrive, SharePoint et Teams. Microsoft ne fournit pas de sauvegardes complètes. Mettez en place une solution de sauvegarde SaaS comme NinjaOne pour que les e-mails, les fichiers et les conversations Teams puissent être restaurés facilement. Un cabinet de conseil en cybersécurité a utilisé NinjaOne SaaS Backup pour restaurer un groupe de sécurité Microsoft Entra ID supprimé chez un client du secteur de la santé en moins de 30 minutes.
- Configurer les politiques de rétention et d’eDiscovery. Adaptez et affinez ces politiques pour répondre aux besoins métier et aux exigences de conformité, afin que les données soient conservées pour les audits, les besoins juridiques ou les obligations réglementaires.
- Auditer chaque trimestre les accès utilisateurs et les autorisations de partage externe. Vérifiez qui a accès aux comptes administrateur et aux données sensibles, et comment les fichiers sont partagés. Des audits trimestriels permettent de repérer les partages excessifs, les comptes dormants ou les autorisations à révoquer.
Méthode 5 : montrer à vos clients quelques exemples de validation rapide
Les clients réagissent mieux lorsqu’ils voient leurs responsabilités à l’œuvre. Vous pouvez lancer quelques vérifications simples pendant une réunion pour démontrer l’intérêt du modèle de responsabilité partagée.
Cas d’usage :
- Cela donne aux clients une visibilité immédiate sur les lacunes de sécurité et de conformité.
- Cela aide les MSP à introduire des sujets comme le MFA (authentification forte) ou la sauvegarde.
Prérequis :
- Vous devez avoir accès au tenant Microsoft 365 du client.
- Vous devez être capable d’expliquer le résultat de la vérification rapide en langage clair.
Vous pouvez utiliser le script ci-dessous pour exécuter une commande qui affiche les comptes sur lesquels le MFA n’est pas activé.
# List users without MFA enabled (Microsoft Graph PowerShell)
Connect-MgGraph -Scopes "User.Read.All", "UserAuthenticationMethod.Read.All"
Get-MgUser -All | ForEach-Object {
$methods = Get-MgUserAuthenticationMethod -UserId $_.Id
if ($methods.Count -eq 0) { $_.UserPrincipalName }
}
Partager les résultats en temps réel aidera vos clients à comprendre leur responsabilité en matière de gestion des identités et des accès.
Méthode 6 : intégrer le modèle de responsabilité partagée de Microsoft à la gouvernance continue
Le modèle de responsabilité partagée de Microsoft 365 ne doit pas être un sujet abordé une seule fois. Il faut y revenir régulièrement pour que les clients restent alignés et protégés.
Cas d’usage :
- Cette méthode aide les clients à garder leurs responsabilités en tête dans le temps.
- Elle relie les pratiques de sécurité à la conformité et à la réduction des risques.
Prérequis :
- Vous devez préparer des visuels, des graphiques ou des analogies à présenter lors des rapports trimestriels d’activité.
- Vous devez comprendre les exigences de conformité du client afin de rattacher le modèle à son secteur.
Procédez comme suit pour ancrer le modèle de responsabilité partagée de Microsoft chez vos clients :
- Revenez-y lors des rapports trimestriels d’activité. Le sujet reste ainsi prioritaire et les responsabilités ne sont pas oubliées.
- Utilisez des visuels (tableaux, graphiques, analogies) pour garder un concept simple et mémorisable. Les clients non techniques pourront ainsi saisir les notions abordées.
- Veillez à relier la discussion à la conformité et à la mitigation des risques, pour que les clients comprennent leur rôle dans la protection de leurs données et la réduction de leur exposition.
⚠️ Points de vigilance
| Risques | Conséquences possibles | Correctifs |
| Analogies trop simplistes | Les clients peuvent juger le modèle trop basique et passer à côté de détails essentiels | Complétez systématiquement l’analogie par un tableau des responsabilités ou une check-list |
| Tableaux de responsabilités flous | Les malentendus persistent sur qui prend en charge quelle responsabilité | Revérifiez votre matrice des tâches et comparez-la à la documentation Microsoft |
| Check-lists trop longues | Les clients se sentent submergés et n’agissent pas | Gardez une check-list courte, actionnable, facile à suivre et reliée à des résultats et des bénéfices |
| Absence de suivi auprès des clients sur leurs responsabilités | Les clients n’appliquent pas les mesures requises sur le long terme et retombent dans de fausses certitudes | Revenez régulièrement sur le modèle lors des rapports trimestriels d’activité et des réunions. |
Tableau des bonnes pratiques pour expliquer le modèle de responsabilité partagée de Microsoft 365
Voici un tableau récapitulatif des bonnes pratiques pour aider vos clients à comprendre le modèle de responsabilité partagée de Microsoft :
| Pratique | Bénéfice apporté |
| Recourir à des analogies | Simplifie des idées techniques complexes |
| Détailler les responsabilités | Évite les fausses certitudes et permet aux clients de comprendre ce qu’ils doivent faire |
| Dissiper les mythes courants | Réduit les comportements à risque et impose les bonnes procédures |
| Fournir une check-list | Transforme la théorie en action et guide les clients sur ce qu’ils doivent faire |
| Montrer des exemples de validation | Vous permet d’instaurer votre crédibilité auprès des clients |
| Y revenir lors des rapports trimestriels d’activité | Garantit un alignement continu et rappelle aux clients leurs responsabilités quatre fois par an |
L’automatisation au service du rôle du client dans le modèle de responsabilité partagée de Microsoft
L’automatisation facilite la gestion et le suivi du modèle de responsabilité partagée, pour vous comme pour vos clients. En exécutant des vérifications régulières et en conservant les résultats, les MSP peuvent apporter à leurs clients la preuve que les responsabilités sont couvertes et consacrer les rapports trimestriels d’activité à l’action.
- Pour en faire un sujet de discussion, automatisez les contrôles de couverture du MFA et envoyez les rapports avant les rapports trimestriels d’activité.
- Utilisez votre RMM pour exécuter des scripts qui valident les politiques de rétention et la couverture des sauvegardes.
- Veillez à conserver les preuves pour vos archives et à des fins de conformité.
Idées d’intégration NinjaOne pour gérer le modèle de responsabilité partagée
Les MSP qui utilisent NinjaOne peuvent appuyer les discussions sur le modèle de responsabilité partagée directement depuis la plateforme, en combinant reporting RMM, documentation et visibilité sur les sauvegardes en un seul endroit.
- Automatisez le reporting sur l’état des configurations des terminaux et de Microsoft 365.
- Hébergez vos matrices de responsabilités et vos check-lists dans NinjaOne Docs.
- Intégrez les discussions sur les responsabilités à vos tableaux de bord de rapport trimestriel d’activité.
- Reliez l’utilisation des licences et l’état de la sauvegarde Microsoft 365 aux échanges sur les responsabilités.
Commencez votre essai gratuit du logiciel de gestion des terminaux classé n°1 sur G2
Pas de carte de crédit requise, accès complet à toutes les fonctionnalités
Aidez vos clients à comprendre leur rôle dans le modèle de responsabilité partagée de Microsoft
Le modèle de responsabilité partagée de Microsoft 365 est clair : Microsoft sécurise la plateforme, mais les clients restent responsables de la protection de leurs données, de leurs utilisateurs et de leurs paramètres de conformité. Expliquer ce modèle aide les MSP à corriger les fausses certitudes, à instaurer la confiance et à montrer aux clients où ils doivent agir. Pour une compréhension complète, misez sur des analogies, des tableaux clairs et des check-lists simples.
Une fois que les clients connaissent leurs responsabilités et les assument, le résultat se traduit par une meilleure gouvernance, des risques réduits et une grande confiance dans leur environnement Microsoft 365.
Sujets connexes :
- Google Workspace ou Microsoft 365 : lequel choisir pour son entreprise ?
- Comment sauvegarder Microsoft 365 Exchange Online
- Comment configurer l’authentification multifacteur (MFA) dans Office 365
- Comment sauvegarder OneDrive dans M365
- 12 stratégies essentielles pour améliorer la communication informatique
Guide de démarrage rapide
Voici une synthèse concise du modèle de responsabilité partagée de Microsoft 365 à partager avec vos clients :
Points clés à expliquer
1. Les responsabilités de Microsoft
, Sécurité de l’infrastructure : protection des centres de données physiques, des réseaux et des services de base.
, Disponibilité de la plateforme : garantie que les services Microsoft 365 sont fiables et accessibles.
, Sécurité des services de base : gestion des menaces visant la plateforme elle-même (protection DDoS, par exemple).
2. Les responsabilités du client
, Protection des données : chiffrer les données sensibles avant de les charger dans Microsoft 365 (si nécessaire).
, Gestion des accès : imposer une authentification forte (par exemple le MFA) et des contrôles d’accès au moindre privilège.
, Sécurité des terminaux : sécuriser les appareils qui accèdent à Microsoft 365 (antivirus, politiques d’appareils, etc.).
, Sauvegarde et restauration : mettre en place des sauvegardes indépendantes des données critiques (les sauvegardes Microsoft 365 ne s’y substituent pas).
, Conformité : s’assurer que le traitement des données respecte les réglementations (RGPD, HIPAA, etc.). Microsoft fournit les outils, mais la conformité incombe au client.
3. Les responsabilités partagées
, Détection des menaces : Microsoft surveille les menaces visant la plateforme, tandis que les clients surveillent leurs propres données et comptes.
, Réponse aux incidents : Microsoft informe les clients des violations affectant la plateforme, mais les clients doivent répondre aux incidents qui touchent leurs données.
Comment le présenter
, Utilisez un schéma simple montrant la répartition entre les obligations de Microsoft et celles du client.
, Insistez sur le fait que les clients restent responsables en dernier ressort de leurs données, même dans le cloud.
, Recommandez des outils comme Microsoft Defender for Cloud Apps pour aider les clients à surveiller et protéger leur environnement.
Ce modèle apporte de la clarté et aide les clients à comprendre où concentrer leurs efforts de sécurité.