
Schlüsselpunkte
- Microsoft sichert die Plattform und die Infrastruktur von Microsoft 365 ab. Für die eigenen Daten, Benutzer:innen und Konfigurationen ist die Kundschaft selbst verantwortlich.
- Ein einfacher Vergleich, etwa Microsoft 365 mit einer Mietwohnung, hilft nicht-technischen Kund:innen, die Aufteilung schnell zu erfassen.
- Eine Verantwortlichkeitstabelle bietet Kund:innen eine schnelle Übersicht darüber, wer für Backup, MFA, Aufbewahrung und Zugriffssteuerung zuständig ist.
- Wer verbreitete Irrtümer korrigiert, etwa den Papierkorb als Backup zu betrachten, verhindert Compliance-Lücken von vornherein.
- Eine kurze Checkliste für Kund:innen umfasst die Durchsetzung von MFA, ein unabhängiges Backup, Aufbewahrungsrichtlinien und vierteljährliche Zugriffsprüfungen.
Ihre kleinen und mittleren Unternehmen (KMU) als Kundschaft gehen womöglich davon aus, dass Microsoft sämtliche Aspekte von Sicherheit und Schutz in Microsoft 365 übernimmt. Dass das Shared Responsibility Model von Microsoft greift, ist ihnen dabei oft nicht bewusst. MSPs sollten in diesem Fall die jeweiligen Zuständigkeiten erläutern, Irrtümer ausräumen und praktische Schritte an die Hand geben, mit denen Kund:innen ihre Daten und Konfigurationen absichern.
Ohne klare Gespräche führen solche Missverständnisse zu Compliance-Lücken, Risiken für Datenverlust und falsch verorteter Verantwortung. Wenn Sie Ihrer Kundschaft deren Rolle beim Schutz der eigenen Daten vermitteln, schaffen Sie Vertrauen und fördern die Einführung von Best Practices wie Multi-Factor Authentication (MFA), Backups und Zugriffsprüfungen.
Dieser Leitfaden zeigt, wie Sie das Microsoft 365 Shared Responsibility Model verständlich an Kund:innen vermitteln. Wir gehen mehrere Methoden durch, mit denen Kund:innen ihre Rollen und Zuständigkeiten vollständig verstehen.
Das Microsoft 365 Shared Responsibility Model teilt die Sicherheitsaufgaben zwischen Microsoft und der Kundschaft auf. Microsoft sichert die zugrunde liegende Cloud-Infrastruktur und die Plattform ab, während die Kundschaft für die eigenen Daten, Identitäten, Geräte und Konfigurationen verantwortlich ist.
Eine visuelle Aufschlüsselung dieses Themas finden Sie hier: So erklären Sie Kund:innen das Microsoft 365 Shared Responsibility Model (Video).
Explore NinjaOne Device and SaaS Backup
Vereinfachen Sie den Schutz mit einer einzigen sicheren Plattform für Endpunkt-, Server- und SaaS-Backups sowie integrierter Compliance-Unterstützung für Microsoft 365 und Google Workspace.
Mehr erfahren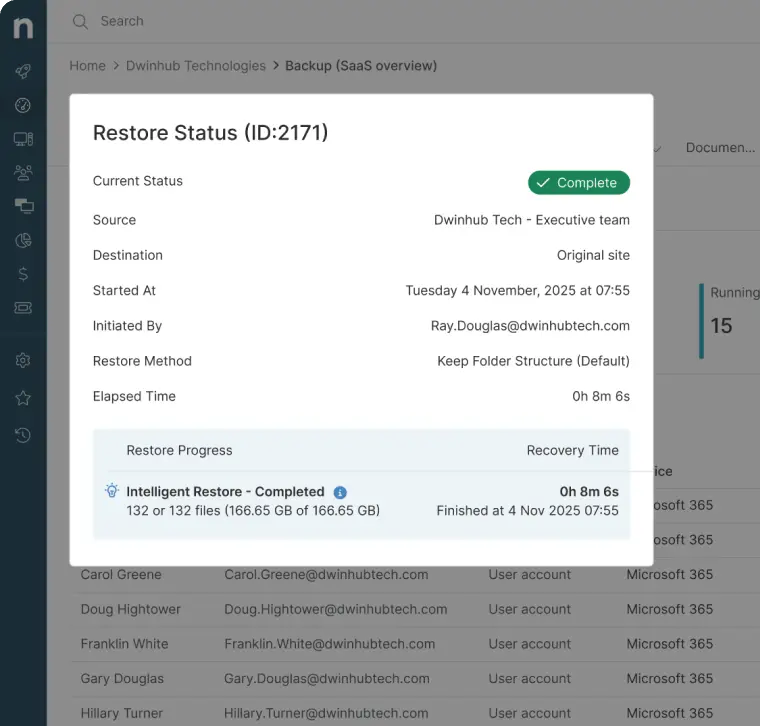
Erhalten Sie kundenfertige Fragebögen, E-Mails und Skripte für Gespräche über den Datenschutz in SaaS-Umgebungen
Methoden, um Kund:innen das Microsoft 365 Shared Responsibility Model zu erklären
Für die Absicherung der Plattform in Microsoft 365 ist allein Microsoft verantwortlich, während Unternehmen ihre eigenen Daten, Benutzer:innen und Konfigurationen schützen müssen. Die folgenden Methoden liefern Ihnen einfache, leicht nachvollziehbare Wege, das Shared Responsibility Model zu erklären, damit Kund:innen ihre Rolle verstehen und aktiv werden.
Voraussetzungen:
- Sie müssen die Service Level Agreements und die Sicherheitsdokumentation von Microsoft 365 genau kennen.
- Sie sollten mit den folgenden Compliance-Standards vertraut sein:
- ISO 27001 – Das ist der globale Standard für Informationssicherheits-Managementsysteme (ISMS).
- HIPAA – Der Health Insurance Portability and Accountability Act legt Standards für den Schutz sensibler Gesundheitsdaten von Patient:innen fest.
- DSGVO – Die Datenschutz-Grundverordnung (DSGVO) ist das umfassende Datenschutz- und Datensicherheitsgesetz der EU. Sie regelt, wie Unternehmen personenbezogene Daten von EU-Bürger:innen erheben, verarbeiten und übermitteln.
- SOC 2 – Das steht für System and Organization Controls 2. Es handelt sich um ein Framework, das Standards dafür setzt, wie Dienstleister Kundendaten verwalten und schützen.
- Kundenfreundliche Schulungsmaterialien wie Folien, FAQs oder Einseiter in klarer, nicht-technischer Sprache.
Optional: Skripting-Kenntnisse zur Prüfung von Multi-Factor Authentication (MFA) oder Sicherheits-Baselines
Methode 1: Mit anschaulichen Vergleichen das Shared Responsibility Model von Microsoft erklären
Ein einfacher Vergleich hilft Ihnen, das Shared Responsibility Model von Microsoft in klarer, kundentauglicher Sprache zu erläutern. So trennen Sie das, was Microsoft übernimmt, von dem, was Kund:innen selbst tun müssen.
Anwendungsfälle:
- Diese Methode macht komplexe Konzepte auch für nicht-technische Stakeholder verständlich.
- Sie räumt mit der Annahme auf, dass Microsoft standardmäßig alles schützt und erledigt.
Voraussetzungen:
- Sie brauchen zunächst ein klares Verständnis der Rolle von Microsoft bei Infrastruktur, Verfügbarkeit und Rechenzentrumssicherheit.
- Sie müssen die Rolle der Kundschaft erklären können, darunter Daten-Backup und Wiederherstellung, Benutzeridentitäten und Zugriff, Sicherheitskonfigurationen sowie die Compliance-Einrichtung.
Hier ein Beispiel für einen kundenorientierten Vergleich, der die geteilte Verantwortung greifbar macht:
„Microsoft 365 ist wie eine Mietwohnung. Microsoft sichert das Gebäude, die Versorgung und die Schlösser. Sie sind jedoch dafür verantwortlich, was Sie hineinstellen, wie Sie Ihre Tür abschließen und ob Sie Ihre Wertsachen versichern.“
Das vereinfacht die Abgrenzung zwischen der Verantwortung für die Plattform und der Verantwortung der Kundschaft. Es verdeutlicht, dass Microsoft 365 für Infrastruktur, Versorgung, Zuverlässigkeit und Service-Verfügbarkeit zuständig ist. Gleichzeitig zeigt es, dass Kund:innen weiterhin für Backup und Datenwiederherstellung, Benutzersteuerung und die Sicherheitseinrichtung verantwortlich bleiben.
Methode 2: Die Zuständigkeiten nach Bereichen aufschlüsseln
Wenn Sie Rollen und Funktionen aufschlüsseln, verstehen Kund:innen leichter, was Microsoft übernimmt und wofür sie selbst zuständig sind.
Anwendungsfälle:
- Kund:innen erhalten eine schnelle und einfache Übersicht darüber, wer in welchem Bereich verantwortlich ist.
- MSPs können Gespräche gezielt auf konkrete Maßnahmen der Kundschaft lenken, etwa Backups oder MFA.
Voraussetzungen:
- Sie sollten mit den Serviceverpflichtungen von Microsoft vertraut sein.
- Sie müssen die Rollen und Aufgaben der Kundschaft verstehen, etwa Backups, Zugriffssteuerung für Benutzer:innen und Compliance.
| Rolle von Microsoft | Rolle der Kundschaft |
| Verfügbarkeit, Redundanz, Infrastruktur | Office 365-Backup und Wiederherstellung von Postfach-, Datei- und Teams-Daten |
| Physische Sicherheit der Rechenzentren | Konfiguration von MFA, Aufbewahrung und Compliance-Richtlinien |
| Grundlegende Authentifizierungssysteme | Verwaltung von Benutzeridentitäten, Zugriff und Freigaben |
Methode 3: Irrtümer zum Shared Responsibility Model von Microsoft ausräumen
Kund:innen kommen mitunter mit falschen Annahmen darüber, was Microsoft abdeckt. Wer diese Irrtümer anspricht, schafft Vertrauen und ebnet den Weg für praxisnahe Gespräche über die Aufgaben der Kundschaft.
Anwendungsfälle:
- Diese Methode räumt Irrtümer aus, bevor sie zu Datenverlust oder Compliance-Lücken führen.
- Sie positioniert MSPs als vertrauenswürdige Berater:innen, die Grenzen klar benennen können.
- Sie bereitet den Boden für Empfehlungen wie Backup und Wiederherstellung, MFA und Aufbewahrungsrichtlinien.
Voraussetzungen:
- Sie müssen die Richtlinien, Einschränkungen und Service Level Agreements von Microsoft 365 vollständig verstehen.
- Vertrautheit mit gängigen Compliance-Anforderungen ist erforderlich.
Häufige Irrtümer, die Sie klarstellen sollten
- „Papierkorb = Backup“: Erklären Sie, dass die Aufbewahrungsfristen kurz sind und Papierkörbe kein vollständiges Backup bieten.
- „Microsoft garantiert die Datenwiederherstellung“: Stellen Sie klar, dass Microsoft die Verfügbarkeit garantiert, nicht aber die Wiederherstellung nach versehentlichem Löschen oder einem Ransomware-Angriff.
- „Compliance ist integriert“: Zeigen Sie auf, dass Standardeinstellungen selten den branchenspezifischen Vorgaben entsprechen.
Indem Sie diese Mythen direkt ansprechen, helfen Sie Ihrer Kundschaft, den tatsächlichen Umfang ihrer Verantwortung zu verstehen und zu erkennen, warum proaktive Maßnahmen unverzichtbar sind.
Methode 4: Eine Checkliste zum Microsoft 365 Shared Responsibility Model bereitstellen
Wenn Kund:innen ihre Zuständigkeiten verstanden haben, hilft ihnen eine einfache Checkliste zum Abarbeiten. Damit wird aus dem Modell eine Reihe klarer, umsetzbarer Schritte statt abstrakter Ideen.
Anwendungsfälle:
- Diese Methode übersetzt das Modell in Maßnahmen, die Kund:innen sofort umsetzen können.
- Sie gibt MSPs einen Rahmen, den sie bei der Einarbeitung oder in vierteljährlichen Geschäftsüberprüfungen (QBRs) durchgehen können.
- Sie stärkt die Verantwortlichkeit, weil sie zeigt, wo Kund:innen regelmäßig aktiv werden müssen.
Voraussetzungen:
- Sie sollten mit den Sicherheits- und Compliance-Einstellungen von Microsoft 365 vertraut sein.
- Sie sollten jede Maßnahme demonstrieren oder überprüfen können (z. B. MFA-Abdeckung, Backup-Status).
- Ein Handout oder Einseiter ist sinnvoll, damit Kund:innen die Checkliste zum Nachschlagen behalten können.
Ermutigen Sie Ihre Kundschaft unbedingt zu den folgenden Sofortmaßnahmen:
- Aktivieren und erzwingen Sie MFA (Multi-Factor Authentication) für alle Konten. Das trägt dazu bei, Endpunkte und Benutzerkonten abzusichern und damit Unternehmensdaten zu schützen. Es ergänzt Passwörter um eine weitere Schutzebene, etwa per E-Mail oder Authenticator-App.
- Sichern Sie Daten aus Exchange, OneDrive, SharePoint und Teams regelmäßig. Microsoft bietet keine vollständigen Backups. Richten Sie eine SaaS-Backup-Lösung wie NinjaOne ein, damit sich E-Mails, Dateien und Teams-Unterhaltungen problemlos wiederherstellen lassen. Eine Cybersicherheitsberatung hat mit NinjaOne SaaS-Backup eine gelöschte Microsoft Entra ID-Sicherheitsgruppe für eine Kundschaft aus dem Gesundheitswesen in weniger als 30 Minuten wiederhergestellt.
- Konfigurieren Sie Aufbewahrungs- und eDiscovery-Richtlinien. Passen Sie Aufbewahrungs- und eDiscovery-Richtlinien an die geschäftlichen und regulatorischen Anforderungen an, damit Daten für Audits, rechtliche Zwecke oder gesetzliche Pflichten erhalten bleiben.
- Prüfen Sie Benutzerzugriffe und Freigabeberechtigungen für Externe vierteljährlich. Sehen Sie sich an, wer Zugriff auf Administratorkonten und sensible Daten hat und wie Dateien geteilt werden. Vierteljährliche Audits decken zu weitreichende Freigaben, inaktive Konten oder Berechtigungen auf, die entzogen werden müssen.
Methode 5: Kund:innen schnelle Praxisbeispiele zur Überprüfung zeigen
Kund:innen reagieren besser, wenn sie ihre Zuständigkeiten in Aktion sehen. Sie können während eines Meetings ein paar einfache Prüfungen ausführen, um den Wert des Shared Responsibility Model zu verdeutlichen.
Anwendungsfälle:
- Kund:innen erhalten sofortigen Einblick in Sicherheits- und Compliance-Lücken.
- MSPs können so Themen wie MFA oder Backup einführen.
Voraussetzungen:
- Sie benötigen Zugriff auf den Microsoft 365-Mandanten der Kundschaft.
- Erforderlich ist außerdem Zugriff auf das Modul `Microsoft.Graph.Reports` mit aktivierter Berechtigung `Reports.Read.All`.
Mit dem folgenden Skript für das Microsoft Graph SDK führen Sie einen Befehl aus, der anzeigt, für welche Konten MFA registriert ist. Beachten Sie: Das bedeutet nicht zwangsläufig, dass MFA bei der Anmeldung auch erzwungen wird.
```powershell
Connect-MgGraph -Scopes "Reports.Read.All"

Get-MgReportAuthenticationMethodUserRegistrationDetail -All |
Where-Object { $_.IsMfaRegistered -eq $false } |
Select-Object UserPrincipalName
```
Wenn Sie die Ergebnisse in Echtzeit teilen, verstehen Kund:innen ihre Verantwortung für das Identitäts- und Zugriffsmanagement (IAM) besser.
Methode 6: Das Shared Responsibility Model von Microsoft in die laufende Governance einbinden
Das Microsoft 365 Shared Responsibility Model sollte keine einmalige Sache sein. Es gehört regelmäßig auf die Tagesordnung, damit Kund:innen am Ball bleiben und wissen, wie sie Dateien in Microsoft 365 absichern.
Anwendungsfälle:
- Diese Methode hält Kund:innen ihre Zuständigkeiten dauerhaft präsent.
- Sie verknüpft Sicherheitspraktiken mit Compliance und Risikoreduzierung.
Voraussetzungen:
- Sie brauchen vorbereitete Visualisierungen, Diagramme oder Vergleiche, die Sie in QBRs zeigen können.
- Erforderlich ist ein Verständnis der Compliance-Anforderungen der Kundschaft, damit Sie das Modell mit deren Branche verknüpfen können.
Gehen Sie wie folgt vor, um das Shared Responsibility Model von Microsoft bei Kund:innen zu verankern:
- Greifen Sie es in QBRs erneut auf. So bleibt das Thema eine Priorität und Zuständigkeiten geraten nicht in Vergessenheit.
- Nutzen Sie Visualisierungen wie Tabellen, Diagramme und Vergleiche, damit das Konzept einfach und einprägsam bleibt. So stellen Sie sicher, dass auch nicht-technische Kund:innen die besprochenen Konzepte erfassen.
- Stellen Sie unbedingt den Bezug zu Compliance und Risikominderung her, damit Kund:innen ihre Rolle beim Schutz der eigenen Daten und bei der Reduzierung von Haftungsrisiken verstehen.
⚠️ Worauf Sie achten sollten
| Risiken | Mögliche Folgen | Gegenmaßnahmen |
| Zu stark vereinfachte Vergleiche | Kund:innen halten das Modell für zu simpel und übersehen entscheidende Details | Ergänzen Sie den Vergleich unbedingt um eine Verantwortlichkeitstabelle oder eine Checkliste |
| Unklare Verantwortlichkeitstabellen | Missverständnisse darüber, wer für welche Aufgabe zuständig ist, bleiben bestehen | Prüfen Sie Ihre Aufgabenmatrix doppelt und gleichen Sie sie mit der Microsoft-Dokumentation ab |
| Zu umfangreiche Checklisten | Kund:innen sind überfordert und werden nicht aktiv | Halten Sie Ihre Checkliste kurz, umsetzbar und leicht nachvollziehbar und verknüpfen Sie sie mit Ergebnissen und Vorteilen |
| Keine Nachfassgespräche zu den Zuständigkeiten der Kundschaft | Kund:innen setzen das Erforderliche langfristig nicht um und fallen in falsche Annahmen zurück | Greifen Sie das Modell regelmäßig in QBRs und Meetings auf. |
Best Practices, um das Microsoft 365 Shared Responsibility Model zu erklären
Hier eine kurze Tabelle mit den Best Practices, die Kund:innen helfen, das Shared Responsibility Model von Microsoft zu verstehen:
| Vorgehen | Nutzen |
| Vergleiche verwenden | Vereinfacht komplexe technische Zusammenhänge |
| Zuständigkeiten aufschlüsseln | Verhindert falsche Annahmen und zeigt Kund:innen, was sie tun müssen |
| Gängige Mythen ausräumen | Reduziert riskantes Verhalten und etabliert die richtigen Abläufe |
| Eine Checkliste bereitstellen | Macht aus Theorie Praxis und zeigt Kund:innen, was zu tun ist |
| Praxisbeispiele zur Überprüfung zeigen | So bauen Sie Glaubwürdigkeit bei Ihrer Kundschaft auf |
| In QBRs erneut aufgreifen | Sorgt für eine dauerhafte Abstimmung und erinnert Kund:innen viermal im Jahr an ihre Zuständigkeiten |
Ansatzpunkte für Automatisierung bei der Rolle der Kundschaft im Shared Responsibility Model von Microsoft
Automatisierung macht es Ihnen und Ihrer Kundschaft leichter, das Shared Responsibility Model zu managen und immer wieder aufzugreifen. Mit regelmäßigen Prüfungen und gespeicherten Ergebnissen können MSPs ihren Kund:innen die Abdeckung der Zuständigkeiten nachweisen und QBRs auf konkrete Maßnahmen fokussieren.
- Automatisieren Sie Prüfungen der MFA-Abdeckung und versenden Sie Berichte vor QBRs, um daraus einen Gesprächspunkt zu machen.
- Nutzen Sie Ihr RMM, um Skripte auszuführen, die Aufbewahrungsrichtlinien und Backup-Abdeckung überprüfen.
- Speichern Sie die Nachweise unbedingt für Ihre Dokumentation und für Compliance-Zwecke.
Ideen für die NinjaOne-Integration rund um das Shared Responsibility Model
MSPs, die NinjaOne nutzen, können Gespräche zum Shared Responsibility Model direkt aus der Plattform heraus untermauern und Berichterstattung aus dem RMM, Dokumentation und Backup-Transparenz an einem Ort bündeln.
- Automatisieren Sie die Berichterstattung zum Zustand von Endpunkten und Microsoft 365-Konfigurationen.
- Hinterlegen Sie Verantwortlichkeitsmatrizen und Checklisten in NinjaOne Documentation.
- Binden Sie die Besprechung der Zuständigkeiten in QBR-Dashboards ein.
- Verknüpfen Sie Lizenznutzung und den Status des Microsoft 365-Backups mit den Gesprächen über Zuständigkeiten.
Starten Sie eine kostenlose Testversion der auf G2 führenden Endpunkt-Management-Software
Keine Kreditkarte erforderlich. Voller Zugriff auf sämtliche Funktionen.
Erleben Sie, wie NinjaOne Microsoft 365-Daten schützt und wiederherstellt
Helfen Sie Kund:innen, ihre Rolle im Shared Responsibility Model von Microsoft zu verstehen
Das Microsoft 365 Shared Responsibility Model besagt klar: Microsoft sichert die Plattform ab, doch die Kundschaft bleibt für den Schutz ihrer Daten, Benutzer:innen und Compliance-Einstellungen verantwortlich. Wenn MSPs dieses Modell erklären, korrigieren sie falsche Annahmen, schaffen Vertrauen und zeigen Kund:innen, wo diese aktiv werden müssen. Für ein vollständiges Verständnis eignen sich Vergleiche, klare Tabellen und einfache Checklisten am besten.
Sobald Kund:innen ihre Zuständigkeiten kennen und wahrnehmen, verbessert das die Governance, senkt Risiken und schafft großes Vertrauen in die eigene Microsoft 365-Umgebung.
Verwandte Themen:
- Google Workspace vs. Microsoft 365: Was ist besser für Unternehmen?
- Microsoft 365 Exchange Online sichern: So geht’s
- Multi-Factor Authentication (MFA) in Office 365 einrichten: So geht’s
- M365 OneDrive sichern: So geht’s
- 12 zentrale Strategien für eine bessere IT-Kommunikation
Quick-Start-Guide
Hier eine kompakte Aufschlüsselung des Microsoft 365 Shared Responsibility Model, die Sie mit Ihrer Kundschaft teilen können:
Die wichtigsten Punkte zur Erklärung
1. Zuständigkeiten von Microsoft
, Infrastruktursicherheit: Schützt die physischen Rechenzentren, Netzwerke und Kerndienste.
, Verfügbarkeit der Plattform: Stellt sicher, dass die Microsoft 365-Dienste zuverlässig und erreichbar sind.
, Sicherheit der Kerndienste: Wehrt Bedrohungen gegen die Plattform selbst ab (z. B. DDoS-Schutz).
2. Zuständigkeiten der Kundschaft
, Datenschutz: Sensible Daten vor dem Hochladen verschlüsseln (sofern erforderlich) und generell die Best Practices zum Datenschutz in Office 365 befolgen.
, Zugriffsverwaltung: Starke Authentifizierung (z. B. MFA) und Zugriffskontrollen nach dem Least-Privilege-Prinzip durchsetzen.
, Endpunkt-Sicherheit: Geräte absichern, die auf Microsoft 365 zugreifen (z. B. Virenschutz, Geräterichtlinien).
, Backup & Wiederherstellung: Unabhängige Backups für kritische Daten einrichten (Microsoft 365-Backups ersetzen das nicht).
, Compliance: Sicherstellen, dass der Umgang mit Daten den Vorschriften entspricht (z. B. DSGVO, HIPAA). Microsoft stellt Werkzeuge bereit, die Compliance liegt jedoch bei der Kundschaft.
3. Gemeinsame Zuständigkeiten
, Bedrohungserkennung: Microsoft überwacht die Plattform auf Bedrohungen, Kund:innen überwachen ihre eigenen Daten und Konten.
, Reaktion auf Vorfälle: Microsoft informiert Kund:innen über Sicherheitsverletzungen, die die Plattform betreffen, doch auf Vorfälle rund um die eigenen Daten müssen Kund:innen selbst reagieren.
So vermitteln Sie das
, Nutzen Sie ein einfaches Schaubild, das die Aufteilung zwischen den Aufgaben von Microsoft und denen der Kundschaft zeigt.
, Betonen Sie, dass Kund:innen letztlich für ihre Daten verantwortlich bleiben, auch in der Cloud.
, Empfehlen Sie Werkzeuge wie Microsoft Defender for Cloud Apps, damit Kund:innen ihre Umgebung überwachen und schützen können.
Dieses Modell sorgt für Klarheit und hilft Kund:innen zu verstehen, worauf sie ihre Sicherheitsbemühungen konzentrieren müssen.






