Punti chiave
- Il provider gestisce l’infrastruttura, il cliente protegge i dati: carichi di lavoro, dati, controlli di accesso e conformità rientrano nell’ambito di responsabilità del cliente, indipendentemente dal provider o dal modello di servizio utilizzato.
- Il SaaS è spesso frainteso: i provider non si occupano di backup o ripristino, ma sono responsabili della disponibilità. Se i dati vengono eliminati o danneggiati, la possibilità di recuperarli dipende dalle misure che il cliente ha predisposto.
- La responsabilità su dati e accessi non ricade sul provider: anche quando il provider gestisce una parte maggiore dello stack, la governance delle identità, i criteri di conservazione e i flussi di lavoro di conformità restano a carico del cliente.
- Gli ambienti multi-cloud mettono in crisi la governance quando le policy vengono gestite piattaforma per piattaforma: policy di sicurezza, modelli IAM (gestione delle identità e degli accessi) e formati di log variano da un provider all’altro.
- Senza una visione unificata le lacune si accumulano: in assenza di una visibilità centralizzata, lacune e configuration drift possono sommarsi nel tempo nei diversi ambienti.
Oggi la maggior parte delle organizzazioni enterprise sposta i carichi di lavoro nel cloud o su postazioni di lavoro digitali gestite da un fornitore di servizi. Questo passaggio porta però con sé un equivoco diffuso: che sia il provider a occuparsi della maggior parte della sicurezza. È proprio da qui che nascono i problemi di sicurezza del cloud, con possibili ripercussioni sul lavoro quotidiano.
Questa guida spiega come funziona il modello di responsabilità condivisa. Vedremo dove si separano le responsabilità del provider e quelle del cliente e cosa devono fare le organizzazioni per mantenere integra la propria sicurezza del cloud.
Perché esiste il modello di responsabilità condivisa?
Il modello di responsabilità condivisa funziona suddividendo la responsabilità tra cliente e fornitore di servizi. Il provider protegge l’infrastruttura su cui gira il servizio cloud, mentre il cliente protegge tutto ciò che vi inserisce.
I provider sono responsabili di:
- Infrastruttura fisica e data center: hardware, strutture e controlli di accesso fisico su cui si basano i servizi cloud.
- Fondamenta di rete e hypervisor: il livello di rete principale e lo stack di virtualizzazione su cui i clienti costruiscono.
- Disponibilità della piattaforma: mantenere i servizi cloud attivi e funzionanti a livello di infrastruttura.
I clienti restano responsabili di:
- Accesso degli utenti e identità: chi può accedere alle risorse cloud e a quali condizioni.
- Configurazione dei carichi di lavoro: come vengono impostate e sottoposte ad hardening macchine virtuali, container e servizi.
- Protezione dei dati e governance del ripristino: cosa viene sottoposto a backup, per quanto tempo viene conservato e come viene ripristinato.
- Policy di sicurezza e allineamento alla conformità: garantire che configurazioni e controlli soddisfino i requisiti interni e normativi.
Va notato che la responsabilità di proteggere carichi di lavoro, dati e accessi resta al cliente, indipendentemente dal provider utilizzato.
Le responsabilità del cliente nella sicurezza del cloud
Nel modello di responsabilità condivisa il provider protegge l’infrastruttura. Tutto ciò che viene costruito ed eseguito al di sopra è responsabilità del cliente.
| Responsabilità | Dettagli |
| Governance delle identità e degli accessi | Controllare chi ha accesso alle risorse cloud e applicare il privilegio minimo su account e ruoli. |
| Autenticazione a più fattori (MFA) e controllo degli accessi privilegiati | Garantire che gli accessi elevati richiedano una verifica forte e vengano concessi solo dove necessario. |
| Configurazione dei carichi di lavoro e hardening del sistema operativo | Impostare e mantenere configurazioni sicure per macchine virtuali, container e servizi ospitati. |
| Conservazione dei dati e backup | Definire cosa viene sottoposto a backup, per quanto tempo i dati vengono conservati e come avviene il ripristino quando serve. |
| Reporting di conformità e monitoraggio della sicurezza | Mantenere audit trail, generare i report richiesti e conservare visibilità su ciò che accade negli ambienti cloud. |
I provider cloud non proteggono automaticamente i carichi di lavoro dei clienti né applicano i flussi di lavoro di governance: quel compito spetta al cliente.
I modelli di responsabilità condivisa nei diversi servizi cloud
Esistono tre modelli di responsabilità condivisa: Infrastructure as a Service (IaaS), Platform as a Service (PaaS) e Software as a Service (SaaS).
Le responsabilità cambiano a seconda del modello di servizio cloud adottato. Più cose gestisce il provider, meno infrastruttura controlla il cliente. La responsabilità di fondo su dati, accessi e governance resta però sempre al cliente.
| Responsabilità | IaaS | PaaS | SaaS |
| Infrastruttura fisica | Provider | Provider | Provider |
| Livello di rete e virtualizzazione | Provider | Provider | Provider |
| Sistema operativo | Cliente | Provider | Provider |
| Runtime e middleware | Cliente | Provider | Provider |
| Applicazioni | Cliente | Cliente | Provider |
| Gestione dello storage | Cliente | Cliente | Cliente |
| Gestione delle identità e degli accessi | Cliente | Cliente | Cliente |
| Conformità e governance | Cliente | Cliente | Cliente |
Infrastructure as a Service (IaaS)
I provider IaaS offrono alle organizzazioni il massimo controllo sul proprio ambiente cloud, insieme alle responsabilità che ne derivano. In questo caso i clienti gestiscono:
- Sistemi operativi e patching: il provider fornisce l’infrastruttura, ma è il cliente a dover installare, configurare e mantenere l’OS.
- Applicazioni e configurazione dei carichi di lavoro: il modo in cui le applicazioni vengono sviluppate, distribuite e protette è interamente di competenza del cliente.
- Protezione dei dati: backup, crittografia e pianificazione del ripristino sono responsabilità del cliente fin dall’inizio.
Tra i tre modelli di servizio, lo IaaS è quello che pone il carico operativo maggiore sul cliente.
Platform as a Service (PaaS)
Il PaaS toglie dall’elenco delle responsabilità del cliente la gestione dell’infrastruttura e dell’OS. I clienti continuano però a occuparsi di:
- Applicazioni: il cliente sviluppa e distribuisce le applicazioni sulla piattaforma ed è responsabile della loro protezione.
- Dati: le organizzazioni sono responsabili dei dati archiviati, di come vengono protetti e per quanto tempo vengono conservati.
- Controllo degli accessi e configurazione dei carichi di lavoro: gestione dei permessi su chi può accedere alla piattaforma e di come sono configurati i carichi di lavoro.
Delegare la gestione dell’infrastruttura non significa delegare la responsabilità di ciò che il cliente sviluppa ed esegue sulla piattaforma.
Software as a Service (SaaS)
Con il SaaS la gestione delle applicazioni e dell’infrastruttura passa al provider. Proprio per questo nascono molti dubbi su ciò di cui si occupa il cliente.
- Governance delle identità e gestione degli accessi
- Criteri di conservazione e governance del backup
- Flussi di lavoro di conformità
Un esempio frequente è dare per scontato che provider SaaS come Microsoft 365 o Google Workspace eseguano automaticamente il backup di email e file. Entrambe le piattaforme garantiscono la disponibilità, non il backup. Se i dati vengono eliminati o danneggiati, il ripristino dipende dal fatto che il cliente abbia predisposto una policy di backup separata.
Scopri NinjaOne Backup e NinjaOne Saas Backup
Semplifica la protezione con un’unica piattaforma sicura per il backup di endpoint, server e SaaS, con supporto integrato alla conformità per Microsoft 365 e Google Workspace.
Scopri di più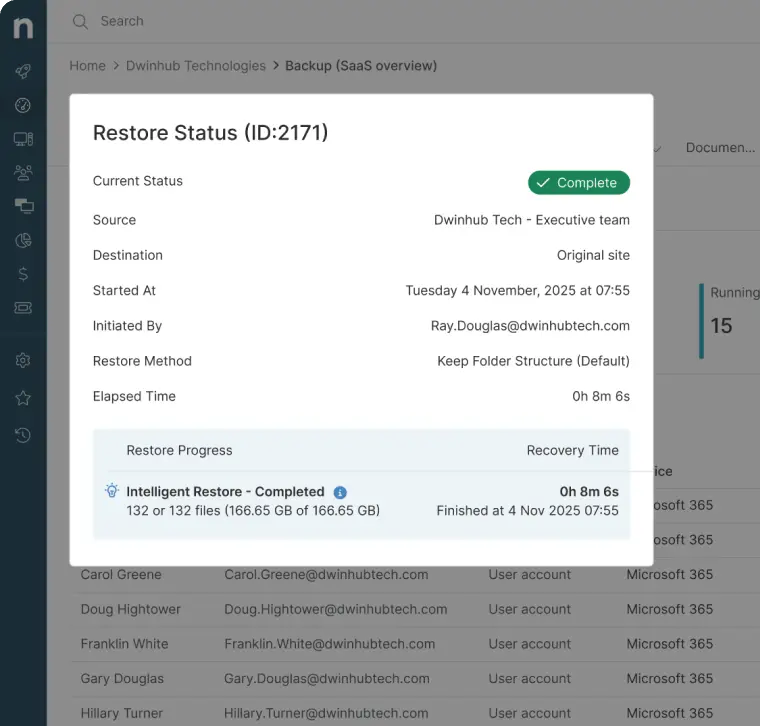
Perché la governance multi-cloud può diventare complicata
Il modello di responsabilità condivisa vale per tutti i principali provider cloud, ma il modo in cui viene applicato cambia molto. AWS, Azure e Google Cloud, per esempio, hanno ciascuno il proprio modello IAM (gestione delle identità e degli accessi), i propri strumenti di logging, le proprie soluzioni di backup e i propri controlli di sicurezza nativi.
Se esegui carichi di lavoro su più provider, dovrai gestire queste differenze in modo coerente: ed è proprio qui che la governance inizia a vacillare.
| Criticità | Che cosa significa |
| Logging frammentato | Ogni provider genera log in formati e posizioni diverse, rendendo difficile una visibilità unificata senza uno strumento di aggregazione centrale. |
| Policy incoerenti | Le policy di sicurezza configurate su una piattaforma non si trasferiscono a un’altra. Questo crea lacune e configuration drift quando lo stesso standard deve valere su più provider. |
| Frammentazione nella gestione delle identità | Gestire modelli IAM separati su AWS, Azure e Google Cloud aumenta il rischio di account orfani o abbandonati, oltre a permessi eccessivi e controlli di accesso incoerenti. |
| Punti ciechi nella governance | Senza una visibilità centralizzata tramite un software di monitoraggio e gestione da remoto (RMM), risorse non gestite e configurazioni errate su una piattaforma possono passare inosservate mentre gli altri ambienti sembrano conformi. |
Centralizzare visibilità e responsabilità tra i vari provider è ciò che distingue le organizzazioni che gestiscono bene gli ambienti multi-cloud da quelle che si limitano a usarli.
Lacune più comuni nella responsabilità condivisa
La maggior parte degli incidenti di sicurezza cloud nasce sempre dagli stessi fraintendimenti su ciò che la responsabilità condivisa per la sicurezza del cloud copre davvero. Ecco alcune delle lacune che ricorrono più spesso:
| Lacuna | Che cosa va storto |
| Dare per scontato che i provider si occupino di backup e ripristino | I provider proteggono la disponibilità dell’infrastruttura, non i dati del cliente. Senza una policy di backup separata, i dati eliminati o danneggiati possono risultare irrecuperabili. |
| Confondere la disponibilità del SaaS con la possibilità di ripristino | Il fatto che una piattaforma SaaS resti online non significa che i dati al suo interno siano sottoposti a backup. Conservazione e ripristino restano responsabilità del cliente. |
| Trascurare la governance delle identità | Controlli di accesso deboli, permessi eccessivi e account mai revisionati sono tra le cause più comuni degli incidenti di sicurezza cloud. |
| Governance frammentata tra le piattaforme cloud | Le policy valide su una piattaforma non si estendono automaticamente alle altre. Questo può lasciare lacune difficili da notare finché un incidente o un audit non le porta alla luce. |
| Responsabilità operative poco chiare | Quando nessuno ha definito esplicitamente chi risponde di un carico di lavoro o di un flusso di lavoro di governance, le relative attività di solito restano incompiute. |
Rendere operativa la responsabilità nel cloud
Applicare le best practice di sicurezza cloud in un ambiente a responsabilità condivisa significa definire chi risponde di cosa prima che emergano i problemi, non dopo.
Le organizzazioni mature dal punto di vista operativo danno priorità a:
- Governance centralizzata: gestire policy di sicurezza, controlli di accesso e requisiti di conformità da un unico framework anziché configurare ogni piattaforma cloud in modo indipendente.
- Sicurezza delle identità: applicare il privilegio minimo, rivedere regolarmente i permessi e garantire che l’MFA sia applicata in modo coerente su tutti gli account e i ruoli cloud.
- Responsabilità sui carichi di lavoro: assegnare a ogni carico di lavoro un responsabile chiaro, così che configurazione, patching e revisioni di sicurezza abbiano sempre un referente preciso.
- Visibilità continua: monitorare gli ambienti cloud in tempo reale per individuare subito configurazioni errate e anomalie, invece di scoprirle durante incidenti o audit.
- Prontezza al ripristino: definire e testare le procedure di ripristino per ogni carico di lavoro e set di dati. Un backup mai testato non è affidabile quando i dati devono essere davvero ripristinati.
Le organizzazioni dovrebbero inoltre definire con chiarezza:
- Obblighi del provider: di cosa risponde il provider cloud in base al contratto di servizio.
- Obblighi del cliente: di cosa risponde l’organizzazione in termini di configurazione, accessi e protezione dei dati.
- Confini di responsabilità sulla sicurezza: dove finisce la responsabilità del provider e dove inizia quella del cliente per ciascun servizio in uso.
- Responsabilità di governance trasversali: quali team si occupano delle diverse parti della governance cloud, inclusi aspetti come sicurezza, operazioni e conformità.
Avere certezze operative su questi aspetti evita che le responsabilità cadano nel vuoto man mano che gli ambienti cloud crescono.
Il modello di responsabilità condivisa e il suo impatto sulla sicurezza del cloud
Il modello di responsabilità condivisa definisce chi è responsabile di cosa in un ambiente cloud, e quel confine non si sposta in base a quanto gestisce il provider. Le organizzazioni restano responsabili di carichi di lavoro, identità, dati e conformità, qualunque sia il modello di servizio o il provider scelto.
Fraintendere questi confini è ciò che genera la maggior parte delle lacune di sicurezza nel cloud. Le organizzazioni che definiscono con chiarezza le responsabilità e le trattano come un impegno operativo continuo sono nella posizione migliore per gestire il rischio cloud man mano che i loro ambienti crescono.
Argomenti correlati: