Punti chiave
- Microsoft protegge la piattaforma e l’infrastruttura di Microsoft 365. Il cliente è responsabile dei propri dati, degli utenti e delle configurazioni.
- Un’analogia semplice, come paragonare Microsoft 365 a un appartamento in affitto, aiuta i clienti non tecnici a cogliere rapidamente la differenza.
- Una tabella delle responsabilità offre ai clienti un riferimento immediato su chi si occupa di backup, MFA, conservazione e controllo degli accessi.
- Correggere i falsi miti più diffusi, come considerare il Cestino un backup, previene le lacune di conformità prima che si verifichino.
- Una breve checklist per il cliente copre l’applicazione dell’MFA, un backup indipendente, i criteri di conservazione e le revisioni trimestrali degli accessi.
I tuoi clienti PMI (piccole e medie imprese) potrebbero dare per scontato che Microsoft si occupi di ogni aspetto della sicurezza e della protezione in Microsoft 365. Potrebbero non sapere che si applica il modello di responsabilità condivisa di Microsoft. In questi casi, gli MSP devono spiegare quali sono le responsabilità del cliente, chiarire i malintesi e fornire passaggi pratici per proteggere dati e configurazioni.
Senza conversazioni chiare, questi malintesi portano a lacune di conformità, rischi di perdita dei dati e responsabilità attribuite alla persona sbagliata. Spiegando ai clienti qual è il loro ruolo nella protezione dei dati, costruisci fiducia e favorisci l’adozione di best practice come l’autenticazione a più fattori (MFA), i backup e le revisioni degli accessi.
Questa guida spiega come comunicare con chiarezza ai clienti il modello di responsabilità condivisa di Microsoft 365. Vedremo diversi metodi per aiutare i clienti a comprendere appieno i propri ruoli e le proprie responsabilità.
Il modello di responsabilità condivisa di Microsoft 365 suddivide i compiti di sicurezza tra Microsoft e il cliente. Microsoft protegge l’infrastruttura cloud e la piattaforma sottostanti, mentre il cliente è responsabile dei propri dati, delle identità, dei dispositivi e delle configurazioni.
Per una panoramica visiva dell’argomento, guarda Come spiegare ai clienti il modello di responsabilità condivisa di Microsoft 365 (video).
Scopri NinjaOne Backup e NinjaOne Saas Backup
Semplifica la protezione con un’unica piattaforma sicura per il backup di endpoint, server e SaaS, con supporto integrato alla conformità per Microsoft 365 e Google Workspace.
Scopri di più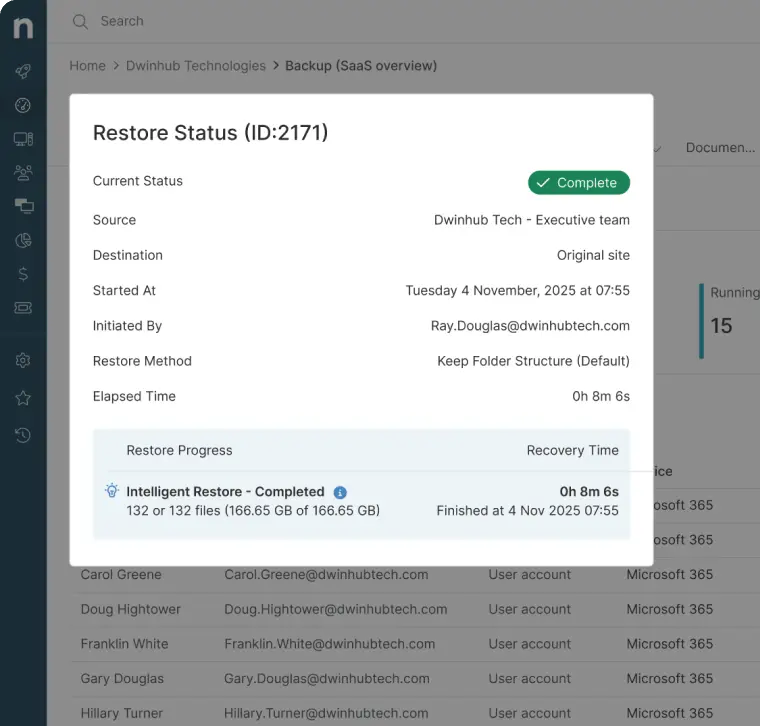
Ottieni questionari, email e script pronti da usare con i clienti per parlare di protezione dei dati SaaS
Metodi per spiegare ai clienti il modello di responsabilità condivisa di Microsoft 365
In Microsoft 365 Microsoft è responsabile unicamente della sicurezza della piattaforma, mentre le aziende devono proteggere i propri dati, utenti e configurazioni. Questi metodi ti offrono modi semplici e facili da seguire per spiegare il modello di responsabilità condivisa, in modo che i clienti capiscano il proprio ruolo e passino all’azione.
Prerequisiti:
- Devi conoscere a fondo gli accordi sul livello di servizio e la documentazione di sicurezza di Microsoft 365.
- Devi avere familiarità con i seguenti standard di conformità:
- ISO 27001 – È lo standard globale per i sistemi di gestione della sicurezza delle informazioni (ISMS).
- HIPAA – È l’Health Insurance Portability and Accountability Act, che stabilisce gli standard per la protezione delle informazioni sanitarie sensibili dei pazienti.
- GDPR – Il GDPR (General Data Protection Regulation) è la normativa europea sulla privacy e sulla sicurezza dei dati. Regola il modo in cui le organizzazioni raccolgono, trattano e trasferiscono i dati personali dei residenti nell’UE.
- SOC 2 – Sta per System and Organization Controls 2. È un framework che definisce gli standard con cui le organizzazioni di servizi gestiscono e proteggono i dati dei clienti.
- Materiali formativi pensati per il cliente, come slide, FAQ o schede riassuntive, scritti in un linguaggio semplice e non tecnico.
Facoltativo: competenze di scripting per verificare l’autenticazione a più fattori (MFA) o le baseline di sicurezza
Metodo 1: usa analogie chiare per spiegare il modello di responsabilità condivisa di Microsoft
Un’analogia immediata ti aiuta a spiegare il modello di responsabilità condivisa di Microsoft con un linguaggio semplice e adatto al cliente. In questo modo separi ciò di cui si occupa Microsoft da ciò che deve fare il cliente.
Casi d’uso:
- Questo metodo rende comprensibili concetti complessi anche agli interlocutori non tecnici.
- Elimina l’idea che Microsoft protegga e gestisca tutto per impostazione predefinita.
Prerequisiti:
- Devi avere ben chiaro il ruolo di Microsoft per quanto riguarda l’infrastruttura, la disponibilità del servizio e la sicurezza dei data center.
- Devi saper spiegare il ruolo del cliente, che comprende backup e ripristino dei dati, identità e accessi degli utenti, configurazioni di sicurezza e impostazioni di conformità.
Ecco un esempio di analogia da usare con i clienti, che spiega la responsabilità condivisa in termini concreti:
“Microsoft 365 è come affittare un appartamento. Microsoft protegge l’edificio, le utenze e le serrature. Tu, però, sei responsabile di ciò che tieni all’interno, di come chiudi la porta e di assicurare o meno i tuoi beni di valore.”
Questo semplifica la distinzione tra la responsabilità della piattaforma e quella del cliente. Mostra come Microsoft 365 sia responsabile dell’infrastruttura, dei servizi di base, dell’affidabilità e della disponibilità del servizio. Allo stesso tempo, chiarisce che i clienti restano responsabili di backup e ripristino dei dati, dei controlli sugli utenti e della configurazione della sicurezza.
Metodo 2: suddividi le responsabilità per ambito
Suddividere ruoli e funzioni aiuta i clienti a capire di cosa si occupa Microsoft e quali sono invece le loro responsabilità.
Casi d’uso:
- Offre ai clienti un riferimento rapido e immediato su chi è responsabile nei diversi ambiti.
- Aiuta gli MSP a orientare la conversazione verso azioni concrete del cliente, come i backup o l’MFA.
Prerequisiti:
- Devi conoscere gli impegni di servizio di Microsoft.
- Devi comprendere i ruoli e le attività del cliente, come backup, controllo degli accessi degli utenti e conformità.
| Ruolo di Microsoft | Ruolo del cliente |
| Disponibilità del servizio, ridondanza, infrastruttura | Backup e ripristino di Office 365 per i dati di caselle di posta, file e Teams |
| Sicurezza fisica dei data center | Configurazione di MFA, conservazione e criteri di conformità |
| Sistemi di autenticazione di base | Gestione di identità, accessi e condivisione degli utenti |
Metodo 3: affronta i malintesi sul modello di responsabilità condivisa di Microsoft
A volte i clienti arrivano con convinzioni sbagliate su ciò che Microsoft copre. Affrontare questi malintesi costruisce fiducia e apre la strada a conversazioni concrete sulle responsabilità che spettano al cliente.
Casi d’uso:
- Questo metodo aiuta a chiarire i malintesi prima che portino a perdite di dati o lacune di conformità.
- Posiziona gli MSP come consulenti di fiducia, capaci di spiegare con chiarezza quali sono i limiti.
- Prepara il terreno per proporre soluzioni come backup e ripristino, MFA e criteri di conservazione.
Prerequisiti:
- Devi comprendere a fondo i criteri, i limiti e gli accordi sul livello di servizio di Microsoft 365.
- È necessaria familiarità con i requisiti di conformità più comuni.
Malintesi comuni da chiarire
- “Cestino = backup”: spiega che i tempi di conservazione sono brevi e che i cestini non rappresentano un backup completo.
- “Microsoft garantisce il ripristino dei dati”: chiarisci che Microsoft garantisce la disponibilità del servizio, non il recupero in caso di cancellazione accidentale o di ransomware.
- “La conformità è integrata”: dimostra che le impostazioni predefinite raramente rispettano le normative specifiche di settore.
Affrontando direttamente questi falsi miti, aiuti i clienti a capire la reale portata delle loro responsabilità e perché le misure proattive sono essenziali.
Metodo 4: fornisci una checklist sul modello di responsabilità condivisa di Microsoft 365
Quando i clienti hanno compreso le proprie responsabilità, è utile dare loro una checklist semplice da seguire. In questo modo il modello si traduce in passaggi chiari e concreti, invece di restare un concetto astratto.
Casi d’uso:
- Questo metodo traduce il modello in azioni che i clienti possono intraprendere subito.
- Offre agli MSP uno schema da rivedere durante l’onboarding o le business review trimestrali (QBR).
- Rafforza la responsabilizzazione, mostrando dove i clienti devono intervenire con regolarità.
Prerequisiti:
- Devi avere familiarità con le impostazioni di sicurezza e conformità di Microsoft 365.
- Devi essere in grado di dimostrare o verificare ogni azione (ad esempio la copertura dell’MFA o lo stato dei backup).
- Può essere utile preparare una scheda o un documento riassuntivo, così i clienti possono conservare la checklist come riferimento.
Ricorda di invitare i clienti a intraprendere subito le seguenti azioni:
- Attiva e applica l’MFA, o autenticazione a più fattori, a tutti gli account. Questo aiuta a proteggere gli endpoint e gli account utente, mettendo al sicuro i dati dell’azienda. Aggiunge un ulteriore livello di protezione oltre alle password, come un’email o un’app di autenticazione.
- Esegui regolarmente il backup dei dati di Exchange, OneDrive, SharePoint e Teams. Microsoft non fornisce backup completi. Configura una soluzione di backup SaaS come NinjaOne per garantire che email, file e conversazioni di Teams possano essere ripristinati facilmente. Una società di consulenza in cybersecurity ha utilizzato NinjaOne SaaS Backup per ripristinare in meno di 30 minuti un gruppo di sicurezza di Microsoft Entra ID eliminato per un cliente del settore sanitario.
- Configura i criteri di conservazione ed eDiscovery. Personalizza e perfeziona i criteri di conservazione ed eDiscovery in base ai requisiti di business e di conformità, assicurando che i dati siano preservati per audit, esigenze legali o obblighi normativi.
- Verifica ogni trimestre gli accessi degli utenti e le autorizzazioni di condivisione esterna. Controlla chi ha accesso agli account amministratore e ai dati sensibili e come vengono condivisi i file. Gli audit trimestrali aiutano a individuare condivisioni eccessive, account inattivi o autorizzazioni da revocare.
Metodo 5: mostra ai clienti alcuni esempi di verifica rapida
I clienti rispondono meglio quando vedono le proprie responsabilità in azione. Puoi eseguire alcuni controlli semplici durante una riunione per mostrare il valore del modello di responsabilità condivisa.
Casi d’uso:
- Offre ai clienti una visibilità immediata sulle lacune di sicurezza e conformità.
- Aiuta gli MSP a introdurre elementi come l’MFA o il backup.
Prerequisiti:
- Ti serve l’accesso al tenant Microsoft 365 del cliente.
- È necessario l’accesso al modulo `Microsoft.Graph.Reports`, con l’autorizzazione `Reports.Read.All` abilitata.
Puoi usare lo script qui sotto con Microsoft Graph SDK per eseguire un comando che mostra quali account hanno registrato l’MFA. Tieni presente che questo non indica necessariamente che su tali account l’MFA sia applicata al momento dell’accesso.
```powershell
Connect-MgGraph -Scopes "Reports.Read.All"

Get-MgReportAuthenticationMethodUserRegistrationDetail -All |
Where-Object { $_.IsMfaRegistered -eq $false } |
Select-Object UserPrincipalName
```
Condividere i risultati in tempo reale aiuta i clienti a comprendere la loro responsabilità nella gestione delle identità e degli accessi.
Metodo 6: integra il modello di responsabilità condivisa di Microsoft nella governance continua
Il modello di responsabilità condivisa di Microsoft 365 non deve essere un argomento affrontato una volta sola. Va ripreso con regolarità, per garantire che i clienti restino allineati e sappiano come proteggere i file in Microsoft 365.
Casi d’uso:
- Questo metodo aiuta a mantenere i clienti consapevoli delle proprie responsabilità nel tempo.
- Collega le pratiche di sicurezza alla conformità e alla riduzione del rischio.
Prerequisiti:
- Ti servono materiali visivi, grafici o analogie pronti da condividere durante le QBR.
- È necessario conoscere i requisiti di conformità del cliente, così da collegare il modello al suo settore.
Per legare il modello di responsabilità condivisa di Microsoft ai clienti, procedi così:
- Riprendilo durante le QBR. In questo modo il tema resta una priorità e le responsabilità non vengono dimenticate.
- Usa elementi visivi come tabelle, grafici e analogie per rendere il concetto semplice e facile da ricordare. Così anche i clienti non tecnici riusciranno a cogliere gli argomenti trattati.
- Ricollega sempre la discussione alla conformità e alla riduzione del rischio, in modo che i clienti comprendano il proprio ruolo nella protezione dei dati e nella riduzione delle responsabilità legali.
⚠️ Aspetti a cui prestare attenzione
| Rischi | Possibili conseguenze | Come rimediare |
| Analogie troppo semplificate | I clienti possono ritenere il modello troppo elementare e tralasciare dettagli importanti | Accompagna sempre l’analogia con una tabella delle responsabilità o una checklist |
| Tabelle delle responsabilità poco chiare | Restano dubbi su chi sia responsabile di cosa | Ricontrolla la tua matrice delle attività e confrontala con la documentazione Microsoft |
| Checklist troppo lunghe | I clienti si sentono sopraffatti e non passano all’azione | Mantieni la checklist breve, concreta, facile da seguire e collegata a risultati e benefici |
| Mancato follow-up con i clienti sulle loro responsabilità | Nel lungo periodo i clienti non fanno quanto richiesto e tornano a convinzioni sbagliate | Riprendi il modello con regolarità durante le QBR e le riunioni. |
Best practice per spiegare il modello di responsabilità condivisa di Microsoft 365
Ecco una breve tabella che riassume le best practice per aiutare i clienti a comprendere il modello di responsabilità condivisa di Microsoft:
| Pratica | Valore offerto |
| Usare analogie | Aiuta a semplificare concetti tecnici complessi |
| Suddividere le responsabilità | Evita convinzioni sbagliate e permette ai clienti di capire cosa devono fare |
| Smontare i falsi miti più diffusi | Aiuta a ridurre i comportamenti rischiosi e a imporre le procedure corrette |
| Fornire una checklist | Trasforma la teoria in azione e offre ai clienti una guida su cosa fare |
| Mostrare esempi di verifica | Ti permette di costruire credibilità con i clienti |
| Riprendere il tema nelle QBR | Garantisce un allineamento costante e ricorda ai clienti le loro responsabilità quattro volte l’anno |
Punti di contatto con l’automazione per gestire il ruolo del cliente nel modello di responsabilità condivisa di Microsoft
L’automazione può rendere il modello di responsabilità condivisa più facile da gestire e da riprendere, sia per te che per i tuoi clienti. Eseguendo controlli periodici e archiviando i risultati, gli MSP possono mostrare ai clienti prove concrete della copertura delle responsabilità e mantenere le QBR focalizzate sull’azione.
- Per trasformarlo in un argomento di discussione, puoi automatizzare i controlli sulla copertura dell’MFA e inviare report prima delle QBR.
- Usa il tuo RMM per eseguire script che verifichino i criteri di conservazione e la copertura dei backup.
- Ricorda di conservare le evidenze a fini di archiviazione e conformità.
Idee di integrazione con NinjaOne per gestire il modello di responsabilità condivisa
Gli MSP che usano NinjaOne possono rafforzare le conversazioni sul modello di responsabilità condivisa direttamente dalla piattaforma, unendo in un unico posto il reporting RMM, la documentazione e la visibilità sui backup.
- Automatizza il reporting sullo stato di salute degli endpoint e della configurazione di Microsoft 365.
- Conserva matrici delle responsabilità e checklist in NinjaOne Documentation.
- Integra le discussioni sulle responsabilità nelle dashboard delle QBR.
- Collega l’utilizzo delle licenze e lo stato del backup di Microsoft 365 alle conversazioni sulle responsabilità.
Inizia una prova gratuita del software di gestione degli endpoint n.1 su G2
Nessuna carta di credito richiesta, accesso completo a tutte le funzionalità.
Scopri come NinjaOne protegge e ripristina i dati di Microsoft 365
Aiuta i clienti a comprendere il loro ruolo nel modello di responsabilità condivisa di Microsoft
Il modello di responsabilità condivisa di Microsoft 365 afferma chiaramente che, mentre Microsoft protegge la piattaforma, i clienti restano responsabili della protezione dei propri dati, degli utenti e delle impostazioni di conformità. Spiegare questo modello aiuta gli MSP a correggere convinzioni sbagliate, costruire fiducia e mostrare ai clienti dove devono intervenire. Per una comprensione completa, è preferibile usare analogie, tabelle chiare e checklist semplici.
Quando i clienti conoscono le proprie responsabilità e le mettono in pratica, il risultato è una governance migliore, un rischio ridotto e una grande fiducia nel proprio ambiente Microsoft 365.
Argomenti correlati:
- Google Workspace o Microsoft 365: qual è il migliore per le aziende?
- Come eseguire il backup di Microsoft 365 Exchange Online
- Come configurare l’autenticazione a più fattori (MFA) in Office 365
- Come eseguire il backup di M365 OneDrive
- 12 strategie essenziali per migliorare la comunicazione IT
Guida rapida
Ecco una sintesi essenziale del modello di responsabilità condivisa di Microsoft 365 da condividere con i clienti:
Punti chiave da spiegare
1. Responsabilità di Microsoft
– Sicurezza dell’infrastruttura: protegge i data center fisici, le reti e i servizi principali.
– Disponibilità della piattaforma: garantisce che i servizi Microsoft 365 siano affidabili e accessibili.
– Sicurezza dei servizi principali: gestisce le minacce rivolte alla piattaforma stessa (ad esempio la protezione DDoS).
2. Responsabilità del cliente
– Protezione dei dati: cifrare i dati sensibili prima del caricamento (se necessario) e seguire in generale le best practice per la protezione dei dati in Office 365.
– Gestione degli accessi: applicare un’autenticazione forte (ad esempio l’MFA) e controlli di accesso basati sul privilegio minimo.
– Sicurezza degli endpoint: proteggere i dispositivi che accedono a Microsoft 365 (ad esempio con antivirus e criteri per i dispositivi).
– Backup e ripristino: implementare backup indipendenti per i dati critici (i backup di Microsoft 365 non li sostituiscono).
– Conformità: garantire che il trattamento dei dati rispetti le normative (ad esempio GDPR, HIPAA) — Microsoft fornisce gli strumenti, ma la conformità è un dovere del cliente.
3. Responsabilità condivise
– Rilevamento delle minacce: Microsoft monitora le minacce sulla piattaforma, mentre i clienti monitorano i propri dati e account.
– Risposta agli incidenti: Microsoft avvisa i clienti delle violazioni che riguardano la piattaforma, ma i clienti devono rispondere agli incidenti che coinvolgono i loro dati.
Come comunicarlo
– Usa un diagramma semplice che mostri la divisione tra i compiti di Microsoft e quelli del cliente.
– Sottolinea che i clienti restano in ultima istanza responsabili dei propri dati, anche nel cloud.
– Consiglia strumenti come Microsoft Defender for Cloud Apps per aiutare i clienti a monitorare e proteggere il proprio ambiente.
Questo modello garantisce chiarezza e aiuta i clienti a capire dove concentrare i propri sforzi in materia di sicurezza.