Punti chiave
- I backup non sono affidabili per definizione. La corruzione può verificarsi in modo silenzioso. Ciò rende indispensabile eseguire regolarmente verifiche dei backup utilizzando strumenti integrati come CHKDSK, Robocopy, fsck e PowerShell, al fine di accertarsi che i dati siano effettivamente integri e recuperabili.
- Combina gli snapshot per il confronto del numero di file, la verifica dell’integrità dei contenuti tramite hash SHA256 e checksum, nonché test di ripristino su campioni per confermare che i dati di backup possano effettivamente essere recuperati come previsto.
- La verifica dell’hash e del checksum tramite il cmdlet Get-FileHash di PowerShell è uno dei metodi nativi più affidabili per individuare eventuali danneggiamenti dei backup o trasferimenti parziali, sebbene non debba essere applicata ai backup crittografati, per i quali quali risulta inefficace.
- Un programma strutturato di verifica dei backup garantisce che eventuali lacune vengano individuate prima che un disastro le metta in luce.
- Il principio di backup 3-2-1 rimane lo standard fondamentale per garantire la ridondanza contro il ransomware, i guasti hardware e i disastri.
- La verifica manuale dei backup diventa insostenibile su larga scala. Le organizzazioni che gestiscono più endpoint o client necessitano di un monitoraggio centralizzato, di avvisi automatizzati in caso di backup non riusciti o obsoleti e di flussi di lavoro di verifica basati su criteri per garantire in modo affidabile la conformità agli SLA.
L’affidabilità della verifica dei backup è fondamentale per un efficace recupero dei dati e per la riduzione dei rischi legati alle minacce, poiché entrambi si basano fortemente sull’integrità dei file. Tuttavia, man mano che gli ambienti crescono in dimensioni e complessità, la dipendenza da piattaforme di backup avanzate può rendere inutile le capacità degli strumenti nativi per la convalida.
Imparare a usare gli strumenti integrati è una base fondamentale per verificare l’integrità dei backup. Questa guida illustra i passi pratici per garantire la qualità dei backup utilizzando strumenti integrati per accertarne l’affidabilità a costi minimi.
Se preferisci guardare un video su questo argomento, ecco Come implementare strategie affidabili di verifica dei backup utilizzando strumenti nativi.
Organizza in modo sistematico una verifica efficiente dei backup su tutti gli endpoint senza ricorrere a controlli manuali.
Componenti strategici chiave per le pratiche di verifica del backup
I backup non sono affidabili di default, in quanto la corruzione può verificarsi in qualsiasi momento e i dati non controllati possono potenzialmente portare a violazioni contrattuali. Considera i backup come le ruote di scorta: richiedono ispezioni regolari per evitare che i clienti rimangano a piedi in caso di emergenza.
📌 Casi d’uso: Convalidare i backup utilizzando gli strumenti nativi per una verifica leggera e rapida, che confermi che i dati siano intatti e ripristinabili. L’integrazione di questa strategia nei servizi di backup aiuta a garantire che gli MSP e i team IT interni rispettino gli SLA di backup, anche dopo un disastro.
📌 Prerequisiti:
- Accesso alla shell o a PowerShell tramite strumenti nativi (per esempio CHKDSK, Robocopy, fsck)
- Sincronizzazione dell’ora in un ambiente
- Privilegi di amministratore
- Accesso alla rete
- Repository di backup esistente
Controlli di convalida dei log e dei metadati
Gli MSP e i dipartimenti IT interni devono rispettare rigorosamente gli SLA, assicurando il successo dei processi di backup e applicando correttamente i criteri di conservazione. Il monitoraggio dei log e dei metadati consente di individuare tempestivamente i lavori di backup non riusciti e le deviazioni di configurazione dei criteri, in modo da non dover più scoprire le lacune durante un incidente.
Puoi farlo, per esempio, eseguendo una query su strumenti nativi come il Visualizzatore eventi di Windows utilizzando wevtutil , per controllare i log relativi allo stato dei processi di backup. Inoltre, il controllo dei log della cronologia di conservazione dei file offre informazioni sui criteri di conservazione.
Analisi snapshot per controllare la coerenza
Individua le incongruenze confrontando il numero di file e le directory tra l’origine e il backup con strumenti come l’opzione di Robocopy /MIR /L . Questa strategia funziona come un rapido confronto dei dati che analizza la presenza dei file senza aprirli, evidenziando i dati mancanti nei backup.
💡 Nota: Tratta gli snapshot come un semplice elenco di file manifest, poiché tiene conto solo del numero di file e delle directory. (Vedi ⚠️ Cose da tenere in considerazione)
Convalida di hash e checksum
In parole povere, un checksum è un codice di rilevamento degli errori utilizzato per individuare problemi, come corruzioni accidentali e trasferimenti parziali. La convalida degli hash, invece, utilizza hash crittografici come SHA256 per confrontare i file prima e dopo il backup e rilevare eventuali corruzioni o alterazioni.
Tuttavia, sebbene queste pratiche di convalida siano ottime per garantire l’integrità dei dati, riguardano principalmente i backup che si limitano a copiare i dati. Detto questo, non è consigliabile sfruttare la convalida di hash e checksum sui backup crittografati.
Esempio di script di automazione per verificare l’integrità del backup tramite PowerShell
Il seguente snippet di esempio verifica l’integrità dei dati di backup rispetto all’originale utilizzando l’algoritmo SHA256 .
⚠️ Importante: Verifica la sintassi dello script e la sua validità su un computer locale prima di distribuirlo. (Vedi ⚠️ Cose da tenere in considerazione)
| $sourceHash = Get-FileHash -Path “C:\CriticalData.db” -Algorithm SHA256 Copy-Item “\\BackupServer\Backups\Client123\CriticalData.db” -Destination “C:\Temp\TestBackup.db” $backupHash = Get-FileHash -Path “C:\Temp\TestBackup.db” -Algorithm SHA256if ($sourceHash.Hash -eq $backupHash.Hash) { Write-Host “Backup integrity confirmed.” } else { Write-Host “WARNING: Mancata corrispondenza degli hash – il backup potrebbe essere corrotto.” } |
💡 Nota: Sostituisci i percorsi dei file di esempio nello script (per esempio, C:\CriticalData.db, \\BackupServer\Backups\Client123\CriticalData.db e C:\Temp\TestBackup.db) con le posizioni effettive di origine, backup e test temporaneo nel tuo ambiente.
Test di ripristino dei campioni
Il ripristino regolare di sottoinsiemi rappresentativi di un backup in un luogo sicuro può aiutare a dimostrare l’integrità e l’affidabilità dei dati. Per esempio, il ripristino regolare di una parte del backup di Windows Server pianificando wbadmin start recovery aiuta a verificare la ripristinabilità del backup.
In poche parole, questa strategia garantisce che i dati di destinazione all’interno dei backup non solo esistano, ma possano essere ripristinati come previsto.
Verifica del file system
Se un’unità di origine ha già sviluppato settori danneggiati, è facile incorporare accidentalmente i file danneggiati nei backup. E anche se un’unità sorgente è sana, un repository difettoso può danneggiare i backup archiviati, impedendo il ripristino completo.
Controllare l’integrità del file system e lo stato di integrità dell’archiviazione utilizzando le utility native nel file system come CHKDSK o fsck aiuta a evitare problemi che possono compromettere i backup.
💡 NOTA: Gli strumenti FS si concentrano maggiormente sulla struttura del file system e sullo stato di integrità del volume, non sul contenuto. (Vedi ⚠️ Cose da tenere in considerazione)
⚠️ Cose da tenere in considerazione
Rischi | Potenziali conseguenze | Possibilità di tornare alla configurazione precedente |
| Affidarsi esclusivamente agli snapshot come unica fonte di verità per la convalida dei backup | Gli snapshot consentono di confrontare rapidamente il numero di directory e di file, ma non di convalidare il contenuto e l’integrità dei file. | Utilizza gli snapshot come primo rapido controllo dopo migrazioni di cartelle di grandi dimensioni per individuare eventuali lacune nei tuoi backup. |
| Distribuzione di script imprecisi | Gli script non validi possono causare errori ed eventualmente configurazioni errate quando vengono distribuiti in un ambiente. | Testa gli script in locale su un computer con linee di base corrispondenti all’ambiente reale e agli endpoint di destinazione per garantire coerenza e validità. |
| Utilizzare principalmente la struttura del file system e lo stato di integrità del volume per indicare la validità | Gli strumenti FS possono verificare la presenza di errori logici nei file system, ma non la corruzione. | Dopo il backup, confronta gli snapshot e i file system, quindi convalida hash e checksum per verificare il contenuto. |
Le best practice per convalida e verifica efficaci dei backup
I backup sono importanti solo se possono essere ripristinati. Quando si verifica un disastro, i tecnici hanno bisogno di backup affidabili e collaudati che funzionino come previsto. Le seguenti best practice aiutano a garantire che i backup siano affidabili e pronti all’uso.
Definire i set di backup critici
Non tutti i file hanno lo stesso livello di importanza e le strategie devono riflettere l’urgenza richiesta dai file critici. Quando esegui il backup dei file, è fondamentale capire quali dati e sistemi sarebbero costosi per l’organizzazione, per concentrare i controlli su questi.
L’uso dei tag facilita l’ordinamento e il filtraggio dei dati critici. Ciò può essere ottenuto mantenendo un inventario etichettato che elenchi ogni percorso di dati, il proprietario e gli obiettivi di ripristino accettabili, come Recovery Time Objective (RTO) e Recovery Point Objective (RPO).
Stabilire un programma per la verifica periodica dei backup
Una verifica adeguata è fondamentale per garantire l’affidabilità del backup, poiché problemi come la corruzione silenziosa possono avere un impatto sui dati a riposo. Detto questo, è buona norma stabilire un programma di verifica con dettagli variabili per identificare le lacune del backup.
Pianificazione di verifiche a campione
- Settimanale: Confronta gli snapshot a fini di consistenza, quindi esegui la convalida del file system e del checksum.
- Mensile: Ripristina i file rappresentativi in una sandbox e convalidane il contenuto.
- Trimestrale: Esegui un’esercitazione di ripristino completo in conformità con RPO e RTO.
Conservare la documentazione di ogni test
La documentazione dei test, compresi i timestamp, i risultati e i problemi, fornisce approfondimenti successivi all’azione, aiutando a individuare e prevenire i fattori che influiscono sul ripristino. Questo può aiutare a valutare le pratiche di backup per un continuo miglioramento della strategia.
Seguire il principio del 3-2-1
Il principio 3-2-1 incoraggia la conservazione di tre copie di backup identiche in due luoghi di archiviazione separati, di cui almeno una offline o fuori sede. Questo principio aiuta a mantenere la ridondanza, assicurando che i guasti e le minacce non possano cancellare tutto in un colpo solo.
Offrire training al team
Una gestione e un’implementazione efficace delle pratiche e delle strategie di backup dipendono da chi le mette in atto. Con un’adeguata formazione, i tecnici saranno preparati a eseguire in modo efficiente le strategie di backup e disaster recovery , riducendo in modo significativo i tempi di inattività e la potenziale perdita di dati.
Guida rapida
NinjaOne offre solide funzionalità di verifica dei backup. Ecco i dettagli principali:
Metodi di verifica del backup:
- Backup automatici e incrementali
Supportano diverse piattaforme, tra cui:
- Microsoft 365 (Exchange, SharePoint, OneDrive)
- Google Workspace
- Gmail
- Altri server di posta elettronica IMAP
Capacità di verifica:
La frequenza di backup varia a seconda del servizio:
- E-mail: Fino a 12 volte al giorno
- Contatti: 1 volta al giorno
- Calendari: 1 volta al giorno
- OneDrive/Google Drive: 1 volta al giorno
- SharePoint/Unità condivise: 3 volte al giorno
Opzioni di ripristino e verifica:
Metodi di ripristino multipli:
- Ripristino di intere caselle di posta elettronica
- Ripristino di cartelle specifiche
- Ripristino di singoli file
- Ripristino in un determinato momento
Le opzioni di ripristino includono:
- Crea copia
- Aggiungi
- Sovrascrivi
- Salta
Funzionalità di sicurezza:
- Crittografia AES a 256 bit (a riposo e in transito)
- Supporto per l’autenticazione a più fattori
- Monitoraggio dettagliato dello stato dei backup
Monitoraggio dello stato di backup:
La dashboard mostra lo stato dei backup
Gli stati includono:
- In corso
- Completato
- Parzialmente completato
- Errori di connessione
- Errori di autenticazione
Cicli di miglioramento e governance delle strategie di backup
Una buona strategia di backup non è una cosa che si fa e si dimentica: una gestione regolare è importante per migliorare costantemente. Per mantenere affidabili le pratiche di verifica, utilizza un semplice ciclo di feedback per conservare ciò che funziona e colmare le lacune.
Monitoraggio dei KPI
Tieni traccia dei tassi di mancata corrispondenza per rilevare la frequenza della mancanza di dati nei backup e quindi dimostrare l’accuratezza di questi ultimi. Inoltre, il monitoraggio del tempo di ritardo della verificabilità insieme ai tassi di successo dei ripristini offre una visione della velocità di verifica dei backup e della loro affidabilità.
Revisione trimestrale delle strategie
Analizza i dati raccolti dai KPI ogni trimestre per vedere cosa funziona e identificare i pattern dei casi i KPI non sono stati raggiunti, per evitare deviazioni non desiderate dalla strategia di base. I dati ricavati dai KPI sono collegati alle SOP esistenti per ottimizzare i servizi di backup, e analizzarli ti aiuterà a evitare che i problemi identificati si ripetano.
Reportistica per i clienti
Dopo aver chiuso il ciclo misurazione-revisione-miglioramento, crea un report leggero per il cliente che includa l’ambito di applicazione, i KPI, le metriche e le correzioni. La trasparenza nei confronti dei clienti dimostra gli sforzi profusi nell’erogazione dei servizi, sostiene la conformità agli SLA e aumenta le possibilità di rinnovo per gli MSP, mentre, nel caso di dipartimenti IT interni, aiuta a mantenere o aumentare la fiducia della leadership.
Idee di integrazione NinjaOne per pratiche di verifica scalabili
I seguenti servizi NinjaOne contribuiscono ad estendere la portata degli strumenti nativi per la verifica dei backup a livello centrale e su scala.
- Backup basati su criteri. Personalizza le strategie di backup cloud, locali e ibride ed eseguile automaticamente su larga scala per soddisfare le esigenze e i requisiti specifici dei clienti.
- Portata ampia del supporto. NinjaOne supporta soluzioni di backup complete per i sistemi operativi Windows e macOS. Inoltre, copre Microsoft 365, Google Workspace e diversi endpoint cloud e on-premise con opzioni di backup flessibili.
- Monitoraggio e avvisi remoti. Crea avvisi personalizzati per il rilevamento dei problemi in tempo reale e configurali in modo da attivare automaticamente gli script di ripristino dopo aver rilevato backup obsoleti o non riusciti.
- Crittografia dei dati. NinjaOne offre una crittografia AES end-to-end a 256 bit per i dati in transito e a riposo, garantendo una solida protezione dei dati critici dei clienti.
- Strumenti di analisi e reportistica. Trasforma le metriche grezze di verifica dei backup in informazioni utili, creando report facilmente comprensibili.
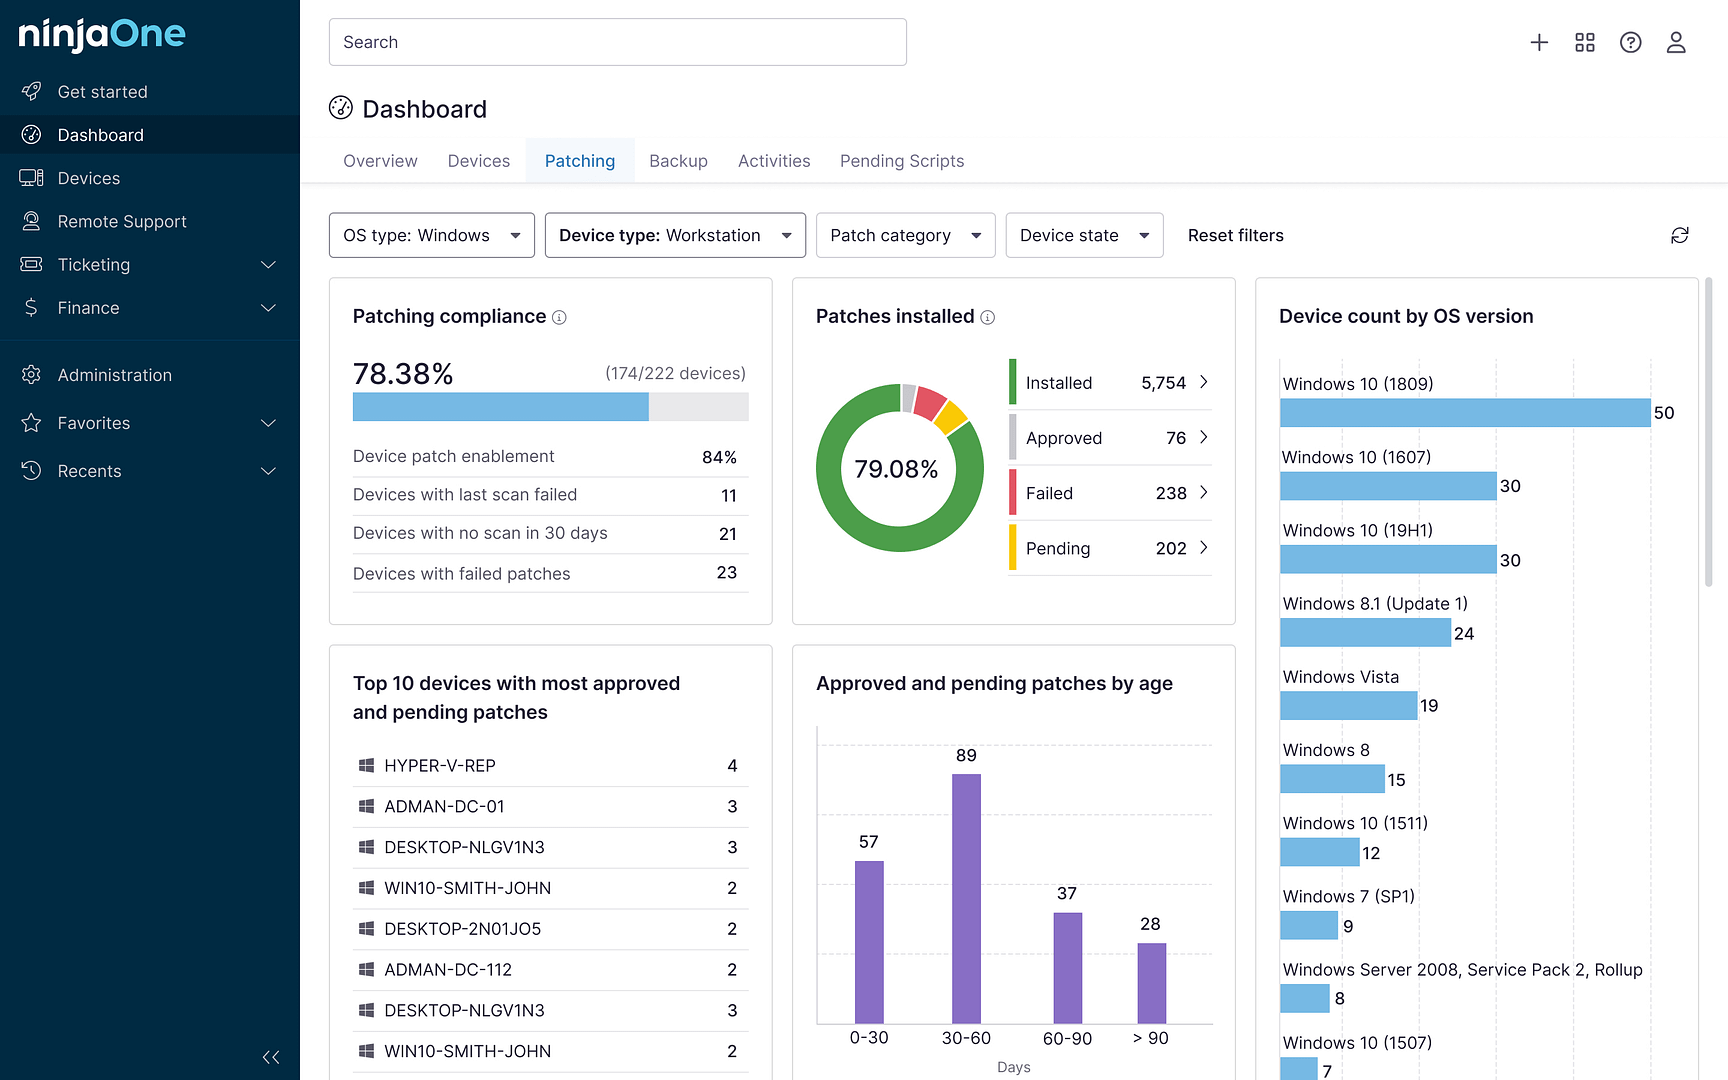
Esegui la verifica dei backup su tutti i client e gli ambienti da un’unica dashboard.
Utilizza gli strumenti nativi per creare un manuale operativo per la verifica del backup a basso costo
Gli strumenti nativi possono costituire la base di un processo di verifica affidabile, combinando l’analisi dei log, la convalida checksum, test di ripristino e una documentazione chiara. Queste strategie funzionano bene per ambienti piccoli o come strategia di base.
Tuttavia, i controlli manuali diventano più difficili da implementare in modo efficiente su larga scala. NinjaOne aiuta le organizzazioni ad implementare le best practice di backup su tutti gli endpoint, a centralizzare la reportistica e a soddisfare costantemente i requisiti SLA. Questo garantisce che i metodi a basso costo rimangano pratici ed efficaci, anche in ambienti grandi o complessi.
Argomenti correlati: