Points clés
- La mise à jour de sécurité consiste à déployer des correctifs logiciels pour combler les vulnérabilités connues et protéger les terminaux contre les cyberattaques. C’est un élément essentiel du durcissement des terminaux et de la sécurité informatique.
- Les logiciels non corrigés sont l’une des principales causes de violation de données : 57 % des violations auraient pu être évitées par des mises à jour effectuées en temps voulu, et pourtant 74 % des entreprises déclarent ne pas pouvoir appliquer les correctifs assez rapidement.
- Les bonnes pratiques en matière de mise à jour de sécurité : automatiser le déploiement de mise à jour, tester les correctifs avant leur diffusion, tenir à jour un inventaire des actifs informatiques et définir des politiques de gestion des correctifs pour garantir une couverture cohérente et hiérarchisée.
- La gestion des mises à jour de sécurité couvre tout le cycle de vie : identification, test, déploiement et surveillance des correctifs sur les systèmes d’exploitation, les applications et les firmwares. Elle nécessite une solution de gestion des correctifs pour être menée efficacement à grande échelle.
La mise à jour de sécurité est un aspect essentiel du durcissement des terminaux, et l’un des processus de sécurité informatique les plus importants. De nombreuses statistiques illustrent les multiples dangers des logiciels non corrigés : vol de données, perte de données, problèmes de conformité, etc. Pour renforcer les terminaux contre les cyberattaques, les services informatiques et les fournisseurs de services gérés procèdent à des mises à jour de sécurité.
Vous préférez la vidéo ? Regardez notre guide visuel : La mise à jour de sécurité : définition et enjeux.
Qu’est-ce qu’une mise à jour de sécurité ?
La mise à jour de sécurité consiste à déployer des correctifs de sécurité sur les appareils. Ces correctifs de sécurité, de petits éléments logiciels, résolvent les problèmes détectés dans un programme afin de protéger les terminaux contre les cyberattaques et les menaces de sécurité. Les équipes informatiques assurent la gestion des correctifs et les mises à jour de sécurité à l’aide d’une solution de gestion des correctifs.
L’automatisation des correctifs réduit considérablement la surface d’exposition aux attaques et les erreurs humaines.
→ Découvrez la gestion des correctifs assistée par IA de NinjaOne
L’importance des mises à jour de sécurité
De simples désagréments à l’arrêt complet de l’activité, il est impossible de prévoir l’ampleur des conséquences d’une violation de données pour une entreprise. De nombreuses statistiques montrent ce que coûte une gestion des correctifs négligée. Ivanti et ServiceNow indiquent tous deux que :
- 60 % des violations auraient pu être évitées grâce aux mises à jour
- l’exploitation d’une vulnérabilité prend moins de 5 jours, soit moins de temps que les cycles de mise à jour traditionnels
- 54 % des entreprises déclarent être confrontées à des vulnérabilités non corrigées persistantes
Ces chiffres montrent à quel point les mises à jour de sécurité sont importantes pour les entreprises, plus encore pour celles qui fonctionnent en télétravail ou en mode hybride. Même si l’application des correctifs peut être longue et parfois frustrante, elle est indispensable à la sécurité et à la réussite future d’une entreprise.
L’automatisation des correctifs réduit considérablement la surface d’exposition aux attaques et les erreurs humaines.
→ Découvrez la gestion des correctifs assistée par IA de NinjaOne
5 conseils essentiels pour vos mises à jour de sécurité
Les équipes informatiques suivent de nombreuses bonnes pratiques de gestion des correctifs, mais pour les mises à jour de sécurité, cinq pratiques, ou conseils, méritent une attention particulière :
1) Automatiser les processus de mise à jour de sécurité
Des correctifs de sécurité qui échouent ou qui restent non installés ne peuvent pas protéger vos terminaux. L’automatisation est le meilleur moyen de garantir que vos correctifs de sécurité sont toujours installés, sans vous prendre trop de temps. Avec l’outil de gestion des correctifs de NinjaOne, vous automatisez sans effort les processus de mise à jour de sécurité : vous configurez, puis vous n’y pensez plus.
2) Tester tous les correctifs de sécurité avant leur implémentation
Un correctif de sécurité doit résoudre des problèmes, pas en créer de nouveaux. Avant d’implémenter un correctif de sécurité, testez-le dans un environnement de test pour vérifier que tout fonctionne correctement. Tester un correctif de sécurité demande quelques étapes supplémentaires, mais cet effort en vaut la peine : il évite que des correctifs n’endommagent vos appareils et l’ensemble de votre infrastructure informatique.
3) Faire preuve de proactivité et donner la priorité aux mises à jour de sécurité
Pour que tous les systèmes restent sécurisés et à jour, les équipes informatiques doivent être proactives et donner la priorité aux mises à jour de sécurité. Un bon moyen de s’assurer qu’aucun correctif ne passe entre les mailles du filet consiste à configurer des alertes et des notifications proactives, afin que les correctifs soient déployés efficacement et dans les délais prévus.
4) Créer un inventaire des actifs informatiques
Un inventaire des actifs informatiques répertorie tous les actifs informatiques présents dans l’environnement informatique d’une entreprise. À ce sujet, Lutz explique que les équipes informatiques doivent « les organiser par type d’appareil, système d’exploitation, matériel et applications tierces. Une fois que vous avez une vision claire de ce que vous possédez, vous pouvez comparer les vulnérabilités connues à votre inventaire pour déterminer quels correctifs traiter en priorité. »
5) Mettre en place des politiques de gestion des correctifs
Les politiques de gestion des correctifs structurent les étapes du processus de mise à jour, afin que les équipes informatiques puissent hiérarchiser, tester, déployer et surveiller les correctifs de manière organisée et efficace. Chaque politique de mise à jour est différente : veillez à en définir qui correspondent à votre environnement informatique et à vos besoins spécifiques.
Qu’est-ce que la gestion des mises à jour de sécurité ?
La gestion des mises à jour de sécurité consiste à identifier, acquérir, distribuer, tester, gérer et appliquer des correctifs sur les appareils. Elle englobe toutes les étapes et tous les processus du processus de gestion des correctifs, du début à la fin, et s’appuie sur des politiques de mise à jour pour garantir que chaque étape est réalisée de manière organisée. Sans gestion des correctifs, les mises à jour de sécurité seraient un processus désorganisé, inefficace et chronophage.
Standardisez vos processus de mise à jour pour garantir la sécurité à l’échelle de toute l’entreprise.
Le fonctionnement de la gestion des mises à jour de sécurité
La gestion des mises à jour de sécurité implique d’identifier, de tester et de déployer des correctifs de sécurité sur les systèmes d’exploitation, les applications web ou de messagerie et les firmwares installés sur les appareils. Même après un déploiement réussi, le processus de gestion des mises à jour de sécurité ne s’arrête pas. Les équipes informatiques doivent encore détecter et atténuer les risques de sécurité sur les terminaux, et parfois, ces menaces sont causées par les correctifs eux-mêmes.
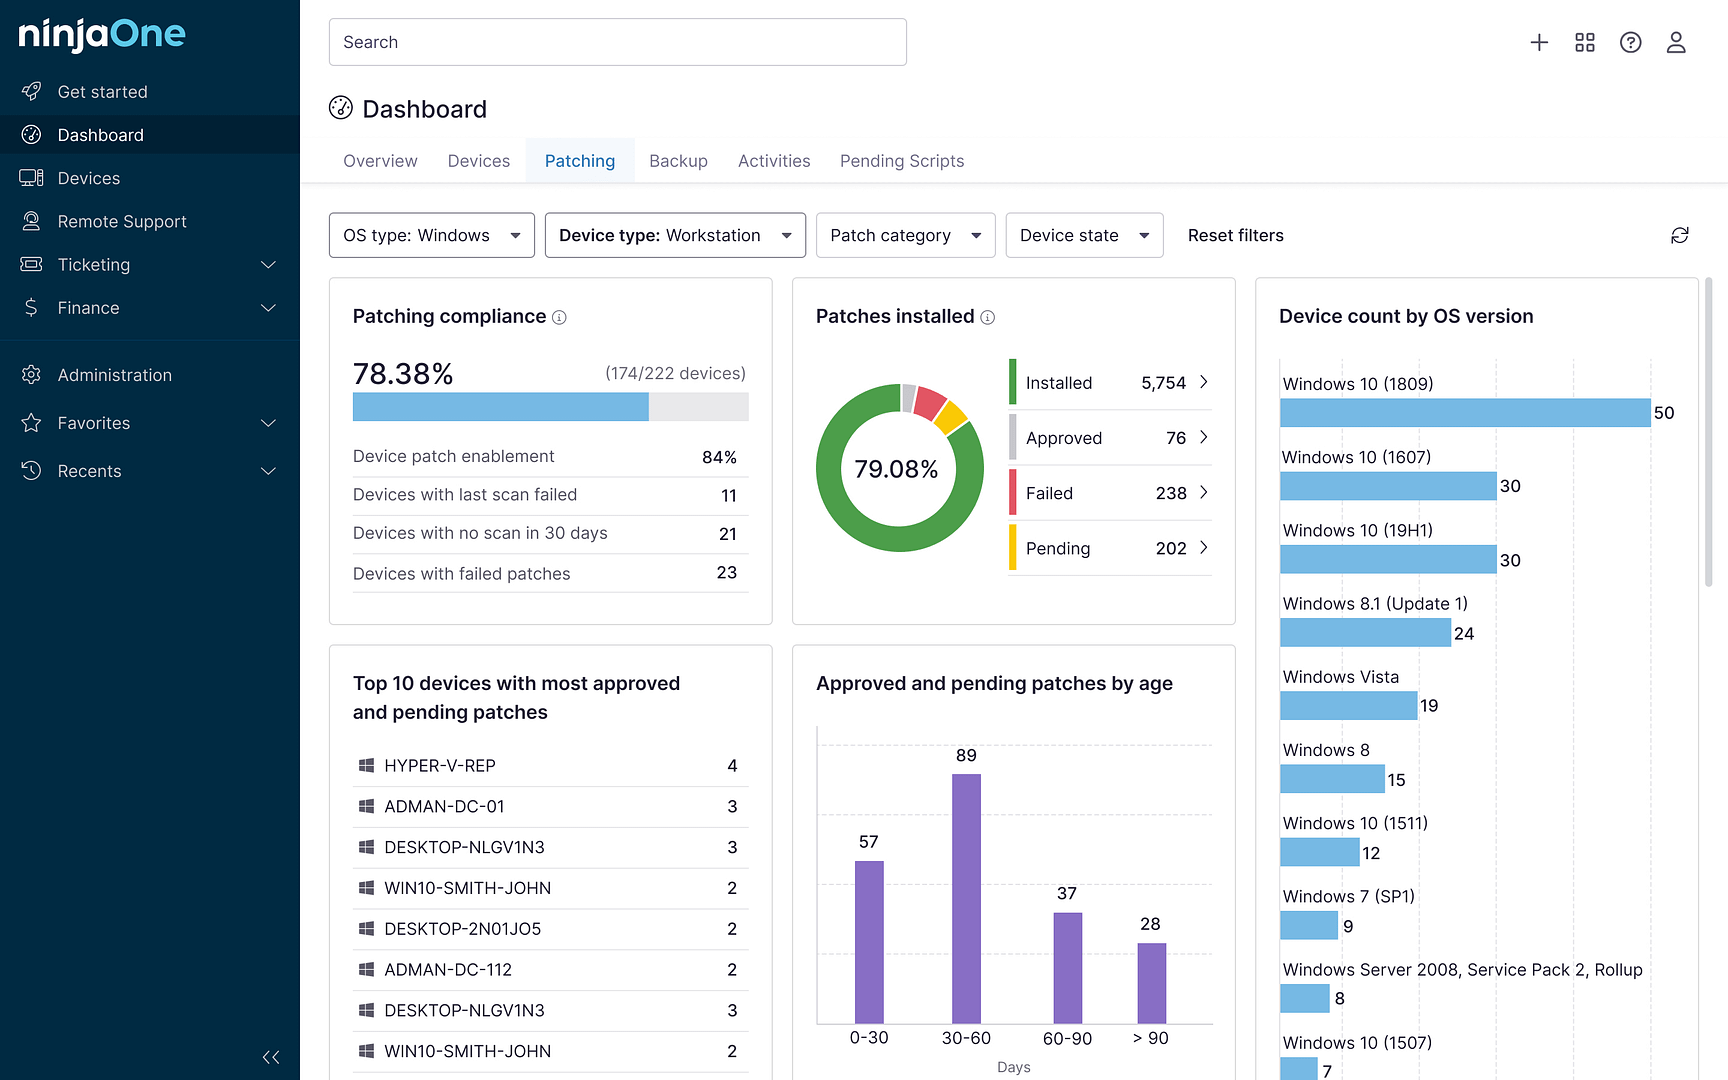
Cependant, personne n’a le temps de surveiller, d’appliquer et de gérer en permanence tous ces correctifs de sécurité, surtout dans les grands environnements informatiques. C’est là qu’interviennent les solutions de gestion des correctifs. Ces solutions automatisent les processus de mise à jour, envoient des notifications ou des alertes de manière proactive, surveillent les déploiements de correctifs et bien plus encore, pour que vous puissiez corriger tous vos terminaux en toute simplicité.
Automatisez vos mises à jour de sécurité avec NinjaOne
Si NinjaOne est reconnue comme la solution de gestion des correctifs n° 1, ce n’est pas un hasard. Avec la solution de gestion des correctifs de NinjaOne, les équipes informatiques accèdent à la mise à jour automatisée des systèmes d’exploitation et des applications, à des alertes et notifications proactives, à divers outils de remédiation, aux rapports sur la gestion des correctifs et bien plus encore, depuis une console centralisée et intuitive. Découvrez comment NinjaOne peut immédiatement améliorer vos processus de mise à jour de sécurité en profitant de votre essai gratuit ou en regardant la démo interactive.